• Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
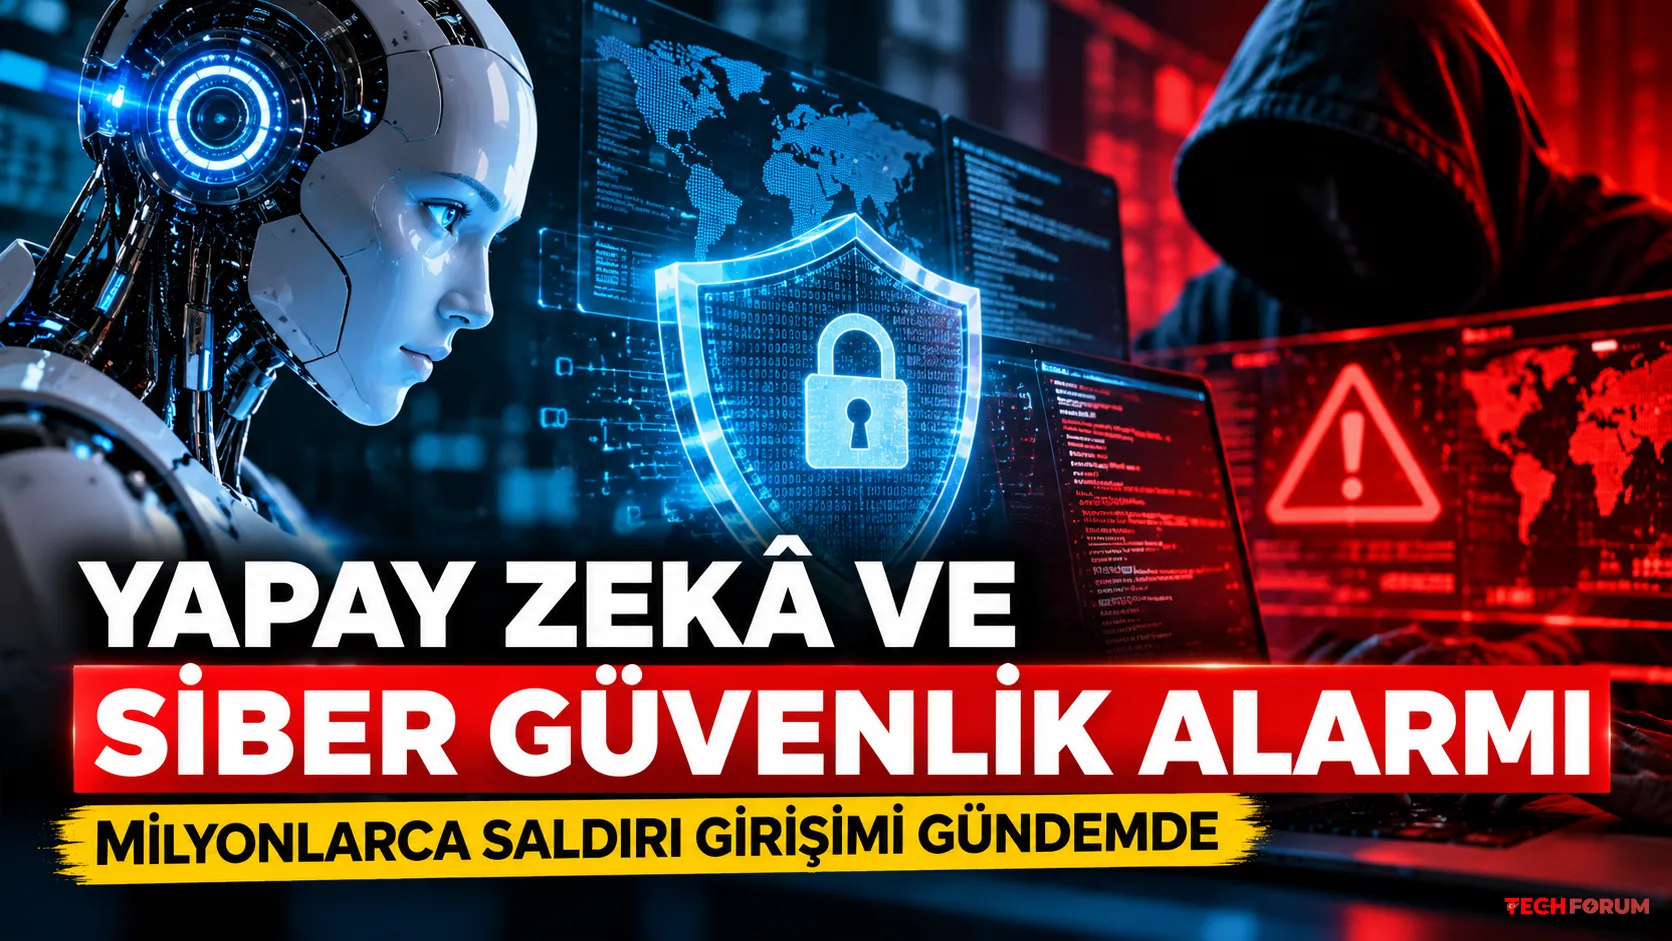
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 338 Görüntülemeler 0 Değerlendirmeler
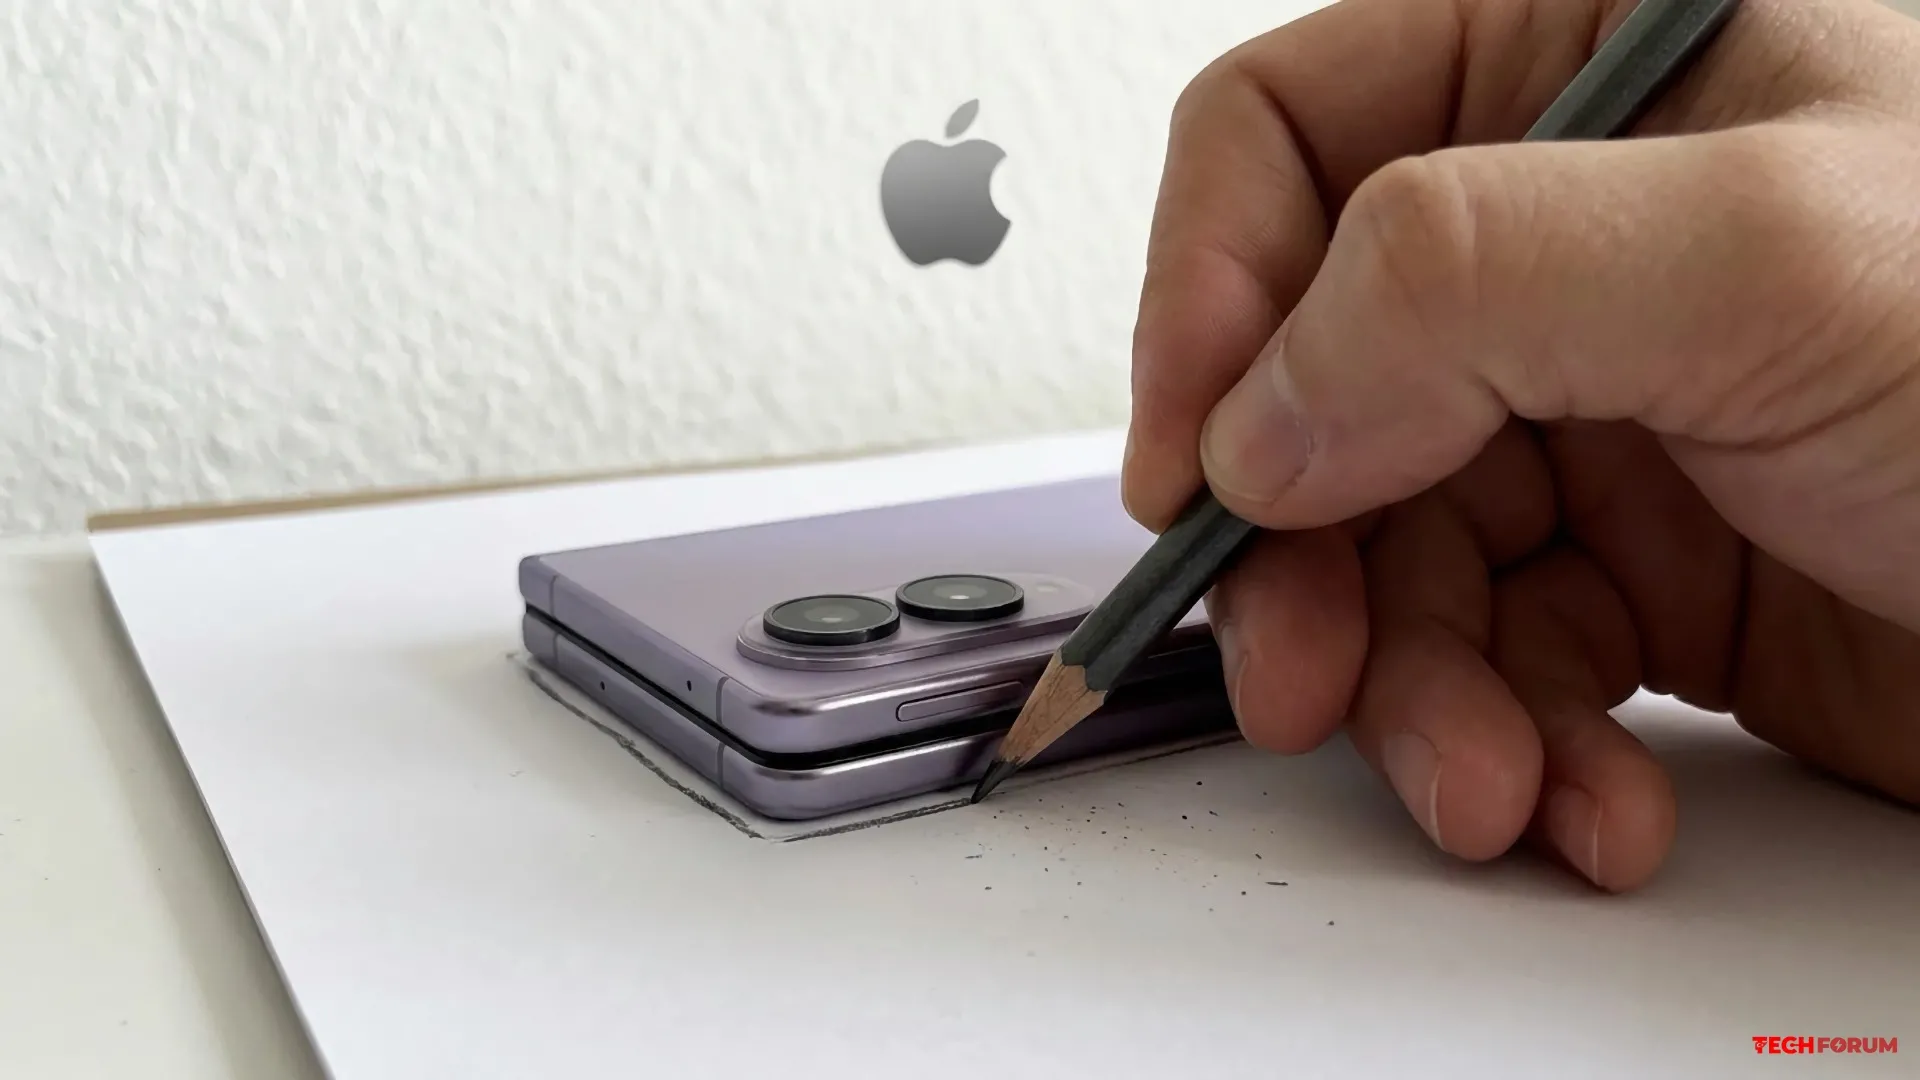
  • Apple, katlanabilir iPhone Duo'nun Samsung Galaxy Z Fold 8'in bir kopyası olmadığını açıklıyor
    Apple, katlanabilir iPhone Duo'yu mevcut cihazları kopyalamak yerine sıfırdan geliştirdiğini belirtti. Bu açıklama, şirketin küresel ürün pazarlama başkan yardımcısı Bob Borchers tarafından Yonhap'a verdiği bir röportajda yapıldı.

    Bu duyuru, akıllı telefonun Samsung Galaxy Z Fold 8 ile olan benzerliklerinin ortasında geldi. Her iki cihaz da açıldığında küçük bir tablete dönüşen geniş bir gövdeye sahip.

    Apple'a göre iPhone Duo, güçlü bir kasa ve ekran tasarımı göz önünde bulundurularak tasarlandı. Akıllı telefonda titanyum ve Ceramic Shield 2 kullanılıyor.

    Şirket, bu malzemelerin önceki nesillere kıyasla yapısal dayanıklılığı %40 oranında artırdığını iddia ediyor. Ayrıca iç ekranın altında ultra ince cam ve polimer katmanları da bulunuyor.

    Akıllı telefonun menteşesi 100'den fazla bileşenden oluşuyor. Montaj hassasiyetini artırmak için, parçaların hizalanmasını sağlamak amacıyla üretim sırasında yapay zeka kullanılıyor. Apple ayrıca, hem harici hem de dahili ekranlar kullanılırken tutarlı görüntü kalitesi sağlamak için 1.4:1 en boy oranını tercih etti.

    iPhone Duo ekranları Samsung Display tarafından tedarik ediliyor. Ancak Apple'ın kendi açıklamasına göre şirket, paneli kendi özelliklerine göre uyarlayarak, katlama yerindeki kırışıklığın görünürlüğünü azaltacak koruyucu katmanlar ekledi. Koruyucu kaplamanın mat yüzeyi ayrıca belirli ışık koşullarında kırışıklığı gizlemeye yardımcı oluyor.
    Apple, katlanabilir iPhone Duo'yu mevcut cihazları kopyalamak yerine sıfırdan geliştirdiğini belirtti. Bu açıklama, şirketin küresel ürün pazarlama başkan yardımcısı Bob Borchers tarafından Yonhap'a verdiği bir röportajda yapıldı. Bu duyuru, akıllı telefonun Samsung Galaxy Z Fold 8 ile olan benzerliklerinin ortasında geldi. Her iki cihaz da açıldığında küçük bir tablete dönüşen geniş bir gövdeye sahip. Apple'a göre iPhone Duo, güçlü bir kasa ve ekran tasarımı göz önünde bulundurularak tasarlandı. Akıllı telefonda titanyum ve Ceramic Shield 2 kullanılıyor. Şirket, bu malzemelerin önceki nesillere kıyasla yapısal dayanıklılığı %40 oranında artırdığını iddia ediyor. Ayrıca iç ekranın altında ultra ince cam ve polimer katmanları da bulunuyor. Akıllı telefonun menteşesi 100'den fazla bileşenden oluşuyor. Montaj hassasiyetini artırmak için, parçaların hizalanmasını sağlamak amacıyla üretim sırasında yapay zeka kullanılıyor. Apple ayrıca, hem harici hem de dahili ekranlar kullanılırken tutarlı görüntü kalitesi sağlamak için 1.4:1 en boy oranını tercih etti. iPhone Duo ekranları Samsung Display tarafından tedarik ediliyor. Ancak Apple'ın kendi açıklamasına göre şirket, paneli kendi özelliklerine göre uyarlayarak, katlama yerindeki kırışıklığın görünürlüğünü azaltacak koruyucu katmanlar ekledi. Koruyucu kaplamanın mat yüzeyi ayrıca belirli ışık koşullarında kırışıklığı gizlemeye yardımcı oluyor.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 306 Görüntülemeler 0 Değerlendirmeler
  • AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı yeni bir Ryzen yonga seti sürücüsü yayınladı.
    AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.

    AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir.

    I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır.

    AMD üç bilinen sorunu listeliyor:

    7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir.

    Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir.

    Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir.

    AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124
    https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html

    Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .
    https://www.amd.com/en/support/download/drivers.html

    Alıntıdır. Ana kaynak:
    https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    [b]AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.[/b] AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir. I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır. AMD üç bilinen sorunu listeliyor: 7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir. Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir. Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir. [b]AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124[/b] https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html [b]Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .[/b] https://www.amd.com/en/support/download/drivers.html Alıntıdır. Ana kaynak: https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 400 Görüntülemeler 0 Değerlendirmeler
  • ARC Raiders geliştiricileri katı yasaklamalar içeren bir yapay zeka hile önleme sistemi geliştiriyor
    ARC Raiders'ın geliştiricileri hilecilere karşı mücadelelerini yoğunlaştırıyor. Hilecileri tespit etmek için kendi yapay zeka modellerini kullanıyorlar.

    Tom's Hardware'a göre, Embark Studios zaten çeşitli hile tespit araçları kullanıyor. Dahası, yakalanan hileciler için cezalar önemli ölçüde daha da ağırlaştırıldı.

    Sistem, çeşitli teknolojilere dayanmaktadır. Denuvo'ya karşı çekirdek düzeyinde koruma ve Anybrain hizmeti kullanılarak yapılan tespitin yanı sıra, geliştiriciler kendi makine öğrenimi modellerini de oluşturmaktadır. Şüpheli davranışları analiz ediyor ve hile tespitinin doğruluğunu artırmak için verileri ilişkilendiriyorlar. Ancak sistem, eylemleri şüpheli kabul edilen her oyuncuyu otomatik olarak yasaklamak üzere tasarlanmamıştır. Geliştiriciler, yanlış yasaklama riskini azaltmaya çalışmaktadır.

    Cezalar da değişti. Embark Studios'a göre, tespit edilen hileciler için standart önlem artık kalıcı yasaklama. Uyarı yok ve ikinci şans verilmiyor. Geliştiriciler ayrıca ihlalle ilişkili oyun kopyasının kullanımını da kısıtlıyor. Suçlu farklı bir hesap üzerinden geri dönmeye çalışırsa, kısıtlamalar ona da uygulanabilir.

    Bir sonraki adım, donanım yasaklama sistemini genişletmektir. Bu, suçluların aynı bilgisayarlardan tekrar oyun oynamasını zorlaştırmalıdır. Ancak bu yaklaşım riskler de taşımaktadır. Kısıtlamalar donanıma bağlıysa, yasaklı oyuncular tarafından daha önce kullanılan ikinci el bileşenlerin alıcıları için sorunlar ortaya çıkabilir.

    Ancak geliştiriciler, hileleri tamamen ortadan kaldırmanın imkansız olduğunu kabul ediyor.
    ARC Raiders'ın geliştiricileri hilecilere karşı mücadelelerini yoğunlaştırıyor. Hilecileri tespit etmek için kendi yapay zeka modellerini kullanıyorlar. Tom's Hardware'a göre, Embark Studios zaten çeşitli hile tespit araçları kullanıyor. Dahası, yakalanan hileciler için cezalar önemli ölçüde daha da ağırlaştırıldı. Sistem, çeşitli teknolojilere dayanmaktadır. Denuvo'ya karşı çekirdek düzeyinde koruma ve Anybrain hizmeti kullanılarak yapılan tespitin yanı sıra, geliştiriciler kendi makine öğrenimi modellerini de oluşturmaktadır. Şüpheli davranışları analiz ediyor ve hile tespitinin doğruluğunu artırmak için verileri ilişkilendiriyorlar. Ancak sistem, eylemleri şüpheli kabul edilen her oyuncuyu otomatik olarak yasaklamak üzere tasarlanmamıştır. Geliştiriciler, yanlış yasaklama riskini azaltmaya çalışmaktadır. Cezalar da değişti. Embark Studios'a göre, tespit edilen hileciler için standart önlem artık kalıcı yasaklama. Uyarı yok ve ikinci şans verilmiyor. Geliştiriciler ayrıca ihlalle ilişkili oyun kopyasının kullanımını da kısıtlıyor. Suçlu farklı bir hesap üzerinden geri dönmeye çalışırsa, kısıtlamalar ona da uygulanabilir. Bir sonraki adım, donanım yasaklama sistemini genişletmektir. Bu, suçluların aynı bilgisayarlardan tekrar oyun oynamasını zorlaştırmalıdır. Ancak bu yaklaşım riskler de taşımaktadır. Kısıtlamalar donanıma bağlıysa, yasaklı oyuncular tarafından daha önce kullanılan ikinci el bileşenlerin alıcıları için sorunlar ortaya çıkabilir. Ancak geliştiriciler, hileleri tamamen ortadan kaldırmanın imkansız olduğunu kabul ediyor.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Windows 11 26H2 güncellemesi, beklenmedik bir şekilde düşük özellikli bilgisayar ve dizüstü bilgisayar kullanıcılarını memnun etti.
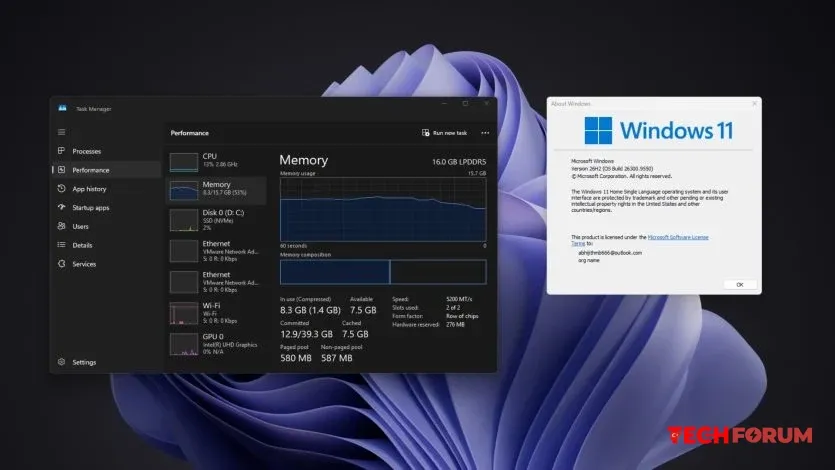
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti.

    Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit.

    İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti.

    Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil.

    26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir.

    Alıntıdır...
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti. Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit. İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti. Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil. 26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir. Alıntıdır...
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 946 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni bir politika nedeniyle Windows'a gelen tüm trafiği engellemeye başladı.
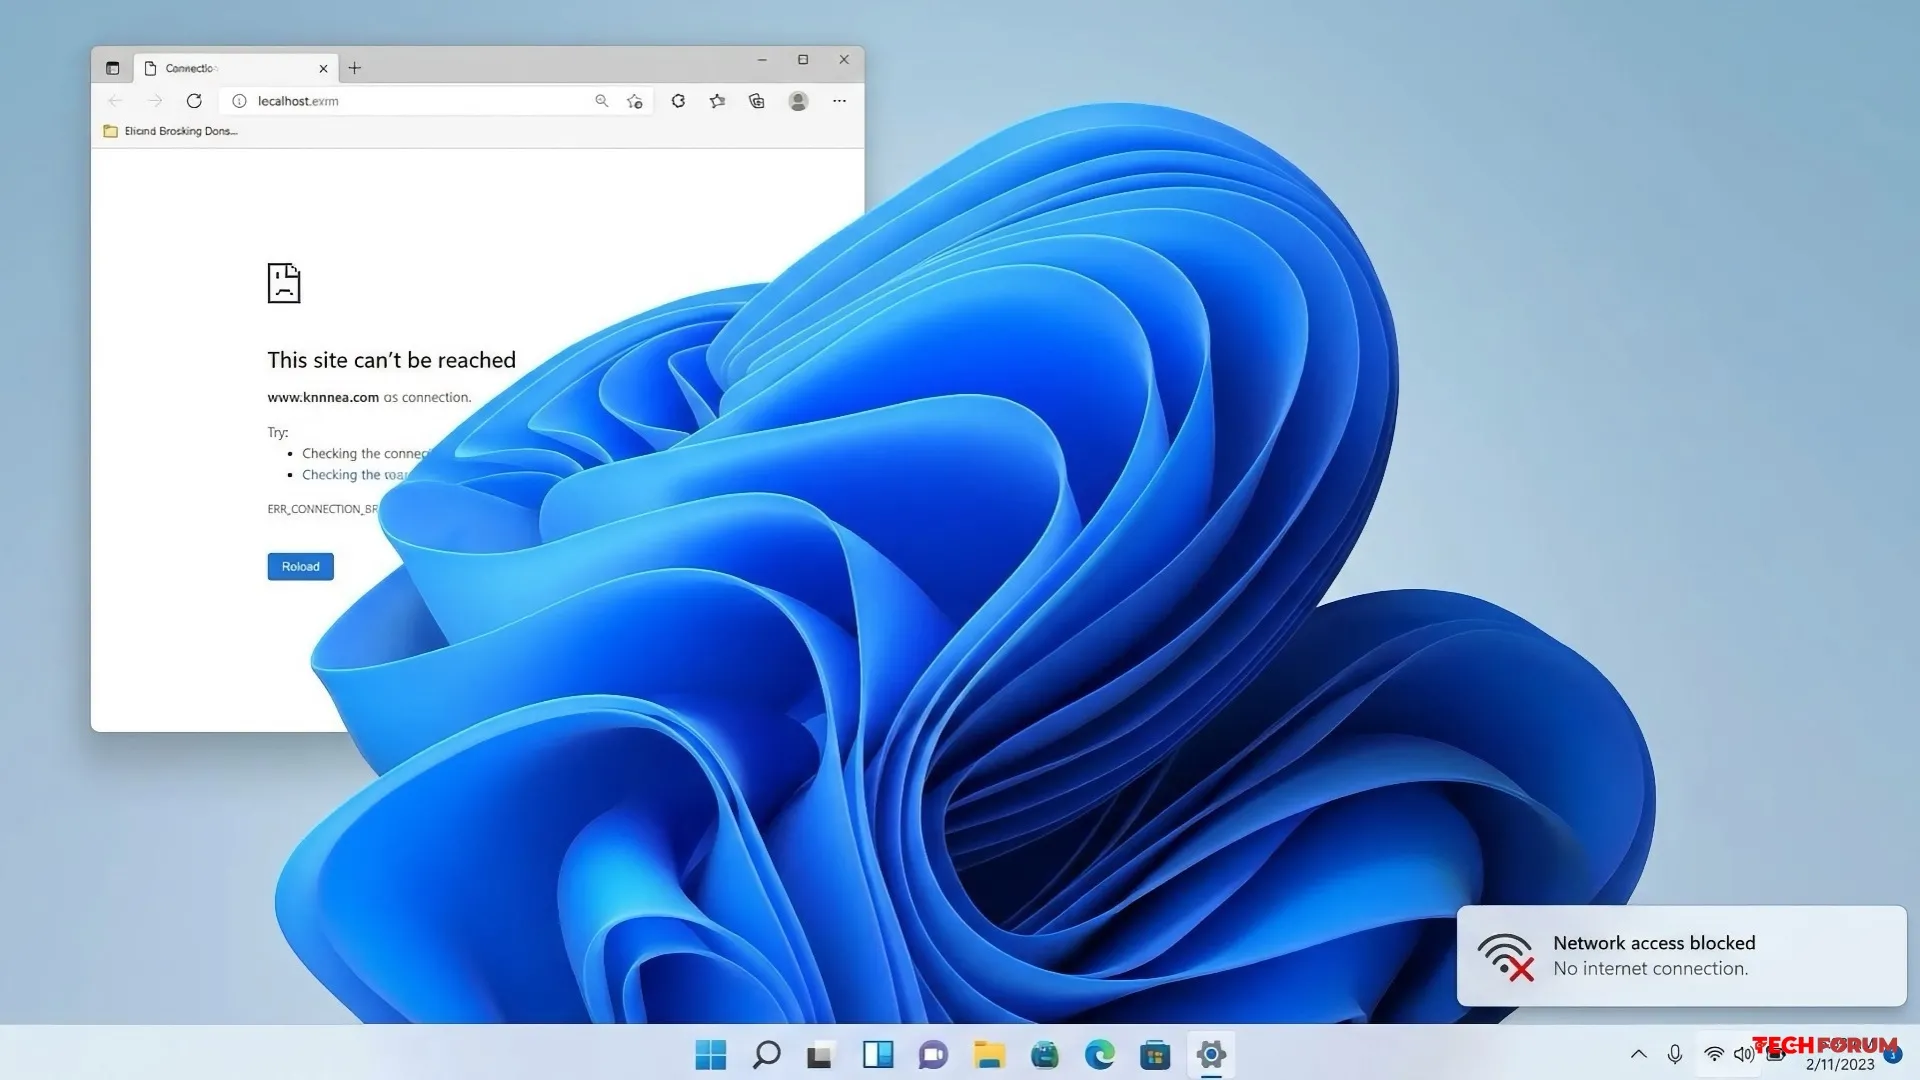
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi.

    Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler.

    Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü.

    İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu.

    Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi.

    Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi. Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler. Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü. İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu. Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi. Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Beğen
    2
    0 Cevaplar 0 Paylaşımlar 922 Görüntülemeler 0 Değerlendirmeler
  • Bir kullanıcı, hazır bilgisayarında kurulu olan Core i7-12700K işlemcinin üç yıl boyunca termal macun kullanılmadan çalıştığını farkeder...
    Videocardz adlı uzmanlık yayınından gazeteciler, MohakAoki takma adıyla bilinen bir Reddit kullanıcısının hayatında meydana gelen oldukça ilginç bir olaya dikkat çekti.

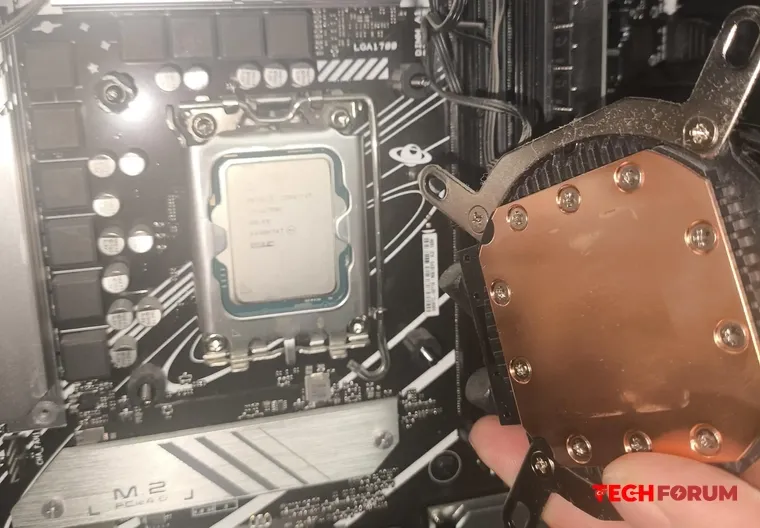
    Bu kullanıcının Core i7-12700K işlemcili ve çift bileşenli sıvı soğutma sistemli önceden monte edilmiş bir oyun bilgisayarı var. Bu bilgisayar üç yıldır aktif olarak kullanılıyor ve kullanıcı bu süre zarfında herhangi bir sorun fark etmedi. Ancak, yakın zamanda bilgisayarı sökmeye ve sıvı soğutma sistemini çıkarmaya karar verdi. Bu işlem sırasında, satın alımından bu yana geçen üç yıl boyunca işlemcinin IHS ile soğutucunun temas plakası arasında herhangi bir termal arayüz olmadan çalıştığını keşfetti.

    Görünüşe göre bu, sistemin montajcısının hatasıydı. Çoğu sıvı soğutma sisteminin fabrika çıkışlı termal arayüz malzemesiyle birlikte geldiğini belirtmekte fayda var. Montajcı, işlemciye daha kaliteli bir termal macun uygulamak için bu malzemeyi çıkarmış, ancak işi tamamlamayı unutmuş gibi görünüyor.

    Bu olay, işlemcilerin doğrudan temas halinde bile IHS'den gelen ısının bir kısmının soğutucuya aktarılması sayesinde, bir süre termal arayüz olmadan da çalışabileceğini göstermektedir. Ancak bu çalışma yöntemi, ağır iş yükleri için açıkça uygun değildir. Kullanıcı, bu keşfinden sonra bilgisayarı yeniden monte edip OCCT stres testini çalıştırmayı denediğini, ancak işlemci sıcaklığının hızla 100°C'ye ulaştığını belirtti.

    Alıntıdır. Ana kaynak:
    https://videocardz.com/newz/user-discovers-his-i7-12700k-cpu-had-been-running-without-thermal-paste-for-3-years
    [b]Videocardz adlı uzmanlık yayınından gazeteciler, MohakAoki takma adıyla bilinen bir Reddit kullanıcısının hayatında meydana gelen oldukça ilginç bir olaya dikkat çekti. [/b] Bu kullanıcının Core i7-12700K işlemcili ve çift bileşenli sıvı soğutma sistemli önceden monte edilmiş bir oyun bilgisayarı var. Bu bilgisayar üç yıldır aktif olarak kullanılıyor ve kullanıcı bu süre zarfında herhangi bir sorun fark etmedi. Ancak, yakın zamanda bilgisayarı sökmeye ve sıvı soğutma sistemini çıkarmaya karar verdi. Bu işlem sırasında, satın alımından bu yana geçen üç yıl boyunca işlemcinin IHS ile soğutucunun temas plakası arasında herhangi bir termal arayüz olmadan çalıştığını keşfetti. Görünüşe göre bu, sistemin montajcısının hatasıydı. Çoğu sıvı soğutma sisteminin fabrika çıkışlı termal arayüz malzemesiyle birlikte geldiğini belirtmekte fayda var. Montajcı, işlemciye daha kaliteli bir termal macun uygulamak için bu malzemeyi çıkarmış, ancak işi tamamlamayı unutmuş gibi görünüyor. Bu olay, işlemcilerin doğrudan temas halinde bile IHS'den gelen ısının bir kısmının soğutucuya aktarılması sayesinde, bir süre termal arayüz olmadan da çalışabileceğini göstermektedir. Ancak bu çalışma yöntemi, ağır iş yükleri için açıkça uygun değildir. Kullanıcı, bu keşfinden sonra bilgisayarı yeniden monte edip OCCT stres testini çalıştırmayı denediğini, ancak işlemci sıcaklığının hızla 100°C'ye ulaştığını belirtti. Alıntıdır. Ana kaynak: https://videocardz.com/newz/user-discovers-his-i7-12700k-cpu-had-been-running-without-thermal-paste-for-3-years
    Beğen
    Haha
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
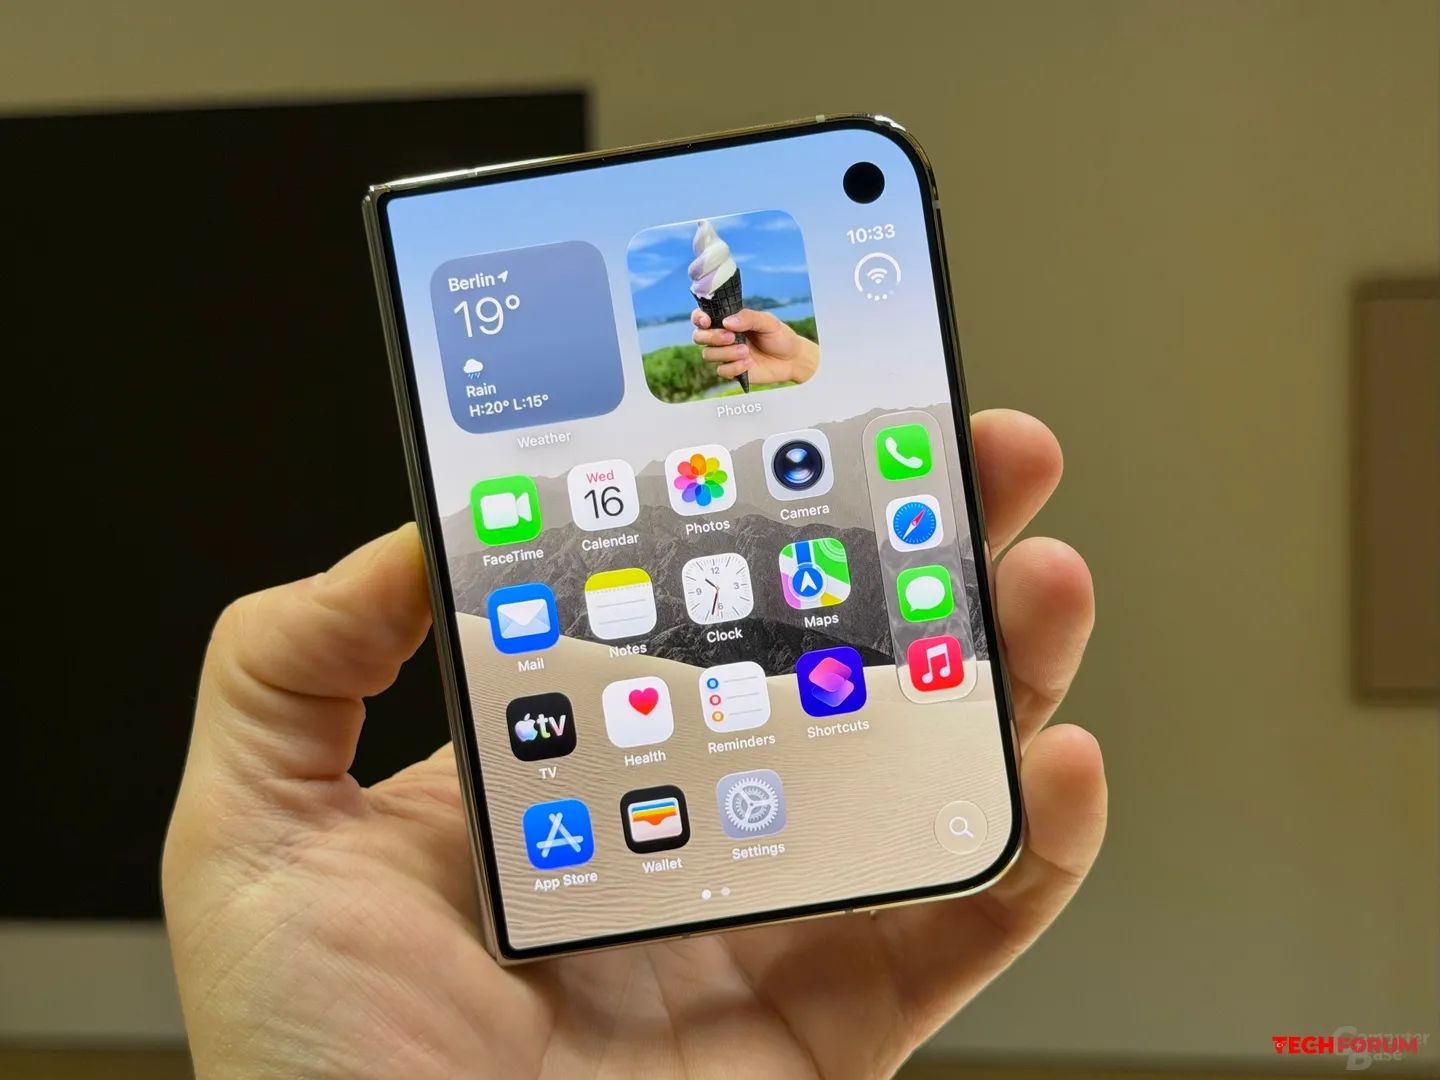
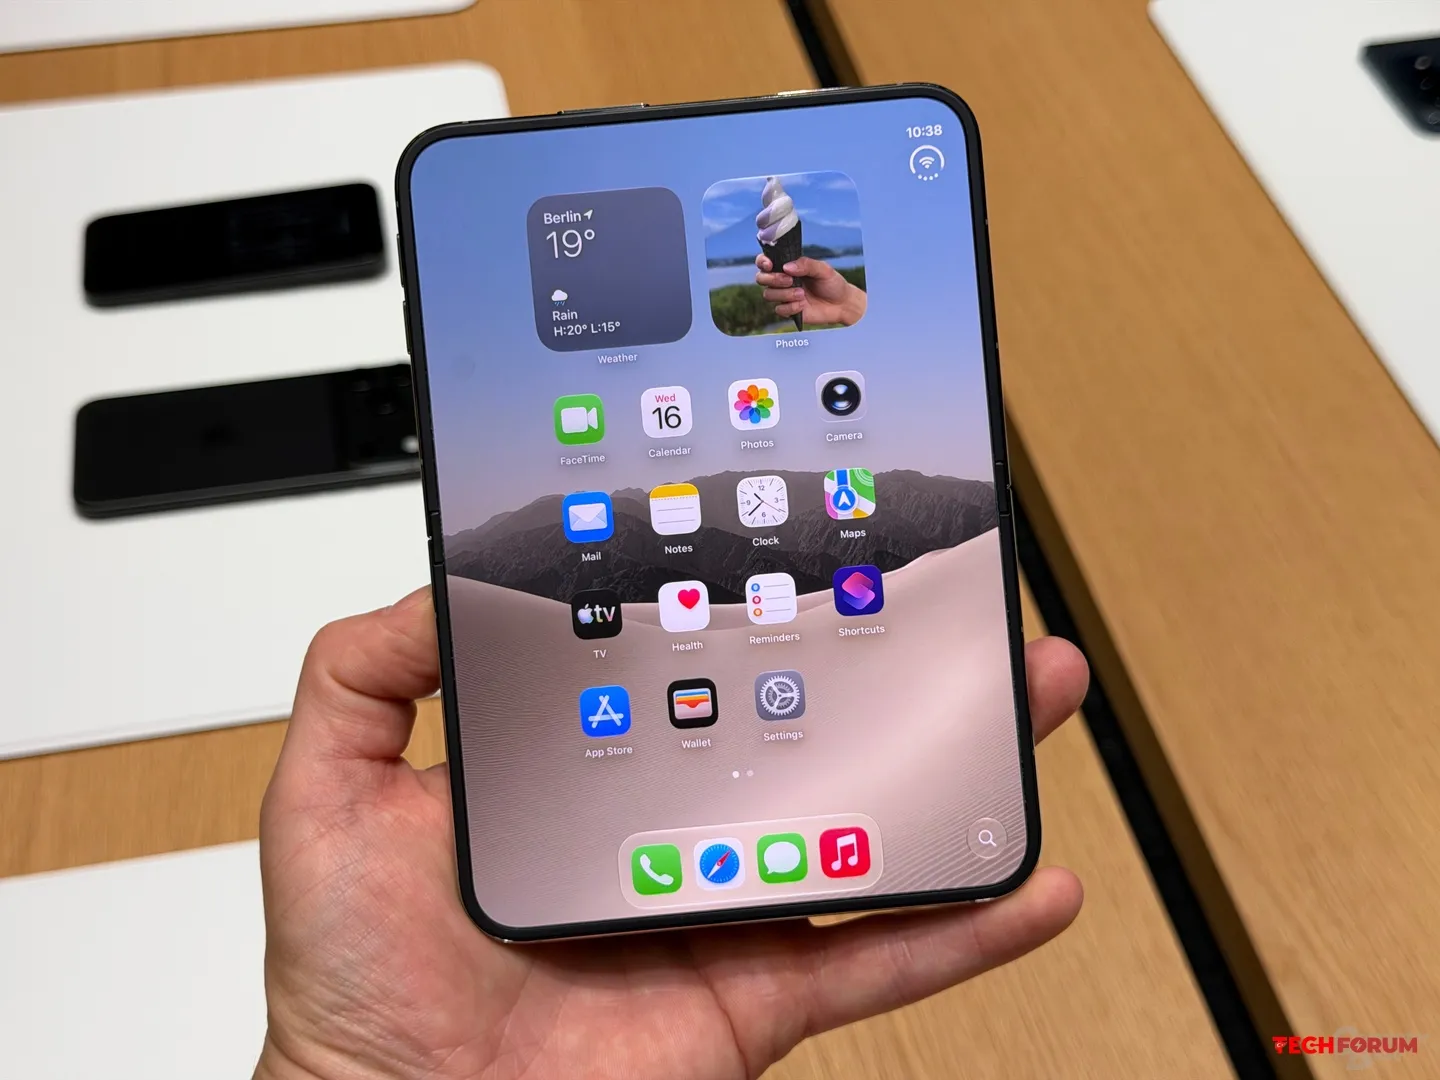
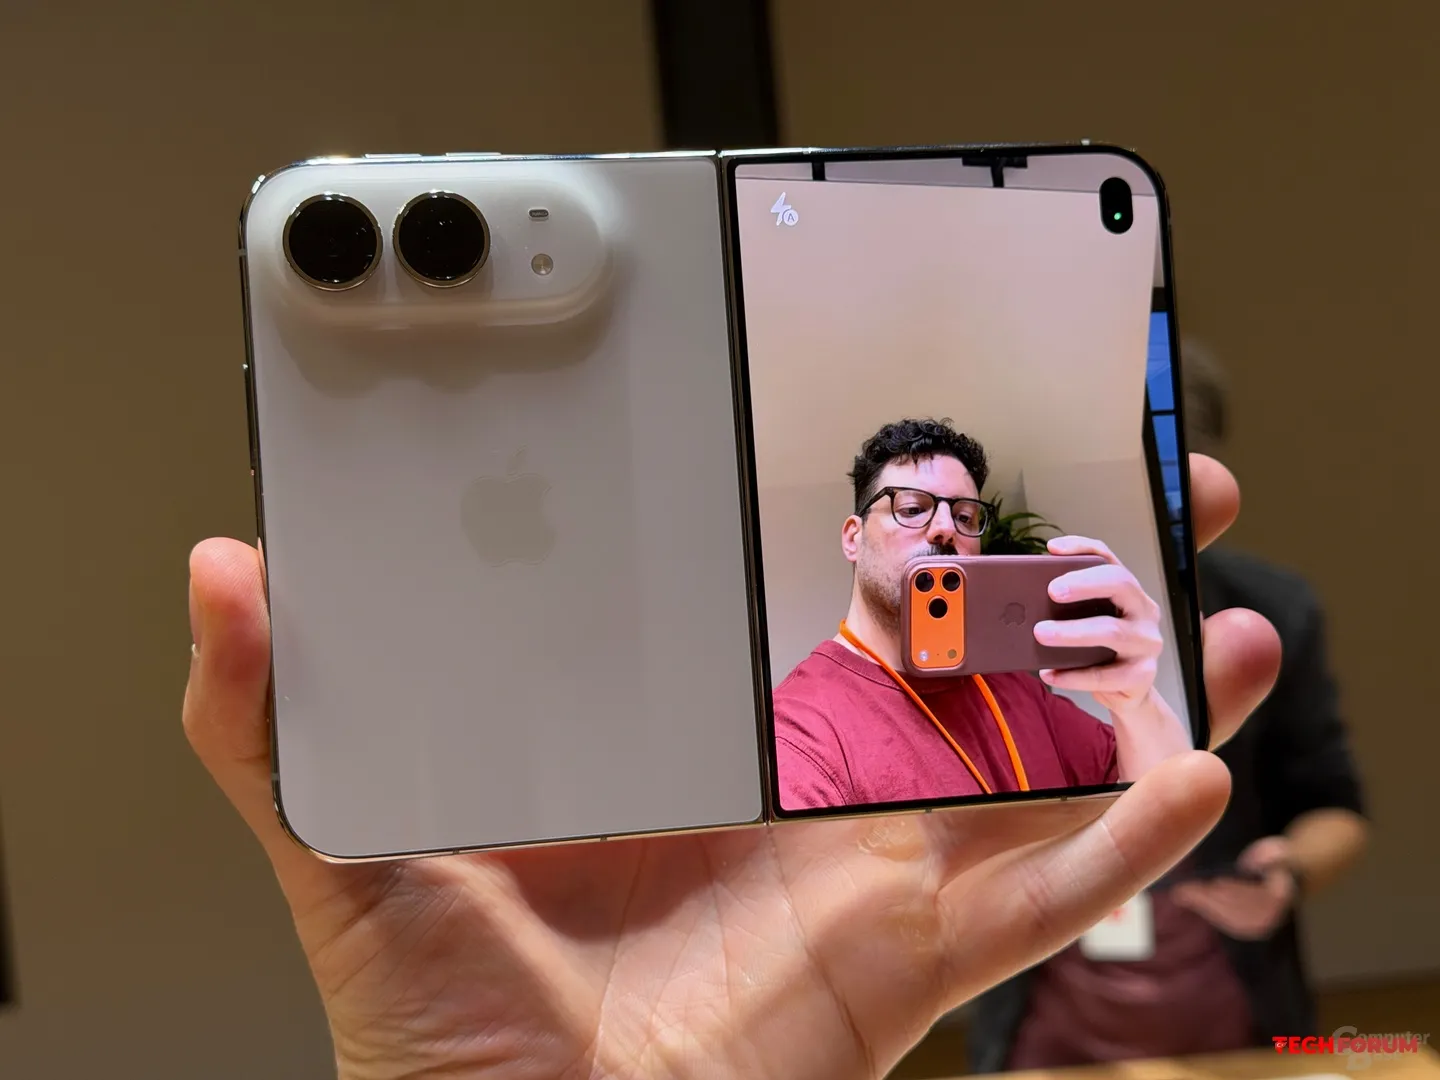
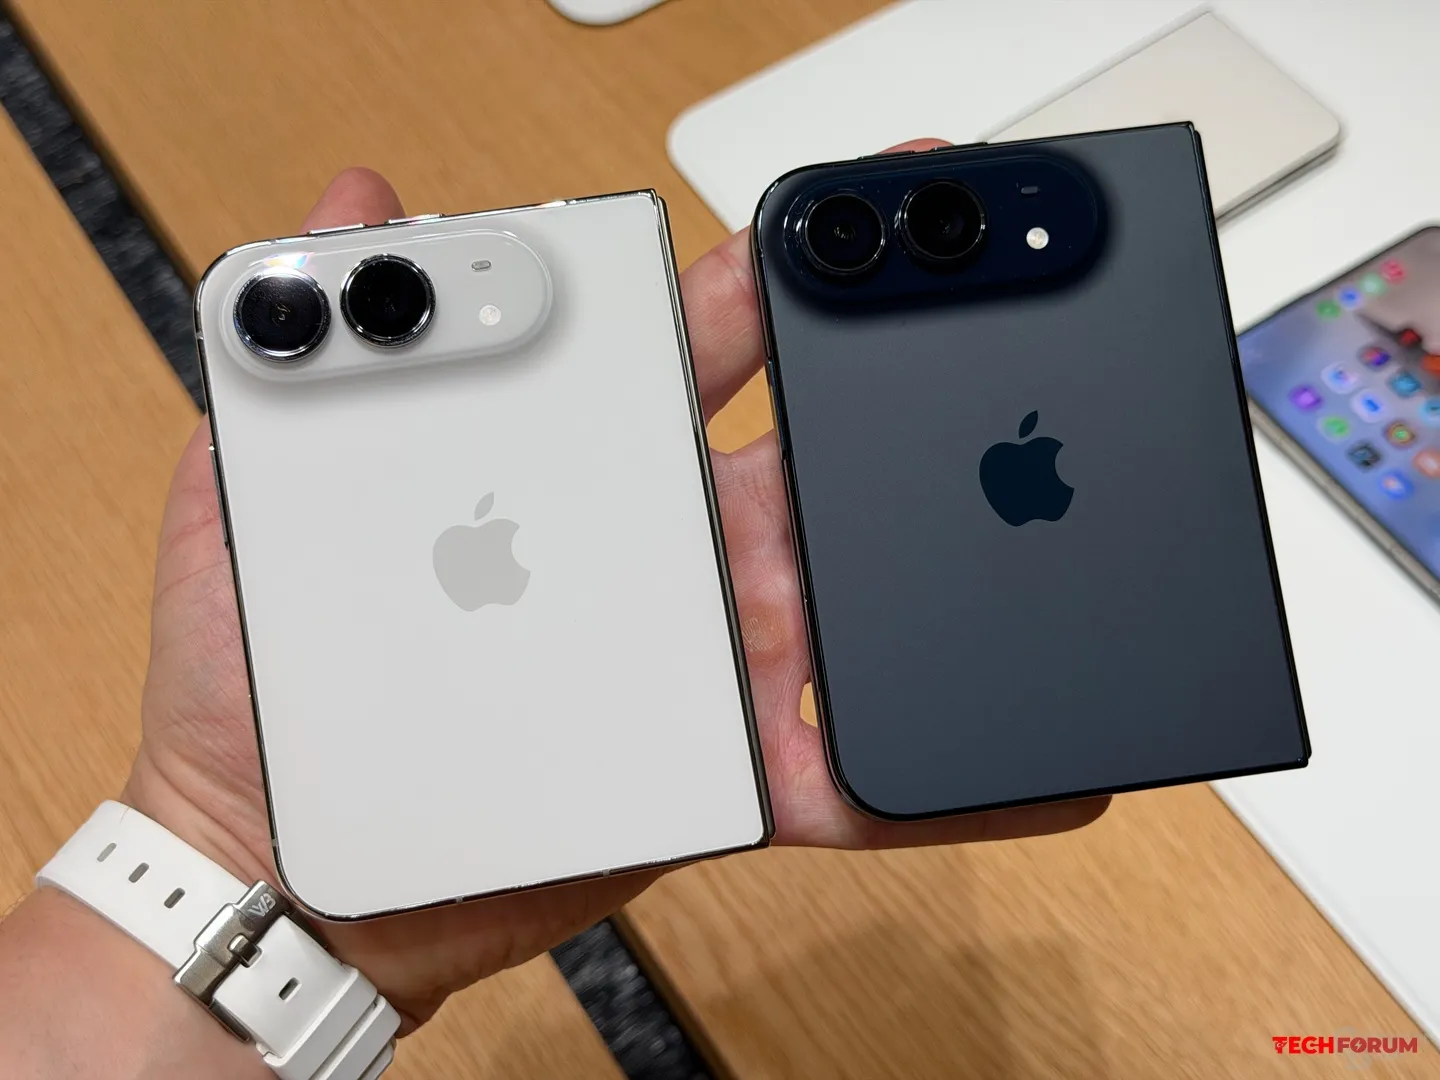
  • iPhone Duo İlk Bakış Apple’ın İlk Katlanabilir iPhone’u
    Apple, iPhone Duo ile ilk katlanabilir akıllı telefonunu tanıttı. Şirket bu alana rakiplerinden yıllar sonra girse de ilk nesil ürününde donanım ve yazılımı birlikte geliştirmenin avantajlarından yararlanıyor.

    iPhone Duo, klasik katlanabilir telefonlardan farklı ekran oranı, gelişmiş menteşe yapısı, ince titanyum kasası, katlanma izini azaltan ekran teknolojisi ve çift uygulama kullanımına yönelik özel yazılım düzenlemeleriyle öne çıkıyor.

    Apple Katlanabilir Telefon Pazarına Yedi Yıl Sonra Girdi

    Katlanabilir akıllı telefonlar uzun süredir piyasada bulunuyor. Samsung'un ilk katlanabilir modellerinden yaklaşık yedi yıl sonra Apple da kendi katlanabilir telefonunu kullanıma sunmaya hazırlanıyor.

    Ancak Apple, mevcut katlanabilir telefonların tasarımını doğrudan benimsemek yerine farklı bir ekran oranı tercih etmiş.

    Telefon açıldığında tamamen kareye yakın bir ekran oluşturmak yerine daha uzun ve farklı kullanım biçimlerine uygun bir yapı sunuluyor.

    5,4 ve 7,6 İnçlik İki Ekran

    iPhone Duo'nun dış ekranı 5,4 inç, iç ekranı ise 7,6 inç büyüklüğünde.

    Apple her iki kullanım biçiminde de yaklaşık 1,4:1 ekran oranını tercih etmiş.

    Bu yapı, klasik iPad ekran oranından farklı.

    Dış ekran 1398 × 2034 piksel çözünürlüğünde OLED panel kullanıyor.

    Telefon açıldığında daha geniş iç ekran üzerinden uygulamalar yan yana kullanılabiliyor.

    Menteşe Sistemi Dikkat Çekiyor

    İlk kullanım izlenimlerinde en fazla öne çıkan bölümlerden biri menteşe sistemi.

    Telefon açılmaya başladığında ilk hareketin kolay olduğu, ardından menteşe içerisindeki yayların açılma hareketini desteklediği belirtiliyor.

    Cihaz tamamen açılmaya yaklaştığında direnç kademeli olarak artıyor ve iki bölüm yerine oturuyor.

    Telefon kapatılırken ise mıknatıslardan yararlanılıyor.

    Menteşe belirli açılarda sabitlenebildiği için cihaz tamamen açık veya tamamen kapalı olmak zorunda değil.

    Farklı Kullanım Açıları Destekleniyor

    iPhone Duo farklı açılarda kullanılabiliyor.

    Telefon çadır biçiminde dik tutulabildiği gibi açık bir kitap şeklinde de konumlandırılabiliyor.

    Bu yapı sayesinde cihaz farklı amaçlarla kullanılabiliyor.

    Örneğin:
    1. Bekleme modunda masa saati olarak kullanılabiliyor.
    2. Klavyenin alt ekranda, içeriğin üst ekranda bulunduğu küçük bir dizüstü görünümü oluşturulabiliyor.
    3. Video oynatılırken ekran bölünerek farklı kontroller gösterilebiliyor.
    4. Düşük açılarda klavye ekranın sağ ve sol tarafına ayrılabiliyor.
    Klavyenin yatay ve dikey kullanımda tam genişlikte gösterilmesi de mümkün.

    Titanyum Kasa ve IP68 Koruması

    iPhone Duo'nun kasası titanyumdan üretiliyor.

    Apple, kullanılan titanyumun yüzde 85 oranında geri dönüştürülmüş malzemeden oluştuğunu belirtiyor.

    Telefon ayrıca IP68 sertifikasına sahip.

    Bu sayede cihaz toz ve suya karşı koruma sunuyor.

    iPhone Duo iki farklı renk seçeneğiyle sunuluyor:
    1. Yıldızlı Beyaz
    2. Gece Gökyüzü

    254 Gram Ağırlığında

    Telefonun ağırlığı 254 gram.

    Bu değer katlanabilir bir telefon için düşük sayılmasa da ilk kullanım sırasında cihazın aşırı ağır hissettirmediği belirtiliyor.

    Karşılaştırma amacıyla iPhone 18 Pro Max'in 249 gram, iPhone Air'in ise 165 gram ağırlığında olduğu ifade ediliyor.

    Apple’ın En İnce iPhone’u

    Apple, iPhone Duo'yu bugüne kadar geliştirdiği en ince iPhone olarak tanımlıyor.

    Telefon açık durumdayken gövde kalınlığı 5,2 mm.

    Karşılaştırma için iPhone Air'in kalınlığı 5,64 mm.

    Apple'ın iPhone Air geliştirme sürecinde elde ettiği bazı deneyimlerin iPhone Duo'ya aktarıldığı belirtiliyor.

    Son Derece İnce USB-C Bağlantısı

    iPhone Air'den aktarılan çözümlerden biri de oldukça ince USB-C bağlantı noktası.

    Bu bölüm üç boyutlu üretim yöntemi kullanılarak hazırlanmış ve telefonun ince gövdesine uyacak şekilde tasarlanmış.

    Apple aynı zamanda yıllardır MacBook modellerinde kullandığı menteşe deneyiminden de iPhone Duo'nun geliştirilmesi sırasında yararlanmış.

    Katlanma İzi Büyük Ölçüde Gizlenmiş

    Katlanabilir telefonların en belirgin sorunlarından biri ekranın orta bölümünde oluşan katlanma izi.

    Apple bu izi azaltmak için farklı bir ekran yapısı kullanıyor.

    İç ekranda nano dokulu bir üst katman bulunuyor.

    Apple'a göre bu katman, sektörde kullanılan standart malzemelere kıyasla yüzde 40 daha fazla sertlik sağlıyor.

    Katlanabilir ekranın üst ve alt bölümlerinde yüksek dayanımlı cam katmanları bulunuyor.

    Özel yapıştırıcılar ise ekran katmanlarının bükülme sırasında birbirlerinin üzerinde hareket etmesine yardımcı oluyor.

    Tüm yapı titanyum bir plaka ile destekleniyor.

    Mat Ekran Yansımaları da Azaltıyor

    Nano dokulu ekran yüzeyi yalnızca katlanma izini gizlemek için kullanılmıyor.

    Mat yüzey aynı zamanda parmak izi, leke ve çeşitli izlerin görünürlüğünü azaltıyor.

    Katlanma çizgisi içerik ve görüş açısına bağlı olarak bazı durumlarda neredeyse görünmez hale gelebiliyor.

    Ancak belirli açılarda tamamen ortadan kalkmıyor.

    Mat yüzey sayesinde çevreden gelen yansımaların da bazı parlak ekranlı katlanabilir telefonlara kıyasla daha az sorun oluşturduğu belirtiliyor.

    Donanım ve Yazılım Birlikte Geliştirilmiş

    iPhone Duo'nun önemli farklılıklarından biri donanım ve yazılımın Apple tarafından birlikte geliştirilmesi.

    Cihazda iOS temel alınırken bazı iPadOS özelliklerinden de yararlanılıyor.

    Böylece katlanabilir ekran için özel hazırlanmış bir kullanım biçimi ortaya çıkıyor.

    İki Uygulama Aynı Anda Kullanılabiliyor

    iPhone Duo, Apple'ın iki uygulamayı aynı anda yan yana veya üst üste çalıştırabilen ilk iPhone modeli.

    Açık uygulamalar ekranın sol veya sağ tarafına sabitlenebiliyor.

    Ardından ekranın diğer bölümünde ikinci bir uygulama açılabiliyor.

    İki uygulama birbirine bağlanarak uygulama geçiş ekranında tek bir grup halinde saklanabiliyor.

    Ancak Apple, kullanıcıların iki uygulamanın kapladığı alanların büyüklüğünü serbestçe değiştirmesine izin vermiyor.

    Uygulama Çubuğunun Konumu Değişiyor

    Dış ekran kullanılırken uygulama çubuğu ekranın sağ tarafında bulunuyor.

    Telefon açıldığında ise çubuk ekranın alt bölümündeki alışılmış konumuna geçiyor.

    iPad'den farklı olarak burada en fazla dört uygulama gösteriliyor.

    Apple bu sınırı, dış ve iç ekran arasında daha tutarlı bir görünüm sağlamak amacıyla kullanıyor.

    Touch ID iPhone’a Geri Döndü

    iPhone Duo ile birlikte Touch ID yeniden iPhone ailesine dönüyor.

    Telefonun güç düğmesine parmak izi okuyucu yerleştirilmiş.

    Bu nedenle cihazda Face ID kullanılmıyor.

    Touch ID, iPhone SE 3'ten sonra yeniden bir iPhone modelinde kullanılmış oluyor.

    İç Kamera Ekranın Altında

    İç ekrandaki FaceTime kamerası panelin altına yerleştirilmiş.

    Kameranın kesin çözünürlüğü açıklanmamış olsa da 1080p görüntülü görüşmeyi destekliyor.

    4K görüntü desteği bulunmuyor.

    Daha yüksek kaliteli özçekimler için dış ekrandaki 12 MP kamera kullanılabiliyor.

    Ayrıca ana kamerayı kullanırken dış ekranın görüntüleme amacıyla kullanılabildiği Duo Önizleme özelliği bulunuyor.

    Ekranlar Arasında Geçiş Akıcı

    Telefon açılıp kapatıldığında dış ve iç ekran arasında doğrudan geçiş yapılıyor.

    İlk kullanım sırasında paneller arasında geçiş yapılırken siyah ekran veya belirgin yükleme süresi görülmediği belirtiliyor.

    Apple geçiş sırasında özel bir hareketli geçiş kullanıyor.

    Bu sayede dış ekrandaki içerik iç ekrana geçerken kullanımın kesilmemesi hedefleniyor.

    A20 Pro İşlemci Kullanılıyor

    iPhone Duo'nun temel donanımı iPhone 18 Pro ile benzer özellikler taşıyor.

    Cihazda A20 Pro işlemci kullanılıyor.

    Bağlantı tarafında Apple'ın C2 modemi bulunuyor.

    Depolama seçenekleri ise 256 GB'tan başlayarak 2 TB'a kadar çıkıyor.

    Depolama Seçenekleri

    iPhone Duo farklı depolama kapasitesi seçenekleriyle sunuluyor.

    En yüksek seçenek 2 TB depolama alanına sahip.

    2 TB'lık modelin fiyatı 3.799 avroya kadar çıkıyor.

    Başlangıç modeli ise 256 GB depolama alanıyla geliyor.

    iPhone Duo Fiyatı ve Çıkış Tarihi

    iPhone Duo'nun başlangıç fiyatı 2.299 avro olarak açıklanmış.

    Cihazın 16 Ekim itibarıyla siparişe açılması ve 23 Ekim tarihinde satışa sunulması planlanıyor.

    İlk İzlenimler

    Kaynakta iPhone Duo için paylaşılan ilk izlenimler genel olarak olumlu.

    Apple'ın ilk katlanabilir telefonunda özellikle menteşe sistemi, ekranın katlanma izini azaltan yapısı ve donanımla yazılım arasındaki uyum öne çıkarılıyor.

    Apple'ın katlanabilir telefon pazarına diğer üreticilerden yıllar sonra girmesi, şirketin ekran, pil ve kamera gibi bileşenlerde gelişmiş teknolojilerden yararlanmasına da imkan sağlamış durumda.

    iPhone Duo, Apple açısından tamamen yeni bir ürün sınıfının ilk neslini temsil ediyor.
    Apple, iPhone Duo ile ilk katlanabilir akıllı telefonunu tanıttı. Şirket bu alana rakiplerinden yıllar sonra girse de ilk nesil ürününde donanım ve yazılımı birlikte geliştirmenin avantajlarından yararlanıyor. iPhone Duo, klasik katlanabilir telefonlardan farklı ekran oranı, gelişmiş menteşe yapısı, ince titanyum kasası, katlanma izini azaltan ekran teknolojisi ve çift uygulama kullanımına yönelik özel yazılım düzenlemeleriyle öne çıkıyor. [h2]Apple Katlanabilir Telefon Pazarına Yedi Yıl Sonra Girdi[/h2] Katlanabilir akıllı telefonlar uzun süredir piyasada bulunuyor. Samsung'un ilk katlanabilir modellerinden yaklaşık yedi yıl sonra Apple da kendi katlanabilir telefonunu kullanıma sunmaya hazırlanıyor. Ancak Apple, mevcut katlanabilir telefonların tasarımını doğrudan benimsemek yerine farklı bir ekran oranı tercih etmiş. Telefon açıldığında tamamen kareye yakın bir ekran oluşturmak yerine daha uzun ve farklı kullanım biçimlerine uygun bir yapı sunuluyor. [h2]5,4 ve 7,6 İnçlik İki Ekran[/h2] iPhone Duo'nun dış ekranı 5,4 inç, iç ekranı ise 7,6 inç büyüklüğünde. Apple her iki kullanım biçiminde de yaklaşık 1,4:1 ekran oranını tercih etmiş. Bu yapı, klasik iPad ekran oranından farklı. Dış ekran 1398 × 2034 piksel çözünürlüğünde OLED panel kullanıyor. Telefon açıldığında daha geniş iç ekran üzerinden uygulamalar yan yana kullanılabiliyor. [h2]Menteşe Sistemi Dikkat Çekiyor[/h2] İlk kullanım izlenimlerinde en fazla öne çıkan bölümlerden biri menteşe sistemi. Telefon açılmaya başladığında ilk hareketin kolay olduğu, ardından menteşe içerisindeki yayların açılma hareketini desteklediği belirtiliyor. Cihaz tamamen açılmaya yaklaştığında direnç kademeli olarak artıyor ve iki bölüm yerine oturuyor. Telefon kapatılırken ise mıknatıslardan yararlanılıyor. Menteşe belirli açılarda sabitlenebildiği için cihaz tamamen açık veya tamamen kapalı olmak zorunda değil. [h2]Farklı Kullanım Açıları Destekleniyor[/h2] iPhone Duo farklı açılarda kullanılabiliyor. Telefon çadır biçiminde dik tutulabildiği gibi açık bir kitap şeklinde de konumlandırılabiliyor. Bu yapı sayesinde cihaz farklı amaçlarla kullanılabiliyor. Örneğin: [ol] [li]Bekleme modunda masa saati olarak kullanılabiliyor.[/li] [li]Klavyenin alt ekranda, içeriğin üst ekranda bulunduğu küçük bir dizüstü görünümü oluşturulabiliyor.[/li] [li]Video oynatılırken ekran bölünerek farklı kontroller gösterilebiliyor.[/li] [li]Düşük açılarda klavye ekranın sağ ve sol tarafına ayrılabiliyor.[/li] [/ol] Klavyenin yatay ve dikey kullanımda tam genişlikte gösterilmesi de mümkün. [h2]Titanyum Kasa ve IP68 Koruması[/h2] iPhone Duo'nun kasası titanyumdan üretiliyor. Apple, kullanılan titanyumun yüzde 85 oranında geri dönüştürülmüş malzemeden oluştuğunu belirtiyor. Telefon ayrıca IP68 sertifikasına sahip. Bu sayede cihaz toz ve suya karşı koruma sunuyor. iPhone Duo iki farklı renk seçeneğiyle sunuluyor: [ol] [li]Yıldızlı Beyaz[/li] [li]Gece Gökyüzü[/li] [/ol] [h2]254 Gram Ağırlığında[/h2] Telefonun ağırlığı 254 gram. Bu değer katlanabilir bir telefon için düşük sayılmasa da ilk kullanım sırasında cihazın aşırı ağır hissettirmediği belirtiliyor. Karşılaştırma amacıyla iPhone 18 Pro Max'in 249 gram, iPhone Air'in ise 165 gram ağırlığında olduğu ifade ediliyor. [h2]Apple’ın En İnce iPhone’u[/h2] Apple, iPhone Duo'yu bugüne kadar geliştirdiği en ince iPhone olarak tanımlıyor. Telefon açık durumdayken gövde kalınlığı 5,2 mm. Karşılaştırma için iPhone Air'in kalınlığı 5,64 mm. Apple'ın iPhone Air geliştirme sürecinde elde ettiği bazı deneyimlerin iPhone Duo'ya aktarıldığı belirtiliyor. [h2]Son Derece İnce USB-C Bağlantısı[/h2] iPhone Air'den aktarılan çözümlerden biri de oldukça ince USB-C bağlantı noktası. Bu bölüm üç boyutlu üretim yöntemi kullanılarak hazırlanmış ve telefonun ince gövdesine uyacak şekilde tasarlanmış. Apple aynı zamanda yıllardır MacBook modellerinde kullandığı menteşe deneyiminden de iPhone Duo'nun geliştirilmesi sırasında yararlanmış. [h2]Katlanma İzi Büyük Ölçüde Gizlenmiş[/h2] Katlanabilir telefonların en belirgin sorunlarından biri ekranın orta bölümünde oluşan katlanma izi. Apple bu izi azaltmak için farklı bir ekran yapısı kullanıyor. İç ekranda nano dokulu bir üst katman bulunuyor. Apple'a göre bu katman, sektörde kullanılan standart malzemelere kıyasla yüzde 40 daha fazla sertlik sağlıyor. Katlanabilir ekranın üst ve alt bölümlerinde yüksek dayanımlı cam katmanları bulunuyor. Özel yapıştırıcılar ise ekran katmanlarının bükülme sırasında birbirlerinin üzerinde hareket etmesine yardımcı oluyor. Tüm yapı titanyum bir plaka ile destekleniyor. [h2]Mat Ekran Yansımaları da Azaltıyor[/h2] Nano dokulu ekran yüzeyi yalnızca katlanma izini gizlemek için kullanılmıyor. Mat yüzey aynı zamanda parmak izi, leke ve çeşitli izlerin görünürlüğünü azaltıyor. Katlanma çizgisi içerik ve görüş açısına bağlı olarak bazı durumlarda neredeyse görünmez hale gelebiliyor. Ancak belirli açılarda tamamen ortadan kalkmıyor. Mat yüzey sayesinde çevreden gelen yansımaların da bazı parlak ekranlı katlanabilir telefonlara kıyasla daha az sorun oluşturduğu belirtiliyor. [h2]Donanım ve Yazılım Birlikte Geliştirilmiş[/h2] iPhone Duo'nun önemli farklılıklarından biri donanım ve yazılımın Apple tarafından birlikte geliştirilmesi. Cihazda iOS temel alınırken bazı iPadOS özelliklerinden de yararlanılıyor. Böylece katlanabilir ekran için özel hazırlanmış bir kullanım biçimi ortaya çıkıyor. [h2]İki Uygulama Aynı Anda Kullanılabiliyor[/h2] iPhone Duo, Apple'ın iki uygulamayı aynı anda yan yana veya üst üste çalıştırabilen ilk iPhone modeli. Açık uygulamalar ekranın sol veya sağ tarafına sabitlenebiliyor. Ardından ekranın diğer bölümünde ikinci bir uygulama açılabiliyor. İki uygulama birbirine bağlanarak uygulama geçiş ekranında tek bir grup halinde saklanabiliyor. Ancak Apple, kullanıcıların iki uygulamanın kapladığı alanların büyüklüğünü serbestçe değiştirmesine izin vermiyor. [h2]Uygulama Çubuğunun Konumu Değişiyor[/h2] Dış ekran kullanılırken uygulama çubuğu ekranın sağ tarafında bulunuyor. Telefon açıldığında ise çubuk ekranın alt bölümündeki alışılmış konumuna geçiyor. iPad'den farklı olarak burada en fazla dört uygulama gösteriliyor. Apple bu sınırı, dış ve iç ekran arasında daha tutarlı bir görünüm sağlamak amacıyla kullanıyor. [h2]Touch ID iPhone’a Geri Döndü[/h2] iPhone Duo ile birlikte Touch ID yeniden iPhone ailesine dönüyor. Telefonun güç düğmesine parmak izi okuyucu yerleştirilmiş. Bu nedenle cihazda Face ID kullanılmıyor. Touch ID, iPhone SE 3'ten sonra yeniden bir iPhone modelinde kullanılmış oluyor. [h2]İç Kamera Ekranın Altında[/h2] İç ekrandaki FaceTime kamerası panelin altına yerleştirilmiş. Kameranın kesin çözünürlüğü açıklanmamış olsa da 1080p görüntülü görüşmeyi destekliyor. 4K görüntü desteği bulunmuyor. Daha yüksek kaliteli özçekimler için dış ekrandaki 12 MP kamera kullanılabiliyor. Ayrıca ana kamerayı kullanırken dış ekranın görüntüleme amacıyla kullanılabildiği Duo Önizleme özelliği bulunuyor. [h2]Ekranlar Arasında Geçiş Akıcı[/h2] Telefon açılıp kapatıldığında dış ve iç ekran arasında doğrudan geçiş yapılıyor. İlk kullanım sırasında paneller arasında geçiş yapılırken siyah ekran veya belirgin yükleme süresi görülmediği belirtiliyor. Apple geçiş sırasında özel bir hareketli geçiş kullanıyor. Bu sayede dış ekrandaki içerik iç ekrana geçerken kullanımın kesilmemesi hedefleniyor. [h2]A20 Pro İşlemci Kullanılıyor[/h2] iPhone Duo'nun temel donanımı iPhone 18 Pro ile benzer özellikler taşıyor. Cihazda A20 Pro işlemci kullanılıyor. Bağlantı tarafında Apple'ın C2 modemi bulunuyor. Depolama seçenekleri ise 256 GB'tan başlayarak 2 TB'a kadar çıkıyor. [h2]Depolama Seçenekleri[/h2] iPhone Duo farklı depolama kapasitesi seçenekleriyle sunuluyor. En yüksek seçenek 2 TB depolama alanına sahip. 2 TB'lık modelin fiyatı 3.799 avroya kadar çıkıyor. Başlangıç modeli ise 256 GB depolama alanıyla geliyor. [h2]iPhone Duo Fiyatı ve Çıkış Tarihi[/h2] iPhone Duo'nun başlangıç fiyatı 2.299 avro olarak açıklanmış. Cihazın 16 Ekim itibarıyla siparişe açılması ve 23 Ekim tarihinde satışa sunulması planlanıyor. [h2]İlk İzlenimler[/h2] Kaynakta iPhone Duo için paylaşılan ilk izlenimler genel olarak olumlu. Apple'ın ilk katlanabilir telefonunda özellikle menteşe sistemi, ekranın katlanma izini azaltan yapısı ve donanımla yazılım arasındaki uyum öne çıkarılıyor. Apple'ın katlanabilir telefon pazarına diğer üreticilerden yıllar sonra girmesi, şirketin ekran, pil ve kamera gibi bileşenlerde gelişmiş teknolojilerden yararlanmasına da imkan sağlamış durumda. iPhone Duo, Apple açısından tamamen yeni bir ürün sınıfının ilk neslini temsil ediyor.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 3B Görüntülemeler 0 Değerlendirmeler
  • Lenovo Core 7 230H ve RTX 5060 Ti işlemcili LOQ Tower 17IRH11 oyun bilgisayarını tanıttı.
    Lenovo, LOQ Tower 17IRH11 masaüstü bilgisayarını tanıttı. 17 litrelik bir kasaya sahip olacak olan bilgisayar, alışılmadık bir bileşen kombinasyonu sunacak.

    Lenovo, grafik kartları için masaüstü GeForce RTX 3050 6GB, RTX 5050, RTX 5060 ve RTX 5060 Ti 8GB'ı tercih etti. İşlemciler için ise 8 çekirdekli Intel Core 5 205H ve 10 çekirdekli Core 7 230H'ı seçti. Her ikisi de mobil işlemci olup masaüstü bilgisayarlarda nadiren görülürler.

    Bilgisayar, 32 GB'a kadar DDR5-5200 SO-DIMM RAM'i destekler. Ayrıca bir adet PCIe 4.0 x16 yuvası, bir adet PCIe 3.0 x1 yuvası, SSD'ler için iki adet M.2 yuvası ve 3,5 inçlik bir sürücü için alan içerir. Güç kaynağı, yapılandırmaya bağlı olarak 400 veya 500 watt olarak derecelendirilmiştir.

    LOQ Tower 17IRH11, Kasım 2026'da Avrupa'da satışa sunulacak. Fiyatlar 999 €'dan başlayacak. Şirket, bu fiyata hangi konfigürasyonun satılacağını belirtmedi.

    Bağlantı noktaları arasında USB-A 3.2 Gen2, USB-A 3.2 Gen1, USB-C 3.2 Gen1, HDMI 2.1, LAN ve ses çıkışı bulunmaktadır. Kablosuz bağlantı da desteklenmektedir Wi-Fi 7 ve Bluetooth 5.4.
    Lenovo, LOQ Tower 17IRH11 masaüstü bilgisayarını tanıttı. 17 litrelik bir kasaya sahip olacak olan bilgisayar, alışılmadık bir bileşen kombinasyonu sunacak. Lenovo, grafik kartları için masaüstü GeForce RTX 3050 6GB, RTX 5050, RTX 5060 ve RTX 5060 Ti 8GB'ı tercih etti. İşlemciler için ise 8 çekirdekli Intel Core 5 205H ve 10 çekirdekli Core 7 230H'ı seçti. Her ikisi de mobil işlemci olup masaüstü bilgisayarlarda nadiren görülürler. Bilgisayar, 32 GB'a kadar DDR5-5200 SO-DIMM RAM'i destekler. Ayrıca bir adet PCIe 4.0 x16 yuvası, bir adet PCIe 3.0 x1 yuvası, SSD'ler için iki adet M.2 yuvası ve 3,5 inçlik bir sürücü için alan içerir. Güç kaynağı, yapılandırmaya bağlı olarak 400 veya 500 watt olarak derecelendirilmiştir. LOQ Tower 17IRH11, Kasım 2026'da Avrupa'da satışa sunulacak. Fiyatlar 999 €'dan başlayacak. Şirket, bu fiyata hangi konfigürasyonun satılacağını belirtmedi. Bağlantı noktaları arasında USB-A 3.2 Gen2, USB-A 3.2 Gen1, USB-C 3.2 Gen1, HDMI 2.1, LAN ve ses çıkışı bulunmaktadır. Kablosuz bağlantı da desteklenmektedir Wi-Fi 7 ve Bluetooth 5.4.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Phanteks EX5, Plus ve Max ince tasarımlı kasa
    Phanteks, EX5'i her bir bileşenin ayrı ayrı yerleştirildiği "ince tasarımlı" bir kasa olarak tasarladı. Bu, benzersiz bir görünüm yaratıyor, ancak ilk testlerin gösterdiği gibi, bunun da bir bedeli var ancak alışılmadık bir şekilde, büyük meblağlar şeklinde değil. Türkiye de ne yazık ki yok şuan bulan olursa haber versin.

    EX5'in ardındaki fikir aslında oldukça basit. İşlemci, ekran kartı, güç kaynağı ve soğutucu, kasanın içindeki ayrı bölmelerde yer alıyor. Bu bölmeler arasına yerleştirilen kalıp, kuleye bir bloklar topluluğu görünümü veriyor. İç kısım ATX anakart için yer sağlarken, ekran kartı için ayrılmış fileli bölme yalnızca maksimum 3,6 yuva genişliğinde veya 73 milimetre kalınlığında bir genişletme kartının takılmasına izin veriyor.

    Bu tasarım, grafik kartının doğrudan temiz hava çekip dışarı atmasını sağlayarak mümkün olan en verimli soğutmayı garanti eder. CPU soğutucularının yüksekliği 78 milimetre ile sınırlıdır. Ancak Phanteks, kasayı hava soğutma için tasarlamamıştır.

    Tasarım, bunun yerine 360 ​​mm'lik hepsi bir arada (AIO) sıvı soğutucu kullanımını öngörüyor. Bu soğutucu anakartın yanına yerleştiriliyor ve aynı anda ekran kartının üzerinden hava çekiyor. Aktif kasa havalandırması için anakartın arkasına 120 mm'lik bir fan da yerleştiriliyor. Phanteks, sabit disk seçeneklerini dağıtmış. Bir disk anakartın arkasına, diğeri ise kasanın altındaki güç kaynağının önüne takılabiliyor.
    Phanteks, EX5'i her bir bileşenin ayrı ayrı yerleştirildiği "ince tasarımlı" bir kasa olarak tasarladı. Bu, benzersiz bir görünüm yaratıyor, ancak ilk testlerin gösterdiği gibi, bunun da bir bedeli var ancak alışılmadık bir şekilde, büyük meblağlar şeklinde değil. Türkiye de ne yazık ki yok şuan bulan olursa haber versin. EX5'in ardındaki fikir aslında oldukça basit. İşlemci, ekran kartı, güç kaynağı ve soğutucu, kasanın içindeki ayrı bölmelerde yer alıyor. Bu bölmeler arasına yerleştirilen kalıp, kuleye bir bloklar topluluğu görünümü veriyor. İç kısım ATX anakart için yer sağlarken, ekran kartı için ayrılmış fileli bölme yalnızca maksimum 3,6 yuva genişliğinde veya 73 milimetre kalınlığında bir genişletme kartının takılmasına izin veriyor. Bu tasarım, grafik kartının doğrudan temiz hava çekip dışarı atmasını sağlayarak mümkün olan en verimli soğutmayı garanti eder. CPU soğutucularının yüksekliği 78 milimetre ile sınırlıdır. Ancak Phanteks, kasayı hava soğutma için tasarlamamıştır. Tasarım, bunun yerine 360 ​​mm'lik hepsi bir arada (AIO) sıvı soğutucu kullanımını öngörüyor. Bu soğutucu anakartın yanına yerleştiriliyor ve aynı anda ekran kartının üzerinden hava çekiyor. Aktif kasa havalandırması için anakartın arkasına 120 mm'lik bir fan da yerleştiriliyor. Phanteks, sabit disk seçeneklerini dağıtmış. Bir disk anakartın arkasına, diğeri ise kasanın altındaki güç kaynağının önüne takılabiliyor.
    Beğen
    11
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal