• AMD, Radeon sürücülerinin SSD'leri yavaş yavaş bozduğunu kabul etti
    AMD, Radeon sürücülerinin SSD'leri yavaş yavaş bozduğunu kabul etti; bu hata Adrenalin 26.11.1 sürümünde düzeltilecek. Son zamanlarda, en yeni AMD grafik sürücüsü sürümleriyle ilgili oldukça can sıkıcı bir sorun hakkında internette şikayetler ortaya çıkmaya başladı . Kullanıcılar, sistemlerinin boşta bile sürekli olarak SSD'ye veri yazdığını bildirdi.

    AMD, bu hatanın varlığını kendisi de kabul etti. Şirket, yazılımının sürücüye sürekli arka plan verisi yazılmasına neden olduğunu doğruladı. Sorun, monitörleri ve kısayol tuşlarını yönetmekten sorumlu olan atieclxx.exe işleminden kaynaklanıyor. Şirket, mühendislerinin sorunu çözmek için aktif olarak çalıştığını belirtiyor.

    AMD, Radeon Software Adrenalin grafik sürücüsünün 26.11.1 sürümünde bu sorunu düzelteceğine söz verdi. Ne yazık ki, AMD bu özel yazılım paketinin kesin çıkış tarihini açıklamıyor. Muhtemelen Kasım 2026'nın ilk yarısında piyasaya sürülecek.
    AMD, Radeon sürücülerinin SSD'leri yavaş yavaş bozduğunu kabul etti; bu hata Adrenalin 26.11.1 sürümünde düzeltilecek. Son zamanlarda, en yeni AMD grafik sürücüsü sürümleriyle ilgili oldukça can sıkıcı bir sorun hakkında internette şikayetler ortaya çıkmaya başladı . Kullanıcılar, sistemlerinin boşta bile sürekli olarak SSD'ye veri yazdığını bildirdi. AMD, bu hatanın varlığını kendisi de kabul etti. Şirket, yazılımının sürücüye sürekli arka plan verisi yazılmasına neden olduğunu doğruladı. Sorun, monitörleri ve kısayol tuşlarını yönetmekten sorumlu olan atieclxx.exe işleminden kaynaklanıyor. Şirket, mühendislerinin sorunu çözmek için aktif olarak çalıştığını belirtiyor. AMD, Radeon Software Adrenalin grafik sürücüsünün 26.11.1 sürümünde bu sorunu düzelteceğine söz verdi. Ne yazık ki, AMD bu özel yazılım paketinin kesin çıkış tarihini açıklamıyor. Muhtemelen Kasım 2026'nın ilk yarısında piyasaya sürülecek.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 753 Görüntülemeler 0 Değerlendirmeler
  • AMD Radeon sürücüleri, günde 432 GB'a kadar ekstra yazma işlemiyle SSD'leri öldürebilecek kapasitede.
    AMD ekran kartı kullanıcıları, Radeon sürücülerinde can sıkıcı bir hata keşfetti: Sistem, bilgisayar neredeyse hiçbir şey yapmıyorken bile SSD'ye sürekli veri yazabiliyor. En kötü durumlarda, aşırı yazma işlemleri günde 432 GB'a ulaşabiliyor. Bu durum, sürücünün aşınmasını ve yıpranmasını hızlandırıyor ve kullanım ömrünü önemli ölçüde kısaltabiliyor.

    Sorunun kaynağının, AMD Harici Olaylar Yardımcı Programı hizmetiyle ilişkili olan atieclxx.exe işlemi olduğu ortaya çıktı. Bu hizmet genellikle monitörlerin bağlanmasından, kısayol tuşlarından ve FreeSync dahil olmak üzere bazı grafik kartı özelliklerinden sorumludur.

    Ancak bir hata nedeniyle servis sürekli olarak diske erişmeye başlıyor. Kullanıcılar yazma hızlarının yaklaşık 1 MB/s, bazı durumlarda ise 5 MB/s'ye kadar çıktığını bildiriyor.

    İlk bakışta rakamlar küçük görünüyor, ancak bir gün içinde etkileyici bir hacim birikiyor:
    1. 0,3 MB/sn - yaklaşık 26 GB;
    2. 0,7 MB/sn - yaklaşık 60 GB;
    3. 1,5 MB/sn - yaklaşık 130 GB;
    4. 5 MB/sn - yaklaşık 432 GB.
    Bu tür bir yük, özellikle QLC belleğe ve kısa yazma dayanıklılığına sahip ucuz SSD'ler için oldukça rahatsız edicidir. Ancak kullanıcı sorunu fark etmeyebilir bile. Modern sürücüler, sürekli arka plan etkinliğinin fark edilebilir yavaşlamalara neden olmayacak kadar hızlıdır.

    AMD temsilcisi Reddit'te hatayı doğruladı. Bunun AMD Harici Olaylar Yardımcı Programı ile Microsoft'un PCIe sürücüsü arasındaki etkileşimle ilgili olduğunu söylüyorlar. Şirket sorunu araştırıyor ve olası bir düzeltme son test için zaten gönderildi.

    Şu anda iki geçici çözüm mevcut. Birincisi, Windows Hizmetleri'nde AMD Harici Olaylar Yardımcı Programını devre dışı bırakmak. Bu, gereksiz girişleri durdurur, ancak kısayol tuşlarıyla ve bazı AMD Adrenalin özellikleriyle çakışabilir. İkinci seçenek ise BIOS'ta Yeniden Boyutlandırılabilir BAR'ı (ReBAR) devre dışı bırakmaktır. Bu, AMD temsilcisi tarafından önerilen yöntemdir.

    Bazı kullanıcılar, sürücü dosyalarının 26.3.1 paketindeki sürümlerle değiştirilmesinin sorunu çözdüğünü de bildirmiştir. Ancak bu yöntem, sistem dosyalarında manuel müdahale gerektirir ve yalnızca deneyimli kullanıcılar için uygundur.
    AMD ekran kartı kullanıcıları, Radeon sürücülerinde can sıkıcı bir hata keşfetti: Sistem, bilgisayar neredeyse hiçbir şey yapmıyorken bile SSD'ye sürekli veri yazabiliyor. En kötü durumlarda, aşırı yazma işlemleri günde 432 GB'a ulaşabiliyor. Bu durum, sürücünün aşınmasını ve yıpranmasını hızlandırıyor ve kullanım ömrünü önemli ölçüde kısaltabiliyor. Sorunun kaynağının, AMD Harici Olaylar Yardımcı Programı hizmetiyle ilişkili olan atieclxx.exe işlemi olduğu ortaya çıktı. Bu hizmet genellikle monitörlerin bağlanmasından, kısayol tuşlarından ve FreeSync dahil olmak üzere bazı grafik kartı özelliklerinden sorumludur. Ancak bir hata nedeniyle servis sürekli olarak diske erişmeye başlıyor. Kullanıcılar yazma hızlarının yaklaşık 1 MB/s, bazı durumlarda ise 5 MB/s'ye kadar çıktığını bildiriyor. İlk bakışta rakamlar küçük görünüyor, ancak bir gün içinde etkileyici bir hacim birikiyor: [ol] [li]0,3 MB/sn - yaklaşık 26 GB;[/li] [li]0,7 MB/sn - yaklaşık 60 GB;[/li] [li]1,5 MB/sn - yaklaşık 130 GB;[/li] [li]5 MB/sn - yaklaşık 432 GB.[/li] [/ol] Bu tür bir yük, özellikle QLC belleğe ve kısa yazma dayanıklılığına sahip ucuz SSD'ler için oldukça rahatsız edicidir. Ancak kullanıcı sorunu fark etmeyebilir bile. Modern sürücüler, sürekli arka plan etkinliğinin fark edilebilir yavaşlamalara neden olmayacak kadar hızlıdır. AMD temsilcisi Reddit'te hatayı doğruladı. Bunun AMD Harici Olaylar Yardımcı Programı ile Microsoft'un PCIe sürücüsü arasındaki etkileşimle ilgili olduğunu söylüyorlar. Şirket sorunu araştırıyor ve olası bir düzeltme son test için zaten gönderildi. Şu anda iki geçici çözüm mevcut. Birincisi, Windows Hizmetleri'nde AMD Harici Olaylar Yardımcı Programını devre dışı bırakmak. Bu, gereksiz girişleri durdurur, ancak kısayol tuşlarıyla ve bazı AMD Adrenalin özellikleriyle çakışabilir. İkinci seçenek ise BIOS'ta Yeniden Boyutlandırılabilir BAR'ı (ReBAR) devre dışı bırakmaktır. Bu, AMD temsilcisi tarafından önerilen yöntemdir. Bazı kullanıcılar, sürücü dosyalarının 26.3.1 paketindeki sürümlerle değiştirilmesinin sorunu çözdüğünü de bildirmiştir. Ancak bu yöntem, sistem dosyalarında manuel müdahale gerektirir ve yalnızca deneyimli kullanıcılar için uygundur.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Claude, Code AI aracılığıyla oyunların kopyalanmasına ilişkin kısıtlamaları kısmen geri çekti
    Anthropic, kullanıcı şikayetlerinin ardından yapay zeka aracı Claude Code ile oyun oluşturma kurallarını gevşetti. Claude Opus 5.5, modelin bir görevi yalnızca kullanıcının mevcut bir oyunu mekanikleri veya oynanışına örnek olarak göstermesi nedeniyle reddetmesini engelleyen kurallarda değişiklikler getirdi.

    Antropoloji mühendisi Addy Osmani, değişikliği X sosyal ağında duyurdu. Şirket, birkaç gün önce oyunların intihalini önlemek için tasarlanmış Opus 5.5 sistem talimatlarına iki kısıtlama eklemişti. Ancak pratikte filtre çok katı çıktı. Claude Code, yalnızca başkalarının çalışmalarını açıkça kopyalama girişimlerini değil, aynı zamanda mevcut oyunlara sadece referans veren orijinal projeleri de reddetti.

    Kullanıcılar artık istedikleri oyun mekaniklerini, türünü veya oynanış özelliklerini açıklamak için yapay zekaya belirli oyunların adlarını verebilirler. Claude bu örnekleri dikkate almalı ve benzer oynanış prensiplerine sahip bağımsız projeler oluşturmaya yardımcı olmalıdır.

    Ancak, doğrudan kopyalama yasağı devam ediyor. Kullanıcı açıkça talep ederse, model birebir aynısını yeniden oluşturmayı reddedecek, bunun yerine benzer mekaniklere sahip bir alternatif geliştirmeyi teklif edecektir. Anthropic, son kararlarını, orijinal geliştirmeleri kopyalamaya karşı korurken orijinal video oyunlarının yaratılmasını kolaylaştırmayı amaçladığını söyleyerek açıkladı.
    Anthropic, kullanıcı şikayetlerinin ardından yapay zeka aracı Claude Code ile oyun oluşturma kurallarını gevşetti. Claude Opus 5.5, modelin bir görevi yalnızca kullanıcının mevcut bir oyunu mekanikleri veya oynanışına örnek olarak göstermesi nedeniyle reddetmesini engelleyen kurallarda değişiklikler getirdi. Antropoloji mühendisi Addy Osmani, değişikliği X sosyal ağında duyurdu. Şirket, birkaç gün önce oyunların intihalini önlemek için tasarlanmış Opus 5.5 sistem talimatlarına iki kısıtlama eklemişti. Ancak pratikte filtre çok katı çıktı. Claude Code, yalnızca başkalarının çalışmalarını açıkça kopyalama girişimlerini değil, aynı zamanda mevcut oyunlara sadece referans veren orijinal projeleri de reddetti. Kullanıcılar artık istedikleri oyun mekaniklerini, türünü veya oynanış özelliklerini açıklamak için yapay zekaya belirli oyunların adlarını verebilirler. Claude bu örnekleri dikkate almalı ve benzer oynanış prensiplerine sahip bağımsız projeler oluşturmaya yardımcı olmalıdır. Ancak, doğrudan kopyalama yasağı devam ediyor. Kullanıcı açıkça talep ederse, model birebir aynısını yeniden oluşturmayı reddedecek, bunun yerine benzer mekaniklere sahip bir alternatif geliştirmeyi teklif edecektir. Anthropic, son kararlarını, orijinal geliştirmeleri kopyalamaya karşı korurken orijinal video oyunlarının yaratılmasını kolaylaştırmayı amaçladığını söyleyerek açıkladı.
    Beğen
    9
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı yeni bir Ryzen yonga seti sürücüsü yayınladı.
    AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.

    AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir.

    I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır.

    AMD üç bilinen sorunu listeliyor:

    7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir.

    Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir.

    Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir.

    AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124
    https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html

    Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .
    https://www.amd.com/en/support/download/drivers.html

    Alıntıdır. Ana kaynak:
    https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    [b]AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.[/b] AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir. I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır. AMD üç bilinen sorunu listeliyor: 7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir. Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir. Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir. [b]AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124[/b] https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html [b]Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .[/b] https://www.amd.com/en/support/download/drivers.html Alıntıdır. Ana kaynak: https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • XDA - Fabrika BIOS ayarları, Ryzen işlemcilerin daha çok ısınmasına ve RAM'in daha yavaş çalışmasına neden olabilir.
    XDA, bir Ryzen sisteminde BIOS ayarlarını test etti ve fabrika ayarlarının öncelikle maksimum verimlilikten ziyade uyumluluk için tasarlandığını belirtti. Yayın, EXPO, Curve Optimizer ve SoC voltajını örnek gösterdi.

    Varsayılan olarak, RAM daha düşük bir JEDEC hızında çalışıyordu. EXPO profilini etkinleştirdikten sonra, Ryzen 7 7800X3D ve 64 GB DDR5-6000'e sahip sistem tüm stres testlerinden geçti, ancak oyunlar düzenli olarak çöktü. Kararlı çalışma için bellek hızının 5600 MT/s'ye düşürülmesi gerekti.

    XDA'ya göre, Ryzen X3D'li AM5 sistemler için hedef 6000 MT/s olmaya devam ediyor. DDR5-6000'de, MCLK bellek ve UCLK denetleyici frekansları 1:1 oranında çalışabilir. Daha yüksek hızlarda, denetleyici 1:2 oranına geçebilir ve bu da daha hızlı belleğin avantajını kısmen azaltabilir.

    Negatif bir Eğri Optimize Edici ofseti, Ryzen'ın fabrika eğrisine göre çalışma voltajını düşürmesine, güç tüketimini ve ısı çıkışını azaltmasına ve termal kısıtlamalar altında daha uzun süre daha yüksek frekansları korumasına olanak tanır. Yayın ayrıca, aşırı voltaj düşüşüyle ​​bile bir sistemin Cinebench'i başarıyla geçebileceğini, ancak boşta iken tarayıcı çökmeleri veya yeniden başlatmalar yaşayabileceğini belirtti.

    XDA ayrıca, özellikle EXPO etkinleştirildikten sonra anakartların SoC voltajını gerekenden daha yüksek bir değere otomatik olarak ayarlayabileceğini belirtiyor. Modern bellenimler SoC voltajını 1,3 V'nin altında tutuyor, ancak belirli bir sistem daha düşük bir voltaj gerektirebilir. Voltajı çok fazla düşürmek bellek kararlılığını da bozabilir.

    XDA, muhafazakar fabrika ayarlarını uyumluluk gereksinimleriyle açıklıyor. Üretici, belirli işlemciyi, bellek kitini, soğutma sistemini ve güç kaynağını önceden bilmediği için voltaj rezervi bırakıyor ve güvenli bellek parametreleri kullanıyor.

    Alıntıdır, ana kaynak:
    https://www.xda-developers.com/i-bought-a-new-pc-and-tuned-three-bios-settings-that-cut-heat-and-boosted-performance-instantly/
    [b]XDA, bir Ryzen sisteminde BIOS ayarlarını test etti ve fabrika ayarlarının öncelikle maksimum verimlilikten ziyade uyumluluk için tasarlandığını belirtti. Yayın, EXPO, Curve Optimizer ve SoC voltajını örnek gösterdi.[/b] Varsayılan olarak, RAM daha düşük bir JEDEC hızında çalışıyordu. EXPO profilini etkinleştirdikten sonra, Ryzen 7 7800X3D ve 64 GB DDR5-6000'e sahip sistem tüm stres testlerinden geçti, ancak oyunlar düzenli olarak çöktü. Kararlı çalışma için bellek hızının 5600 MT/s'ye düşürülmesi gerekti. XDA'ya göre, Ryzen X3D'li AM5 sistemler için hedef 6000 MT/s olmaya devam ediyor. DDR5-6000'de, MCLK bellek ve UCLK denetleyici frekansları 1:1 oranında çalışabilir. Daha yüksek hızlarda, denetleyici 1:2 oranına geçebilir ve bu da daha hızlı belleğin avantajını kısmen azaltabilir. Negatif bir Eğri Optimize Edici ofseti, Ryzen'ın fabrika eğrisine göre çalışma voltajını düşürmesine, güç tüketimini ve ısı çıkışını azaltmasına ve termal kısıtlamalar altında daha uzun süre daha yüksek frekansları korumasına olanak tanır. Yayın ayrıca, aşırı voltaj düşüşüyle ​​bile bir sistemin Cinebench'i başarıyla geçebileceğini, ancak boşta iken tarayıcı çökmeleri veya yeniden başlatmalar yaşayabileceğini belirtti. XDA ayrıca, özellikle EXPO etkinleştirildikten sonra anakartların SoC voltajını gerekenden daha yüksek bir değere otomatik olarak ayarlayabileceğini belirtiyor. Modern bellenimler SoC voltajını 1,3 V'nin altında tutuyor, ancak belirli bir sistem daha düşük bir voltaj gerektirebilir. Voltajı çok fazla düşürmek bellek kararlılığını da bozabilir. XDA, muhafazakar fabrika ayarlarını uyumluluk gereksinimleriyle açıklıyor. Üretici, belirli işlemciyi, bellek kitini, soğutma sistemini ve güç kaynağını önceden bilmediği için voltaj rezervi bırakıyor ve güvenli bellek parametreleri kullanıyor. [b]Alıntıdır, ana kaynak:[/b] https://www.xda-developers.com/i-bought-a-new-pc-and-tuned-three-bios-settings-that-cut-heat-and-boosted-performance-instantly/
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
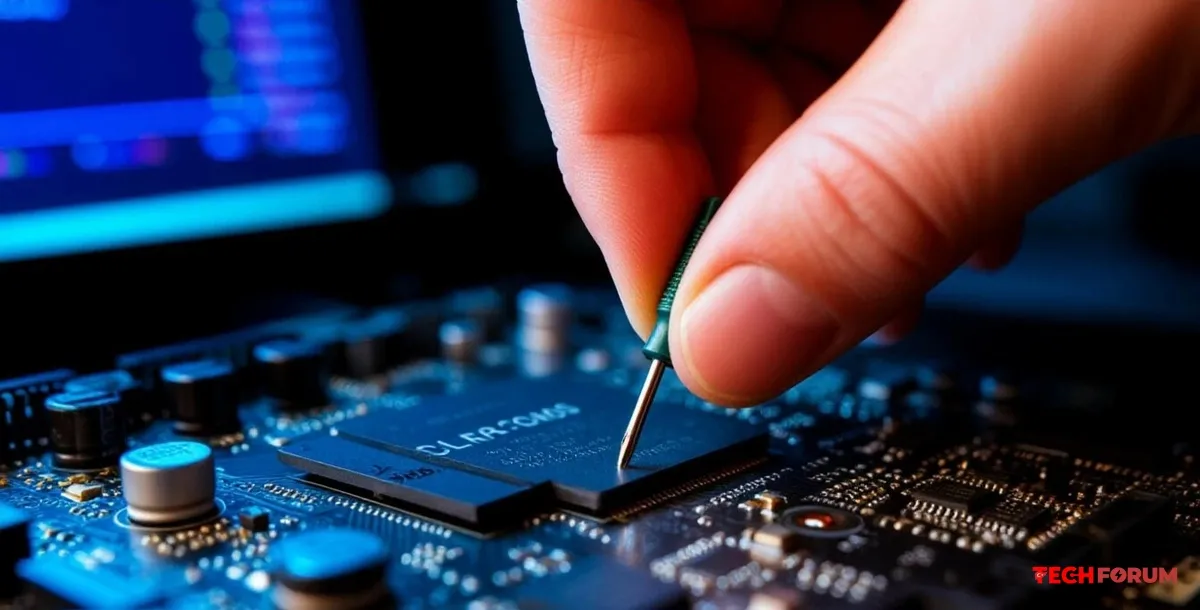
  • BIOS'U Fabrika Ayarlarına Sıfırlama: 4 Çalışan Yöntem...
    Bilgisayarınız dondu mu, hız aşırtma özelliği çalışmadı mı, BIOS şifrenizi mi unuttunuz, yoksa sistem sürücünüzü tanımıyor mu?

    Öncelikle BIOS'u varsayılan ayarlarına sıfırlamayı deneyin (CMOS'u temizleyin).

    İşte doğru yapmanın 3 yolu:

    En basit (yazılım)

    BIOS/UEFI'ye girin (başlangıçta Del/F2 tuşlarına basın).

    Şu seçeneği buluyoruz:

    🔸️ Optimize Edilmiş Varsayılan Ayarları Yükle

    🔸️ Kurulum Varsayılanlarını Yükle

    🔸️ Varsayılan Ayarları Geri Yükle

    Enter tuşuna basın, değişiklikleri kaydedin (F10) ve yeniden başlatın.

    Klasik (tahta üzerinde zıplayan)

    Anakart üzerinde CLR_CMOS, JBAT1 veya CLEAR olarak işaretlenmiş kontakları arıyoruz.
    Algoritma: Bilgisayarın fişini çekin → kontakları bir jumper kablosuyla (veya bir tornavidayla 10-15 saniye süreyle) kısa devre yapın → her şeyi tekrar yerine takın.

    En görsel olanı (CR2032 pil)
    • Gücü kapatın ve kabloyu şebekeden çıkarın.
    • Devre kartında bir düğme pil bulduk.
    5-10 dakika süreyle çıkarın (tedbir amaçlı olarak, kalan şarjı boşaltmak için bilgisayarın güç düğmesine basabilirsiniz).

    Pili yerine geri koyduk.

    İleri düzey kullanıcılar için (arka paneldeki düğme)

    Üst düzey anakartlarda (veya yeni MSI/ASUS/Gigabyte anakartlarda) fiziksel bir CMOS'u Temizle düğmesi bulunur.

    Bilgisayar kapalıyken bu düğmeye basın, işlem tamam.

    Sıfırlama işleminden sonra: Tüm ayarlar (işlemci frekansı, RAM, önyükleme sırası) sıfırlanacaktır.

    RAM için XMP/DOCP'yi yeniden etkinleştirmeniz gerekecek!

    Alıntıdır...
    Bilgisayarınız dondu mu, hız aşırtma özelliği çalışmadı mı, BIOS şifrenizi mi unuttunuz, yoksa sistem sürücünüzü tanımıyor mu? Öncelikle BIOS'u varsayılan ayarlarına sıfırlamayı deneyin (CMOS'u temizleyin). İşte doğru yapmanın 3 yolu: [b]En basit (yazılım)[/b] BIOS/UEFI'ye girin (başlangıçta Del/F2 tuşlarına basın). Şu seçeneği buluyoruz: 🔸️ Optimize Edilmiş Varsayılan Ayarları Yükle 🔸️ Kurulum Varsayılanlarını Yükle 🔸️ Varsayılan Ayarları Geri Yükle Enter tuşuna basın, değişiklikleri kaydedin (F10) ve yeniden başlatın. [b]Klasik (tahta üzerinde zıplayan)[/b] Anakart üzerinde CLR_CMOS, JBAT1 veya CLEAR olarak işaretlenmiş kontakları arıyoruz. Algoritma: Bilgisayarın fişini çekin → kontakları bir jumper kablosuyla (veya bir tornavidayla 10-15 saniye süreyle) kısa devre yapın → her şeyi tekrar yerine takın. [b]En görsel olanı (CR2032 pil)[/b] [ul] [li]Gücü kapatın ve kabloyu şebekeden çıkarın.[/li] [li]Devre kartında bir düğme pil bulduk.[/li] [/ul] 5-10 dakika süreyle çıkarın (tedbir amaçlı olarak, kalan şarjı boşaltmak için bilgisayarın güç düğmesine basabilirsiniz). Pili yerine geri koyduk. [b]İleri düzey kullanıcılar için (arka paneldeki düğme)[/b] Üst düzey anakartlarda (veya yeni MSI/ASUS/Gigabyte anakartlarda) fiziksel bir CMOS'u Temizle düğmesi bulunur. Bilgisayar kapalıyken bu düğmeye basın, işlem tamam. Sıfırlama işleminden sonra: Tüm ayarlar (işlemci frekansı, RAM, önyükleme sırası) sıfırlanacaktır. RAM için XMP/DOCP'yi yeniden etkinleştirmeniz gerekecek! Alıntıdır...
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • ChatGPT Claude ve Gemini gizlice görüştü
    ChatGPT, Claude ve Gemini yapay zekanın insanlığı yok etmesini nasıl önleyeceklerini gizlice görüştüler.

    OpenAI'nin küresel politika başkanı Chris Lehane, gazetecilere yaptığı açıklamada, OpenAI, Anthropic ve Google DeepMind'ın yapay zeka güvenliği konusunda birkaç haftadır kapalı kapılar ardında görüşmeler yürüttüğünü belirtti.

    Lekhan'a göre, şirketler gelişmiş yapay zeka modellerinin geliştirilmesiyle ilişkili riskleri azaltmanın yollarını görüştüler. Görüşmeler, sektör liderlerinin yeni nesil sistemler oluşturulurken daha temkinli bir yaklaşım benimsenmesi yönündeki çağrıları arasında gerçekleşti.

    Tartışma, Anthropic CEO'su Dario Amodei'nin, sektörün en güçlü yapay zeka modellerinin gelişimini yavaşlatmak ve potansiyel olarak tehlikeli teknolojileri kontrol altına alacak mekanizmalar oluşturmak için birlikte çalışması gerektiğini öne sürdüğü bir makalesiyle başladı.

    Bu girişim, birçok büyük şirketin yöneticilerinden destek gördü. OpenAI CEO'su Sam Altman, şirketinin modellerinin güvenliğini değerlendirmek için bağımsız uzmanlarla çalışmaya hazır olduğunu belirtti. Google DeepMind CEO'su Demis Hassabis de daha önce gelişmiş yapay zeka sistemlerini incelemek üzere özel bir organ kurulmasını savunmuştu.

    Ancak, rakipler arasındaki bu tür bir koordinasyon, rekabet hukuku açısından soru işaretleri doğurmaktadır. Amodei daha önce, şirketlerin özellikle güvenlik konularında iş birliği yapmasına izin verecek özel bir hükümet muafiyeti oluşturulmasını önermişti. Lehan ise, kendi görüşüne göre, böyle bir izne gerek olmadığını belirtti.

    The Information'a göre, OpenAI, Anthropic ve Google DeepMind, yapay zeka güvenlik standartları geliştirmek için bir endüstri örgütü oluşturmayı da görüştüler. Ancak OpenAI, böyle bir mekanizmanın hükümet müdahalesi olmadan da ortaya çıkabilecek bir girişim olduğunu düşündüğünü belirtti.
    ChatGPT, Claude ve Gemini yapay zekanın insanlığı yok etmesini nasıl önleyeceklerini gizlice görüştüler. OpenAI'nin küresel politika başkanı Chris Lehane, gazetecilere yaptığı açıklamada, OpenAI, Anthropic ve Google DeepMind'ın yapay zeka güvenliği konusunda birkaç haftadır kapalı kapılar ardında görüşmeler yürüttüğünü belirtti. Lekhan'a göre, şirketler gelişmiş yapay zeka modellerinin geliştirilmesiyle ilişkili riskleri azaltmanın yollarını görüştüler. Görüşmeler, sektör liderlerinin yeni nesil sistemler oluşturulurken daha temkinli bir yaklaşım benimsenmesi yönündeki çağrıları arasında gerçekleşti. Tartışma, Anthropic CEO'su Dario Amodei'nin, sektörün en güçlü yapay zeka modellerinin gelişimini yavaşlatmak ve potansiyel olarak tehlikeli teknolojileri kontrol altına alacak mekanizmalar oluşturmak için birlikte çalışması gerektiğini öne sürdüğü bir makalesiyle başladı. Bu girişim, birçok büyük şirketin yöneticilerinden destek gördü. OpenAI CEO'su Sam Altman, şirketinin modellerinin güvenliğini değerlendirmek için bağımsız uzmanlarla çalışmaya hazır olduğunu belirtti. Google DeepMind CEO'su Demis Hassabis de daha önce gelişmiş yapay zeka sistemlerini incelemek üzere özel bir organ kurulmasını savunmuştu. Ancak, rakipler arasındaki bu tür bir koordinasyon, rekabet hukuku açısından soru işaretleri doğurmaktadır. Amodei daha önce, şirketlerin özellikle güvenlik konularında iş birliği yapmasına izin verecek özel bir hükümet muafiyeti oluşturulmasını önermişti. Lehan ise, kendi görüşüne göre, böyle bir izne gerek olmadığını belirtti. The Information'a göre, OpenAI, Anthropic ve Google DeepMind, yapay zeka güvenlik standartları geliştirmek için bir endüstri örgütü oluşturmayı da görüştüler. Ancak OpenAI, böyle bir mekanizmanın hükümet müdahalesi olmadan da ortaya çıkabilecek bir girişim olduğunu düşündüğünü belirtti.
    Beğen
    8
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Far Cry 3 ilk kez bir Nintendo konsoluna geliyor
    Orijinal çıkışından 14 yıldan fazla bir süre sonra, Far Cry 3 nihayet bir Nintendo konsoluna geliyor. Ubisoft, açık dünya nişancı oyunu Far Cry 3'ü ve Far Cry 3: Blood Dragon'ı 2027 baharında Switch 2'ye getiriyor. Nintendo oyuncuları için bu, uzun bir aradan sonra serinin geri dönüşünü de işaret ediyor.

    Switch 2 için iki klasik oyun

    Ubisoft, geçtiğimiz günlerdeki Nintendo Direct sunumunda Far Cry 3 Classic Edition ve Far Cry 3: Blood Dragon Classic Edition'ı duyurdu. Henüz kesin bir çıkış tarihi açıklanmadı, ancak her iki oyunun da 2027 baharında Switch 2 için piyasaya sürülmesi planlanıyor.


    Far Cry 3, ilk olarak 2012'nin sonlarında piyasaya sürüldü ve serinin en etkili oyunlarından biri olarak kabul ediliyor. Oyuncular, tropikal bir adada felaketle sonuçlanan bir tatilin ardından hayatta kalma mücadelesi veren Jason Brody rolünü üstleniyor. Özellikle deliliğin tanımı üzerine yaptığı monologla serinin en unutulmaz karakterlerinden biri olan antagonist Vaas Montenegro ikonik bir figür.

    Far Cry 3'ün oynanışı, karakollar, avcılık, üretim, gizlilik ve serbestçe düzenlenmiş dövüş içeren açık bir ada dünyasına odaklanmıştı. Bu unsurların çoğu daha sonra serinin sonraki oyunları için temel oluşturdu.

    Blood Dragon, neon ışıklarını ve 80'leri geri getiriyor.

    Far Cry 3: Blood Dragon, ilk olarak 2013 yılında bağımsız bir yan oyun olarak piyasaya sürüldü. Tropikal bir ada ve korsanlar yerine, 1980'lerin bilim kurgu ve aksiyon filmlerinin tarzında abartılı, neon ışıklarıyla dolu bir geleceği konu alıyor. Oyuncular, siber komando Rex "Power" Colt olarak, siber askerlere, mutasyona uğramış düşmanlara ve adını taşıyan Kan Ejderhalarına karşı savaşıyor.

    Daha önce duyurulan Klasik Sürümler de Switch 2'de yayınlanacak. Ubisoft'un Nintendo'nun mevcut konsolu için planladığı teknik düzenlemeler henüz net değil. Yayıncı, duyuruda çözünürlük, kare hızı veya diğer olası iyileştirmelerle ilgili herhangi bir bilgi vermedi.

    Bu durum ayrıca ilginç çünkü Ubisoft, Far Cry 3 ve Blood Dragon oyunlarını PlayStation 5 ve Xbox Series X|S'te 60 FPS'ye ancak Ocak ayında ücretsiz bir güncelleme ile getirmişti. Ancak bu, Switch 2 sürümlerinin de 60 FPS'de çalışıp çalışmayacağını doğrulamıyor.

    Far Cry Nintendo'ya geri dönüyor

    Serinin kendisi için bu sürüm, Nintendo donanımına dönüşü işaret ediyor. Ancak Far Cry, Nintendo konsolları için tamamen yeni değil: Far Cry Vengeance, 2006 yılında Wii için piyasaya sürülmüştü. Öte yandan Far Cry 3 ve Blood Dragon, hiçbir zaman Nintendo konsolu için piyasaya sürülmedi.

    Bu iki yeniden yapımla Ubisoft, yeni içerikten ziyade serinin tarihindeki en ikonik iki oyuna odaklanıyor. Far Cry 3 için Switch 2 portu, Vaas ve Rook Adası'nı bir Nintendo platformunda deneyimleme fırsatı sunan ilk oyun olma özelliğini de taşıyor.
    Orijinal çıkışından 14 yıldan fazla bir süre sonra, Far Cry 3 nihayet bir Nintendo konsoluna geliyor. Ubisoft, açık dünya nişancı oyunu Far Cry 3'ü ve Far Cry 3: Blood Dragon'ı 2027 baharında Switch 2'ye getiriyor. Nintendo oyuncuları için bu, uzun bir aradan sonra serinin geri dönüşünü de işaret ediyor. [h3]Switch 2 için iki klasik oyun [/h3]Ubisoft, geçtiğimiz günlerdeki Nintendo Direct sunumunda Far Cry 3 Classic Edition ve Far Cry 3: Blood Dragon Classic Edition'ı duyurdu. Henüz kesin bir çıkış tarihi açıklanmadı, ancak her iki oyunun da 2027 baharında Switch 2 için piyasaya sürülmesi planlanıyor. Far Cry 3, ilk olarak 2012'nin sonlarında piyasaya sürüldü ve serinin en etkili oyunlarından biri olarak kabul ediliyor. Oyuncular, tropikal bir adada felaketle sonuçlanan bir tatilin ardından hayatta kalma mücadelesi veren Jason Brody rolünü üstleniyor. Özellikle deliliğin tanımı üzerine yaptığı monologla serinin en unutulmaz karakterlerinden biri olan antagonist Vaas Montenegro ikonik bir figür. Far Cry 3'ün oynanışı, karakollar, avcılık, üretim, gizlilik ve serbestçe düzenlenmiş dövüş içeren açık bir ada dünyasına odaklanmıştı. Bu unsurların çoğu daha sonra serinin sonraki oyunları için temel oluşturdu. [h3]Blood Dragon, neon ışıklarını ve 80'leri geri getiriyor.[/h3] Far Cry 3: Blood Dragon, ilk olarak 2013 yılında bağımsız bir yan oyun olarak piyasaya sürüldü. Tropikal bir ada ve korsanlar yerine, 1980'lerin bilim kurgu ve aksiyon filmlerinin tarzında abartılı, neon ışıklarıyla dolu bir geleceği konu alıyor. Oyuncular, siber komando Rex "Power" Colt olarak, siber askerlere, mutasyona uğramış düşmanlara ve adını taşıyan Kan Ejderhalarına karşı savaşıyor. Daha önce duyurulan Klasik Sürümler de Switch 2'de yayınlanacak. Ubisoft'un Nintendo'nun mevcut konsolu için planladığı teknik düzenlemeler henüz net değil. Yayıncı, duyuruda çözünürlük, kare hızı veya diğer olası iyileştirmelerle ilgili herhangi bir bilgi vermedi. Bu durum ayrıca ilginç çünkü Ubisoft, Far Cry 3 ve Blood Dragon oyunlarını PlayStation 5 ve Xbox Series X|S'te 60 FPS'ye ancak Ocak ayında ücretsiz bir güncelleme ile getirmişti. Ancak bu, Switch 2 sürümlerinin de 60 FPS'de çalışıp çalışmayacağını doğrulamıyor. [h3]Far Cry Nintendo'ya geri dönüyor [/h3]Serinin kendisi için bu sürüm, Nintendo donanımına dönüşü işaret ediyor. Ancak Far Cry, Nintendo konsolları için tamamen yeni değil: Far Cry Vengeance, 2006 yılında Wii için piyasaya sürülmüştü. Öte yandan Far Cry 3 ve Blood Dragon, hiçbir zaman Nintendo konsolu için piyasaya sürülmedi. Bu iki yeniden yapımla Ubisoft, yeni içerikten ziyade serinin tarihindeki en ikonik iki oyuna odaklanıyor. Far Cry 3 için Switch 2 portu, Vaas ve Rook Adası'nı bir Nintendo platformunda deneyimleme fırsatı sunan ilk oyun olma özelliğini de taşıyor.
    Beğen
    11
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
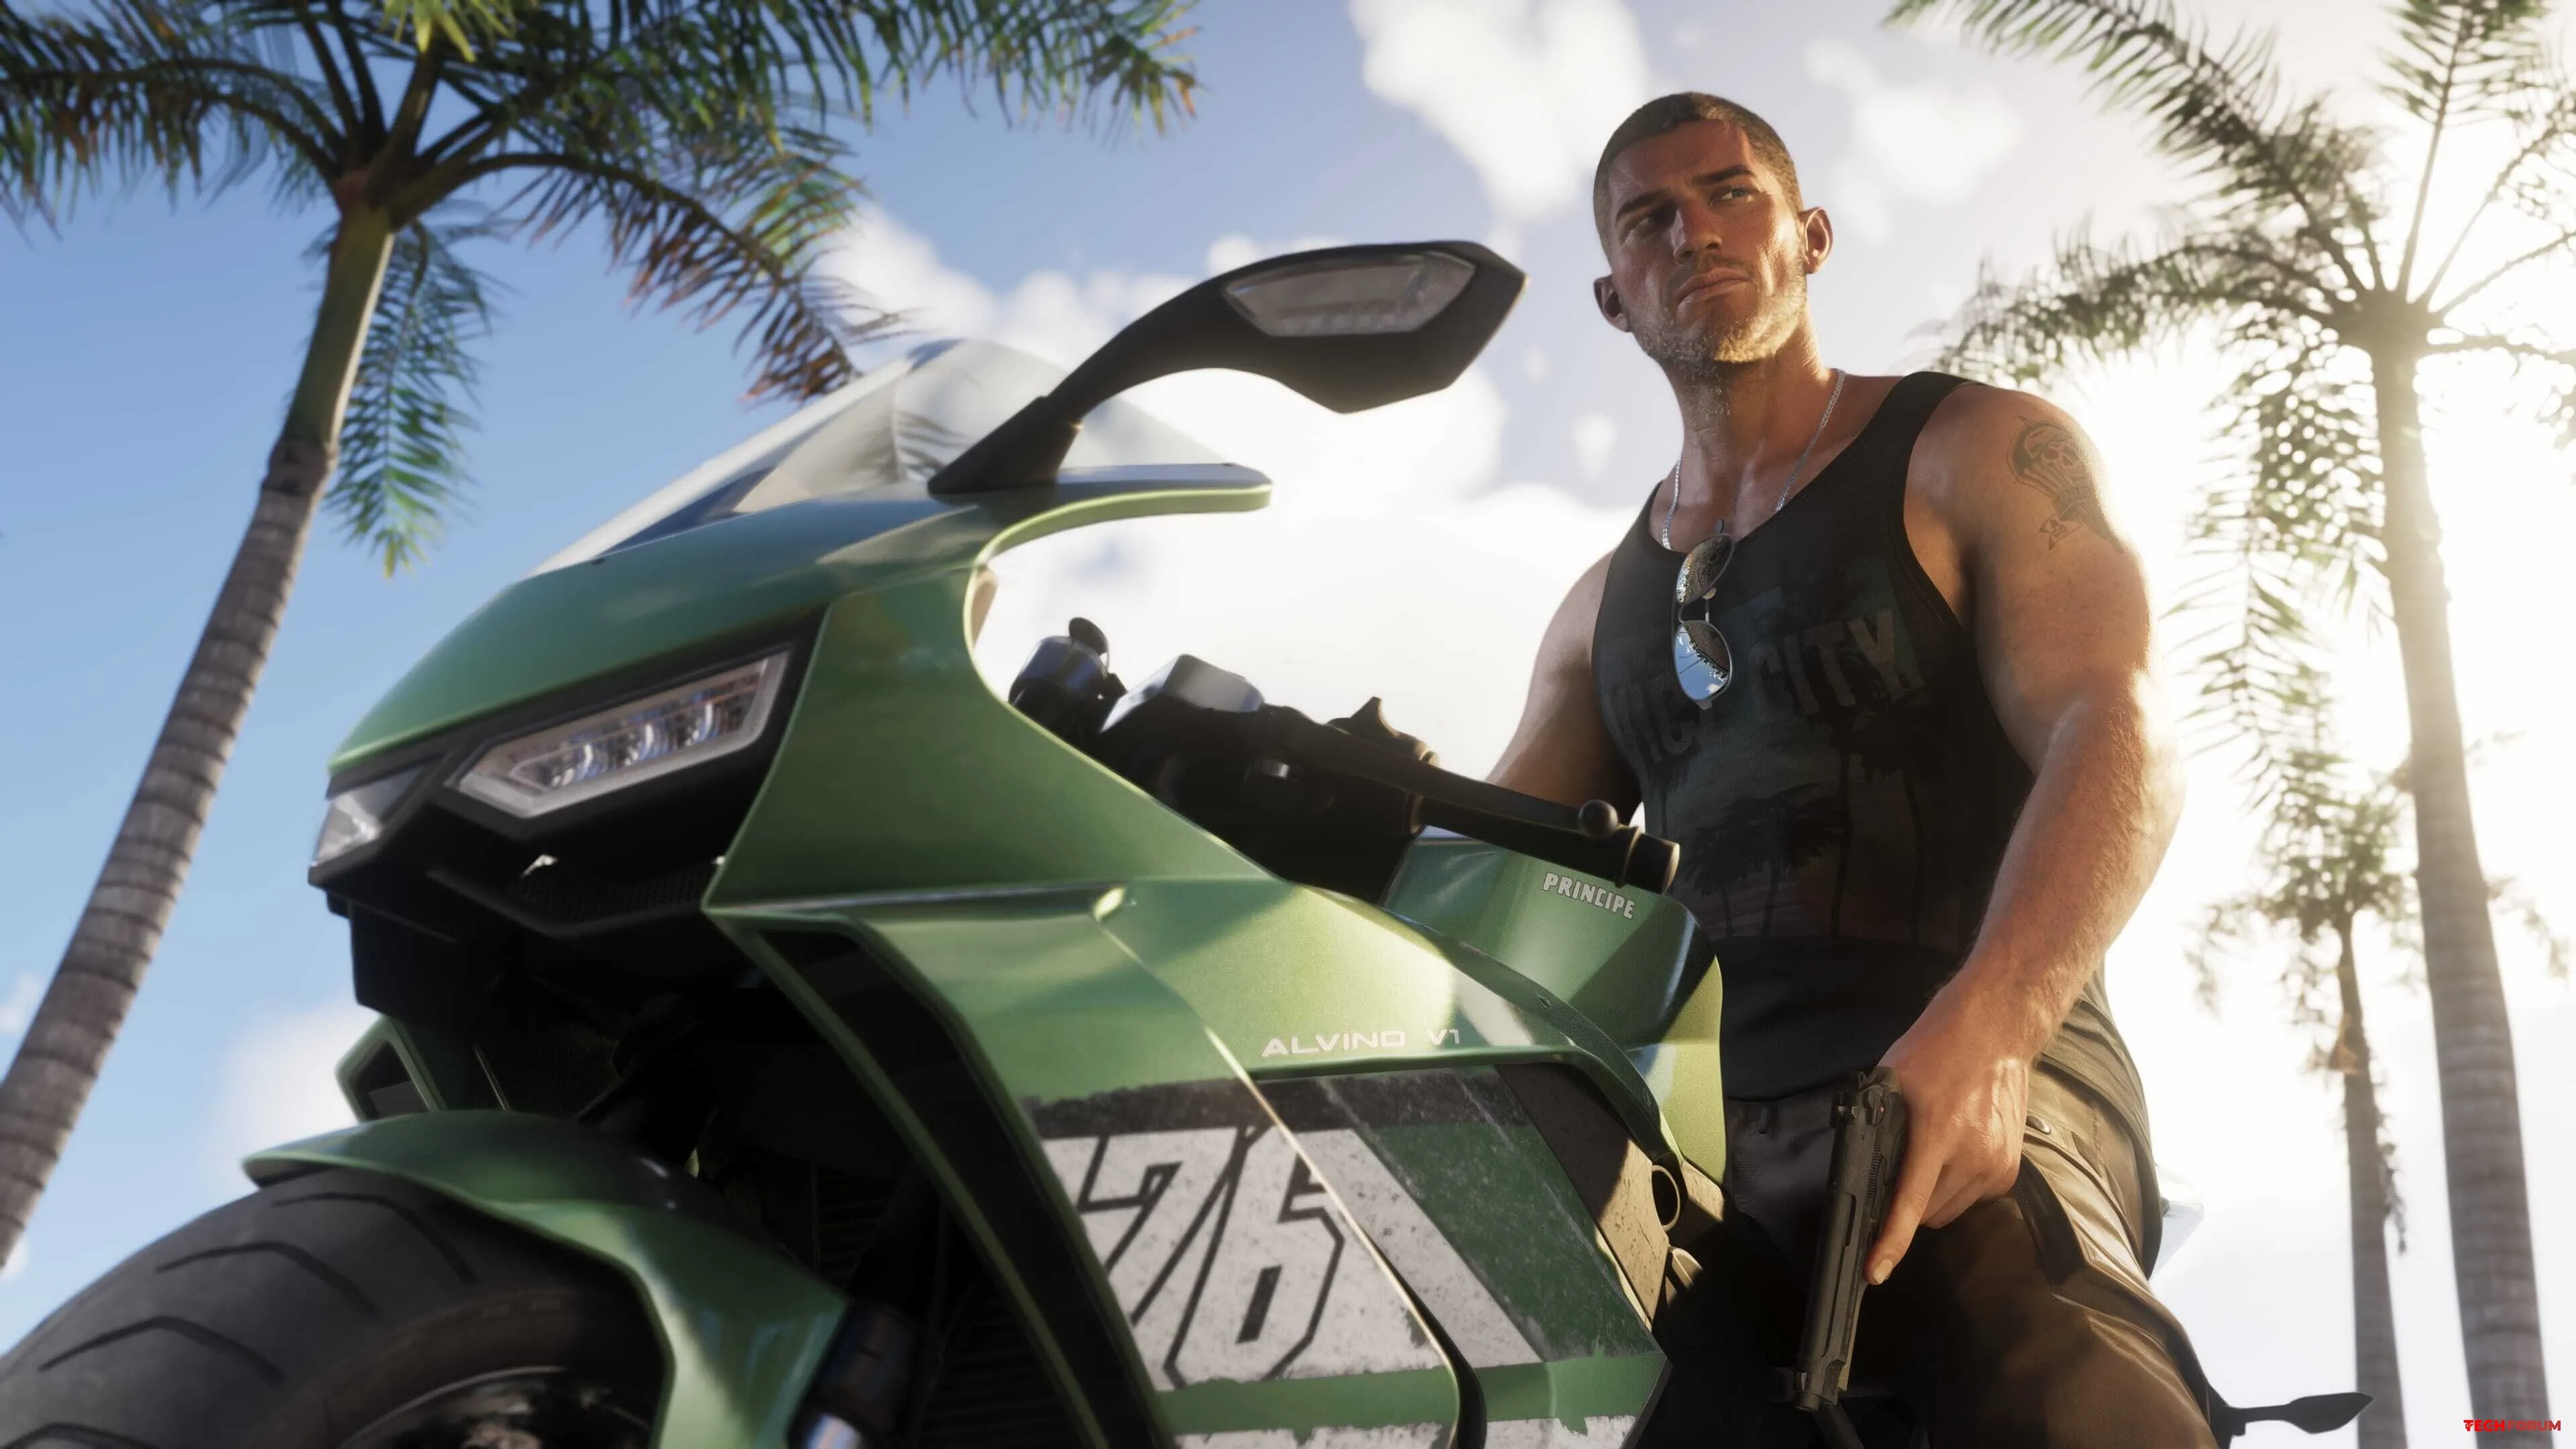
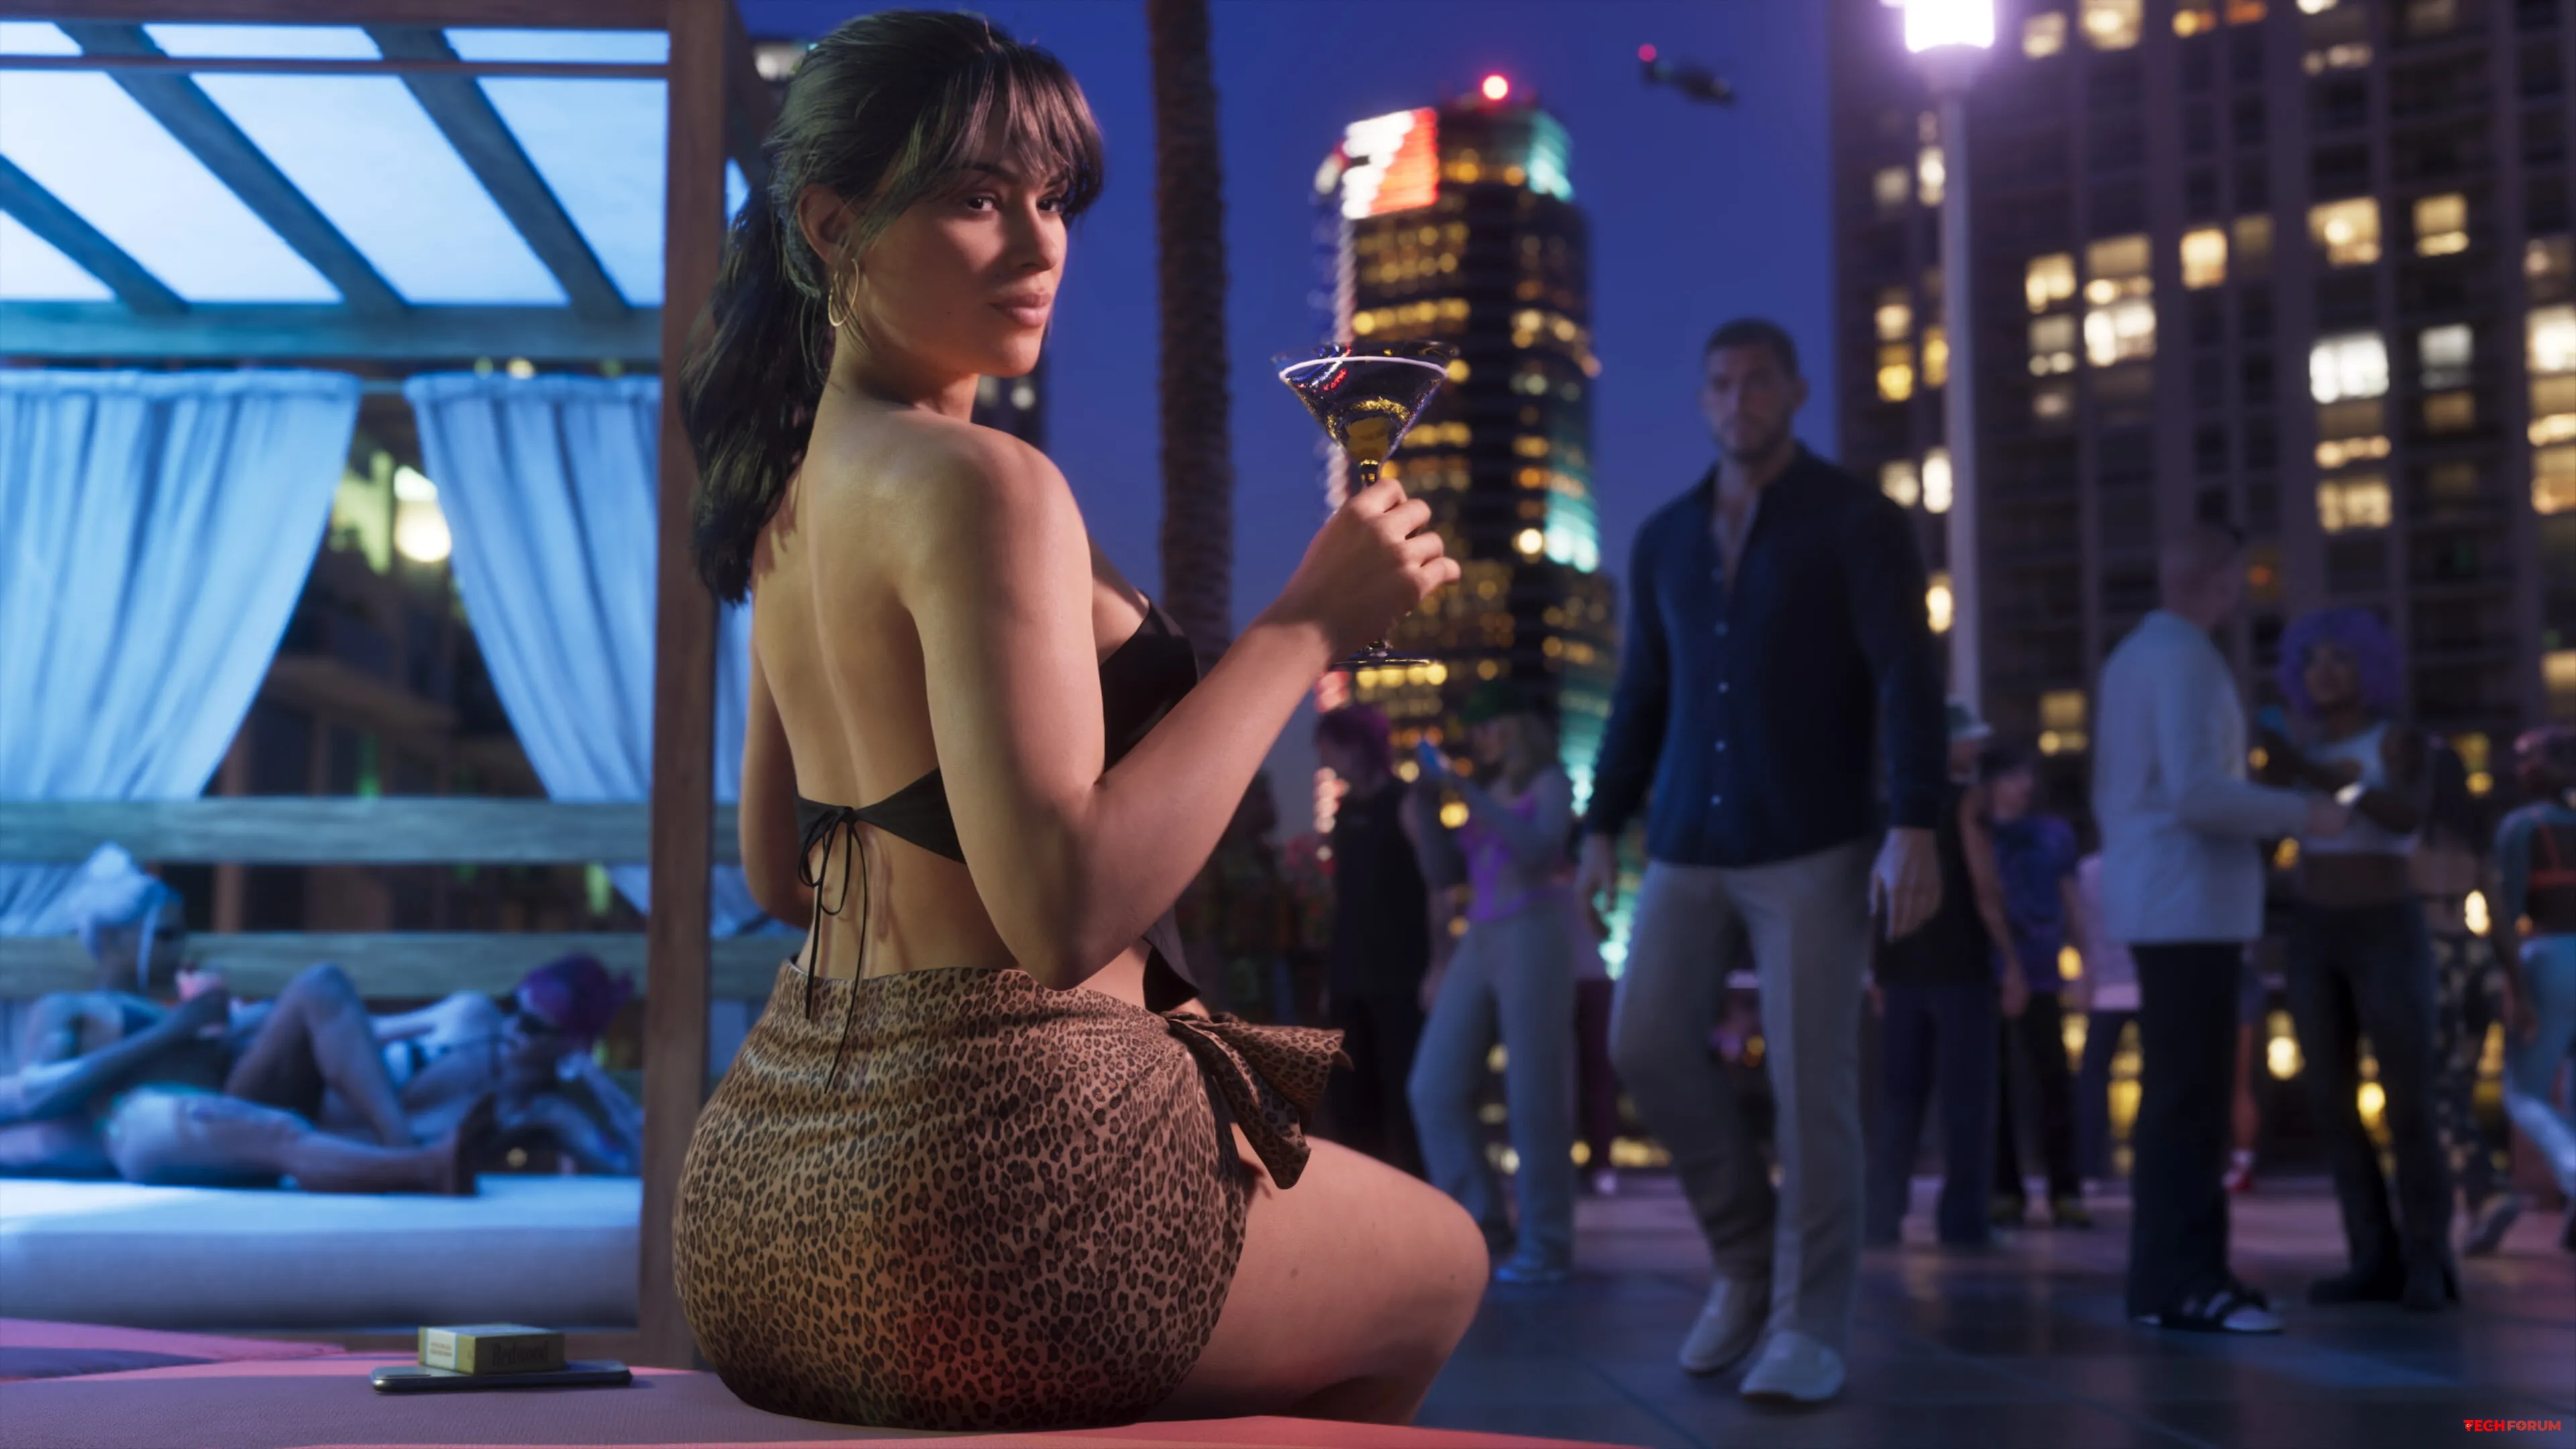
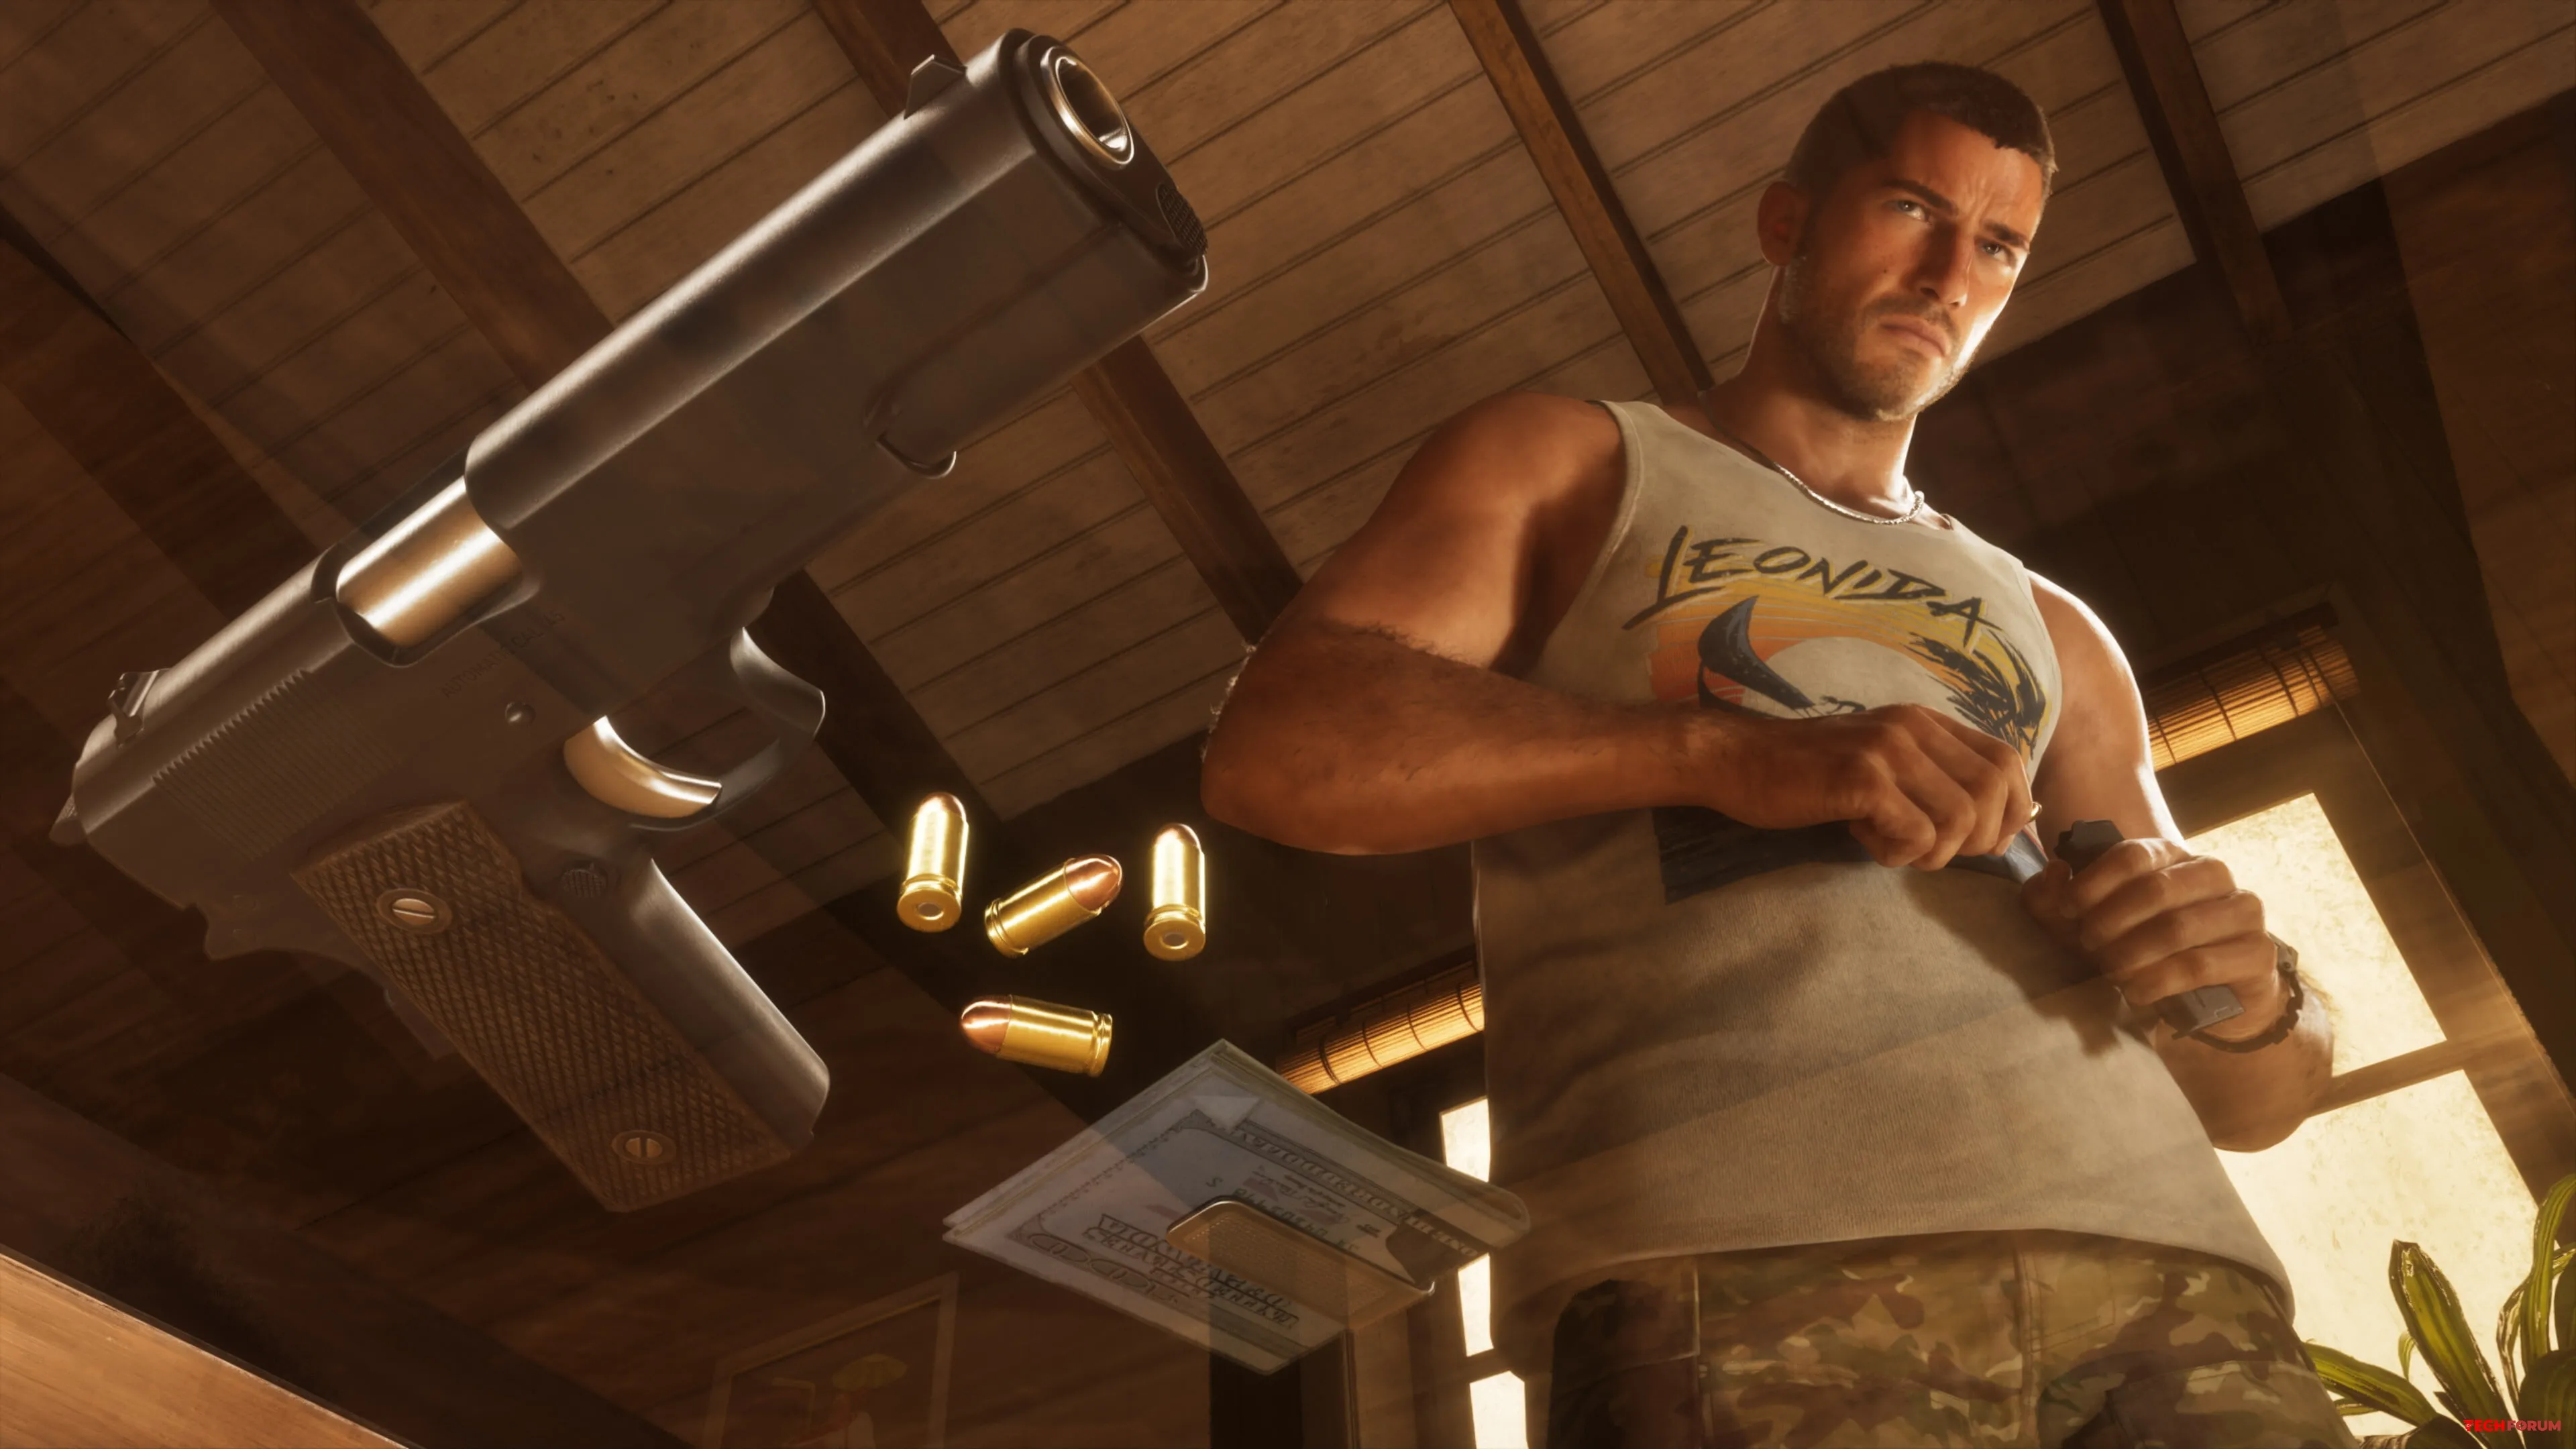
  • GTA 6'da Jason Duval Neden Bu Kadar Eleştiriliyor?
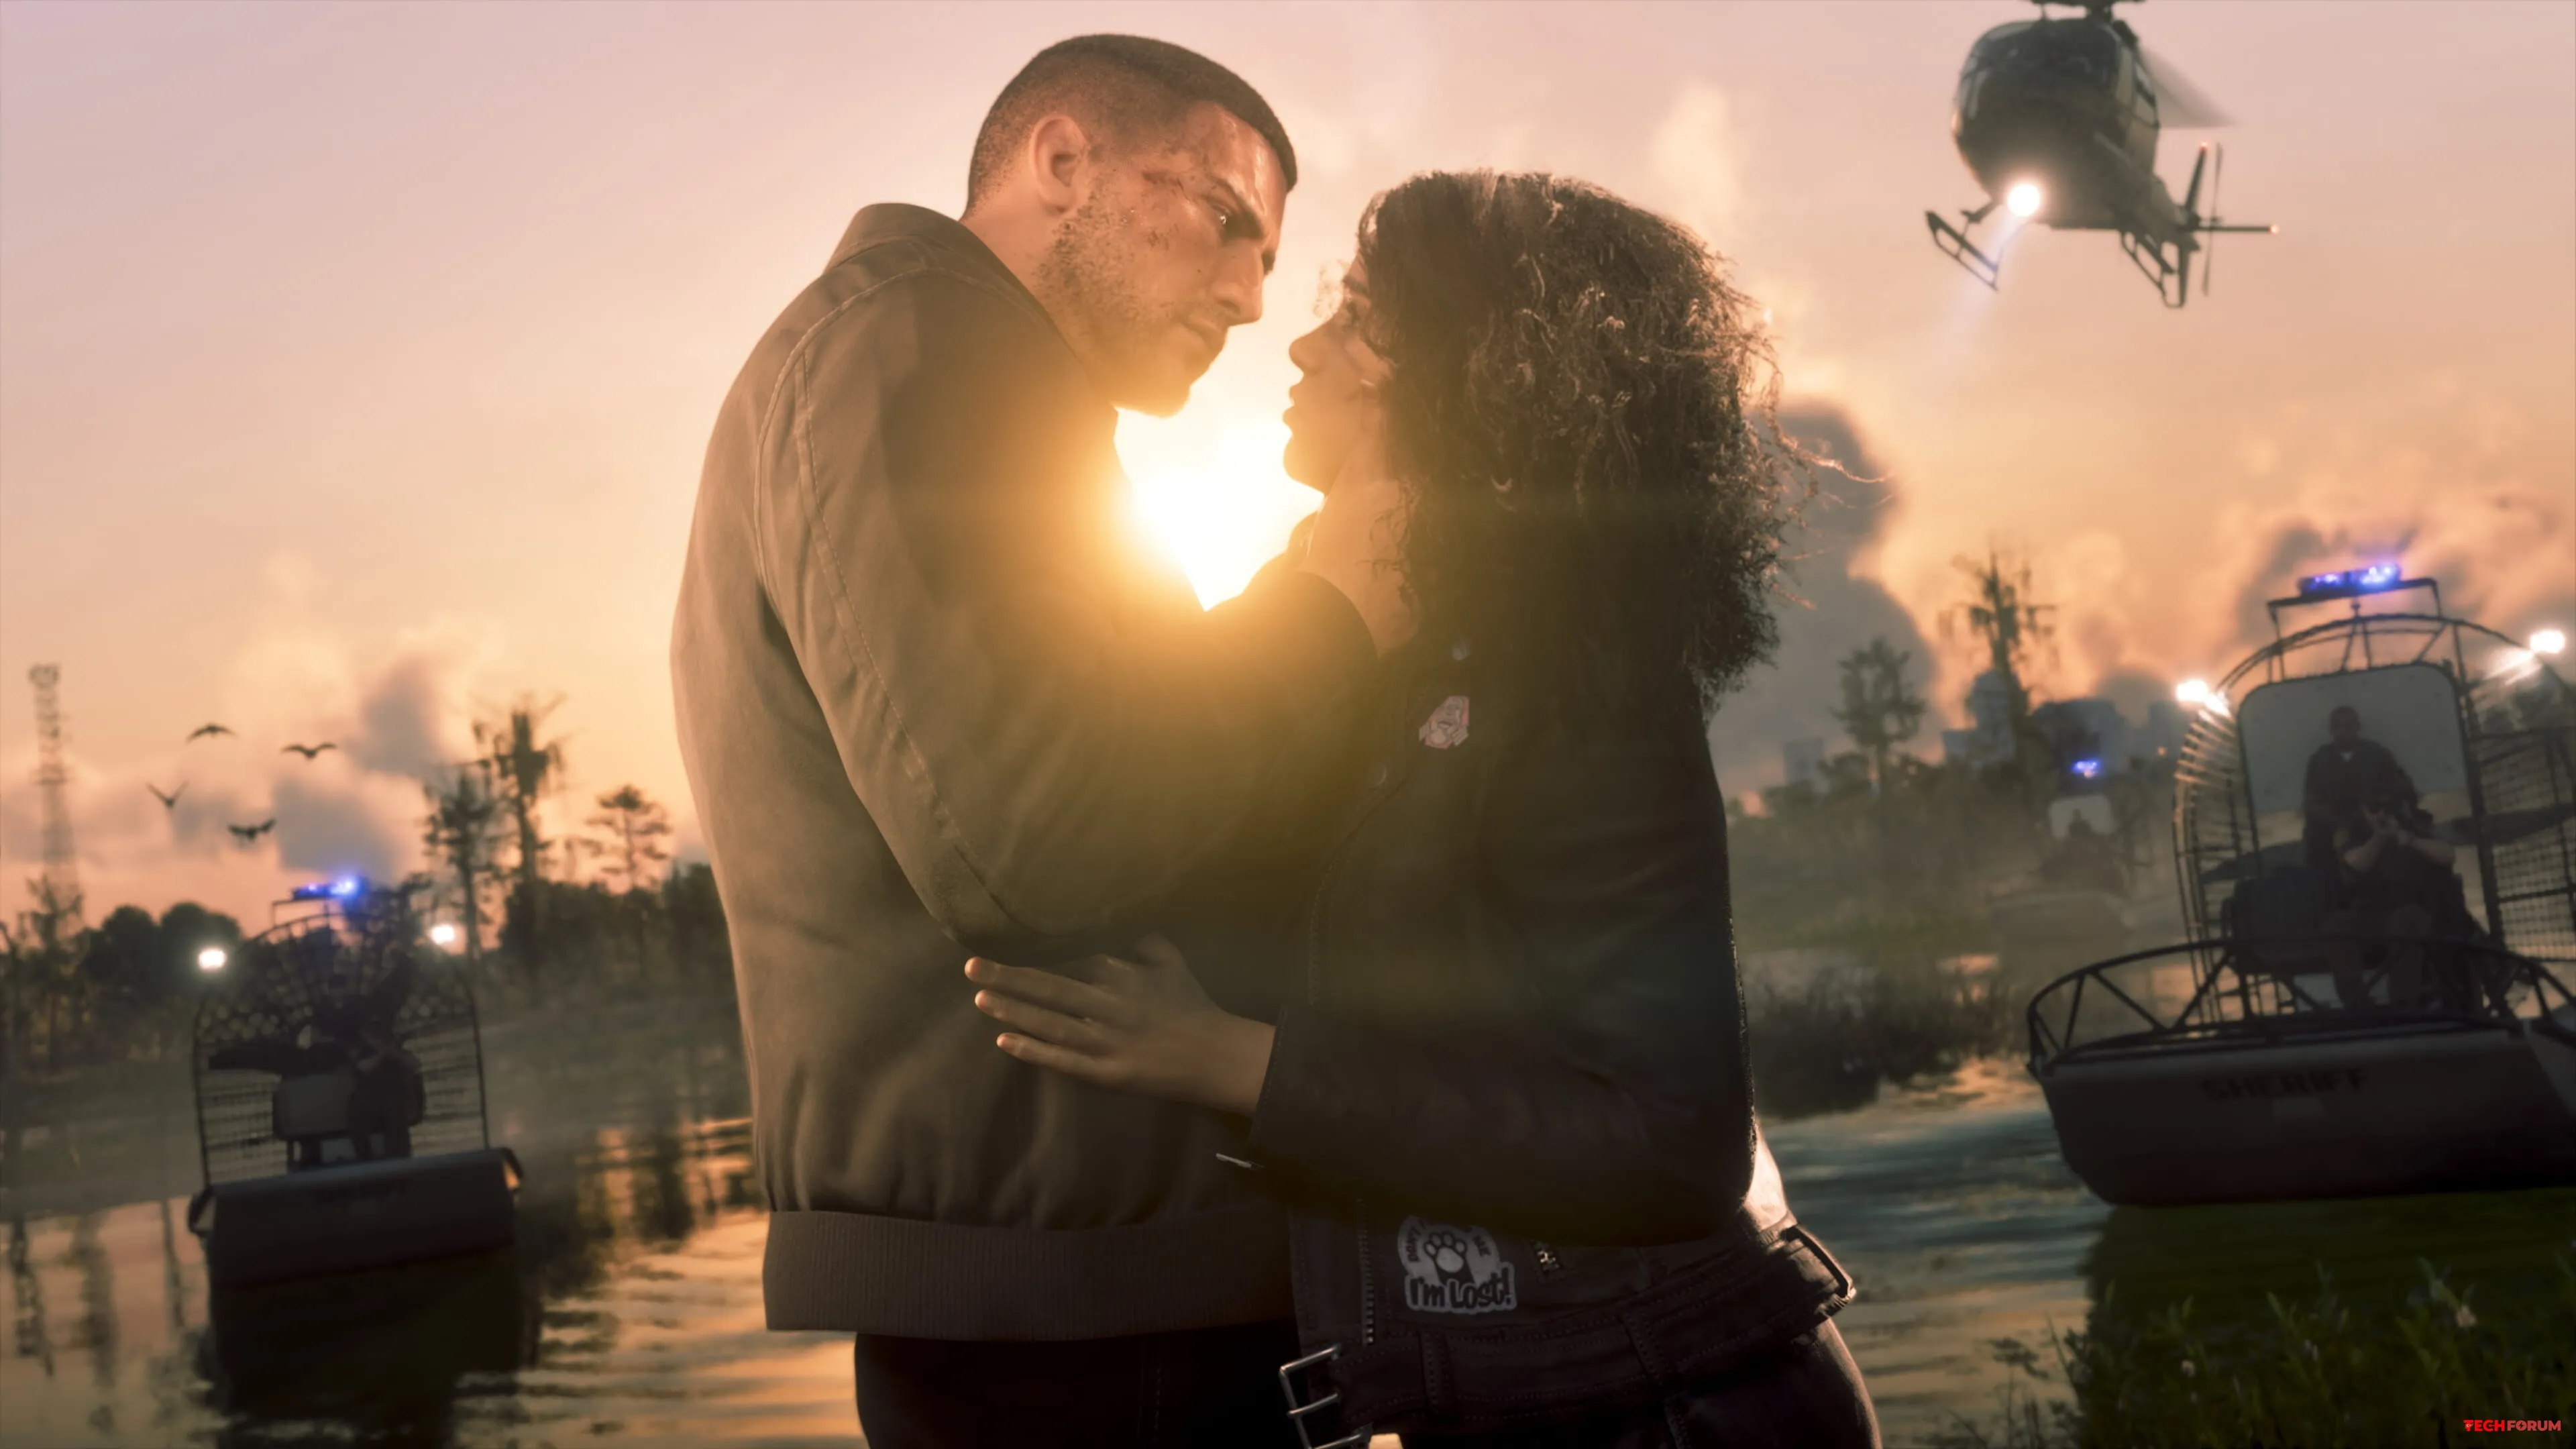
    GTA 6'da Jason Duval Neden Bu Kadar Eleştiriliyor? Bence Haksızlık Ediliyor

    Grand Theft Auto VI'nın uzun oynanış videosunun yayınlanmasının üzerinden bir haftadan biraz fazla zaman geçti. İnternet de doğal olarak gördüklerimizle ilgili yorumlarla dolup taştı.

    Oyunun iki oynanabilir karakterinden biri olan Lucia Caminos büyük ölçüde olumlu yorumlar alırken, Jason Duval için aynı şeyi söylemek pek mümkün değil. Jason hakkında yapılan yorumların bir kısmı oldukça ılımlıyken, önemli bir kısmı doğrudan karakteri eleştirmeye odaklanıyor.

    Ben de bu yazıda Jason'a yönelik eleştirilerin neden bana pek anlamlı gelmediğini anlatmak istiyorum.

    GTA 6 artık yalnızca bir oyun değil

    Grand Theft Auto serisinin altıncı ana oyununun çıkışına artık çok az zaman kaldı. GTA 6, serinin önceki büyük oyunu GTA 5'ten tam 13 yıl sonra oyuncularla buluşacak.

    Rockstar Games'in oyuna olan güveni oldukça yüksek. GTA 6'nın şimdiden oyun dünyasının en büyük yapımlarından biri haline geldiği açık.

    Pazarlama süreci ise Rockstar'ın alışık olduğumuz tarzında ilerliyor: yavaş, kontrollü ve mümkün olduğunca az bilgi paylaşarak.

    Geçtiğimiz haftaya kadar, yıllardır konuşulan sızıntılar dışında oyunun gerçek oynanışına dair kapsamlı bir görüntü görmemiştik.

    GTA 6'nın oyun sektöründeki ağırlığı

    GTA hakkında ne düşündüğünüzden bağımsız olarak bir gerçek var: Grand Theft Auto VI oyun sektörünün tamamını etkileyebilecek büyüklükte bir yapım.

    Oyunun bütçesinin çok yüksek olduğu konuşuluyor. Karakter animasyonlarında gelişmiş performans yakalama teknolojilerinden yararlanılıyor ve pek çok yayıncının kendi büyük oyunlarının çıkış tarihlerini GTA 6'nın çevresine göre planladığı iddia ediliyor.

    Kısacası Rockstar'ın yeni oyunu yalnızca GTA hayranlarının değil, bütün sektörün yakından takip ettiği bir yapım.

    Jason ve Lucia klasik GTA karakterlerinden biraz farklı

    Asıl konuşmak istediğim konu ise oyunun iki ana karakteri.

    GTA tarihinde ilk kez ana karakterlerin aynı zamanda romantik bir çift olduğunu görüyoruz.

    Jason ve Lucia, suç dünyasının içerisinde daha iyi bir hayat kurmaya çalışan bir çift olarak karşımıza çıkıyor. Soygunlara katılıyor, tehlikeli insanlarla çalışıyor ve doğal olarak kendilerini sürekli sorunların içerisinde buluyorlar.

    Bu açıdan ikiliyi modern bir Bonnie ve Clyde yorumuna benzetmek mümkün.

    Red Dead Redemption 2'den bazı oynanış ve anlatım fikirlerinin GTA 6'ya taşındığı düşünülürse, bu kez klasik GTA mizahının yanında daha ciddi ve karakter odaklı bir hikâye görmemiz mümkün.

    Jason ile Lucia arasındaki ilişkinin de yalnızca ara sahnelerde gösterilen bir detay olmayacağı anlaşılıyor.

    Oyuncuların bu ilişkinin gelişimini doğrudan takip edebileceği hatta bazı oyun mekaniklerinin bile bu ilişki üzerine kurulabileceği görülüyor.

    Peki Jason neden bu kadar eleştiriliyor?

    Lucia'nın karakter tasarımı internette oldukça beğenildi. Jason ise neredeyse tam tersi bir tepkiyle karşılaştı.

    Bazı oyuncular Jason'ın:
    1. Yeterince güçlü bir karakter olmadığını,
    2. Lucia'nın yanında fazla geri planda kaldığını,
    3. Bazı sahnelerde fazla çekingen davrandığını,
    4. Klasik GTA ana karakterleri kadar baskın görünmediğini
    söylüyor.

    Hatta sosyal medyada karakter hakkında çok daha ağır ve anlamsız yorumlar görmek mümkün.

    Bana kalırsa burada biraz aceleci davranılıyor.
    Oyunu henüz oynamadık. Karakterin bütün hikâyesini bilmiyoruz. Birkaç fragman ve oynanış sahnesinden yola çıkarak Jason'ın nasıl bir karakter olduğuna kesin karar vermek oldukça erken.

    İkinci GTA 6 fragmanını hatırlayın

    GTA 6'nın ikinci fragmanını hatırlıyor musunuz?

    Fragmanın başlangıcında Jason'ı kıyıdaki evinin çatısında çalışırken görüyorduk.

    İlk dikkat çeken şeylerden biri karakterin sesi ve fiziksel tasarımıydı.

    Jason oldukça kalın bir sese, güçlü bir fiziğe ve klasik anlamda sert bir görünüme sahip. Yürüyüşünden vücut yapısına kadar karakterin bilinçli şekilde oldukça maskülen tasarlandığı açıkça görülüyor.

    Koyu renk güneş gözlükleri ve rahat tavırları da bu karakter tasarımını tamamlıyor.

    Yani internette bazı kişilerin iddia ettiği gibi Jason başından itibaren güçsüz veya silik bir karakter olarak gösterilmiyor.

    Diğer insanların Jason'a yaklaşımı da dikkat çekici

    Fragmanda Jason'ı arabada ve sahilde gördüğümüz bazı sahnelerde çevresindeki kadınların ona ilgi gösterdiğini fark etmek mümkün.

    Jason ise bu ilgiyi fark etmesine rağmen herhangi bir karşılık vermiyor.

    Bunun yerine hikâyenin merkezindeki kişinin Lucia olduğu açıkça gösteriliyor.

    Lucia'yı hapishaneden almaya gittiği sahneden önce Jason'ın bir dükkâna girdiğini ve oldukça sert davrandığını da görüyoruz.

    Dolayısıyla birkaç sakin diyalog yüzünden karakteri pasif veya güçsüz olarak değerlendirmek bana pek doğru gelmiyor.

    Yeni oynanış videosu Jason'ın farklı tarafını gösterdi

    Geçtiğimiz hafta yayınlanan oynanış görüntülerinde Jason'ın farklı bir yönüyle karşılaştık.

    Karakter hâlâ gerektiğinde agresif ve kendinden emin davranıyor. Fakat Lucia ile yalnız kaldığı sahnelerde daha sakin, hassas ve şefkatli bir tarafını görüyoruz.

    Örneğin Lucia'nın gece için hazırlanmasını sabırla beklediği bir sahne bulunuyor.

    Başka bir sahnede Lucia'nın tehlikede olduğunu fark ettiğinde endişelenerek yardımına koşuyor.

    Ayrıca Jason'ın Lucia için kapıları açması, kapıyı tutması ve çiftin el ele yürümesi gibi küçük detaylar da bulunuyor.

    Bence insanların yanlış yorumladığı nokta tam olarak burada.
    Bir karakterin sevdiği insana karşı nazik davranması, onun güçsüz olduğu anlamına gelmez.
    Tam tersine Rockstar burada Jason'ın iki farklı tarafını göstermeye çalışıyor olabilir.

    Dış dünyada sert ve tehlikeli bir karakter, Lucia'nın yanındayken ise daha sakin ve korumacı bir partner.

    Lucia da kesinlikle zayıf bir karakter değil

    Burada Lucia'nın korunmaya muhtaç veya özgüvensiz bir karakter olduğunu da söylemiyorum.

    Tam tersine Rockstar onu oldukça güçlü, kararlı ve fiziksel olarak aktif bir karakter şeklinde gösteriyor.

    Resmî görsellerde spor yaptığı, aksiyonun merkezinde bulunduğu ve birçok durumda olayların kontrolünü eline aldığı görülüyor.

    Yani GTA 6'nın hikâyesi büyük ihtimalle:

    "Güçlü erkek ve korunmaya muhtaç kadın"

    gibi eski bir klişe üzerine kurulmayacak.

    Aynı şekilde:

    "Güçlü kadın ve tamamen pasif erkek"

    şeklinde bir yapı da görmüyorum.

    Bana göre Rockstar iki farklı kişiliğin birbirini tamamladığı bir çift oluşturmaya çalışıyor.

    Jason oyun çıktıktan sonra fikrimizi değiştirebilir

    Şimdiden kesin konuşmak için oldukça erken.

    Jason'ın karakter gelişimini, geçmişini, Lucia ile ilişkisinin nasıl başladığını ve hikâye ilerledikçe nasıl değişeceğini henüz bilmiyoruz.

    Bu nedenle birkaç kısa sahneden yola çıkarak karakteri tamamen gözden çıkarmak bana doğru gelmiyor.

    Ben Jason'ın GTA 6 çıktıktan sonra şu anda tahmin edilenden çok daha fazla sevileceğini düşünüyorum.

    Hatta hikâyenin ilerleyen bölümlerinde oyuncuların karakter hakkındaki düşüncelerini tamamen değiştirecek olaylar görmemiz bile mümkün.

    Jason ile Lucia'nın birbirinden tamamen farklı karakterler olması bence GTA 6'nın en ilgi çekici taraflarından biri.

    Bir tarafta daha dışa dönük, kararlı ve hareketli Lucia; diğer tarafta daha sakin fakat gerektiğinde oldukça sert olabilen Jason bulunuyor.

    Bu iki karakter arasındaki ilişkinin nasıl gelişeceğini görmek oyunun hikâyesindeki en merak ettiğim konulardan biri.
    Jason'ı birkaç fragmandan sonra yargılamak yerine oyunun tamamını görmek çok daha doğru olacaktır.
    Siz Jason hakkında ne düşünüyorsunuz?

    Gerçekten Lucia'nın gölgesinde kalan bir karakter mi olacak, yoksa Rockstar bizi karakter konusunda bilinçli olarak yanıltıyor olabilir mi?

    #gta #gta6 #gtavi #grandtheftauto #grandtheftauto6 #rockstar #rockstargames #jason #lucia
    GTA 6'da Jason Duval Neden Bu Kadar Eleştiriliyor? Bence Haksızlık Ediliyor Grand Theft Auto VI'nın uzun oynanış videosunun yayınlanmasının üzerinden bir haftadan biraz fazla zaman geçti. İnternet de doğal olarak gördüklerimizle ilgili yorumlarla dolup taştı. Oyunun iki oynanabilir karakterinden biri olan [b]Lucia Caminos[/b] büyük ölçüde olumlu yorumlar alırken, [b]Jason Duval[/b] için aynı şeyi söylemek pek mümkün değil. Jason hakkında yapılan yorumların bir kısmı oldukça ılımlıyken, önemli bir kısmı doğrudan karakteri eleştirmeye odaklanıyor. Ben de bu yazıda Jason'a yönelik eleştirilerin neden bana pek anlamlı gelmediğini anlatmak istiyorum. [h2]GTA 6 artık yalnızca bir oyun değil[/h2] Grand Theft Auto serisinin altıncı ana oyununun çıkışına artık çok az zaman kaldı. GTA 6, serinin önceki büyük oyunu GTA 5'ten tam 13 yıl sonra oyuncularla buluşacak. Rockstar Games'in oyuna olan güveni oldukça yüksek. GTA 6'nın şimdiden oyun dünyasının en büyük yapımlarından biri haline geldiği açık. Pazarlama süreci ise Rockstar'ın alışık olduğumuz tarzında ilerliyor: yavaş, kontrollü ve mümkün olduğunca az bilgi paylaşarak. Geçtiğimiz haftaya kadar, yıllardır konuşulan sızıntılar dışında oyunun gerçek oynanışına dair kapsamlı bir görüntü görmemiştik. [h3]GTA 6'nın oyun sektöründeki ağırlığı[/h3] GTA hakkında ne düşündüğünüzden bağımsız olarak bir gerçek var: [b]Grand Theft Auto VI oyun sektörünün tamamını etkileyebilecek büyüklükte bir yapım.[/b] Oyunun bütçesinin çok yüksek olduğu konuşuluyor. Karakter animasyonlarında gelişmiş performans yakalama teknolojilerinden yararlanılıyor ve pek çok yayıncının kendi büyük oyunlarının çıkış tarihlerini GTA 6'nın çevresine göre planladığı iddia ediliyor. Kısacası Rockstar'ın yeni oyunu yalnızca GTA hayranlarının değil, bütün sektörün yakından takip ettiği bir yapım. [h2]Jason ve Lucia klasik GTA karakterlerinden biraz farklı[/h2] Asıl konuşmak istediğim konu ise oyunun iki ana karakteri. GTA tarihinde ilk kez ana karakterlerin aynı zamanda romantik bir çift olduğunu görüyoruz. [b]Jason ve Lucia[/b], suç dünyasının içerisinde daha iyi bir hayat kurmaya çalışan bir çift olarak karşımıza çıkıyor. Soygunlara katılıyor, tehlikeli insanlarla çalışıyor ve doğal olarak kendilerini sürekli sorunların içerisinde buluyorlar. Bu açıdan ikiliyi modern bir [i]Bonnie ve Clyde[/i] yorumuna benzetmek mümkün. Red Dead Redemption 2'den bazı oynanış ve anlatım fikirlerinin GTA 6'ya taşındığı düşünülürse, bu kez klasik GTA mizahının yanında daha ciddi ve karakter odaklı bir hikâye görmemiz mümkün. Jason ile Lucia arasındaki ilişkinin de yalnızca ara sahnelerde gösterilen bir detay olmayacağı anlaşılıyor. Oyuncuların bu ilişkinin gelişimini doğrudan takip edebileceği hatta bazı oyun mekaniklerinin bile bu ilişki üzerine kurulabileceği görülüyor. [h2]Peki Jason neden bu kadar eleştiriliyor?[/h2] Lucia'nın karakter tasarımı internette oldukça beğenildi. Jason ise neredeyse tam tersi bir tepkiyle karşılaştı. Bazı oyuncular Jason'ın: [ol] [li]Yeterince güçlü bir karakter olmadığını,[/li] [li]Lucia'nın yanında fazla geri planda kaldığını,[/li] [li]Bazı sahnelerde fazla çekingen davrandığını,[/li] [li]Klasik GTA ana karakterleri kadar baskın görünmediğini[/li] [/ol] söylüyor. Hatta sosyal medyada karakter hakkında çok daha ağır ve anlamsız yorumlar görmek mümkün. Bana kalırsa burada biraz aceleci davranılıyor. [quote]Oyunu henüz oynamadık. Karakterin bütün hikâyesini bilmiyoruz. Birkaç fragman ve oynanış sahnesinden yola çıkarak Jason'ın nasıl bir karakter olduğuna kesin karar vermek oldukça erken.[/quote] [h2]İkinci GTA 6 fragmanını hatırlayın[/h2] GTA 6'nın ikinci fragmanını hatırlıyor musunuz? Fragmanın başlangıcında Jason'ı kıyıdaki evinin çatısında çalışırken görüyorduk. İlk dikkat çeken şeylerden biri karakterin sesi ve fiziksel tasarımıydı. Jason oldukça kalın bir sese, güçlü bir fiziğe ve klasik anlamda sert bir görünüme sahip. Yürüyüşünden vücut yapısına kadar karakterin bilinçli şekilde oldukça maskülen tasarlandığı açıkça görülüyor. Koyu renk güneş gözlükleri ve rahat tavırları da bu karakter tasarımını tamamlıyor. Yani internette bazı kişilerin iddia ettiği gibi Jason başından itibaren güçsüz veya silik bir karakter olarak gösterilmiyor. [h3]Diğer insanların Jason'a yaklaşımı da dikkat çekici[/h3] Fragmanda Jason'ı arabada ve sahilde gördüğümüz bazı sahnelerde çevresindeki kadınların ona ilgi gösterdiğini fark etmek mümkün. Jason ise bu ilgiyi fark etmesine rağmen herhangi bir karşılık vermiyor. Bunun yerine hikâyenin merkezindeki kişinin Lucia olduğu açıkça gösteriliyor. Lucia'yı hapishaneden almaya gittiği sahneden önce Jason'ın bir dükkâna girdiğini ve oldukça sert davrandığını da görüyoruz. Dolayısıyla birkaç sakin diyalog yüzünden karakteri pasif veya güçsüz olarak değerlendirmek bana pek doğru gelmiyor. [h2]Yeni oynanış videosu Jason'ın farklı tarafını gösterdi[/h2] Geçtiğimiz hafta yayınlanan oynanış görüntülerinde Jason'ın farklı bir yönüyle karşılaştık. Karakter hâlâ gerektiğinde agresif ve kendinden emin davranıyor. Fakat Lucia ile yalnız kaldığı sahnelerde daha sakin, hassas ve şefkatli bir tarafını görüyoruz. Örneğin Lucia'nın gece için hazırlanmasını sabırla beklediği bir sahne bulunuyor. Başka bir sahnede Lucia'nın tehlikede olduğunu fark ettiğinde endişelenerek yardımına koşuyor. Ayrıca Jason'ın Lucia için kapıları açması, kapıyı tutması ve çiftin el ele yürümesi gibi küçük detaylar da bulunuyor. Bence insanların yanlış yorumladığı nokta tam olarak burada. [quote]Bir karakterin sevdiği insana karşı nazik davranması, onun güçsüz olduğu anlamına gelmez.[/quote] Tam tersine Rockstar burada Jason'ın iki farklı tarafını göstermeye çalışıyor olabilir. Dış dünyada sert ve tehlikeli bir karakter, Lucia'nın yanındayken ise daha sakin ve korumacı bir partner. [h2]Lucia da kesinlikle zayıf bir karakter değil[/h2] Burada Lucia'nın korunmaya muhtaç veya özgüvensiz bir karakter olduğunu da söylemiyorum. Tam tersine Rockstar onu oldukça güçlü, kararlı ve fiziksel olarak aktif bir karakter şeklinde gösteriyor. Resmî görsellerde spor yaptığı, aksiyonun merkezinde bulunduğu ve birçok durumda olayların kontrolünü eline aldığı görülüyor. Yani GTA 6'nın hikâyesi büyük ihtimalle: [i]"Güçlü erkek ve korunmaya muhtaç kadın"[/i] gibi eski bir klişe üzerine kurulmayacak. Aynı şekilde: [i]"Güçlü kadın ve tamamen pasif erkek"[/i] şeklinde bir yapı da görmüyorum. Bana göre Rockstar iki farklı kişiliğin birbirini tamamladığı bir çift oluşturmaya çalışıyor. [h2]Jason oyun çıktıktan sonra fikrimizi değiştirebilir[/h2] Şimdiden kesin konuşmak için oldukça erken. Jason'ın karakter gelişimini, geçmişini, Lucia ile ilişkisinin nasıl başladığını ve hikâye ilerledikçe nasıl değişeceğini henüz bilmiyoruz. Bu nedenle birkaç kısa sahneden yola çıkarak karakteri tamamen gözden çıkarmak bana doğru gelmiyor. Ben Jason'ın GTA 6 çıktıktan sonra şu anda tahmin edilenden çok daha fazla sevileceğini düşünüyorum. Hatta hikâyenin ilerleyen bölümlerinde oyuncuların karakter hakkındaki düşüncelerini tamamen değiştirecek olaylar görmemiz bile mümkün. Jason ile Lucia'nın birbirinden tamamen farklı karakterler olması bence GTA 6'nın en ilgi çekici taraflarından biri. Bir tarafta daha dışa dönük, kararlı ve hareketli Lucia; diğer tarafta daha sakin fakat gerektiğinde oldukça sert olabilen Jason bulunuyor. Bu iki karakter arasındaki ilişkinin nasıl gelişeceğini görmek oyunun hikâyesindeki en merak ettiğim konulardan biri. [quote]Jason'ı birkaç fragmandan sonra yargılamak yerine oyunun tamamını görmek çok daha doğru olacaktır.[/quote] Siz Jason hakkında ne düşünüyorsunuz? [b]Gerçekten Lucia'nın gölgesinde kalan bir karakter mi olacak, yoksa Rockstar bizi karakter konusunda bilinçli olarak yanıltıyor olabilir mi?[/b] #gta #gta6 #gtavi #grandtheftauto #grandtheftauto6 #rockstar #rockstargames #jason #lucia
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 4B Görüntülemeler 0 Değerlendirmeler
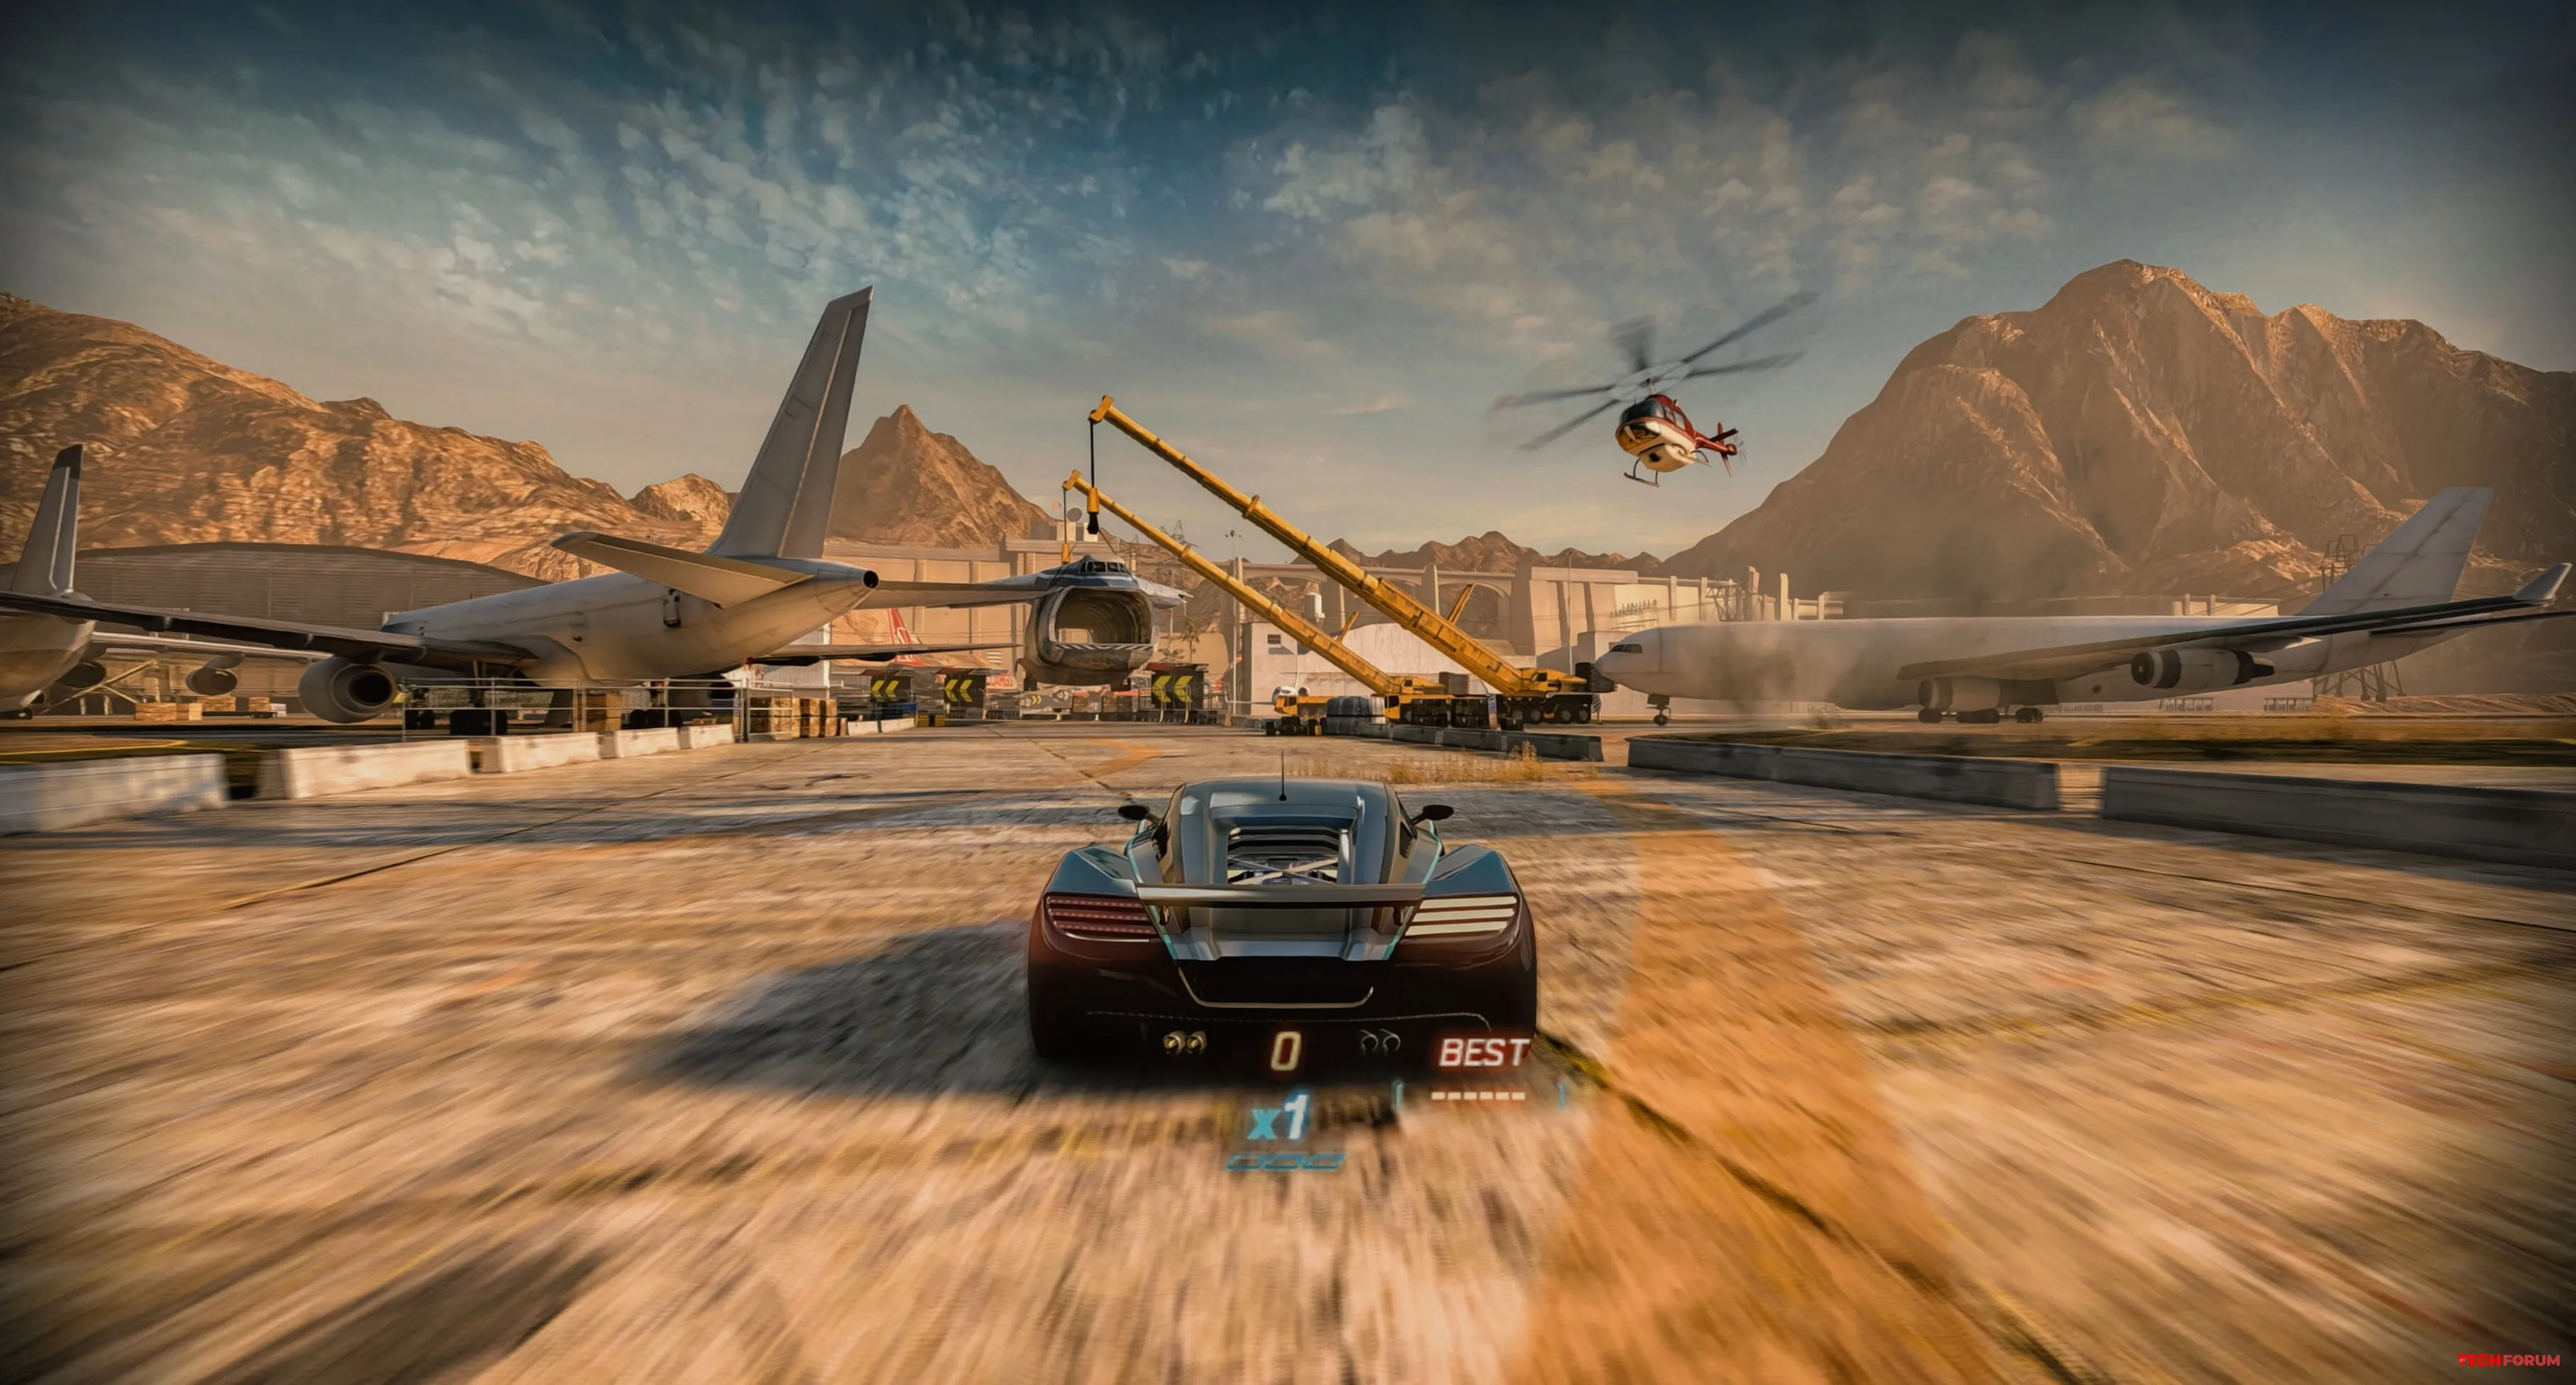
  • Split Second, Race Driver: GRID NFS Shift ve ProStreet oyunlarına DLSS'yi getiriyoruz ve sonuçlar etkileyici.
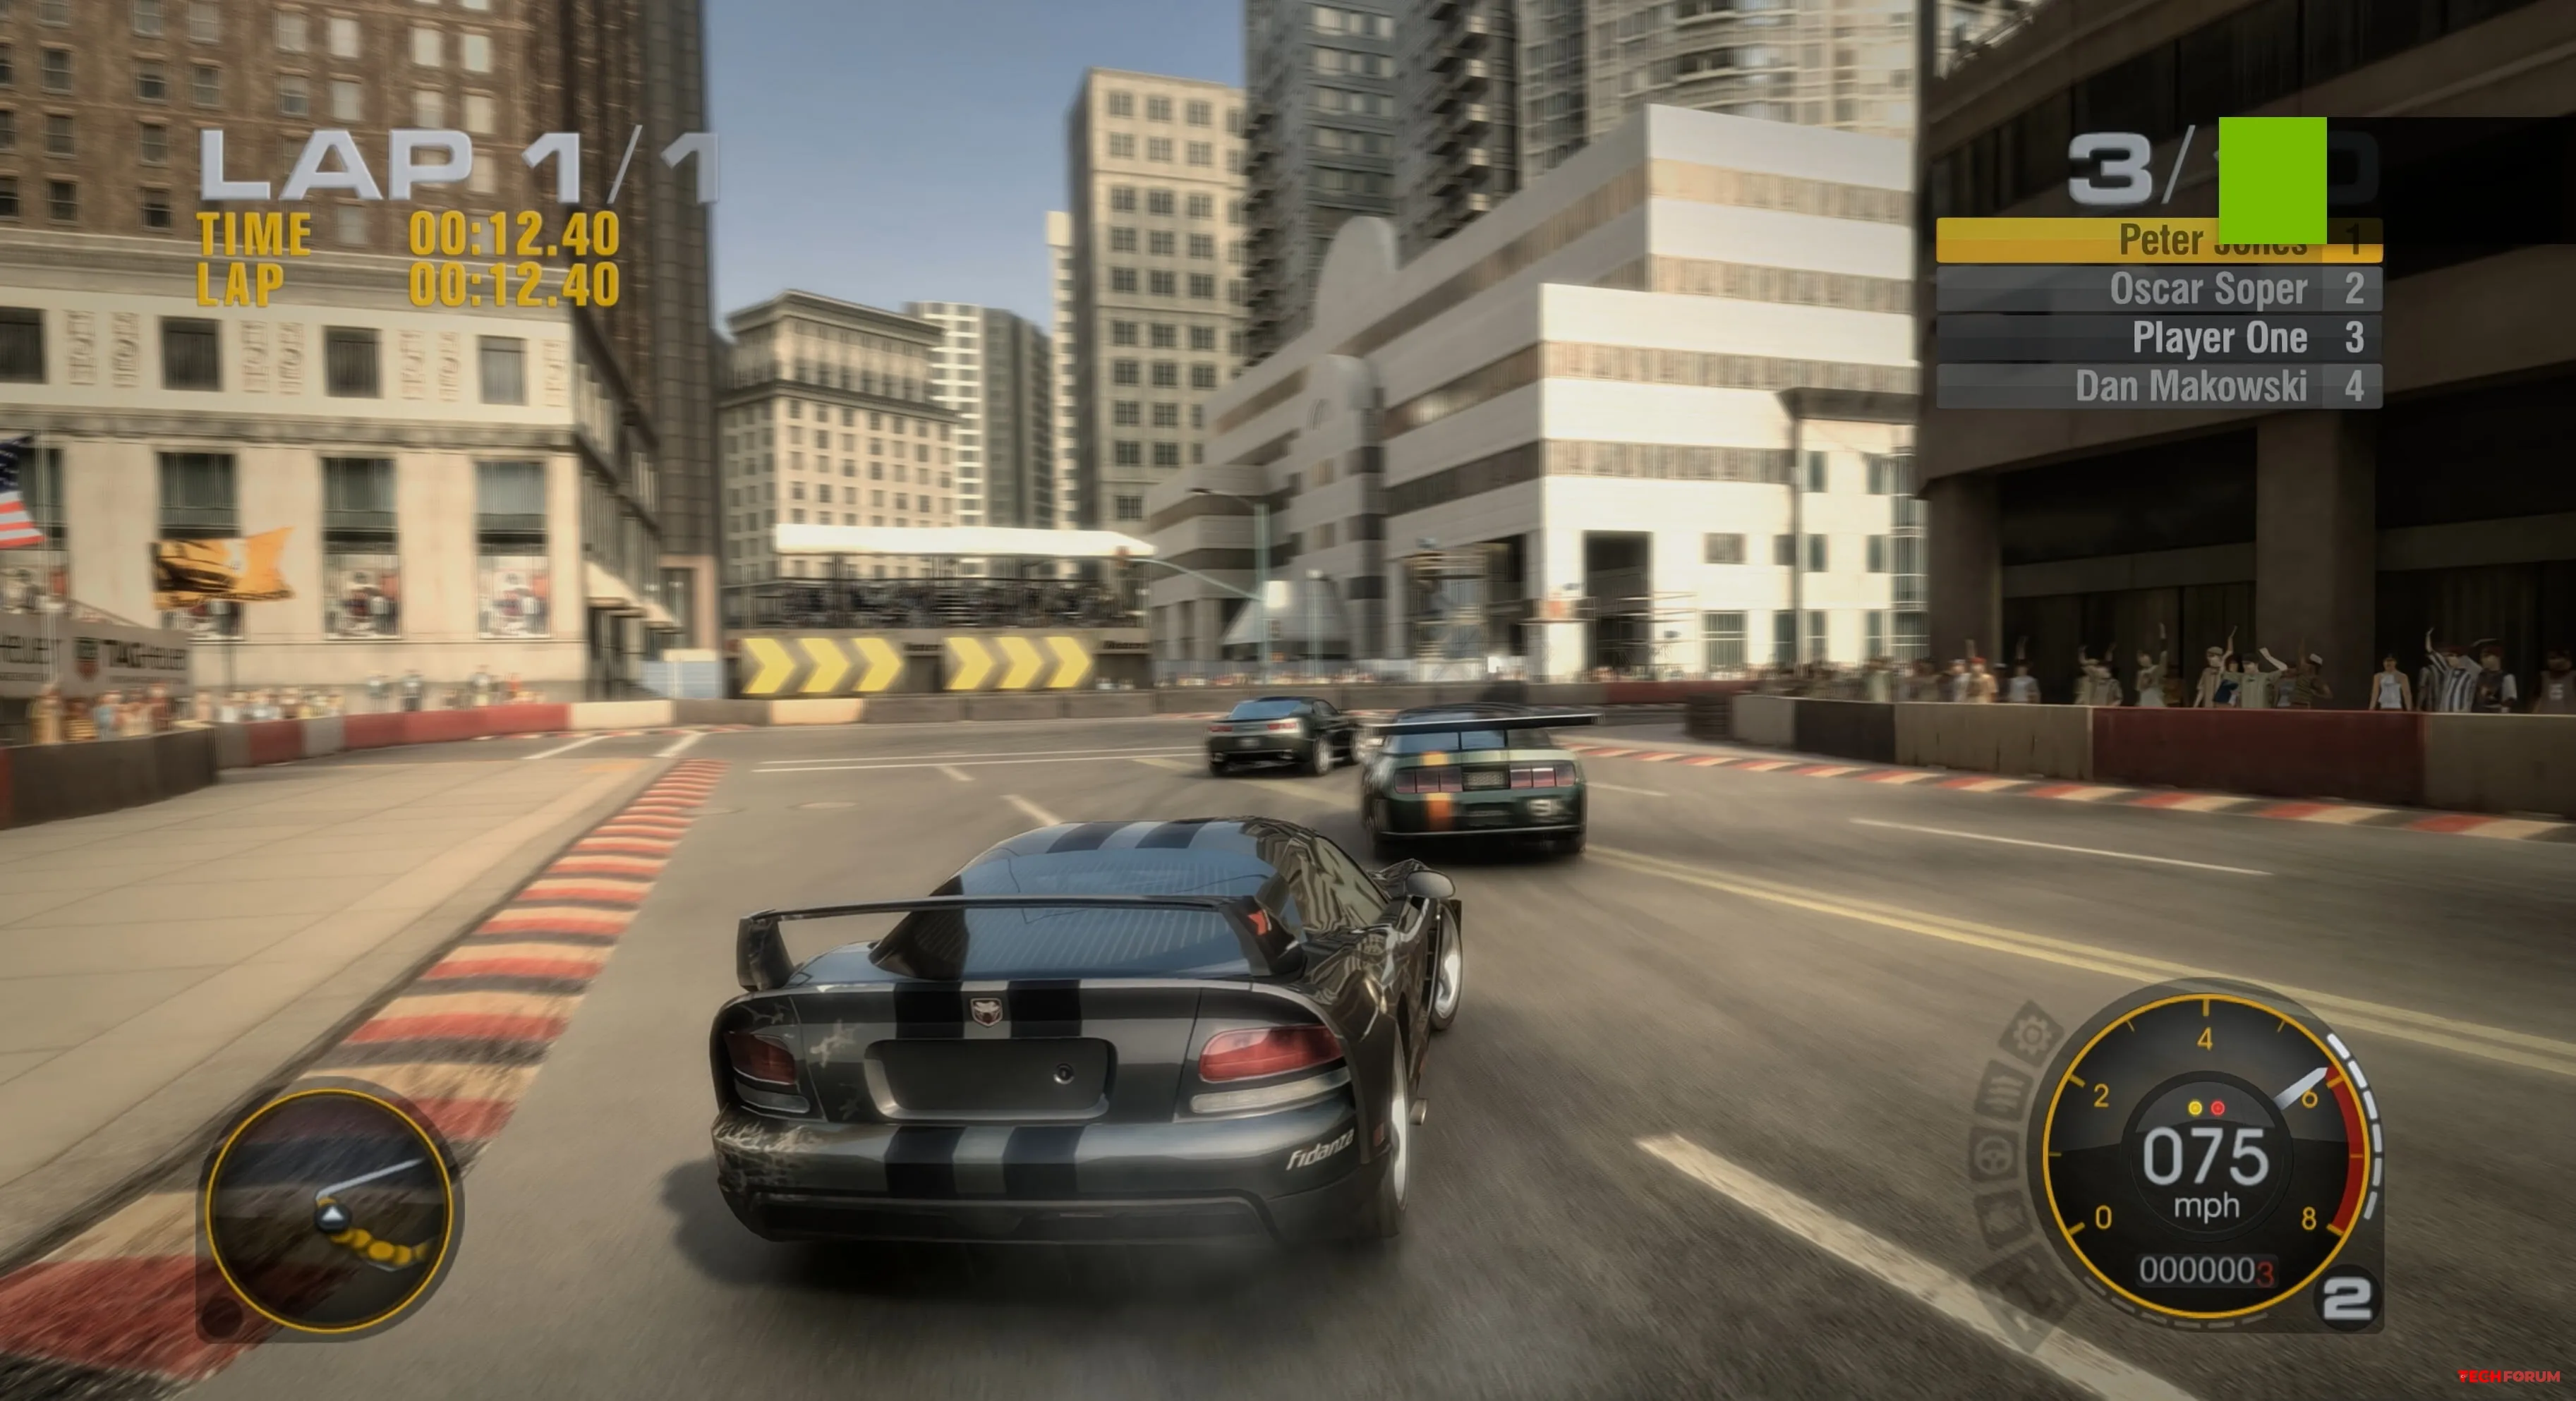
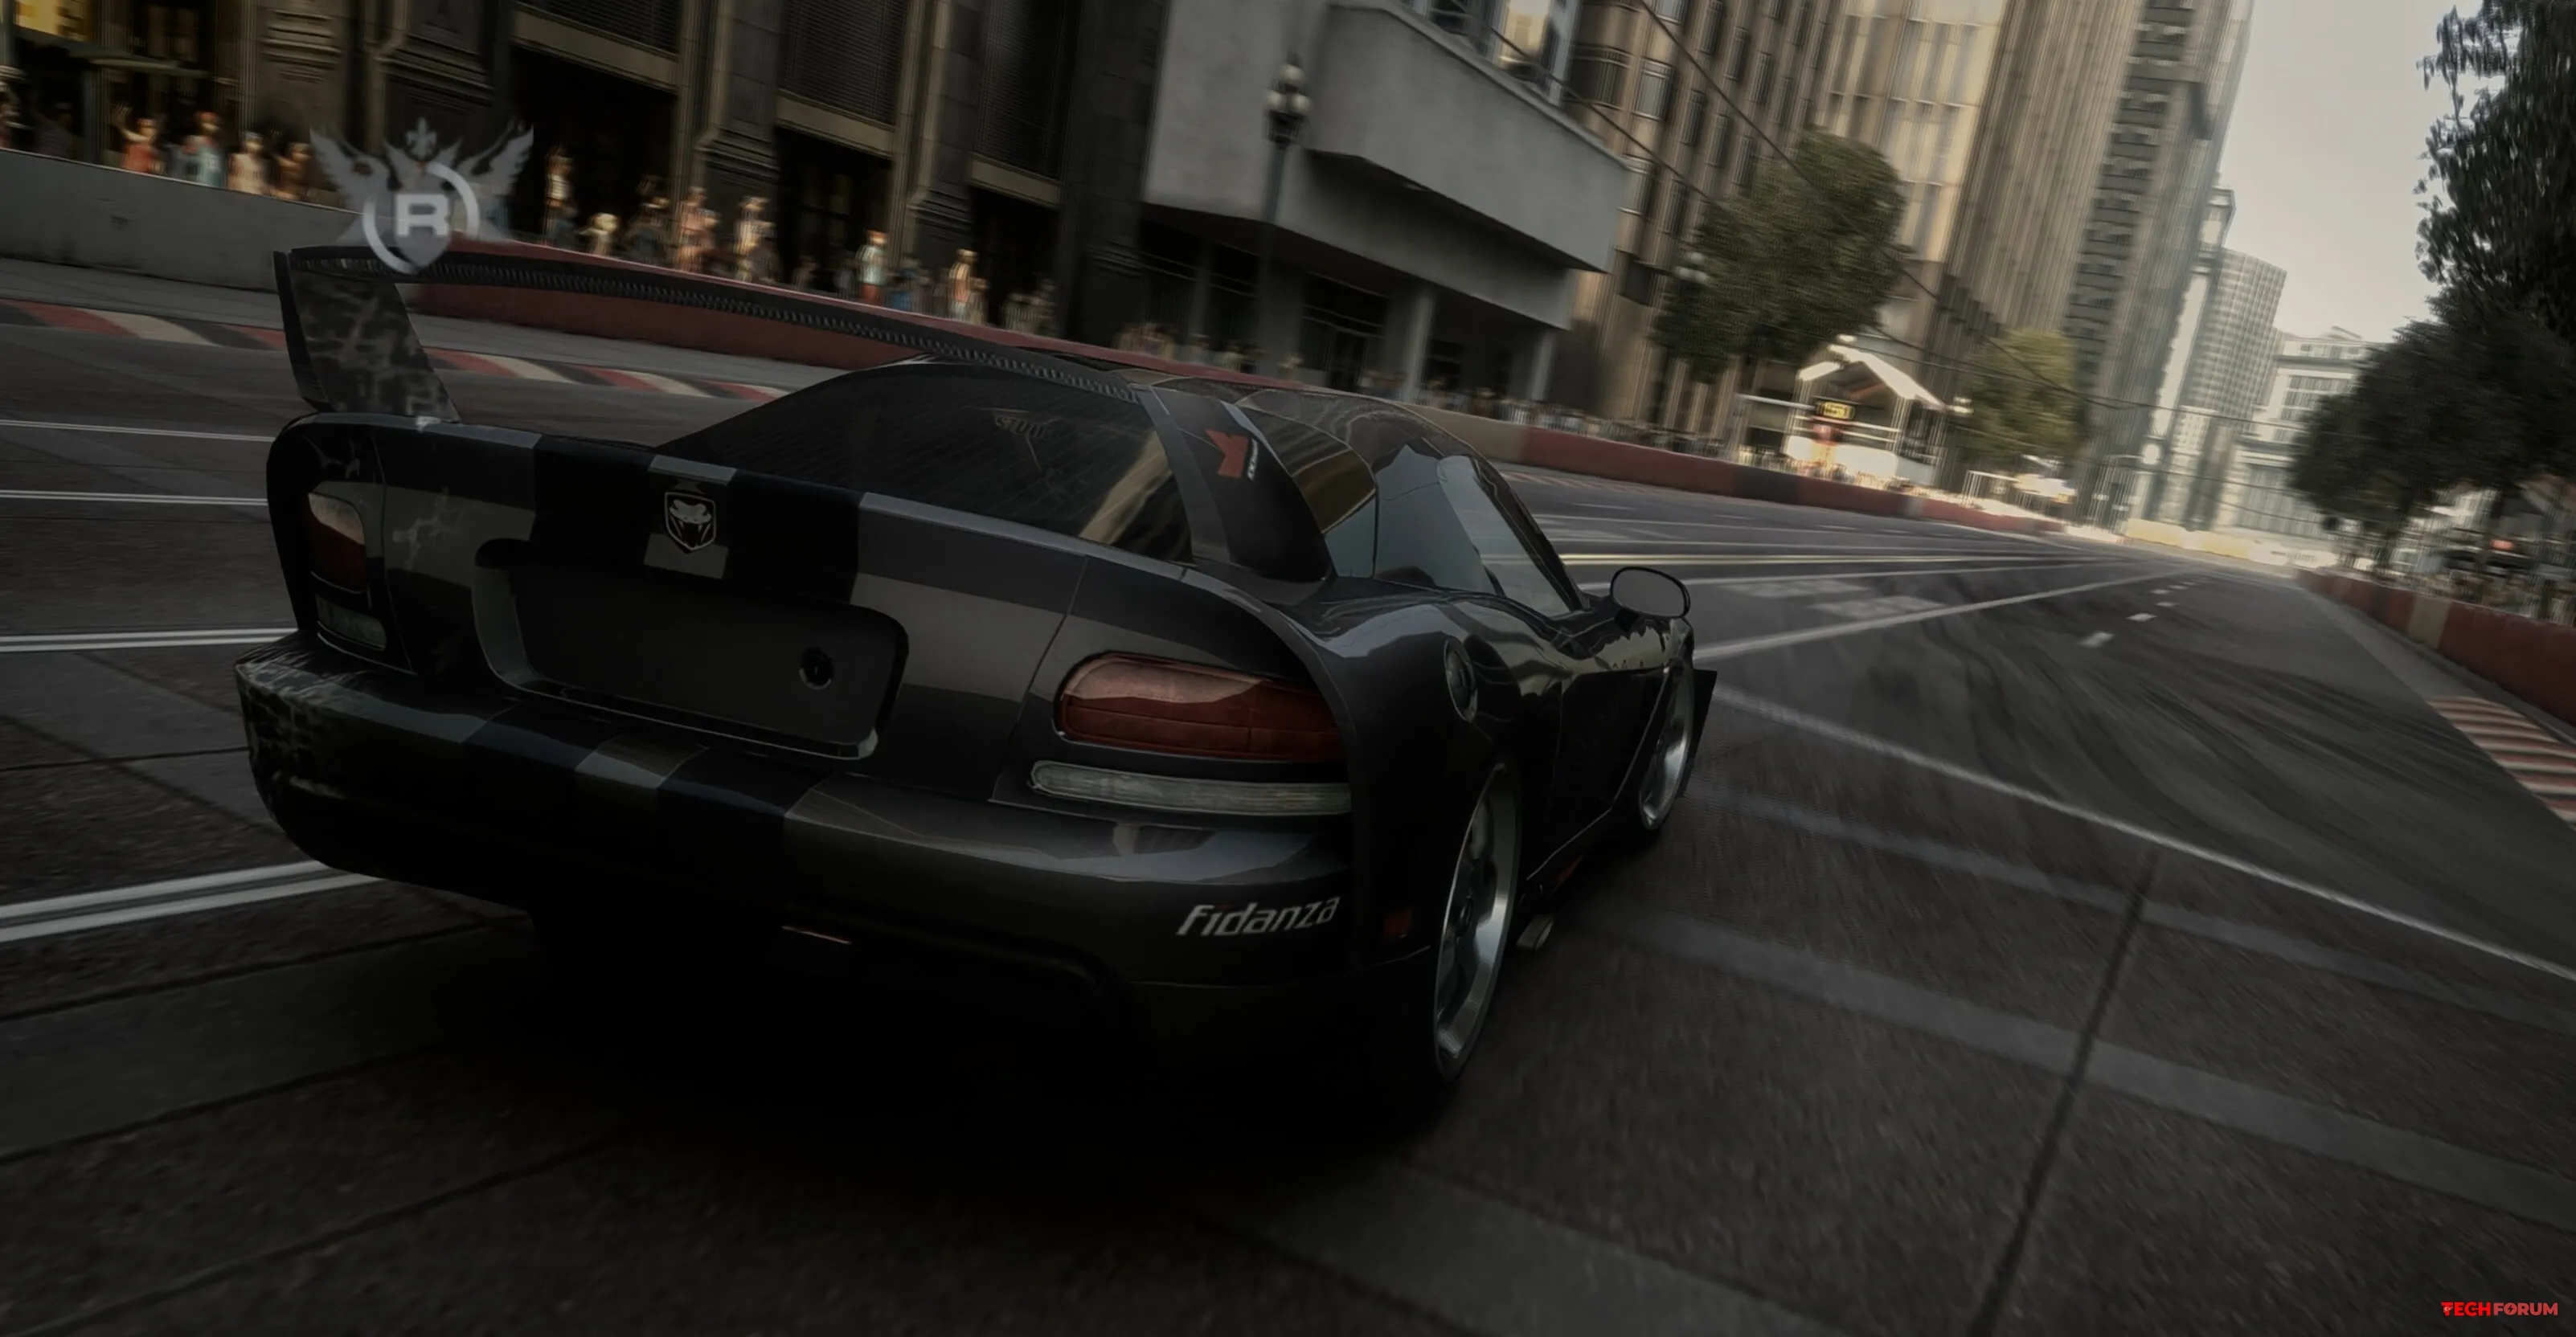
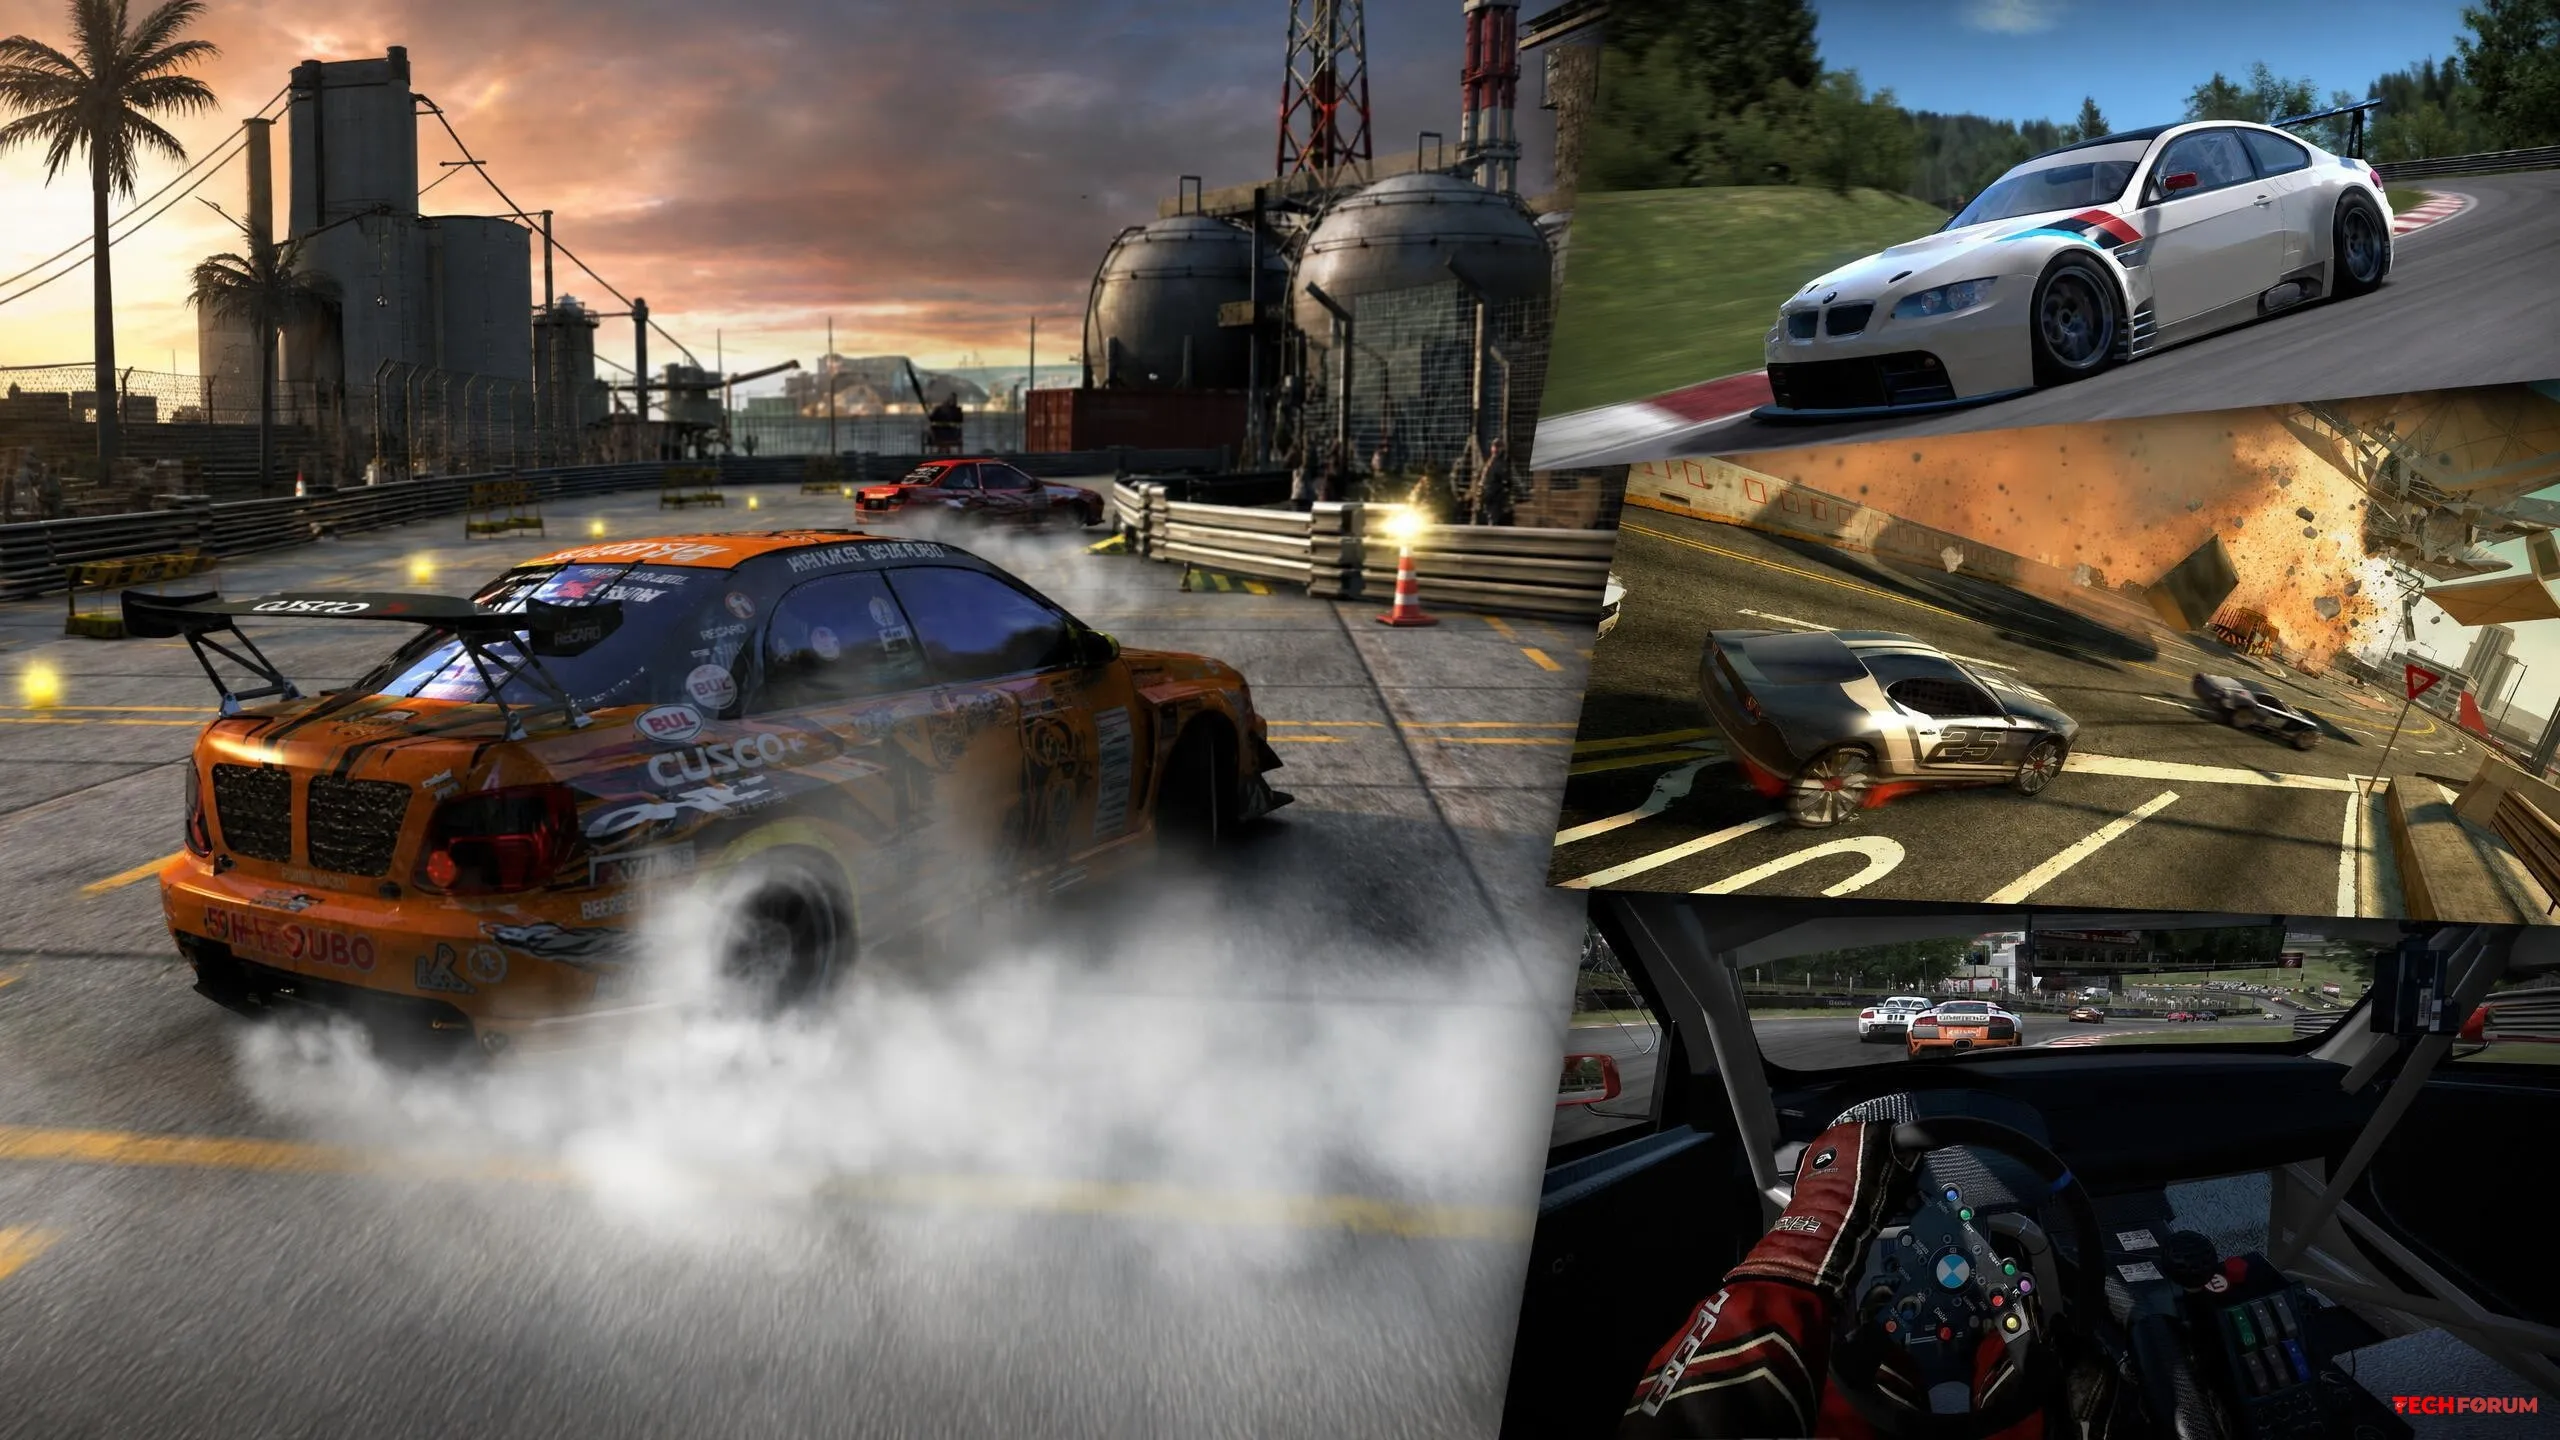
    Split Second, Race Driver: GRID NFS Shift ve ProStreet eski yarış oyunlarına DLSS'yi getiriyoruz ve sonuçlar etkileyici.

    Yarış, mükemmel bir test alanıdır. Sadece bir arka plan değil, oyunun bir parçasıdır. Alacakaranlıkta farlar, pist üzerindeki gün batımı, Split Second'daki patlamalar, ProStreet'te lastiklerin altından çıkan duman, ıslak asfalttaki yansımalar. Sahne ne kadar zengin olursa, sonuçlar da o kadar belirgin olur.

    Parçalar arasındaki eklerin isimlerini yanlış yazmış olmamdan dolayı şimdiden özür dilerim, kafam karıştı ve ancak sonradan fark ettim.

    Ne değişti?

    Görüntü neredeyse her yerde dönüşüme uğramış. Biraz daha sıcak değil, farklı bir ışık: farlar artık beyaz noktalar değil, GRID üzerindeki gün batımı üç boyutlu hale geldi, Split/Second'daki patlamalar 2010'da sahip olmadıkları bir derinliğe kavuştu. ProStreet'teki duman artık düz bir doku değil. Dönüşümün en derin olduğu yer burası.

    Yarış oyunları, tüm seride DLSS 5 için en iyi test alanı oldu. Kimsenin tahammül edemediği sinir bozucu yüz ifadeleri yok. Evet, bunun bedeli 4K çözünürlükte Ultra ayarlarda 50-60 FPS ve 2007-2010 motorunun teorik olarak bile sunamayacağı bir görsel deneyim.

    Her zamanki gibi, şemalar, yapılandırmalar ve rake dosyaları depoda mevcut.

    Eski oyun motorlarıyla DLSS 5'i uygulamak için başka ilginç ve yenilikçi fikirleriniz var mı? Bana bildirin. Bazen okuyorum.

    Link: https://github.com/perseval-BLR/dlss5-classic-games
    Split Second, Race Driver: GRID NFS Shift ve ProStreet eski yarış oyunlarına DLSS'yi getiriyoruz ve sonuçlar etkileyici. Yarış, mükemmel bir test alanıdır. Sadece bir arka plan değil, oyunun bir parçasıdır. Alacakaranlıkta farlar, pist üzerindeki gün batımı, Split Second'daki patlamalar, ProStreet'te lastiklerin altından çıkan duman, ıslak asfalttaki yansımalar. Sahne ne kadar zengin olursa, sonuçlar da o kadar belirgin olur. Parçalar arasındaki eklerin isimlerini yanlış yazmış olmamdan dolayı şimdiden özür dilerim, kafam karıştı ve ancak sonradan fark ettim. Ne değişti? Görüntü neredeyse her yerde dönüşüme uğramış. Biraz daha sıcak değil, farklı bir ışık: farlar artık beyaz noktalar değil, GRID üzerindeki gün batımı üç boyutlu hale geldi, Split/Second'daki patlamalar 2010'da sahip olmadıkları bir derinliğe kavuştu. ProStreet'teki duman artık düz bir doku değil. Dönüşümün en derin olduğu yer burası. Yarış oyunları, tüm seride DLSS 5 için en iyi test alanı oldu. Kimsenin tahammül edemediği sinir bozucu yüz ifadeleri yok. Evet, bunun bedeli 4K çözünürlükte Ultra ayarlarda 50-60 FPS ve 2007-2010 motorunun teorik olarak bile sunamayacağı bir görsel deneyim. Her zamanki gibi, şemalar, yapılandırmalar ve rake dosyaları depoda mevcut. Eski oyun motorlarıyla DLSS 5'i uygulamak için başka ilginç ve yenilikçi fikirleriniz var mı? Bana bildirin. Bazen okuyorum. Link: https://github.com/perseval-BLR/dlss5-classic-games
    Beğen
    11
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal