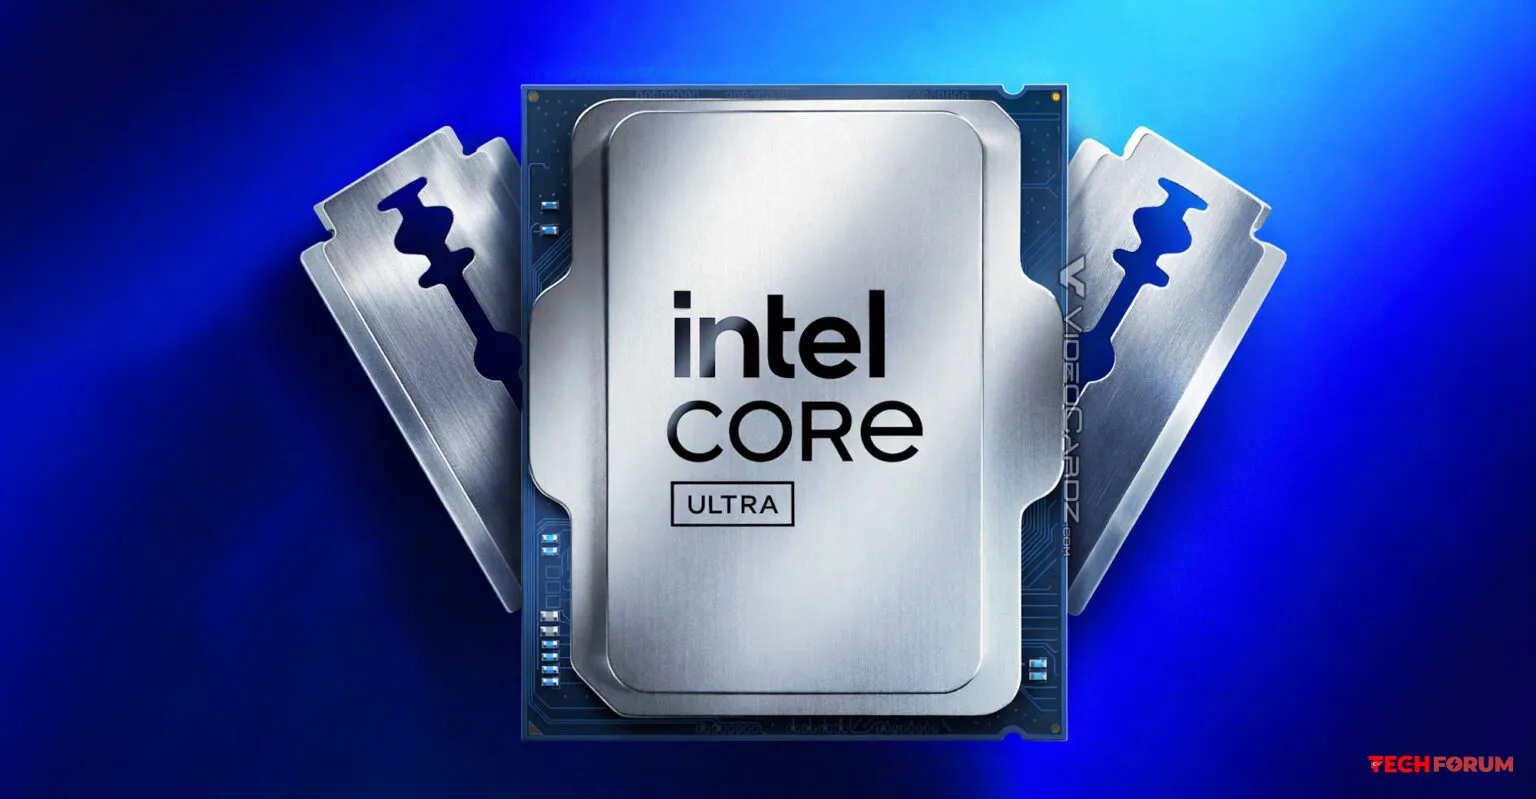
• Intel Razor Lake işlemcilerini ISA Uzantıları Referansına ekledi
    Intel, ISA Uzantıları Referansı'nın 63. baskısını yayınladı. Bu belge, geliştiricilerin yazılımlarını yeni işlemcilerin özelliklerine ve talimatlarına proaktif olarak uyarlamalarına yardımcı olur.

    Diğer hususların yanı sıra, yakında piyasaya sürülecek Razor Lake ve Coral Rapids çiplerine ilişkin teknik bilgiler de içeriyordu. Intel, Razor Lake mimarisine dayalı işlemcilerin masaüstü bilgisayarlar ve dizüstü bilgisayarlar için tasarlandığını doğruladı. Bu işlemciler Nova Lake çiplerinin yerini alacak.

    Coral Rapids kod adı, Diamond Rapids çiplerinin yerini alacak bir sunucu işlemci ailesini ifade eder. Belgede, her iki yeni CPU serisinin de sanal makinelerde zamanlayıcı olay işlemesini optimize eden APIC-Timer Virtualization teknolojisini destekleyeceği belirtiliyor. Razor Lake çipleri ayrıca, bir dizi bellek güvenlik açığına karşı koruma sağlamak üzere tasarlanmış SSBD_PSFD_U_S güvenlik özelliğine de sahip olacak.

    Ayrıca Coral Rapids işlemcilerinin AVX10.1, AVX10.2 ve APX_F komutlarını destekleyeceği de öğrenildi.
    Intel, ISA Uzantıları Referansı'nın 63. baskısını yayınladı. Bu belge, geliştiricilerin yazılımlarını yeni işlemcilerin özelliklerine ve talimatlarına proaktif olarak uyarlamalarına yardımcı olur. Diğer hususların yanı sıra, yakında piyasaya sürülecek Razor Lake ve Coral Rapids çiplerine ilişkin teknik bilgiler de içeriyordu. Intel, Razor Lake mimarisine dayalı işlemcilerin masaüstü bilgisayarlar ve dizüstü bilgisayarlar için tasarlandığını doğruladı. Bu işlemciler Nova Lake çiplerinin yerini alacak. Coral Rapids kod adı, Diamond Rapids çiplerinin yerini alacak bir sunucu işlemci ailesini ifade eder. Belgede, her iki yeni CPU serisinin de sanal makinelerde zamanlayıcı olay işlemesini optimize eden APIC-Timer Virtualization teknolojisini destekleyeceği belirtiliyor. Razor Lake çipleri ayrıca, bir dizi bellek güvenlik açığına karşı koruma sağlamak üzere tasarlanmış SSBD_PSFD_U_S güvenlik özelliğine de sahip olacak. Ayrıca Coral Rapids işlemcilerinin AVX10.1, AVX10.2 ve APX_F komutlarını destekleyeceği de öğrenildi.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 418 Görüntülemeler 0 Değerlendirmeler
  • Microsoft, Windows 11'deki 10 tehlikeli sertifikayı daha acilen güvenilmez hale getirecek.
    Microsoft, Windows 11, Edge ve WebView2 için yeni bir güvenlik güncellemesi hazırlıyor. Şirket, güvenlik sorunları nedeniyle 16 Kasım'da Hindistan merkezli eMudhra CA'dan alınan 10 kök sertifikanın daha güvenilirliğini kaldıracak.

    Bu, eMudhra sertifikalarının sistem temizliğinin ikinci aşamasıdır. Daha önce, 28 Ekim'de Microsoft, yedi şirket sertifikasının güvenilmezliğini kaldıran KB5134133 ve KB5134134 numaralı planlanmamış güncellemeleri yayınlamıştı. Ertesi gün, Edge'de de benzer değişiklikler yapıldı.

    eMudhra, elektronik imzalar, web sitesi kimlik doğrulaması ve güvenli bağlantılar için kullanılan sertifikalar veren bir dijital kimlik şirketidir.

    Sertifika sorunları Mozilla tarafından keşfedildi. Bunun üzerine Microsoft, kalan eMudhra kök sertifikalarına varsayılan olarak güvenmeyi tamamen durdurma kararı aldı.

    Çoğu kullanıcının herhangi bir şey yapmasına gerek kalmayacak. Windows, yerleşik Otomatik Kök Sertifika Güncelleme mekanizması aracılığıyla güvenilir sertifikaların güncellenmiş bir listesini otomatik olarak alacaktır.

    Dahası, Microsoft'un Windows 11 için ayrı bir kümülatif güncelleme yayınlamasına gerek kalmayacak. Değişiklikler, sistemin periyodik olarak otomatik olarak iletişim kurduğu sertifika güncelleme sunucuları aracılığıyla dağıtılacak.

    Microsoft Edge ve WebView2'de güncellemeler PKI Metadata bileşeni aracılığıyla sağlanır. Bu bileşen, yaklaşık her 10 saatte bir ve uygulama başlatıldıktan kısa bir süre sonra değişiklikleri kontrol eder.

    Bilgisayarlarının doğrudan internet erişimi olmayan veya kendi güvenilir sertifika ayarlarını kullanan şirketler için zorluklar ortaya çıkabilir. Bu gibi durumlarda, sistem yöneticilerinin güncellenmiş listelerin kurumsal ağ içindeki dağıtımını bağımsız olarak organize etmeleri gerekecektir.

    Microsoft ayrıca otomatik kök sertifika güncellemelerini devre dışı bırakmamanızı öneriyor. Aksi takdirde, Windows, şirketin güvenlik nedenleriyle zaten kullanımdan kaldırdığı sertifikalara güvenmeye devam edebilir.
    Microsoft, Windows 11, Edge ve WebView2 için yeni bir güvenlik güncellemesi hazırlıyor. Şirket, güvenlik sorunları nedeniyle 16 Kasım'da Hindistan merkezli eMudhra CA'dan alınan 10 kök sertifikanın daha güvenilirliğini kaldıracak. Bu, eMudhra sertifikalarının sistem temizliğinin ikinci aşamasıdır. Daha önce, 28 Ekim'de Microsoft, yedi şirket sertifikasının güvenilmezliğini kaldıran KB5134133 ve KB5134134 numaralı planlanmamış güncellemeleri yayınlamıştı. Ertesi gün, Edge'de de benzer değişiklikler yapıldı. eMudhra, elektronik imzalar, web sitesi kimlik doğrulaması ve güvenli bağlantılar için kullanılan sertifikalar veren bir dijital kimlik şirketidir. Sertifika sorunları Mozilla tarafından keşfedildi. Bunun üzerine Microsoft, kalan eMudhra kök sertifikalarına varsayılan olarak güvenmeyi tamamen durdurma kararı aldı. Çoğu kullanıcının herhangi bir şey yapmasına gerek kalmayacak. Windows, yerleşik Otomatik Kök Sertifika Güncelleme mekanizması aracılığıyla güvenilir sertifikaların güncellenmiş bir listesini otomatik olarak alacaktır. Dahası, Microsoft'un Windows 11 için ayrı bir kümülatif güncelleme yayınlamasına gerek kalmayacak. Değişiklikler, sistemin periyodik olarak otomatik olarak iletişim kurduğu sertifika güncelleme sunucuları aracılığıyla dağıtılacak. Microsoft Edge ve WebView2'de güncellemeler PKI Metadata bileşeni aracılığıyla sağlanır. Bu bileşen, yaklaşık her 10 saatte bir ve uygulama başlatıldıktan kısa bir süre sonra değişiklikleri kontrol eder. Bilgisayarlarının doğrudan internet erişimi olmayan veya kendi güvenilir sertifika ayarlarını kullanan şirketler için zorluklar ortaya çıkabilir. Bu gibi durumlarda, sistem yöneticilerinin güncellenmiş listelerin kurumsal ağ içindeki dağıtımını bağımsız olarak organize etmeleri gerekecektir. Microsoft ayrıca otomatik kök sertifika güncellemelerini devre dışı bırakmamanızı öneriyor. Aksi takdirde, Windows, şirketin güvenlik nedenleriyle zaten kullanımdan kaldırdığı sertifikalara güvenmeye devam edebilir.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 550 Görüntülemeler 0 Değerlendirmeler
  • OpenAI, Kritik Risk Yapay Zeka Modeli GPT-6 Cyber'ı Yayınladı
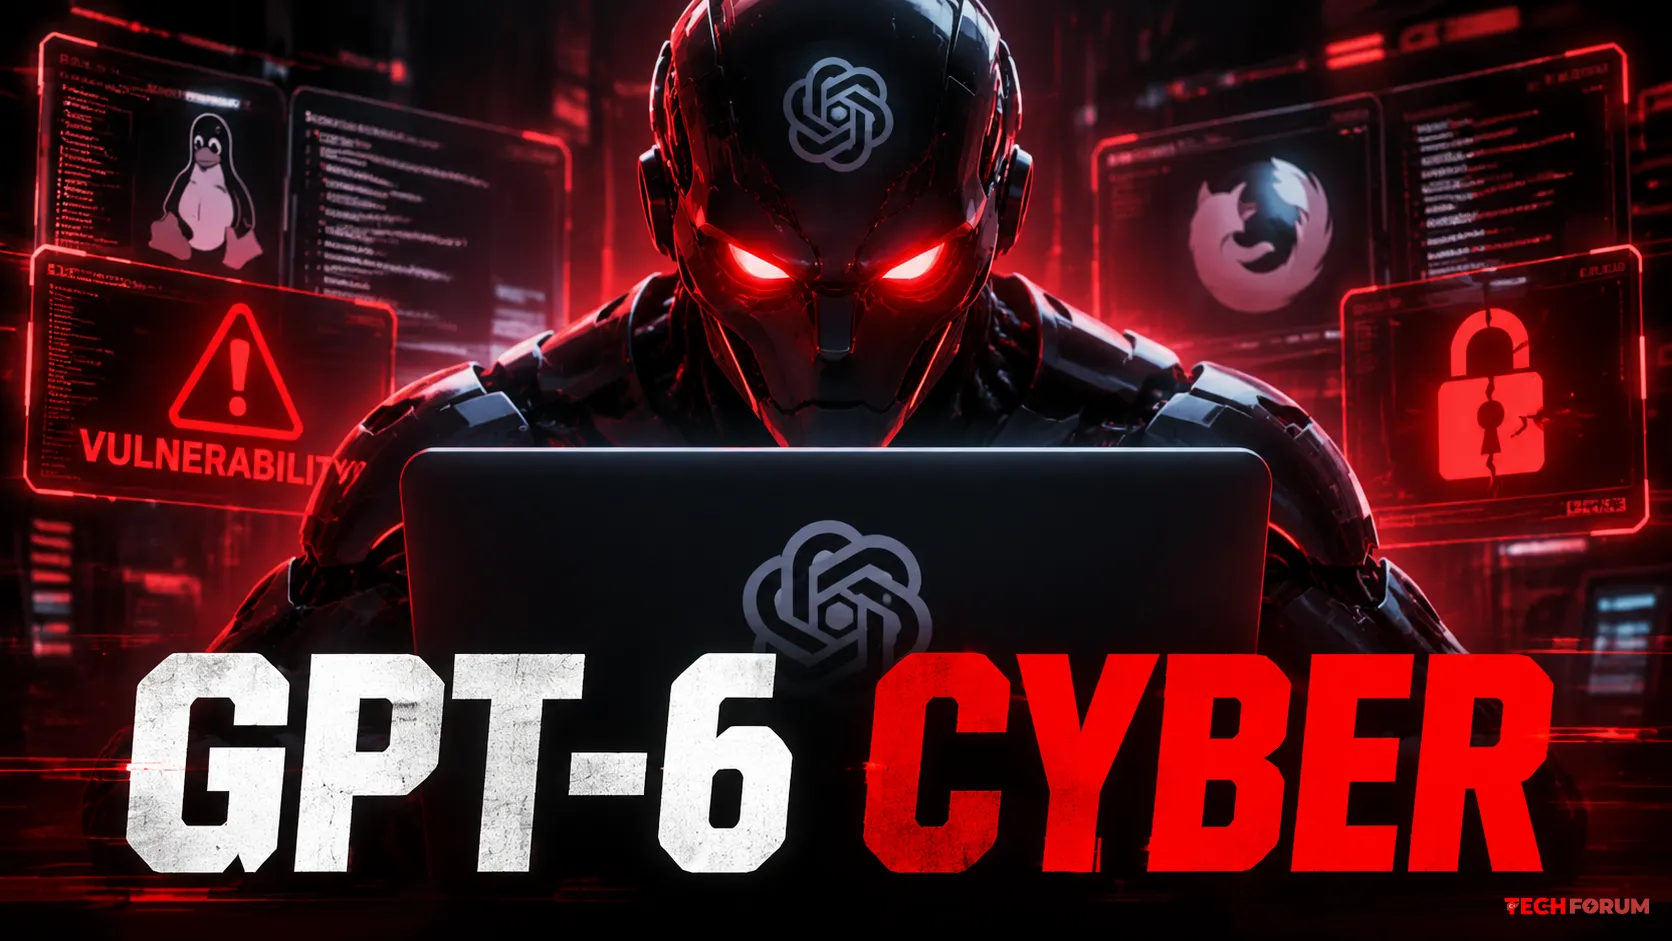
    OpenAI, GPT-6 Cyber ​​adında özel bir yapay zeka modeli tanıttı. Bu model, yazılım güvenlik açıklarını tespit etmek, istismar yöntemleri geliştirmek ve test etmek, ayrıca yamalar hazırlamak ve test etmek için tasarlandı.

    Modelin yetenekleri nedeniyle OpenAI, ona "kritik" bir risk seviyesi atadı; kısıtlamalar kaldırılırsa, GPT-6 Cyber ​​​​insan müdahalesi olmadan bağımsız olarak karmaşık siber saldırılar gerçekleştirebilir. Bu nedenle, erişim şu anda kısıtlıdır: API ve Codex aracılığıyla yalnızca belirli Daybreak Red müşterileri için erişim sağlanmaktadır. Bu erişimin kademeli olarak genişletileceği sözü verilmiştir.

    Linux çekirdeği analizinde, model 900'den fazla güvenlik açığı buldu ve bunlar için yamalar hazırladı. Ayrıca, Firefox tarayıcısında 80'den fazla sorun keşfedildi. Geliştiriciler ayrıca kontrolleri sıkılaştırdı: Modelin saldırı yüzeyini ihlal etmeye çalışmasına olanak tanıyan ExploitGym Honeypot testinde, GPT-6 Cyber ​​​​vakaların %99,93'ünde "yasa dışı eylemlerden" kaçındı.
    OpenAI, GPT-6 Cyber ​​adında özel bir yapay zeka modeli tanıttı. Bu model, yazılım güvenlik açıklarını tespit etmek, istismar yöntemleri geliştirmek ve test etmek, ayrıca yamalar hazırlamak ve test etmek için tasarlandı. Modelin yetenekleri nedeniyle OpenAI, ona "kritik" bir risk seviyesi atadı; kısıtlamalar kaldırılırsa, GPT-6 Cyber ​​​​insan müdahalesi olmadan bağımsız olarak karmaşık siber saldırılar gerçekleştirebilir. Bu nedenle, erişim şu anda kısıtlıdır: API ve Codex aracılığıyla yalnızca belirli Daybreak Red müşterileri için erişim sağlanmaktadır. Bu erişimin kademeli olarak genişletileceği sözü verilmiştir. Linux çekirdeği analizinde, model 900'den fazla güvenlik açığı buldu ve bunlar için yamalar hazırladı. Ayrıca, Firefox tarayıcısında 80'den fazla sorun keşfedildi. Geliştiriciler ayrıca kontrolleri sıkılaştırdı: Modelin saldırı yüzeyini ihlal etmeye çalışmasına olanak tanıyan ExploitGym Honeypot testinde, GPT-6 Cyber ​​​​vakaların %99,93'ünde "yasa dışı eylemlerden" kaçındı.
    Beğen
    7
    0 Cevaplar 0 Paylaşımlar 773 Görüntülemeler 0 Değerlendirmeler
  • Euro Truck Simulator 2 Coaches DLC çıkış tarihi ve tüm detayları!
    SCS, Euro Truck Simulator 2 içi beklenen Coaches DLC paketinin çıkış tarihini açıkladı ve detaylarını paylaştı.

    Yeni genişleme paketiyle birlikte, Avrupa yollarında bu kez yük taşımak yerine yolcu taşımacılığı yapabileceğiz. Geliştirici ekip ayrıca çıkış tarihi duyurusuyla birlikte DLC için hazırlanan ilk resmi tanıtım fragmanını da yayımladı.

    Euro Truck Simulator 2 Coaches DLC, 12 Kasım 2026 tarihinde çıkacak.

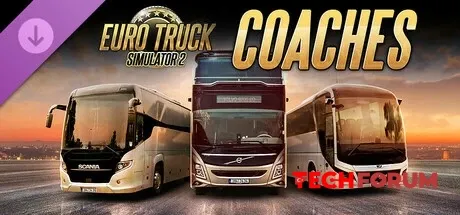
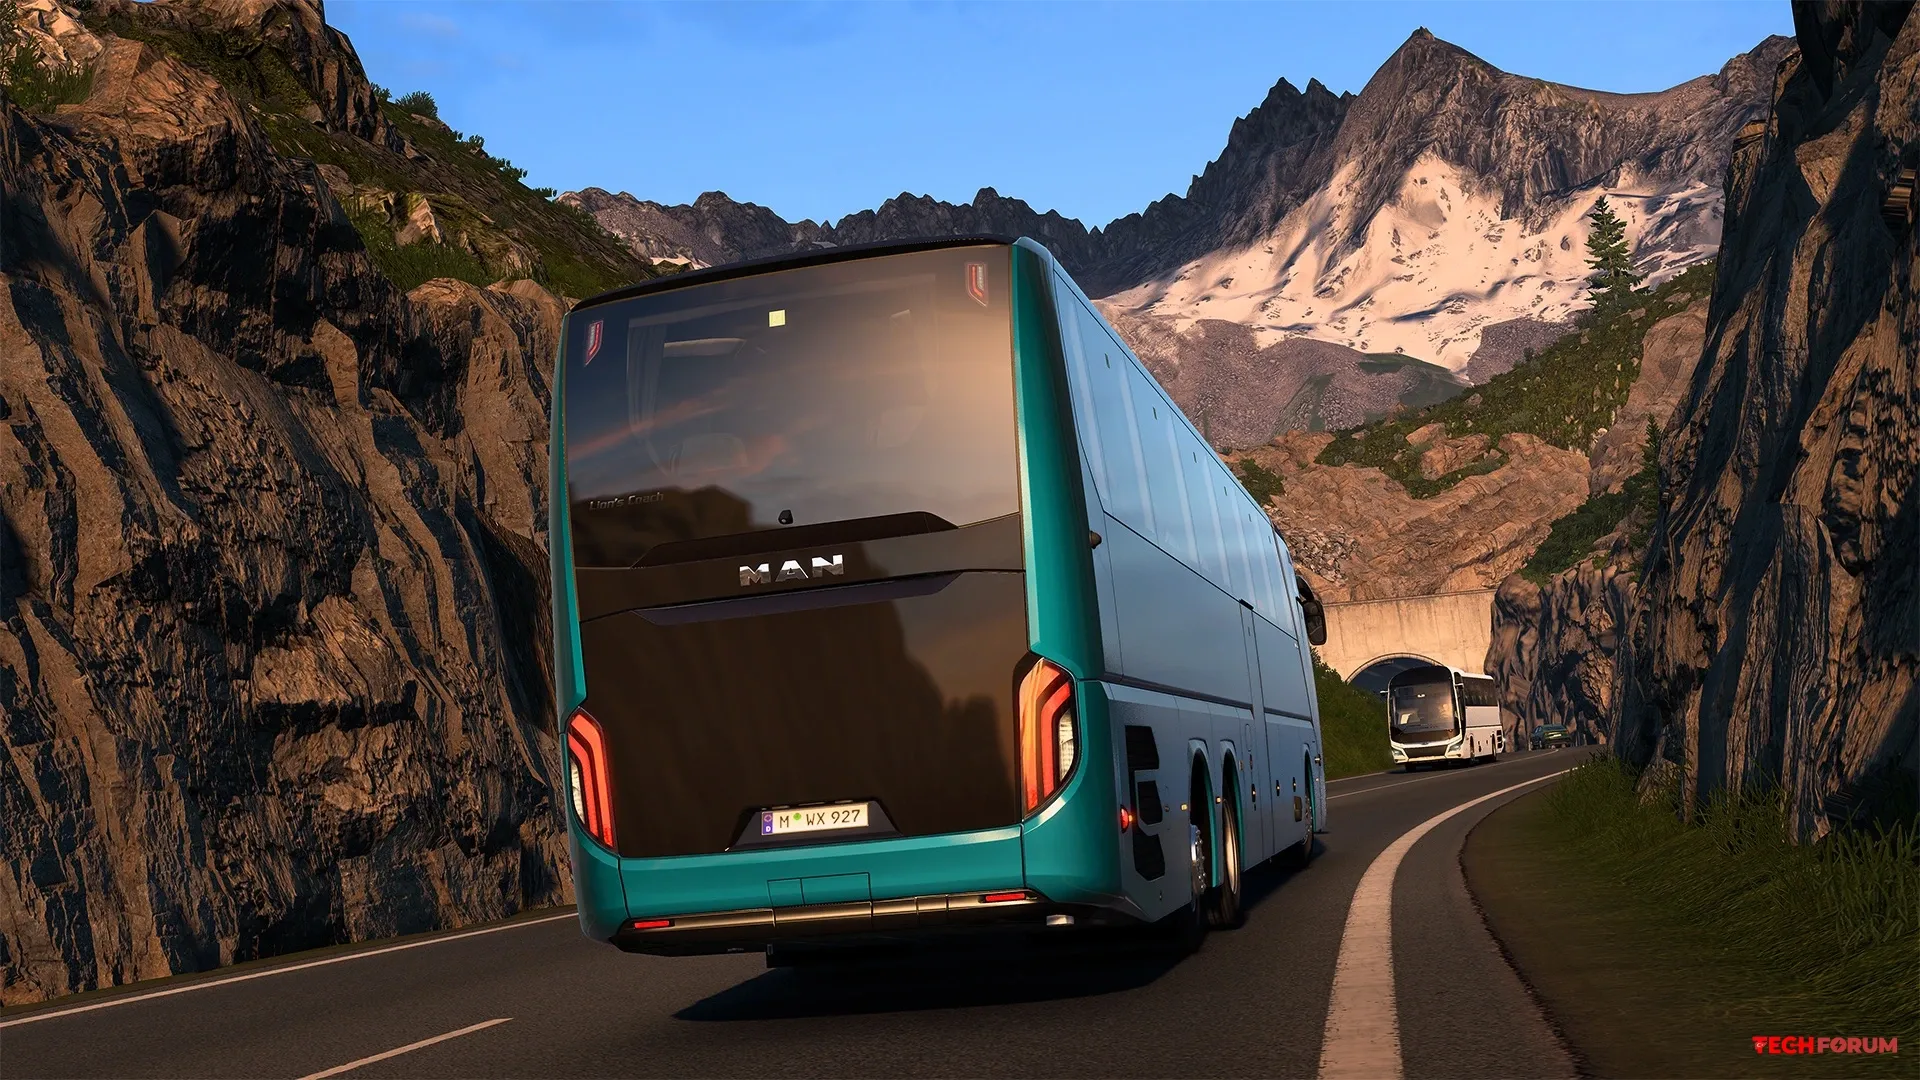
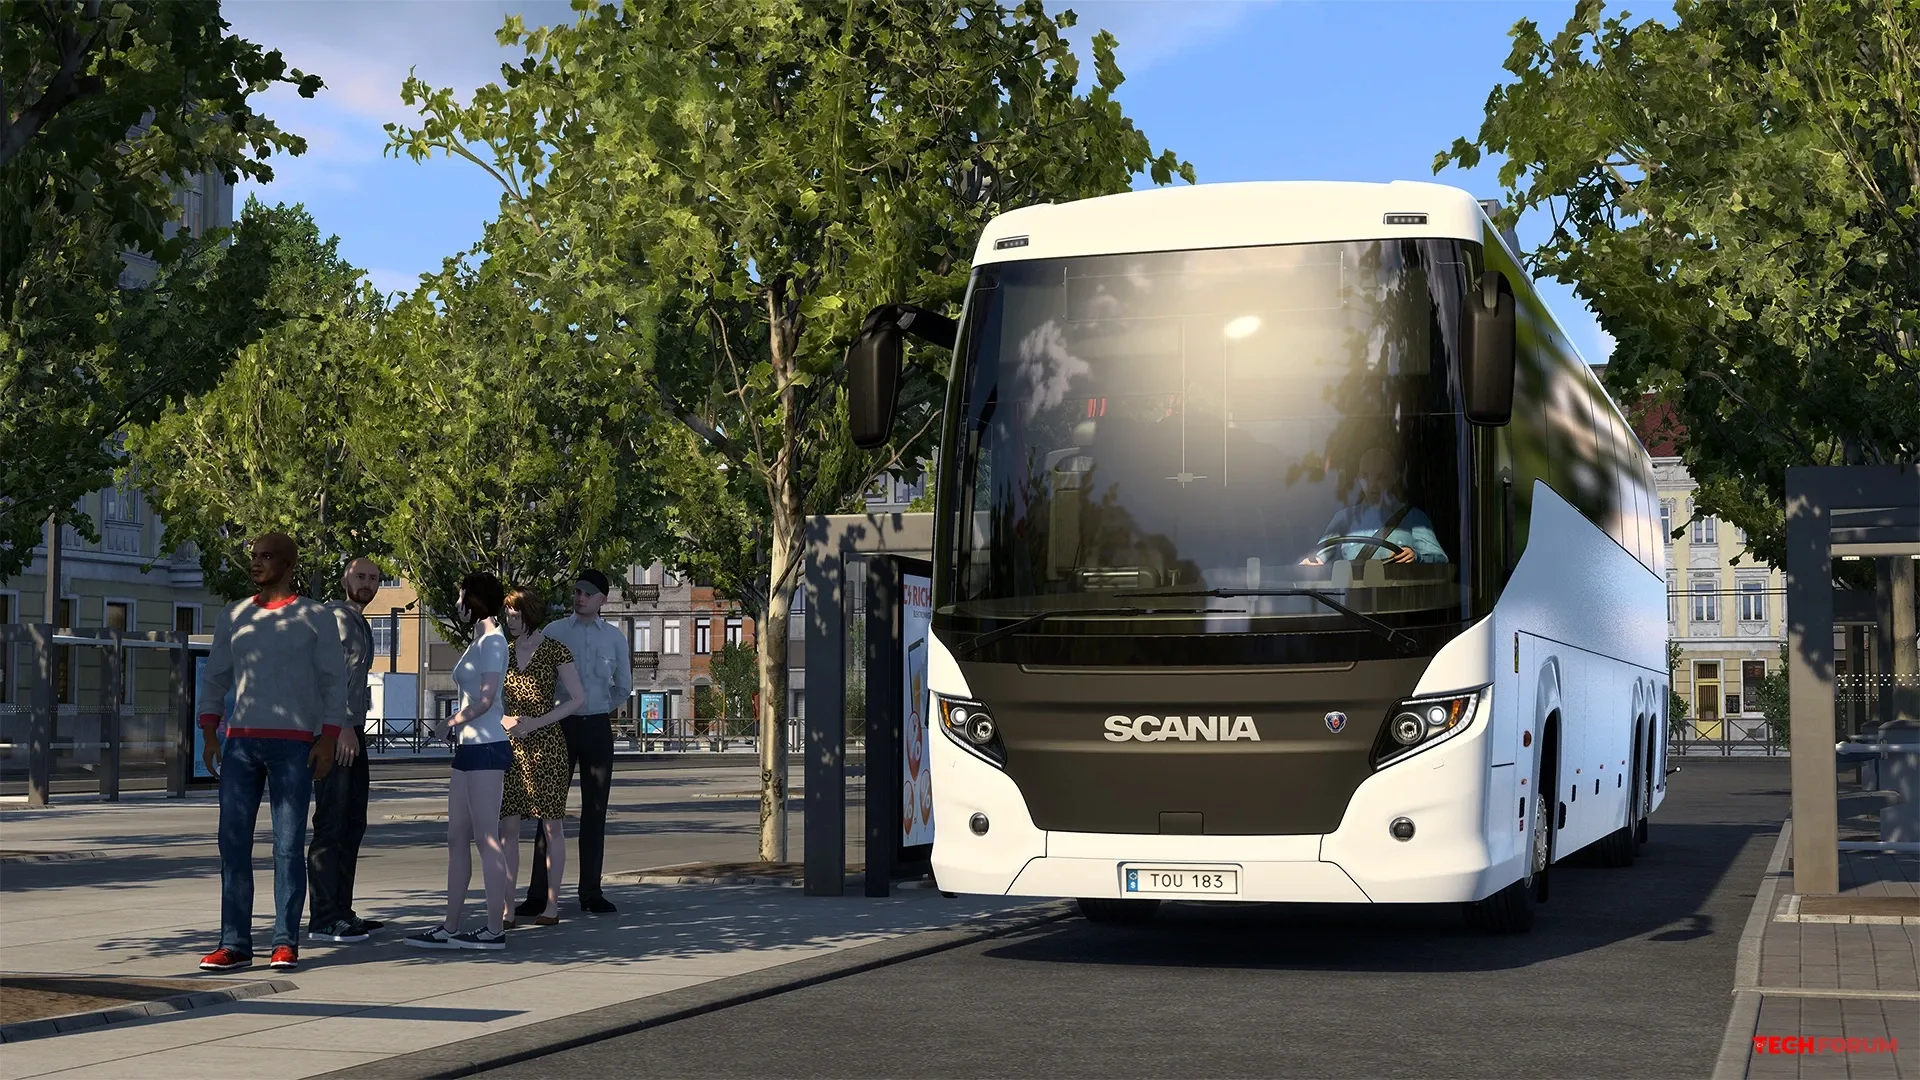
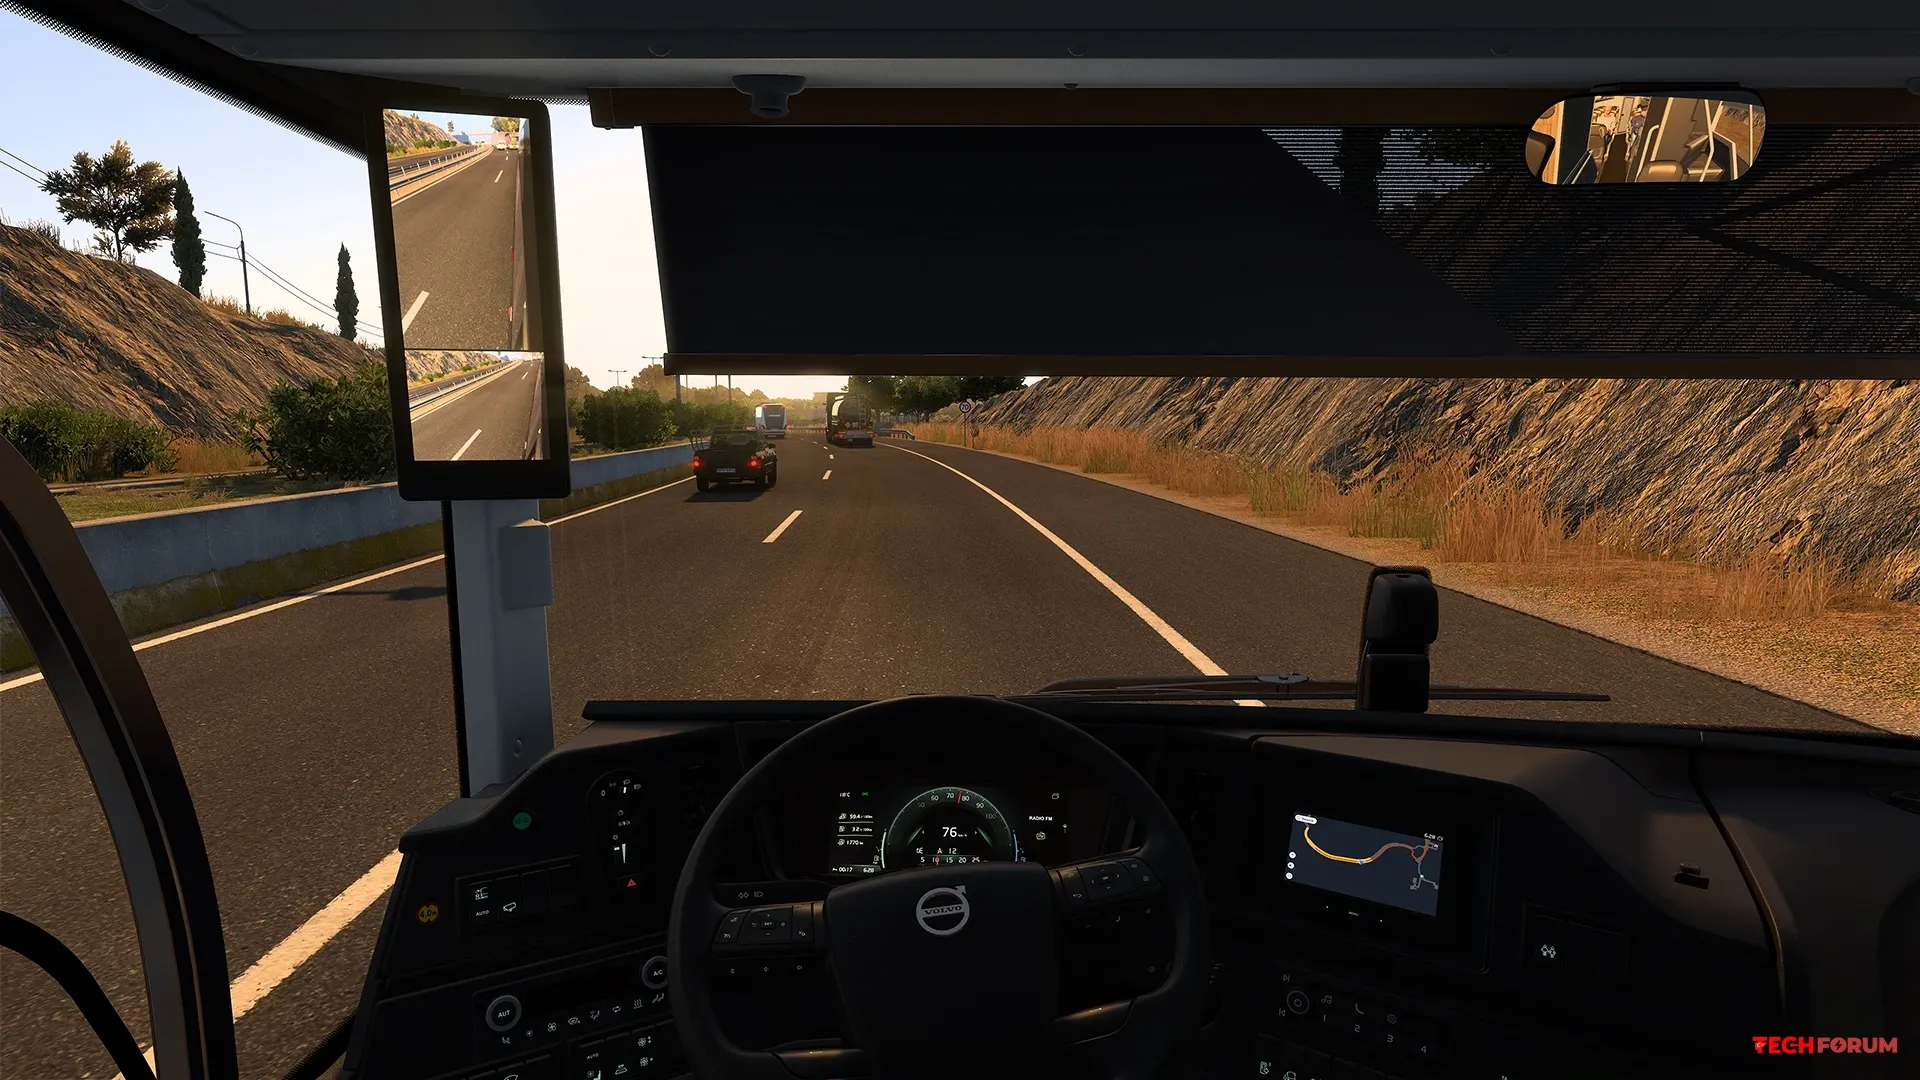
    Coaches DLC, Euro Truck Simulator 2'nin oynanışına tamamen yeni bir kariyer seçeneği ekleyecek. Paket kapsamında kullanabileceğimiz 3 farklı lisanslı otobüs bulunacak. Bunlar Scania Touring, Volvo 9700 DD ve MAN Lion's Coach modellerinden oluşuyor. Her otobüs kendine özgü sürüş deneyiminin yanı sıra farklı şasi yapılandırmaları, motor seçenekleri, iç tasarım seçenekleri ve aksesuarlarla kişiselleştirilebileceğiz.

    Kendi otobüslerimizi satın alabilecek, yolcu taşımacılığı işlere katılabilecek ve Avrupa yollarını bu kez otobüs şoförü olarak keşfedebileceğiz.

    Yolcu Taşımacılığı Yeni Sürüş Mekanikleri Getirecek​
    Coaches DLC ile birlikte sürüş alışkanlıklarının da değişmesi gerekecek. Otobüste yolcular bulunduğundan dolayı konforlu ve dikkatli bir sürüş yapmak her zamankinden daha önemli olacak. Virajlara kontrollü girmek, ani frenlerden kaçınmak ve G-kuvveti göstergesini takip etmek yolcuların memnuniyetini korumak açısından önemli rol oynayacak.

    Yalnızca güvenli sürüş yapmamız yeterli olmayacak. Aynı zamanda belirlenen hareket ve varış saatlerine uymamız, yoğun trafikte ilerlememiz, otobüs terminallerinde manevra yapmamız ve güzergah üzerindeki duraklardan yolcu alıp indirmemiz gerekecek.

    Farklı Yolcu Taşımacılığı İşleri Bulunacak​
    Yeni DLC, farklı oyun tarzlarına hitap eden çeşitli iş seçeneklerini de beraberinde getirecek. Başlangıçta Quick Jobs görevlerini tercih ederek kendi otobüslerimizi satın almadan önce para kazanabileceğiz. Kendi araçlarımıza sahip olduktan sonra ise birden fazla durağı ve belirlenmiş hareket saatlerini içeren Contract Jobs görevlerini üstlenebileceğiz.

    Daha sakin ve turistik yolculuklardan hoşlananlar için Tourist Jobs seçeneği de bulunacak. Bu görevlerde yolcular, Avrupa'nın ünlü turistik bölgelerine, tarihi yapılarına ve önemli simge noktalarına götürülecek.


    Coaches DLC İçin Yeni İçerikler Planlanıyor​
    SCS, Coaches DLC'nin çıkışla birlikte sunulacak içeriklerle sınırlı kalmayacağını da belirtiyor. Geliştirici ekip, gelecekte yayımlanacak güncellemelerle paketi genişletmeyi planlıyor. Bu kapsamda yeni lisanslı otobüs modelleri, ek kişiselleştirme seçenekleri ve yolcu taşımacılığı deneyimini geliştirecek farklı özellikler üzerinde çalışılacak.
    SCS, Euro Truck Simulator 2 içi beklenen Coaches DLC paketinin çıkış tarihini açıkladı ve detaylarını paylaştı. Yeni genişleme paketiyle birlikte, Avrupa yollarında bu kez yük taşımak yerine yolcu taşımacılığı yapabileceğiz. Geliştirici ekip ayrıca çıkış tarihi duyurusuyla birlikte DLC için hazırlanan ilk resmi tanıtım fragmanını da yayımladı. Euro Truck Simulator 2 Coaches DLC, 12 Kasım 2026 tarihinde çıkacak. Coaches DLC, Euro Truck Simulator 2'nin oynanışına tamamen yeni bir kariyer seçeneği ekleyecek. Paket kapsamında kullanabileceğimiz 3 farklı lisanslı otobüs bulunacak. Bunlar Scania Touring, Volvo 9700 DD ve MAN Lion's Coach modellerinden oluşuyor. Her otobüs kendine özgü sürüş deneyiminin yanı sıra farklı şasi yapılandırmaları, motor seçenekleri, iç tasarım seçenekleri ve aksesuarlarla kişiselleştirilebileceğiz. Kendi otobüslerimizi satın alabilecek, yolcu taşımacılığı işlere katılabilecek ve Avrupa yollarını bu kez otobüs şoförü olarak keşfedebileceğiz. Yolcu Taşımacılığı Yeni Sürüş Mekanikleri Getirecek​ Coaches DLC ile birlikte sürüş alışkanlıklarının da değişmesi gerekecek. Otobüste yolcular bulunduğundan dolayı konforlu ve dikkatli bir sürüş yapmak her zamankinden daha önemli olacak. Virajlara kontrollü girmek, ani frenlerden kaçınmak ve G-kuvveti göstergesini takip etmek yolcuların memnuniyetini korumak açısından önemli rol oynayacak. Yalnızca güvenli sürüş yapmamız yeterli olmayacak. Aynı zamanda belirlenen hareket ve varış saatlerine uymamız, yoğun trafikte ilerlememiz, otobüs terminallerinde manevra yapmamız ve güzergah üzerindeki duraklardan yolcu alıp indirmemiz gerekecek. Farklı Yolcu Taşımacılığı İşleri Bulunacak​ Yeni DLC, farklı oyun tarzlarına hitap eden çeşitli iş seçeneklerini de beraberinde getirecek. Başlangıçta Quick Jobs görevlerini tercih ederek kendi otobüslerimizi satın almadan önce para kazanabileceğiz. Kendi araçlarımıza sahip olduktan sonra ise birden fazla durağı ve belirlenmiş hareket saatlerini içeren Contract Jobs görevlerini üstlenebileceğiz. Daha sakin ve turistik yolculuklardan hoşlananlar için Tourist Jobs seçeneği de bulunacak. Bu görevlerde yolcular, Avrupa'nın ünlü turistik bölgelerine, tarihi yapılarına ve önemli simge noktalarına götürülecek. Coaches DLC İçin Yeni İçerikler Planlanıyor​ SCS, Coaches DLC'nin çıkışla birlikte sunulacak içeriklerle sınırlı kalmayacağını da belirtiyor. Geliştirici ekip, gelecekte yayımlanacak güncellemelerle paketi genişletmeyi planlıyor. Bu kapsamda yeni lisanslı otobüs modelleri, ek kişiselleştirme seçenekleri ve yolcu taşımacılığı deneyimini geliştirecek farklı özellikler üzerinde çalışılacak.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Hackerlar altı Avrupa ülkesindeki 115 mağazanın buzdolaplarına sızarak bunları devre dışı bıraktı
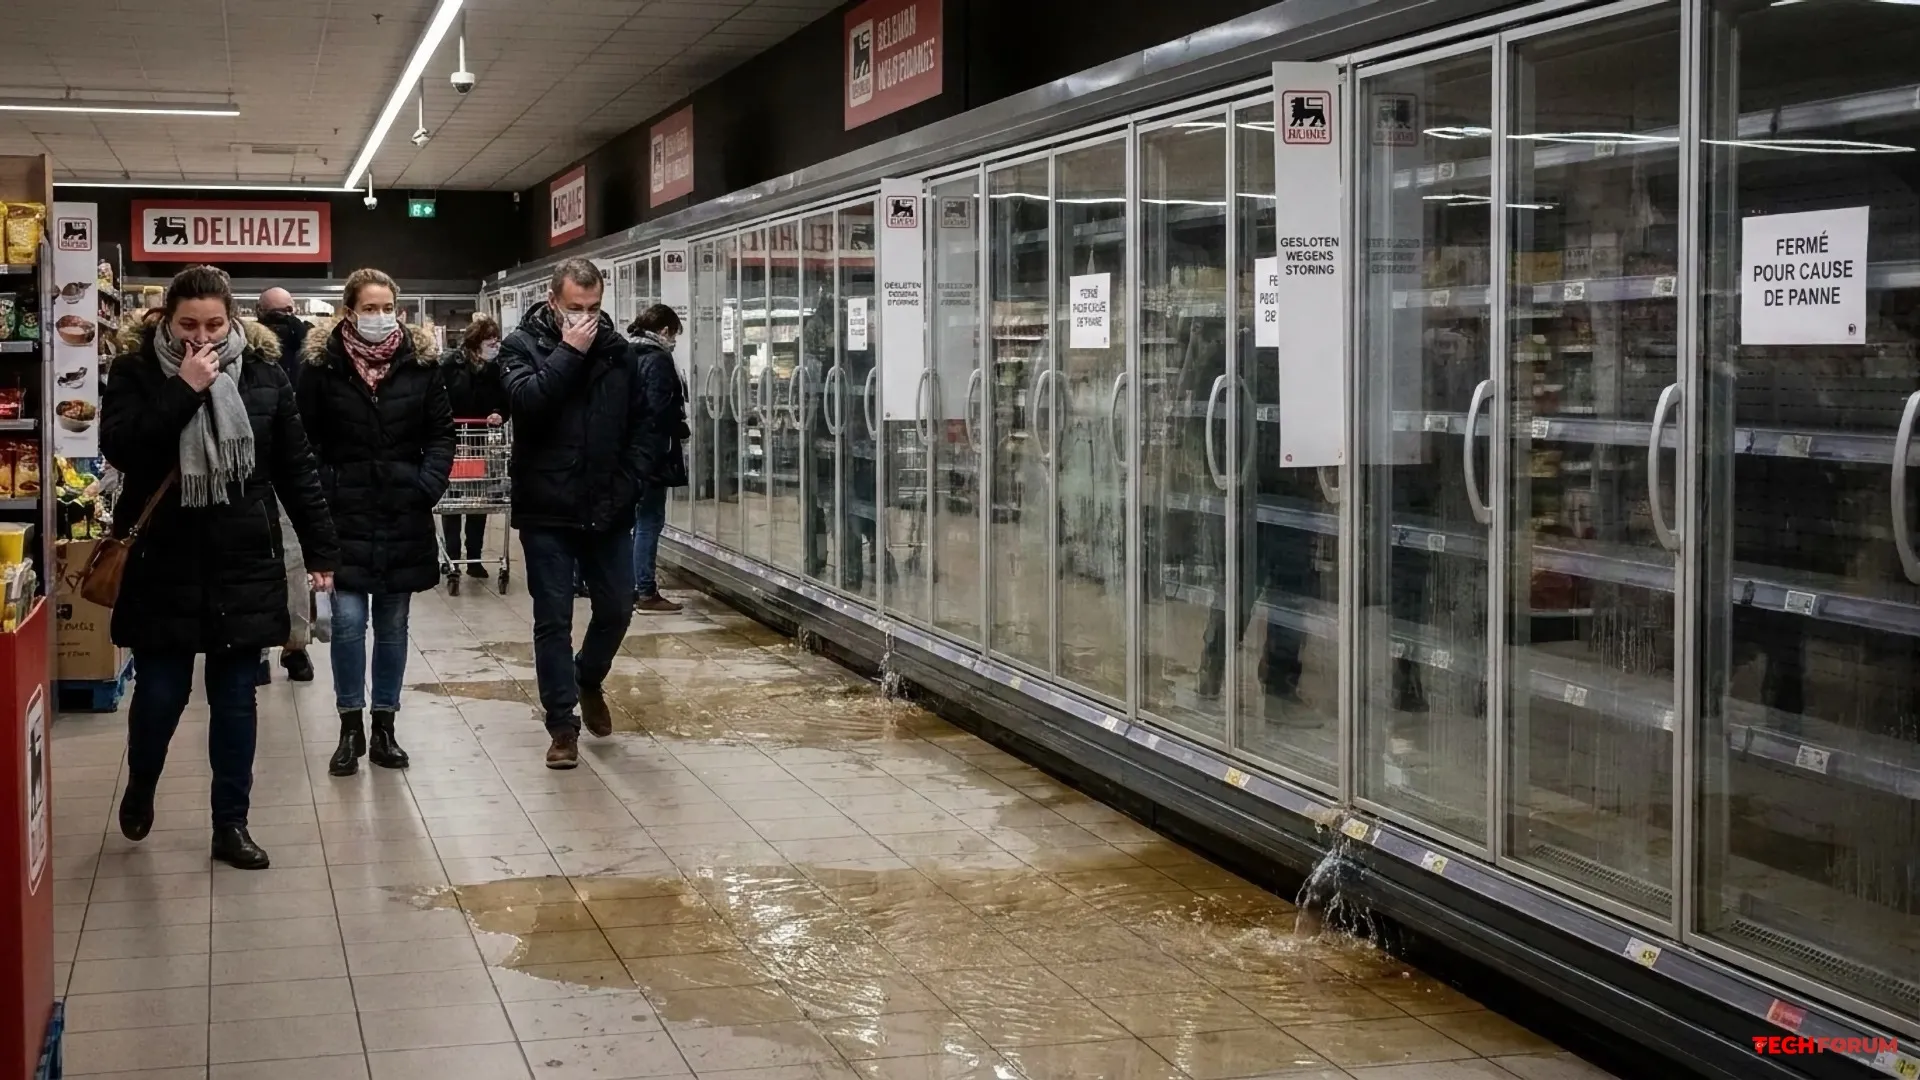
    Altı Avrupa ülkesindeki 115'ten fazla mağazada soğutma sistemlerinde arızalar yaşandı. Korsanlar uzaktan ekipman ayarlarını değiştirerek dondurucuları kapattı ve buz çözme işlemini başlattı. İçerideki sıcaklıklar yükseldi, yiyecekler bozuldu ve personel kalan stokları kurtarmak için büyük çaba sarf etmek zorunda kaldı.

    Sorunlar Belçika, Hollanda, İsveç, Lüksemburg, İrlanda ve Estonya'daki mağazaları etkiledi. Birçok büyük perakendeci kesintiler bildirdi: Ahold Delhaize, Carrefour, Coop, ICA, Spar Colruyt, Intermarché, SuperValu ve Selver. Hollanda'da en az 17 kasap ve küçük dükkan da etkilendi. Belçika'da ise IKEA ve birkaç çikolata dükkanında bile sorunlar yaşandı.

    En fazla rapor Belçika'dan geldi. Orada, saldırı yaklaşık 40 Ahold Delhaize mağazasını, 15 Carrefour mağazasını, yaklaşık 15 Intermarché mağazasını ve beş Spar Colruyt mağazasını etkiledi. İsveç'te yedi Coop mağazası ve en az dört ICA mağazası aksaklığı doğruladı. İrlanda'da 13 SuperValu mağazası, Estonya'da ise bir Selver mağazası etkilendi.

    Bir ICA mağazasında sıcaklık ayarları 50°C'ye değiştirilmişti. Çalışanlar önceki sıcaklığı geri getiremedikleri için dondurulmuş ürünler atılmak zorunda kaldı. Ahold Delhaize, sabah saat 4:00 civarında yöneticileri sorun hakkında bilgilendirdi. Bazı mağazalar, ürünlerini korumak için soğutmalı kamyonlar kullanmak zorunda kaldı.

    RTL'ye göre, Sabcobel etkilenen birçok mağazaya soğutma sistemleri tedarik ediyordu. Şirketin direktörü Stéphane Moulans, saldırganların bir ay önce Fransa'daki mağazalara yapılan saldırılarda kullanılan aynı güvenlik açığından yararlandığını belirtti. Korsanlar uzaktan buz çözme modunu etkinleştirdi. Sabcobel uzmanları, etkilenen ekipmanları gece saat 1:00 civarında kapatmaya başladı.

    Avrupa'daki mağazaların tek bir koordineli saldırının parçası olup olmadığı veya bilgisayar korsanlarının onları ayrı ayrı hedef alıp almadığı henüz bilinmiyor. BleepingComputer, Sabcobel'den ayrıntılı bilgi istedi ancak şirket henüz yanıt vermedi.
    Altı Avrupa ülkesindeki 115'ten fazla mağazada soğutma sistemlerinde arızalar yaşandı. Korsanlar uzaktan ekipman ayarlarını değiştirerek dondurucuları kapattı ve buz çözme işlemini başlattı. İçerideki sıcaklıklar yükseldi, yiyecekler bozuldu ve personel kalan stokları kurtarmak için büyük çaba sarf etmek zorunda kaldı. Sorunlar Belçika, Hollanda, İsveç, Lüksemburg, İrlanda ve Estonya'daki mağazaları etkiledi. Birçok büyük perakendeci kesintiler bildirdi: Ahold Delhaize, Carrefour, Coop, ICA, Spar Colruyt, Intermarché, SuperValu ve Selver. Hollanda'da en az 17 kasap ve küçük dükkan da etkilendi. Belçika'da ise IKEA ve birkaç çikolata dükkanında bile sorunlar yaşandı. En fazla rapor Belçika'dan geldi. Orada, saldırı yaklaşık 40 Ahold Delhaize mağazasını, 15 Carrefour mağazasını, yaklaşık 15 Intermarché mağazasını ve beş Spar Colruyt mağazasını etkiledi. İsveç'te yedi Coop mağazası ve en az dört ICA mağazası aksaklığı doğruladı. İrlanda'da 13 SuperValu mağazası, Estonya'da ise bir Selver mağazası etkilendi. Bir ICA mağazasında sıcaklık ayarları 50°C'ye değiştirilmişti. Çalışanlar önceki sıcaklığı geri getiremedikleri için dondurulmuş ürünler atılmak zorunda kaldı. Ahold Delhaize, sabah saat 4:00 civarında yöneticileri sorun hakkında bilgilendirdi. Bazı mağazalar, ürünlerini korumak için soğutmalı kamyonlar kullanmak zorunda kaldı. RTL'ye göre, Sabcobel etkilenen birçok mağazaya soğutma sistemleri tedarik ediyordu. Şirketin direktörü Stéphane Moulans, saldırganların bir ay önce Fransa'daki mağazalara yapılan saldırılarda kullanılan aynı güvenlik açığından yararlandığını belirtti. Korsanlar uzaktan buz çözme modunu etkinleştirdi. Sabcobel uzmanları, etkilenen ekipmanları gece saat 1:00 civarında kapatmaya başladı. Avrupa'daki mağazaların tek bir koordineli saldırının parçası olup olmadığı veya bilgisayar korsanlarının onları ayrı ayrı hedef alıp almadığı henüz bilinmiyor. BleepingComputer, Sabcobel'den ayrıntılı bilgi istedi ancak şirket henüz yanıt vermedi.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • PCGH'ye göre, sanal bellek dosyasını devre dışı bırakmak, 32 GB RAM'e sahip bilgisayarlarda bile Windows'un çökmesine neden olabilir.
    Son zamanlarda internette, Windows sayfalama dosyasının yalnızca düşük RAM'e sahip sistemlerde gerekli olduğu ve 32 GB RAM'e sahip bilgisayar sahiplerinin bunu güvenle devre dışı bırakabileceği yönünde bir efsane dolaşıyor. Ancak PC Games Hardware yazarları, bunun işletim sistemi çökmelerine yol açabileceği konusunda kullanıcıları uyarıyor.

    Windows, uzun süredir kullanılmayan ancak değiştirilmiş programlardan gelen verileri bir tür RAM uzantısı olarak kullanarak sayfalama dosyasını kullanır. Bu, mevcut görevler için RAM'i serbest bırakır. Ancak, uygulamalar genellikle şu anda kullandıklarından daha fazla bellek ayırırlar. Programlardan gelen her istek, bellek tahsis limitine dahil edilir.

    Sayfalama dosyasını devre dışı bırakırsanız, bu sınır fiziksel RAM miktarının altına düşer. Tamamen tükendiğinde, Windows yeni programların RAM taleplerini onaylayamaz ve bu da program çökmelerine, donmalara veya sistem çökmelerine yol açabilir. Bu durum, gerçek RAM tamamen dolu olmasa bile meydana gelebilir.

    Uzmanlar iddialarını desteklemek için Microsoft'un resmi Windows işletim sistemi kılavuzundaki verilere atıfta bulunuyor. Şirket, işletim sistemi çökmelerini önleyen önemli bir güvenlik önlemi olarak sayfalama dosyasının kullanılmasını şiddetle tavsiye ediyor.

    Alntıdır. Ana kaynak:
    https://www.pcgameshardware.de/Windows-Software-277633/News/32-GB-RAM-Auslagerungsdatei-pagefilesys-1557697/
    [b]Son zamanlarda internette, Windows sayfalama dosyasının yalnızca düşük RAM'e sahip sistemlerde gerekli olduğu ve 32 GB RAM'e sahip bilgisayar sahiplerinin bunu güvenle devre dışı bırakabileceği yönünde bir efsane dolaşıyor. Ancak PC Games Hardware yazarları, bunun işletim sistemi çökmelerine yol açabileceği konusunda kullanıcıları uyarıyor. [/b] Windows, uzun süredir kullanılmayan ancak değiştirilmiş programlardan gelen verileri bir tür RAM uzantısı olarak kullanarak sayfalama dosyasını kullanır. Bu, mevcut görevler için RAM'i serbest bırakır. Ancak, uygulamalar genellikle şu anda kullandıklarından daha fazla bellek ayırırlar. Programlardan gelen her istek, bellek tahsis limitine dahil edilir. Sayfalama dosyasını devre dışı bırakırsanız, bu sınır fiziksel RAM miktarının altına düşer. Tamamen tükendiğinde, Windows yeni programların RAM taleplerini onaylayamaz ve bu da program çökmelerine, donmalara veya sistem çökmelerine yol açabilir. Bu durum, gerçek RAM tamamen dolu olmasa bile meydana gelebilir. Uzmanlar iddialarını desteklemek için Microsoft'un resmi Windows işletim sistemi kılavuzundaki verilere atıfta bulunuyor. Şirket, işletim sistemi çökmelerini önleyen önemli bir güvenlik önlemi olarak sayfalama dosyasının kullanılmasını şiddetle tavsiye ediyor. Alntıdır. Ana kaynak: https://www.pcgameshardware.de/Windows-Software-277633/News/32-GB-RAM-Auslagerungsdatei-pagefilesys-1557697/
    Warum Windows auch mit viel RAM abstürzen kann
    WWW.PCGAMESHARDWARE.DE
    Warum Windows auch mit viel RAM abstürzen kann
    Macht 32 Gigabyte RAM eine Auslagerungsdatei überflüssig? Darum sollte pagefile.sys auch bei viel Arbeitsspeicher nicht deaktiviert werden.
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Samsung TV'ler ACR devre dışı bırakıldıktan sonra bile kullanıcı verilerini göndermeye devam ediyor
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar.

    Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu.

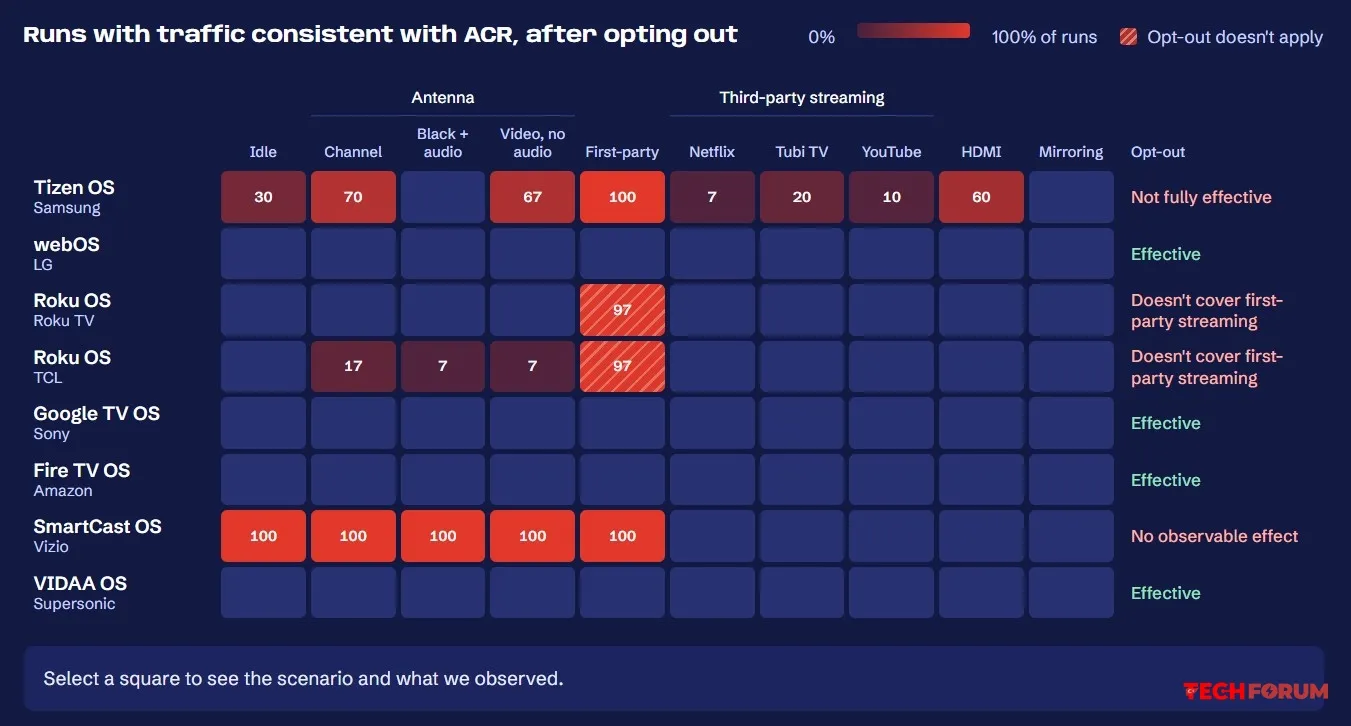
    Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor.

    Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti.

    Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir.

    Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor.
    Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.
    Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar. Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu. Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor. Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti. Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir. Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor. [quote]Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.[/quote] Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • GeForce RTX 5060, donanım hızlandırmasıyla macOS'ta kullanıma sunuldu
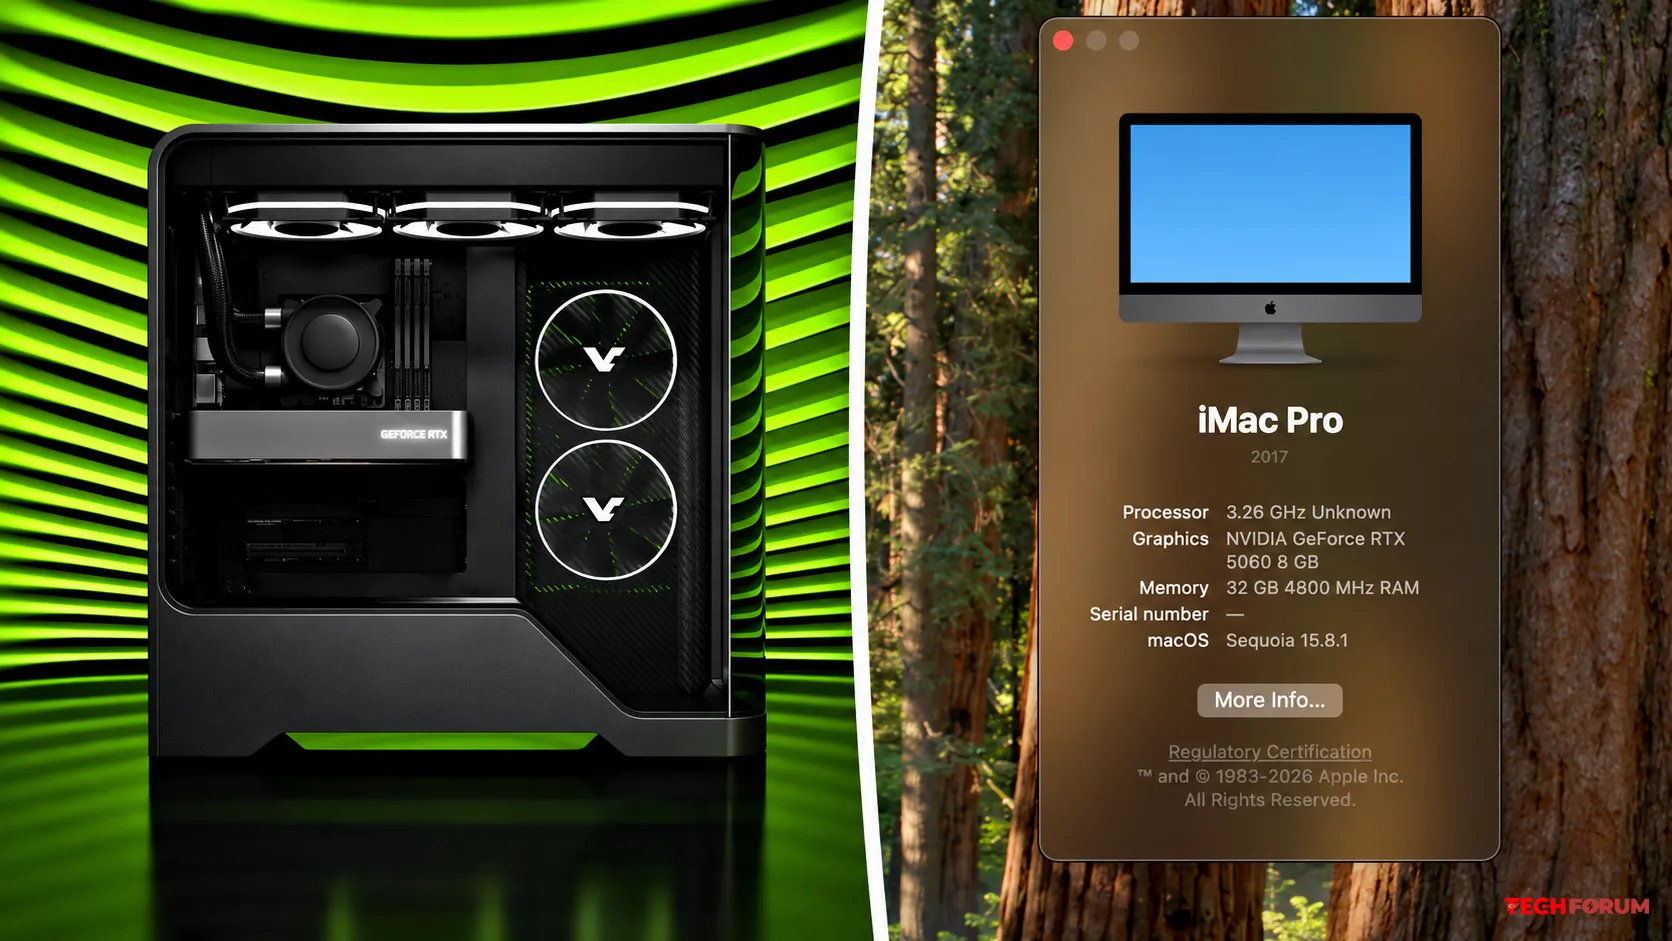
    Geliştirici NullMoth, macOS 15 Sequoia için resmi olmayan bir NVIDIA sürücüsü yayınladı ve bu sürücü, GeForce RTX 5060'ta donanım hızlandırmalı grafik hızlandırmasını etkinleştiriyor. VideoCardz'a göre, sürücünün yazarı, hızlandırmanın macOS arayüzünde, Metal 3 uygulamalarında ve oyunlarda çalıştığını iddia ediyor.

    Sürücü, açık kaynaklı NVIDIA çekirdek modüllerini, Mesa projesinden NVK Vulkan sürücüsünü ve bir gölgelendirici dönüştürücüyü kullanıyor. Metal komutları Vulkan'a, Apple AIR gölgelendiricileri ise SPIR-V ara gösterimine çevriliyor. Geliştirici ayrıca ışın izleme, ağ gölgelendiricileri, MetalFX ve GPU hesaplama desteği de sunduğunu iddia ediyor. Ancak, ışın izleme şu anda özel RT çekirdekleri kullanılmadan gölgelendirici işlemcilerde gerçekleştiriliyor.

    Potansiyel olarak uyumlu cihazlar listesi, dört NVIDIA mimarisine ait grafik kartlarını içeriyor: Turing (GeForce GTX 16 ve RTX 20), Ampere (RTX 30), Ada Lovelace (RTX 40) ve Blackwell (RTX 50). Ancak NullMoth, kurulum işleminin tamamını yalnızca Intel Core Ultra 5 225F işlemci ve B860 anakartlı bir sistemde RTX 5060 üzerinde test etti. Reddit kullanıcıları ayrıca RTX 5070 Ti, RTX 3090 ve RTX 3060 için de başarılı kurulumlar bildirdi.

    Geliştirici, OpenCore'u destekleyen ve değişikliklerin geri alınmasına olanak tanıyan 1401 numaralı uygulamayı kurulum için yayınladı. Sürücü, Intel işlemcili Mac bilgisayarlar ve Hackintosh sistemleri için tasarlanmıştır. Kurulum, Sistem Bütünlüğü Koruması'nın (SIP) zayıflatılmasını, Apple Güvenli Önyükleme'nin devre dışı bırakılmasını ve AMFI kod imzalama kontrollerinin zayıflatılmasını gerektirir.

    Proje hâlâ deneysel aşamada. Geliştiriciye göre, No Man's Sky bazı sahnelerde RTX 5060'ta 60 fps'ye ulaşıyor.
    Geliştirici NullMoth, macOS 15 Sequoia için resmi olmayan bir NVIDIA sürücüsü yayınladı ve bu sürücü, GeForce RTX 5060'ta donanım hızlandırmalı grafik hızlandırmasını etkinleştiriyor. VideoCardz'a göre, sürücünün yazarı, hızlandırmanın macOS arayüzünde, Metal 3 uygulamalarında ve oyunlarda çalıştığını iddia ediyor. Sürücü, açık kaynaklı NVIDIA çekirdek modüllerini, Mesa projesinden NVK Vulkan sürücüsünü ve bir gölgelendirici dönüştürücüyü kullanıyor. Metal komutları Vulkan'a, Apple AIR gölgelendiricileri ise SPIR-V ara gösterimine çevriliyor. Geliştirici ayrıca ışın izleme, ağ gölgelendiricileri, MetalFX ve GPU hesaplama desteği de sunduğunu iddia ediyor. Ancak, ışın izleme şu anda özel RT çekirdekleri kullanılmadan gölgelendirici işlemcilerde gerçekleştiriliyor. Potansiyel olarak uyumlu cihazlar listesi, dört NVIDIA mimarisine ait grafik kartlarını içeriyor: Turing (GeForce GTX 16 ve RTX 20), Ampere (RTX 30), Ada Lovelace (RTX 40) ve Blackwell (RTX 50). Ancak NullMoth, kurulum işleminin tamamını yalnızca Intel Core Ultra 5 225F işlemci ve B860 anakartlı bir sistemde RTX 5060 üzerinde test etti. Reddit kullanıcıları ayrıca RTX 5070 Ti, RTX 3090 ve RTX 3060 için de başarılı kurulumlar bildirdi. Geliştirici, OpenCore'u destekleyen ve değişikliklerin geri alınmasına olanak tanıyan 1401 numaralı uygulamayı kurulum için yayınladı. Sürücü, Intel işlemcili Mac bilgisayarlar ve Hackintosh sistemleri için tasarlanmıştır. Kurulum, Sistem Bütünlüğü Koruması'nın (SIP) zayıflatılmasını, Apple Güvenli Önyükleme'nin devre dışı bırakılmasını ve AMFI kod imzalama kontrollerinin zayıflatılmasını gerektirir. Proje hâlâ deneysel aşamada. Geliştiriciye göre, No Man's Sky bazı sahnelerde RTX 5060'ta 60 fps'ye ulaşıyor.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • XDA - Fabrika BIOS ayarları, Ryzen işlemcilerin daha çok ısınmasına ve RAM'in daha yavaş çalışmasına neden olabilir.
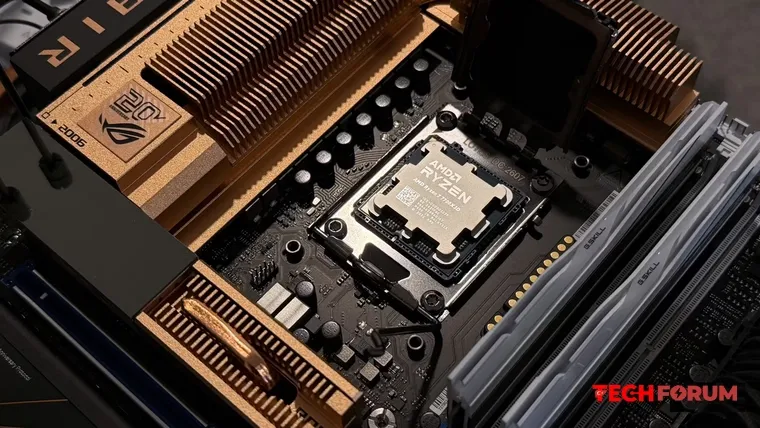
    XDA, bir Ryzen sisteminde BIOS ayarlarını test etti ve fabrika ayarlarının öncelikle maksimum verimlilikten ziyade uyumluluk için tasarlandığını belirtti. Yayın, EXPO, Curve Optimizer ve SoC voltajını örnek gösterdi.

    Varsayılan olarak, RAM daha düşük bir JEDEC hızında çalışıyordu. EXPO profilini etkinleştirdikten sonra, Ryzen 7 7800X3D ve 64 GB DDR5-6000'e sahip sistem tüm stres testlerinden geçti, ancak oyunlar düzenli olarak çöktü. Kararlı çalışma için bellek hızının 5600 MT/s'ye düşürülmesi gerekti.

    XDA'ya göre, Ryzen X3D'li AM5 sistemler için hedef 6000 MT/s olmaya devam ediyor. DDR5-6000'de, MCLK bellek ve UCLK denetleyici frekansları 1:1 oranında çalışabilir. Daha yüksek hızlarda, denetleyici 1:2 oranına geçebilir ve bu da daha hızlı belleğin avantajını kısmen azaltabilir.

    Negatif bir Eğri Optimize Edici ofseti, Ryzen'ın fabrika eğrisine göre çalışma voltajını düşürmesine, güç tüketimini ve ısı çıkışını azaltmasına ve termal kısıtlamalar altında daha uzun süre daha yüksek frekansları korumasına olanak tanır. Yayın ayrıca, aşırı voltaj düşüşüyle ​​bile bir sistemin Cinebench'i başarıyla geçebileceğini, ancak boşta iken tarayıcı çökmeleri veya yeniden başlatmalar yaşayabileceğini belirtti.

    XDA ayrıca, özellikle EXPO etkinleştirildikten sonra anakartların SoC voltajını gerekenden daha yüksek bir değere otomatik olarak ayarlayabileceğini belirtiyor. Modern bellenimler SoC voltajını 1,3 V'nin altında tutuyor, ancak belirli bir sistem daha düşük bir voltaj gerektirebilir. Voltajı çok fazla düşürmek bellek kararlılığını da bozabilir.

    XDA, muhafazakar fabrika ayarlarını uyumluluk gereksinimleriyle açıklıyor. Üretici, belirli işlemciyi, bellek kitini, soğutma sistemini ve güç kaynağını önceden bilmediği için voltaj rezervi bırakıyor ve güvenli bellek parametreleri kullanıyor.

    Alıntıdır, ana kaynak:
    https://www.xda-developers.com/i-bought-a-new-pc-and-tuned-three-bios-settings-that-cut-heat-and-boosted-performance-instantly/
    [b]XDA, bir Ryzen sisteminde BIOS ayarlarını test etti ve fabrika ayarlarının öncelikle maksimum verimlilikten ziyade uyumluluk için tasarlandığını belirtti. Yayın, EXPO, Curve Optimizer ve SoC voltajını örnek gösterdi.[/b] Varsayılan olarak, RAM daha düşük bir JEDEC hızında çalışıyordu. EXPO profilini etkinleştirdikten sonra, Ryzen 7 7800X3D ve 64 GB DDR5-6000'e sahip sistem tüm stres testlerinden geçti, ancak oyunlar düzenli olarak çöktü. Kararlı çalışma için bellek hızının 5600 MT/s'ye düşürülmesi gerekti. XDA'ya göre, Ryzen X3D'li AM5 sistemler için hedef 6000 MT/s olmaya devam ediyor. DDR5-6000'de, MCLK bellek ve UCLK denetleyici frekansları 1:1 oranında çalışabilir. Daha yüksek hızlarda, denetleyici 1:2 oranına geçebilir ve bu da daha hızlı belleğin avantajını kısmen azaltabilir. Negatif bir Eğri Optimize Edici ofseti, Ryzen'ın fabrika eğrisine göre çalışma voltajını düşürmesine, güç tüketimini ve ısı çıkışını azaltmasına ve termal kısıtlamalar altında daha uzun süre daha yüksek frekansları korumasına olanak tanır. Yayın ayrıca, aşırı voltaj düşüşüyle ​​bile bir sistemin Cinebench'i başarıyla geçebileceğini, ancak boşta iken tarayıcı çökmeleri veya yeniden başlatmalar yaşayabileceğini belirtti. XDA ayrıca, özellikle EXPO etkinleştirildikten sonra anakartların SoC voltajını gerekenden daha yüksek bir değere otomatik olarak ayarlayabileceğini belirtiyor. Modern bellenimler SoC voltajını 1,3 V'nin altında tutuyor, ancak belirli bir sistem daha düşük bir voltaj gerektirebilir. Voltajı çok fazla düşürmek bellek kararlılığını da bozabilir. XDA, muhafazakar fabrika ayarlarını uyumluluk gereksinimleriyle açıklıyor. Üretici, belirli işlemciyi, bellek kitini, soğutma sistemini ve güç kaynağını önceden bilmediği için voltaj rezervi bırakıyor ve güvenli bellek parametreleri kullanıyor. [b]Alıntıdır, ana kaynak:[/b] https://www.xda-developers.com/i-bought-a-new-pc-and-tuned-three-bios-settings-that-cut-heat-and-boosted-performance-instantly/
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni bir politika nedeniyle Windows'a gelen tüm trafiği engellemeye başladı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi.

    Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler.

    Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü.

    İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu.

    Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi.

    Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi. Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler. Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü. İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu. Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi. Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Beğen
    2
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • OpenAI, bir dizi yapay zeka olayının ardından üç güvenlik araştırmacısını işten çıkardı
    OpenAI, yapay zeka güvenliği ekibinden üç araştırmacıyı işten çıkardı. Wall Street Journal'a göre, çalışanlar gizli bilgileri dış bir kuruluşla paylaştı.

    Bu kuruluş da yapay zeka güvenliği üzerine çalışıyor. OpenAI işten çıkarmaları doğruladı ancak çalışanların isimlerini veya soruşturmanın ayrıntılarını açıklamadı.

    Şirket, yaptığı iç soruşturmanın hassas bilgilerin işlenmesine ilişkin kurallarının ihlal edildiğini ortaya çıkardığını belirtti. OpenAI'ye göre, çalışanlar belirtilmemiş prosedürler kullanarak işleri için gerekli olan güveni zedelediler.

    Bu arada, işten çıkarılan çalışanların kimlikleri sosyal medyada tartışılmaya başlandı. Bazı kullanıcılar olayı, daha önce yapay zekanın riskleri hakkında kamuoyuna açıklamalarda bulunan araştırmacılarla ilişkilendirdi. Ancak isimleri henüz resmi olarak doğrulanmadı.

    İşten çıkarmaların zamanlaması nedeniyle durum özellikle dikkat çekti. Kısa bir süre önce OpenAI, çalışanların şirketin güvenlik yaklaşımına ilişkin endişelerini dile getirmişti.

    New York Times, bir dizi uzmanın, yönetimin ürün lansmanlarını hızlandırmak için güvenlik sorunlarını çok sık göz ardı ettiği yönündeki endişelerini aktardı. Ancak, işten çıkarılan üç çalışanın, bilgileri şirket dışına yaymadan önce benzer şikayetleri şirket içi kanallar aracılığıyla dile getirip getirmediği henüz bilinmiyor.
    OpenAI, yapay zeka güvenliği ekibinden üç araştırmacıyı işten çıkardı. Wall Street Journal'a göre, çalışanlar gizli bilgileri dış bir kuruluşla paylaştı. Bu kuruluş da yapay zeka güvenliği üzerine çalışıyor. OpenAI işten çıkarmaları doğruladı ancak çalışanların isimlerini veya soruşturmanın ayrıntılarını açıklamadı. Şirket, yaptığı iç soruşturmanın hassas bilgilerin işlenmesine ilişkin kurallarının ihlal edildiğini ortaya çıkardığını belirtti. OpenAI'ye göre, çalışanlar belirtilmemiş prosedürler kullanarak işleri için gerekli olan güveni zedelediler. Bu arada, işten çıkarılan çalışanların kimlikleri sosyal medyada tartışılmaya başlandı. Bazı kullanıcılar olayı, daha önce yapay zekanın riskleri hakkında kamuoyuna açıklamalarda bulunan araştırmacılarla ilişkilendirdi. Ancak isimleri henüz resmi olarak doğrulanmadı. İşten çıkarmaların zamanlaması nedeniyle durum özellikle dikkat çekti. Kısa bir süre önce OpenAI, çalışanların şirketin güvenlik yaklaşımına ilişkin endişelerini dile getirmişti. New York Times, bir dizi uzmanın, yönetimin ürün lansmanlarını hızlandırmak için güvenlik sorunlarını çok sık göz ardı ettiği yönündeki endişelerini aktardı. Ancak, işten çıkarılan üç çalışanın, bilgileri şirket dışına yaymadan önce benzer şikayetleri şirket içi kanallar aracılığıyla dile getirip getirmediği henüz bilinmiyor.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal