• Hardware Canucks - Yeni ve pahalı soğutucular, 40 dolarlık eski Thermalright'ı çoğu zaman geçemiyor
    https://youtu.be/aC747Dgdj50?si=N7Whyd11K6paHImz
    (Altyazı Türkçe dil desteği Youtube sayfasında mevcuttur)
    The Best New Air Coolers of 2026

    Hardware Canucks, fiyatları 40 dolardan 100 doların üzerine kadar değişen sekiz yeni hava soğutucuyu karşılaştırdı. Daha gelişmiş ısı dağıtıcılarına ve entegre ekranlara sahip daha pahalı modeller bile, önceki yılların uygun fiyatlı cihazlarına kıyasla sürdürülebilir bir avantaj sağlayamadı.

    Soğutucular, AMD Ryzen 7 9800X3D ve Intel Core Ultra 7 270K Plus işlemcilerle test edildi ve oyun oynarken ve tüm çekirdeklerde tam yük altında sıcaklıkları ölçüldü. Soğutma performansı ayrıca 30 ve 37 dB'lik aynı gürültü seviyelerinde karşılaştırıldı. Yaklaşık 40 dolarlık fiyatıyla Thermalright Phantom Spirit 120 SE ve amiral gemisi Noctua NH-D15 G2 kontrol modelleri olarak kullanıldı.

    Yeni ürünler arasında, tek kuleli Cooler Master V8 Ace 3DHP öne çıktı ve Ryzen 7 9800X3D'de tüm çekirdek yükü altında Noctua'nın sadece 2°C gerisinde kaldı. TRYX Turris 620 ve Sudokoo SK620V de yüksek verimlilik gösterdi. İkincisi testteki en sessiz soğutucuydu, ancak yalnızca AM5 soketli işlemcilerle uyumludur.

    En büyük hayal kırıklığı, 40 dolarlık çift kuleli Scythe Magoroku oldu; bu soğutucu, benzer fiyatlı Phantom Spirit 120 SE'ye kıyasla tam yük altında Ryzen 7 9800X3D'yi yaklaşık 6°C daha sıcak çalıştırdı. 20 yıllık bir tasarıma dayanan Thermalright Ultra 120 Extreme EVO Rev.5 de AM5'te kötü performans gösterdi. Sudokoo SK700V Mach, maksimum devirde 48 dB'yi aşan fan gürültüsüyle en kötü performans gösterenlerden biriydi. Cryorig Gladius Astral iyi performans gösterdi, ancak Hardware Canucks bunu çok pahalı buldu.

    30 dB gürültü limitine sahip Intel Core Ultra 7 270K Plus'ta, bazı soğutucularla işlemci sıcaklığı 90°C'ye yaklaştı. Gürültü limitini 37 dB'ye çıkarmak soğutmayı iyileştirdi, ancak çoğu model arasındaki farklar küçük kaldı. Hardware Canucks, bu iş yükü altında gözle görülür bir sıcaklık düşüşü için sıvı soğutma sisteminin tercih edilebilir olduğunu tahmin ediyor.

    Dahası, test edilen bazı hava soğutucularının fiyatı, bazen 100 dolara satılan 360 mm'lik sıvı soğutma sistemlerinden daha yüksek. Hardware Canucks'a göre, modern işlemcilerde hava soğutucularının verimliliği neredeyse durağanlaştı. Ancak Cooler Master'ın yeni mühendislik çözümleri, tek kuleli soğutucuların çok daha büyük çift kuleli modellerle rekabet edebileceğini gösterdi.

    Alıntıdır...
    https://youtu.be/aC747Dgdj50?si=N7Whyd11K6paHImz (Altyazı Türkçe dil desteği Youtube sayfasında mevcuttur) The Best New Air Coolers of 2026 [b]Hardware Canucks, fiyatları 40 dolardan 100 doların üzerine kadar değişen sekiz yeni hava soğutucuyu karşılaştırdı. Daha gelişmiş ısı dağıtıcılarına ve entegre ekranlara sahip daha pahalı modeller bile, önceki yılların uygun fiyatlı cihazlarına kıyasla sürdürülebilir bir avantaj sağlayamadı.[/b] Soğutucular, AMD Ryzen 7 9800X3D ve Intel Core Ultra 7 270K Plus işlemcilerle test edildi ve oyun oynarken ve tüm çekirdeklerde tam yük altında sıcaklıkları ölçüldü. Soğutma performansı ayrıca 30 ve 37 dB'lik aynı gürültü seviyelerinde karşılaştırıldı. Yaklaşık 40 dolarlık fiyatıyla Thermalright Phantom Spirit 120 SE ve amiral gemisi Noctua NH-D15 G2 kontrol modelleri olarak kullanıldı. Yeni ürünler arasında, tek kuleli Cooler Master V8 Ace 3DHP öne çıktı ve Ryzen 7 9800X3D'de tüm çekirdek yükü altında Noctua'nın sadece 2°C gerisinde kaldı. TRYX Turris 620 ve Sudokoo SK620V de yüksek verimlilik gösterdi. İkincisi testteki en sessiz soğutucuydu, ancak yalnızca AM5 soketli işlemcilerle uyumludur. En büyük hayal kırıklığı, 40 dolarlık çift kuleli Scythe Magoroku oldu; bu soğutucu, benzer fiyatlı Phantom Spirit 120 SE'ye kıyasla tam yük altında Ryzen 7 9800X3D'yi yaklaşık 6°C daha sıcak çalıştırdı. 20 yıllık bir tasarıma dayanan Thermalright Ultra 120 Extreme EVO Rev.5 de AM5'te kötü performans gösterdi. Sudokoo SK700V Mach, maksimum devirde 48 dB'yi aşan fan gürültüsüyle en kötü performans gösterenlerden biriydi. Cryorig Gladius Astral iyi performans gösterdi, ancak Hardware Canucks bunu çok pahalı buldu. 30 dB gürültü limitine sahip Intel Core Ultra 7 270K Plus'ta, bazı soğutucularla işlemci sıcaklığı 90°C'ye yaklaştı. Gürültü limitini 37 dB'ye çıkarmak soğutmayı iyileştirdi, ancak çoğu model arasındaki farklar küçük kaldı. Hardware Canucks, bu iş yükü altında gözle görülür bir sıcaklık düşüşü için sıvı soğutma sisteminin tercih edilebilir olduğunu tahmin ediyor. Dahası, test edilen bazı hava soğutucularının fiyatı, bazen 100 dolara satılan 360 mm'lik sıvı soğutma sistemlerinden daha yüksek. Hardware Canucks'a göre, modern işlemcilerde hava soğutucularının verimliliği neredeyse durağanlaştı. Ancak Cooler Master'ın yeni mühendislik çözümleri, tek kuleli soğutucuların çok daha büyük çift kuleli modellerle rekabet edebileceğini gösterdi. Alıntıdır...
    Hardware Canucks - Yeni ve pahalı soğutucular, 40 dolarlık eski Thermalright'ı çoğu zaman geçemiyor
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 315 Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 323 Görüntülemeler 0 Değerlendirmeler
  • PCGH - Oyun çökmeleri, siyah ekranlar ve sürücü çökmeleri sorunlu yazılımlardan değil, RAM ayarlarından kaynaklanıyor olabilir.
    Geçtiğimiz yıl boyunca, oyun çökmeleri, siyah ekranlar ve grafik sürücüsü çökmeleriyle ilgili çok sayıda şikayet internette ortaya çıktı. Kullanıcılar genellikle bu sorunları kötü tasarlanmış yazılım güncellemelerine bağlıyor. Ancak PC Games Hardware yazarları, bazı durumlarda sorunların tamamen farklı nedenlerden kaynaklandığını iddia ediyor.

    Örnek olarak, Reddit kullanıcısı chris519117'nin yakın tarihli bir raporunu gösteriyorlar. Kendisi Ryzen 7 7700X işlemciye, Radeon RX 9070 XT ekran kartına ve 6000 MHz frekansta 32 GB DDR5 RAM'e sahip bir bilgisayara sahip. Son zamanlarda siyah ekranlar, oyun çökmeleri ve sürücü hataları yaşamaya başladı. Başlangıçta AMD yazılımını suçladı. Ancak daha sonra BIOS ayarlarında EXPO profilini devre dışı bırakmayı denedi ve bu da tüm sorunları anında çözdü.

    PCGH, EXPO ve XMP teknolojilerinin tüm işlemci ve anakart kombinasyonlarında kararlı bellek çalışmasını garanti etmediğini vurguluyor. Bu teknolojiler yalnızca önceden tanımlanmış hız aşırtma profillerini yükler ve bu profiller tüm sistemler için uygun olmayabilir. Ayrıca, kullanıcının bellek kitinin yalnızca Intel XMP'yi desteklediğini belirtiyorlar. Üreticinin AMD platformlarıyla uyumluluğunu test etmemiş olması da mümkün.

    Alıntıdır. Kaynak PCGH
    [b]Geçtiğimiz yıl boyunca, oyun çökmeleri, siyah ekranlar ve grafik sürücüsü çökmeleriyle ilgili çok sayıda şikayet internette ortaya çıktı. Kullanıcılar genellikle bu sorunları kötü tasarlanmış yazılım güncellemelerine bağlıyor. Ancak PC Games Hardware yazarları, bazı durumlarda sorunların tamamen farklı nedenlerden kaynaklandığını iddia ediyor.[/b] Örnek olarak, Reddit kullanıcısı chris519117'nin yakın tarihli bir raporunu gösteriyorlar. Kendisi Ryzen 7 7700X işlemciye, Radeon RX 9070 XT ekran kartına ve 6000 MHz frekansta 32 GB DDR5 RAM'e sahip bir bilgisayara sahip. Son zamanlarda siyah ekranlar, oyun çökmeleri ve sürücü hataları yaşamaya başladı. Başlangıçta AMD yazılımını suçladı. Ancak daha sonra BIOS ayarlarında EXPO profilini devre dışı bırakmayı denedi ve bu da tüm sorunları anında çözdü. PCGH, EXPO ve XMP teknolojilerinin tüm işlemci ve anakart kombinasyonlarında kararlı bellek çalışmasını garanti etmediğini vurguluyor. Bu teknolojiler yalnızca önceden tanımlanmış hız aşırtma profillerini yükler ve bu profiller tüm sistemler için uygun olmayabilir. Ayrıca, kullanıcının bellek kitinin yalnızca Intel XMP'yi desteklediğini belirtiyorlar. Üreticinin AMD platformlarıyla uyumluluğunu test etmemiş olması da mümkün. Alıntıdır. Kaynak PCGH
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 934 Görüntülemeler 0 Değerlendirmeler
  • GTA 6'nın piyasaya sürülmesi PS5 Pro kıtlığını daha da kötüleştirecek
    Engadget'e göre, merakla beklenen GTA 6'nın 19 Kasım'da piyasaya sürülmesi, Sony PlayStation 5 Pro konsollarının kıtlığını daha da kötüleştirecek.

    PS5 Pro'nun önerilen perakende satış fiyatı şu anda orijinal fiyatı olan 699,99 dolardan 200 dolar daha yüksek. Gerçek fiyatlar genellikle daha da yüksek oluyor. Sony bu sorunu çözmeye çalışıyor, ancak sonuçlar en hafif tabirle karışık. Örneğin, Japonya'da şirket, konsola sahip olmak isteyen oyuncular için bir çekiliş sistemi başlattı. Şartlardan biri de minimum oyun süresi şartı; bu da bazı karaborsacıları elemekte yardımcı oluyor.

    Engadget, GTA 6 fragmanlarının ve oyun içi görüntü sızıntılarının yayınlanmasının ardından PS5 Pro'ya olan talebin arttığını belirtiyor. Oyunun piyasaya sürülmesinin ardından bu talep daha da artacak. Oyunun PC sürümünün çıkış tarihi henüz bilinmiyor ve oyuncular, Sony'nin en gelişmiş konsolunun temel PS5 veya Xbox'tan daha rahat bir oyun deneyimi sunmasını bekliyor.
    Engadget'e göre, merakla beklenen GTA 6'nın 19 Kasım'da piyasaya sürülmesi, Sony PlayStation 5 Pro konsollarının kıtlığını daha da kötüleştirecek. PS5 Pro'nun önerilen perakende satış fiyatı şu anda orijinal fiyatı olan 699,99 dolardan 200 dolar daha yüksek. Gerçek fiyatlar genellikle daha da yüksek oluyor. Sony bu sorunu çözmeye çalışıyor, ancak sonuçlar en hafif tabirle karışık. Örneğin, Japonya'da şirket, konsola sahip olmak isteyen oyuncular için bir çekiliş sistemi başlattı. Şartlardan biri de minimum oyun süresi şartı; bu da bazı karaborsacıları elemekte yardımcı oluyor. Engadget, GTA 6 fragmanlarının ve oyun içi görüntü sızıntılarının yayınlanmasının ardından PS5 Pro'ya olan talebin arttığını belirtiyor. Oyunun piyasaya sürülmesinin ardından bu talep daha da artacak. Oyunun PC sürümünün çıkış tarihi henüz bilinmiyor ve oyuncular, Sony'nin en gelişmiş konsolunun temel PS5 veya Xbox'tan daha rahat bir oyun deneyimi sunmasını bekliyor.
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 715 Görüntülemeler 0 Değerlendirmeler
  • Bill Gates yapay zekanın milyarlarca insana zarar verebileceğini söyledi
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu.

    Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı.

    Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor.

    Gates şunları söyledi:
    "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu. Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı. Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor. Gates şunları söyledi: [quote] "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."[/quote]
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 799 Görüntülemeler 0 Değerlendirmeler
  • The Witcher 3'ün yeniden düzenlenmiş versiyonu
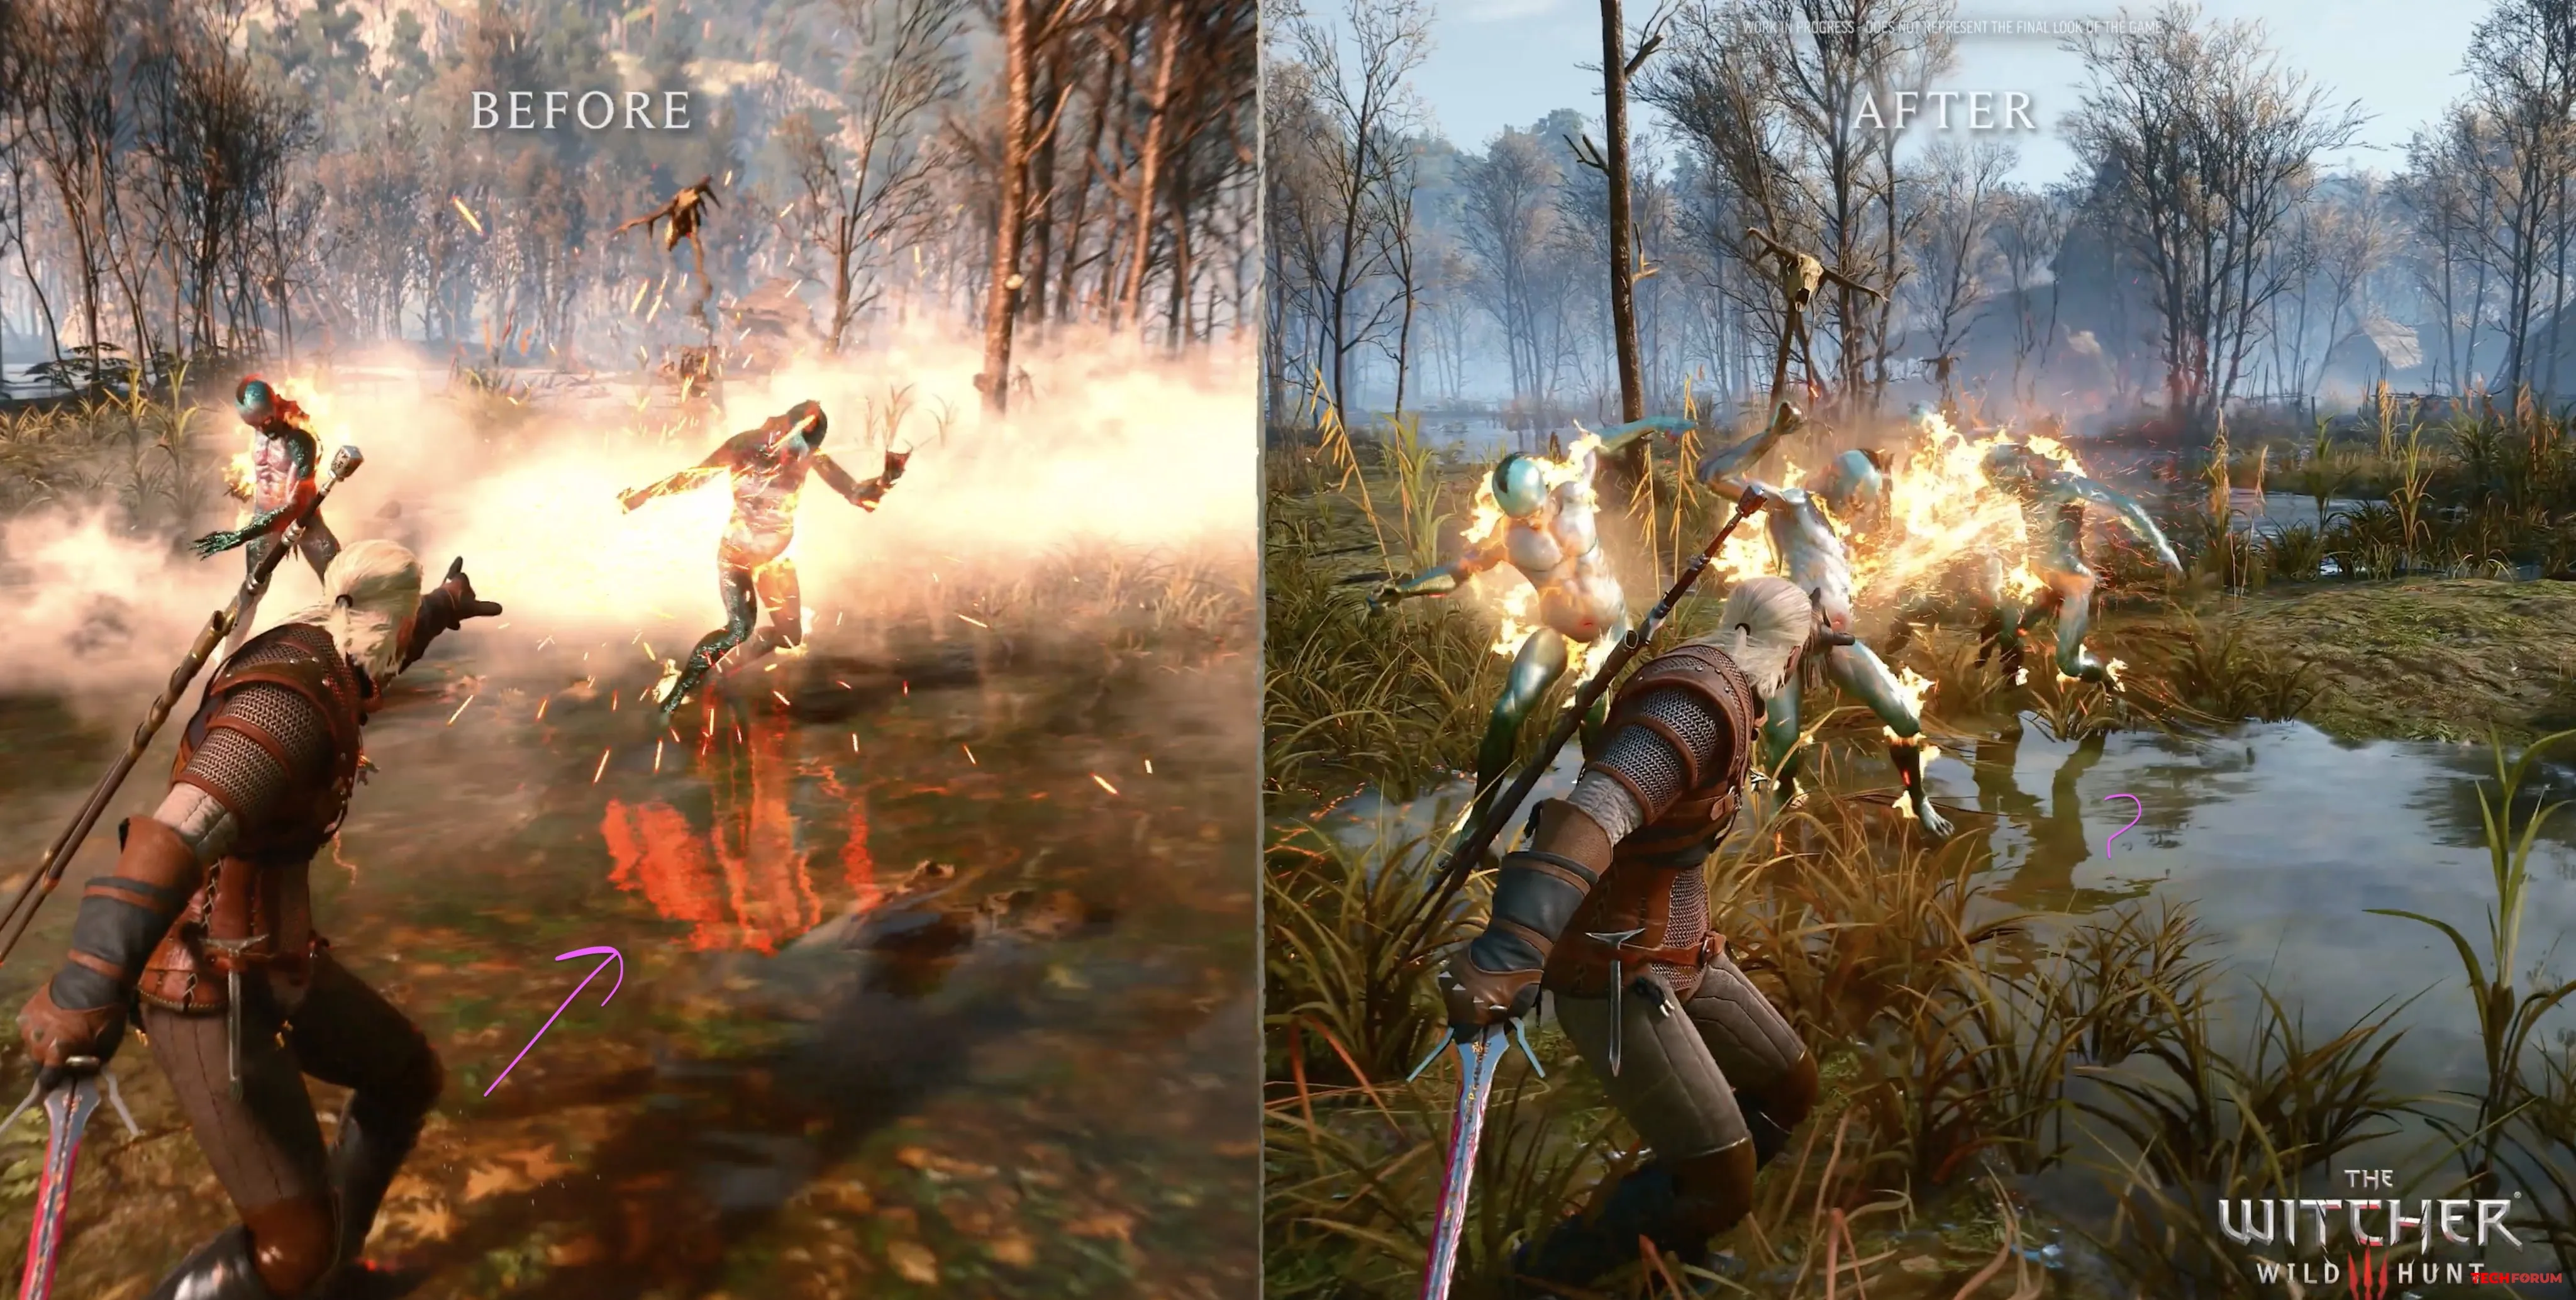
    Hayranlar The Witcher 3'ün yeniden düzenlenmiş versiyonundan dehşete düştü çıkış tarihi 29 Eylül. CD Projekt RED, efsanevi rol yapma oyunu The Witcher 3'ün yeniden düzenlenmiş versiyonunun çıkış tarihini açıkladı. Oyun, 29 Eylül 2026 tarihinde Moskova saatiyle 13:00'te piyasaya sürülecek.

    X oyununun resmi sosyal medya hesabında geliştiriciler, oyunun orijinal ve yeniden düzenlenmiş sürümlerinin grafiklerini karşılaştıran kısa bir video paylaştı. Beklenmedik bir şekilde, hayranlar sert tepki gösterdi. Görsel değişiklikleri beğenmediler. Yorumlarda, öfkeli hayranlar, yaratıcıların görüntüleri karıştırmış olabileceğini düşünüyor. Yeniden düzenlenmiş versiyonun daha da kötü göründüğünü iddia ediyorlar ve sudaki yansımaların eksikliğinden ve Geralt'ın kılıcındaki değişen parıltıdan şikayet ediyorlar. Yeni renk şeması da orijinal versiyonun hayranlarını memnun etmedi. 2015 versiyonunun daha parlak ve canlı olduğunu söylüyorlar.

    Orijinal sürümün sahipleri, yeniden düzenlenmiş sürüme ücretsiz olarak yükseltme alacaklar.
    Hayranlar The Witcher 3'ün yeniden düzenlenmiş versiyonundan dehşete düştü çıkış tarihi 29 Eylül. CD Projekt RED, efsanevi rol yapma oyunu The Witcher 3'ün yeniden düzenlenmiş versiyonunun çıkış tarihini açıkladı. Oyun, 29 Eylül 2026 tarihinde Moskova saatiyle 13:00'te piyasaya sürülecek. X oyununun resmi sosyal medya hesabında geliştiriciler, oyunun orijinal ve yeniden düzenlenmiş sürümlerinin grafiklerini karşılaştıran kısa bir video paylaştı. Beklenmedik bir şekilde, hayranlar sert tepki gösterdi. Görsel değişiklikleri beğenmediler. Yorumlarda, öfkeli hayranlar, yaratıcıların görüntüleri karıştırmış olabileceğini düşünüyor. Yeniden düzenlenmiş versiyonun daha da kötü göründüğünü iddia ediyorlar ve sudaki yansımaların eksikliğinden ve Geralt'ın kılıcındaki değişen parıltıdan şikayet ediyorlar. Yeni renk şeması da orijinal versiyonun hayranlarını memnun etmedi. 2015 versiyonunun daha parlak ve canlı olduğunu söylüyorlar. Orijinal sürümün sahipleri, yeniden düzenlenmiş sürüme ücretsiz olarak yükseltme alacaklar.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 739 Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • İikinci el VR gözlüğü satın almak istiyorum ama?
    Merhaba. Çok uzun zamandır ısınma hareketleri yapıyorum ve artık neredeyse hazırım, ama birkaç sorum var.

    1. En uygun seçeneğin Quest 3 olacağını fark ettim. 3S modeli aslında daha ucuz olmasına rağmen çok daha kötü olacak.

    2. Sahibinden de 3. nesil Quest için 30.000 ve 32.000 fiyat görüyorum. Her ikisi de ekstralar olmadan ve her ikisi de mükemmel durumda olduklarını söylüyor. Adil fiyat hangisi olur?

    3. Sadece PC ile (5600x RX7900GRE) kullanacağım ve bu durumda Pico 4'ün Quest'ten daha iyi olacağını duydum. Bu çok önemli mi?

    4. Xiaomi Redmi AX6S WiFi 6 özellikli bir yönlendiricim var. Bilgisayarla kablosuz olarak oyun oynayabilir miyim?

    5. Odamın küçük olması ve oturarak oynamayı planlamamın bir önemi var mı? Ya da ayakta, ama 2x2 metrelik bir alanda oynamayı planlıyorum?

    6. Kontrol sırasında nelere dikkat edilmeli lenslerde çizik olmamalı, biyolojik sıvı izleri (en azından damlamış olmalı), başka neler kontrol edilmeli?
    Merhaba. Çok uzun zamandır ısınma hareketleri yapıyorum ve artık neredeyse hazırım, ama birkaç sorum var. 1. En uygun seçeneğin Quest 3 olacağını fark ettim. 3S modeli aslında daha ucuz olmasına rağmen çok daha kötü olacak. 2. Sahibinden de 3. nesil Quest için 30.000 ve 32.000 fiyat görüyorum. Her ikisi de ekstralar olmadan ve her ikisi de mükemmel durumda olduklarını söylüyor. Adil fiyat hangisi olur? 3. Sadece PC ile (5600x RX7900GRE) kullanacağım ve bu durumda Pico 4'ün Quest'ten daha iyi olacağını duydum. Bu çok önemli mi? 4. Xiaomi Redmi AX6S WiFi 6 özellikli bir yönlendiricim var. Bilgisayarla kablosuz olarak oyun oynayabilir miyim? 5. Odamın küçük olması ve oturarak oynamayı planlamamın bir önemi var mı? Ya da ayakta, ama 2x2 metrelik bir alanda oynamayı planlıyorum? 6. Kontrol sırasında nelere dikkat edilmeli lenslerde çizik olmamalı, biyolojik sıvı izleri (en azından damlamış olmalı), başka neler kontrol edilmeli?
    Haha
    Beğen
    5
    1 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Apple Watch Series 12 daha geniş ekrana sahip
    Apple Watch Series 12, özellikle kalp atış hızı izleme için yeni sağlık sensörü olmak üzere bir dizi olumlu gelişme sunuyor. Ancak, Series 10 ile yaşanan son gerilemenin ardından, saat ekran çerçeveleri açısından bir adım daha geriye gidiyor Series 12'de çerçeveler daha da geniş.

    Apple, "42 mm" ve "46 mm" olarak ilan edilen iki boyuta bakıldığında, Apple Watch Series 12'nin kasasında görünüşte hiçbir değişiklik yapmamış ve daha önce sunulan saat kayışları yeni akıllı saatle tamamen uyumlu kalmış gibi görünüyor. Ancak, teknik özelliklere bakıldığında bir şeylerin değiştiği ortaya çıkıyor.

    Kasa artık bir milimetre daha geniş.

    Seri 11'in (alüminyum) 42 mm'lik modeli 42 × 36 × 9,7 mm ölçülerindeyken, Seri 12'nin ölçüleri artık 42 × 37 × 9,7 mm'dir. Daha büyük olan 46 mm'lik model (alüminyum) ise 46 × 39 × 9,7 mm'den 46 × 40 × 9,7 mm'ye yükselmiştir. Her iki durumda da akıllı saat, genişlik olarak bir milimetre kazanmıştır.

    Ekran alanı değişmeden kalır.

    Apple, OLED ekranlarının çözünürlüğünü veya ekran boyutunu değiştirmedi . Hala 970 mm² (42 mm) ekran alanıyla 446 × 374 piksel ve 1.196 mm² (46 mm) ekran alanıyla 496 × 416 piksel çözünürlük sunuyorlar. Bu özellikler, üç neslin karşılaştırmasında da görüldüğü gibi, eski Series 10 için de geçerli.

    Ancak ekran çerçevesi kalınlaştı.

    Series 12'nin kasası büyüdü, ancak ekran aynı kaldı. Bu durum, her iki modelin doğrudan karşılaştırılmasıyla da görülebileceği gibi, daha da geniş ekran çerçevelerine yol açıyor.

    Buna karşılık, Seri 12'de kasanın ön tarafına doğru daha az belirgin bir kavis bulunur; bu da camın ve ekran için kullanılan siyah çerçevenin daha erken başladığı ve böylece geniş ekran çerçevesinin etkisini vurguladığı anlamına gelir. Seri 11'de alüminyum ekran tarafına doğru daha da uzanırken, Seri 12'de bu alanda yalnızca çok dar bir şerit görünür.

    Series 9, en ince ekran çerçevesine sahipti.

    Apple'ın akıllı saatlerinin bu yönünü kötüleştirmesi ilk kez olmuyor. Apple, Series 7 ile (yaklaşık olarak) sınıfının en iyisi olan 1,7 mm'lik çerçeveyi tanıttı ve bu çerçeveyi, daha önceki 41 mm ve 45 mm boyutlarında sunulan Series 9'a kadar korudu. Ancak Series 10 ve iki yeni boyutuyla birlikte çerçeve yaklaşık 2,3 mm'ye genişledi. Şimdi ise yeni tanıtılan Series 12 ile siyah çerçeve tekrar biraz daha genişledi. Aşağıdaki görselde Series 12, Series 11 ve Series 9 yan yana karşılaştırma için gösterilmiştir.
    Apple Watch Series 12, özellikle kalp atış hızı izleme için yeni sağlık sensörü olmak üzere bir dizi olumlu gelişme sunuyor. Ancak, Series 10 ile yaşanan son gerilemenin ardından, saat ekran çerçeveleri açısından bir adım daha geriye gidiyor Series 12'de çerçeveler daha da geniş. Apple, "42 mm" ve "46 mm" olarak ilan edilen iki boyuta bakıldığında, Apple Watch Series 12'nin kasasında görünüşte hiçbir değişiklik yapmamış ve daha önce sunulan saat kayışları yeni akıllı saatle tamamen uyumlu kalmış gibi görünüyor. Ancak, teknik özelliklere bakıldığında bir şeylerin değiştiği ortaya çıkıyor. [h2]Kasa artık bir milimetre daha geniş.[/h2] Seri 11'in (alüminyum) 42 mm'lik modeli 42 × 36 × 9,7 mm ölçülerindeyken, Seri 12'nin ölçüleri artık 42 × 37 × 9,7 mm'dir. Daha büyük olan 46 mm'lik model (alüminyum) ise 46 × 39 × 9,7 mm'den 46 × 40 × 9,7 mm'ye yükselmiştir. Her iki durumda da akıllı saat, genişlik olarak bir milimetre kazanmıştır. [h3]Ekran alanı değişmeden kalır. [/h3]Apple, OLED ekranlarının çözünürlüğünü veya ekran boyutunu değiştirmedi . Hala 970 mm² (42 mm) ekran alanıyla 446 × 374 piksel ve 1.196 mm² (46 mm) ekran alanıyla 496 × 416 piksel çözünürlük sunuyorlar. Bu özellikler, üç neslin karşılaştırmasında da görüldüğü gibi, eski Series 10 için de geçerli. [h3]Ancak ekran çerçevesi kalınlaştı. [/h3]Series 12'nin kasası büyüdü, ancak ekran aynı kaldı. Bu durum, her iki modelin doğrudan karşılaştırılmasıyla da görülebileceği gibi, daha da geniş ekran çerçevelerine yol açıyor. Buna karşılık, Seri 12'de kasanın ön tarafına doğru daha az belirgin bir kavis bulunur; bu da camın ve ekran için kullanılan siyah çerçevenin daha erken başladığı ve böylece geniş ekran çerçevesinin etkisini vurguladığı anlamına gelir. Seri 11'de alüminyum ekran tarafına doğru daha da uzanırken, Seri 12'de bu alanda yalnızca çok dar bir şerit görünür. [h3]Series 9, en ince ekran çerçevesine sahipti.[/h3] Apple'ın akıllı saatlerinin bu yönünü kötüleştirmesi ilk kez olmuyor. Apple, Series 7 ile (yaklaşık olarak) sınıfının en iyisi olan 1,7 mm'lik çerçeveyi tanıttı ve bu çerçeveyi, daha önceki 41 mm ve 45 mm boyutlarında sunulan Series 9'a kadar korudu. Ancak Series 10 ve iki yeni boyutuyla birlikte çerçeve yaklaşık 2,3 mm'ye genişledi. Şimdi ise yeni tanıtılan Series 12 ile siyah çerçeve tekrar biraz daha genişledi. Aşağıdaki görselde Series 12, Series 11 ve Series 9 yan yana karşılaştırma için gösterilmiştir.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti.

    Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi.

    Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor.

    Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu.

    Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü.

    Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti. Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi. Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor. Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu. Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü. Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • The Blood of Dawnwalker İncelemesi
    The Blood of Dawnwalker İncelemesi Vampir RPG'si Witcher 3'ün İzinden Gidiyor mu?

    CD Projekt RED'den ayrılıp kendi stüdyosunu kurmak ve ardından büyük bütçeli, karanlık fantezi türünde yeni bir RPG geliştirmek oldukça iddialı bir karar.

    Hele ki ekipte The Witcher serisi üzerinde çalışmış geliştiriciler bulunuyorsa, yeni oyunun çıkacağı ilk günden itibaren Witcher 3 ile karşılaştırılacağı neredeyse kesin.

    Rebel Wolves'un geliştirdiği The Blood of Dawnwalker tam olarak böyle bir oyun.

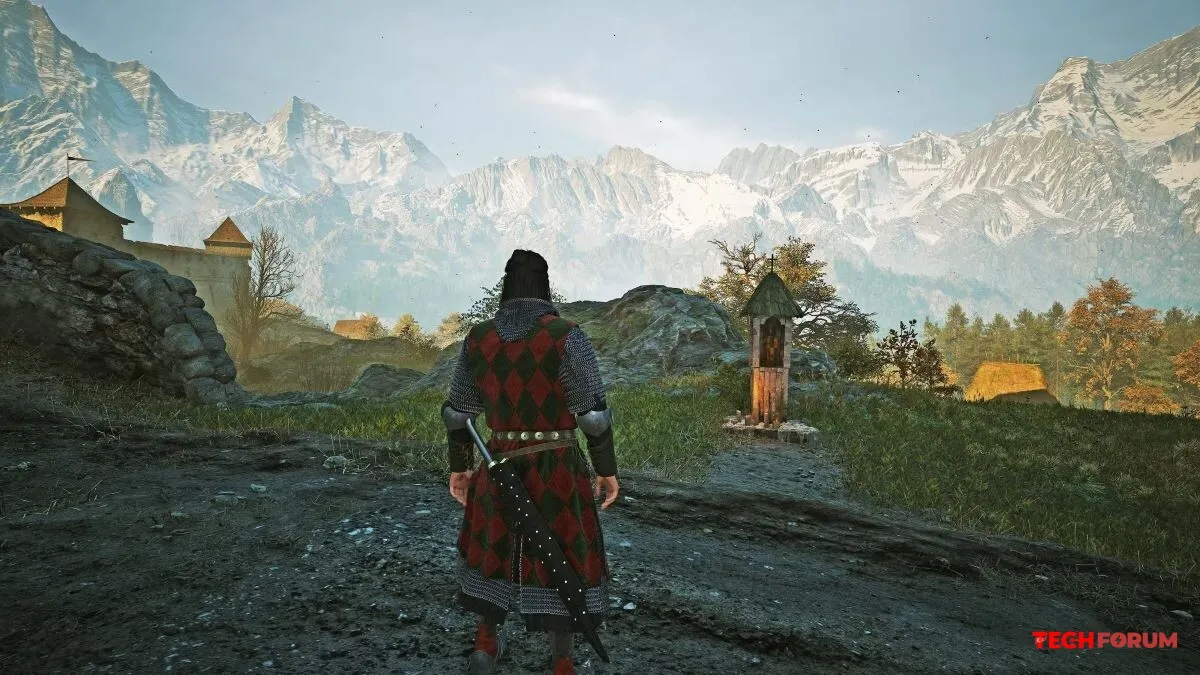
    İlk bakışta karanlık ortaçağ atmosferi, üçüncü şahıs kamera açısı, köyler, canavarlar ve görev yapısıyla Witcher 3'ü hatırlatıyor.

    Ancak birkaç saat oynadıktan sonra Dawnwalker'ın yalnızca "eski Witcher geliştiricilerinden yeni Witcher" olmadığını anlamaya başlıyorsunuz.

    Oyunun asıl kimliği gündüz ile gece arasında değişen oynanışta, vampir mekaniklerinde, sınırlı zamanda ve oyuncunun yalnızca yaptığı seçimlerin değil, yapmadığı şeylerin de sonuç doğurmasında ortaya çıkıyor.

    İncelemede hikâyenin başlangıcı ve bazı oynanış mekanikleri hakkında küçük spoiler'lar bulunmaktadır.

    İlk Bakışta Witcher 3 Hissi Kaçınılmaz

    The Blood of Dawnwalker'ın ilk saatlerinde The Witcher 3 benzetmesi yapmak oldukça kolay.

    Karanlık bir ortaçağ dünyası, çamurlu köy yolları, eski ahşap evler, tehlikeli yaratıkların bulunduğu mağaralar ve üçüncü şahıs kamera açısı tanıdık bir atmosfer oluşturuyor.

    Prodüksiyon tasarımında da benzer bir Avrupa karanlık fantezi havası hissediliyor.

    Fakat bu benzerlik oyunun bütün kimliğini açıklamıyor.

    Dawnwalker ilerledikçe vampir teması ve zaman sistemi üzerinden kendi oynanış mantığını oluşturmaya başlıyor.

    Witcher 3'ün izlerini görmek kolay, ancak Dawnwalker'ın amacı aynı oyunu yeniden yapmak değil.

    Hikâye: İnsan ile Vampir Arasında Kalan Bir Kahraman

    Hikâye savaşlar ve salgın hastalıklarla yıpranmış 14. yüzyıl Avrupa'sında geçiyor.

    Vadiyi yöneten baskıcı düzenin üzerine bir de güçlü vampirlerin hâkimiyeti ekleniyor.

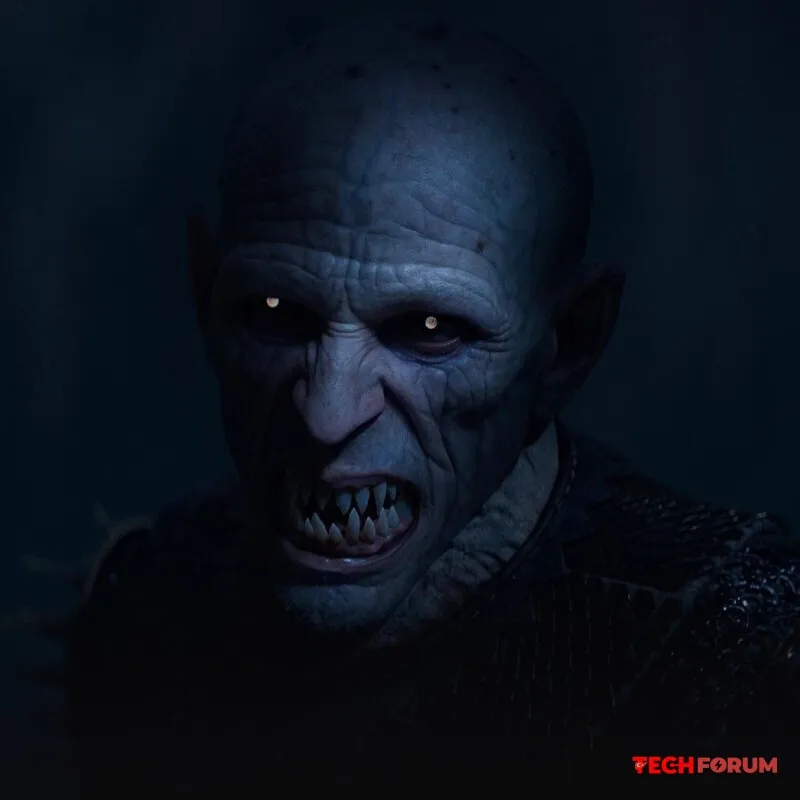
    Brencis liderliğindeki vampirler bölgenin kontrolünü ele geçirirken insanlar giderek daha ağır şartlarda yaşamaya zorlanıyor.

    Ana karakter Cohen ise küçük bir maden köyünde yaşayan sıradan bir adam.

    Ancak vampirlerle yaşadığı karşılaşmanın ardından hayatı tamamen değişiyor ve kendisi de bir Dawnwalker'a dönüşüyor.

    Bu da Cohen'i iki dünyanın arasında bırakıyor.

    Gündüz insan.

    Gece vampir.

    Oyunun en önemli mekaniklerinden biri tam olarak bu ikilik üzerine kuruluyor.

    Gündüz ve Gece Gerçekten Farklı Oynanıyor

    Dawnwalker'ın en ilginç taraflarından biri gündüz ve gece arasında yalnızca görsel bir değişiklik olmaması.

    Cohen'in yetenekleri de değişiyor.

    Gündüz vakti daha klasik bir savaşçı gibi hareket ediyor. Kılıç kullanıyor ve büyü temelli yeteneklere erişebiliyor.

    Gece olduğunda ise vampir tarafı öne çıkıyor.

    Pençeler, ısırıklar, kan yoluyla sağlık yenileme ve çok daha hareketli yetenekler devreye giriyor.

    Özellikle gölge adımı ve tırmanma yetenekleri dünyanın dikey yapısını tamamen farklı kullanmanızı sağlıyor.

    Gündüz ulaşamadığınız bir çatıya gece doğrudan tırmanabiliyorsunuz.

    Bir binaya gündüz gizlice kapıdan girmeniz gerekirken gece dışarıdan yukarı çıkarak tamamen farklı bir yol bulabiliyorsunuz.
    Dawnwalker'ın en başarılı fikirlerinden biri aynı mekânı gündüz ve gece iki farklı oyun alanına dönüştürebilmesi.

    Keşke Gündüz ve Gece Ayrımı Daha Fazla Kullanılsaydı

    Sistem iyi çalışıyor ancak potansiyelinin her zaman tam olarak kullanıldığını söylemek zor.

    Bazı görevlerde gündüz ve gece arasındaki fark gerçekten önemli.

    Farklı giriş yolları açılıyor, bazı yerlere yalnızca belirli zamanda ulaşabiliyorsunuz ve vampir yetenekleri haritanın tamamen başka şekilde kullanılmasını sağlıyor.

    Fakat bazı bölümlerde bu ayrım daha yüzeysel kalıyor.

    İnsan ve vampir formu arasındaki fark bazen çok belirginken bazı çatışmalarda iki tarafın oynanışı birbirine fazla yaklaşabiliyor.

    Bu nedenle oyun çok güzel bir fikir bulmuş ancak her görevde aynı seviyede değerlendirememiş hissi veriyor.

    Ailenizi Kurtarmak İçin 30 Gününüz Var

    Cohen'in ailesi Brencis'in elinde.

    Onları kurtarmak için ise yalnızca 30 gün ve 30 gece bulunuyor.

    İlk bakışta bu sistem oyunu sürekli acele ettirecekmiş gibi görünebilir.

    Neyse ki gerçek zaman sürekli akmıyor.

    Haritada dolaşabilir, çevreyi keşfedebilir, sandık arayabilir ve farklı bölgeleri inceleyebilirsiniz.

    Zaman yalnızca belirli eylemleri tamamladığınızda ilerliyor.

    Üstelik oyun bir aktivitenin zaman harcayacağını önceden belirtiyor.

    Bu sayede oyuncu sürekli saatle yarışmak yerine hangi aktivitenin gerçekten değerli olduğuna karar vermeye başlıyor.

    Zaman Sistemi Görevlere Farklı Bakmanızı Sağlıyor

    Açık dünya RPG'lerinde genellikle haritada gördüğümüz bütün soru işaretlerini temizleme alışkanlığımız var.

    Birisi kaybolan eşyasını arıyorsa ana hikâyeyi bırakıp ona yardım ederiz.

    Bir kamp görünüyorsa temizleriz.

    Yeni bir yan görev çıkarsa görev listesine ekleriz.

    Dawnwalker ise basit bir soru soruyor:
    Bunu yapmaya gerçekten değer mi?
    Çünkü bazı görevler zaman harcıyor.

    Bir yabancıya yardım etmek isteyebilirsiniz ama bu yardım günün önemli bir bölümünü tüketebilir.

    Yeni bir yetenek öğrenmek bile zaman maliyetine sahip olabilir.

    Klasik "Burada yapacak ne var?" sorusu yerini "Burada yapılması gerçekten önemli olan ne var?" sorusuna bırakıyor.

    Bence oyunun en başarılı fikirlerinden biri bu.

    Her Şeyi Tek Oynayışta Yapamayabilirsiniz

    Zaman sınırlaması doğal olarak bütün görevleri tamamlamayı zorlaştırıyor.

    Ancak oyun bunu bir eksiklik gibi değil, tasarımın parçası olarak kullanıyor.

    Bir görevi yapmamanız da bir seçim.

    Bir karaktere yardım etmezseniz dünya durup sizi beklemiyor.

    Olaylar sizin katılımınız olmadan ilerleyebiliyor.

    Ve bazı durumlarda bunun sonuçlarını daha sonra görebiliyorsunuz.

    Bu yaklaşım görevleri sıradan bir kontrol listesinden çıkarıyor.

    Dawnwalker yalnızca yaptığınız seçimleri değil, görmezden geldiğiniz fırsatları da hatırlıyor.

    Yan Görevler Oyunun En Güçlü Taraflarından

    The Witcher 3'ü unutulmaz yapan unsurlardan biri yan görevlerinin basit görevlerden çok küçük hikâyeler gibi hissettirmesiydi.

    Dawnwalker da benzer bir yaklaşım kullanıyor.

    Başlangıçta son derece basit görünen bir görev ilerledikçe ahlaki açıdan çok daha karmaşık hale gelebiliyor.

    Örneğin ölü birinin gümüş takılarını çalan bir mezar hırsızına rastlayabilirsiniz.

    İlk anda adam açıkça suçlu görünüyor.

    Ancak ilerledikçe gümüşü vampirlere karşı kullanılacak bir silah yapmak amacıyla topladığı ortaya çıkabiliyor.

    Bir anda doğru ile yanlış arasındaki çizgi bulanıklaşıyor.

    Oyunun görev tasarımının iyi olduğu anlar tam olarak bunlar.

    Bazı Hikâyeleri Tamamen Kaçırabilirsiniz

    Keşif sırasında bulduğunuz sıradan bir anahtar bile ayrı bir görev zincirini başlatabiliyor.

    Kilidi açılan bir evin içinde bulunan belgeler sizi farklı karakterlere ve olaylara götürebiliyor.

    Daha da güzeli bazı hikâye karakterleriyle ne yapacağınız tamamen size bırakılıyor.

    Bir karakteri doğrudan ortadan kaldırabilirsiniz.

    Onunla ilgili daha kapsamlı bir görev zincirini takip edebilirsiniz.

    Ya da hiçbir şey yapmadan oradan ayrılabilirsiniz.

    Oyun her zaman seçenekleri büyük görev işaretleriyle önünüze koymuyor.

    Bu da keşfetme hissini güçlendiriyor.

    Zaman Bir Baskıdan Çok Karar Mekaniği

    30 günlük sistem ilk duyulduğunda stres yaratabilecek bir özellik gibi görünebilir.

    Ancak oynadıkça amacın oyuncuyu acele ettirmek olmadığını fark ediyorsunuz.

    Asıl amaç karar vermeyi zorlaştırmak.

    Bir kampı temizlemek mi daha önemli?

    Yeni bir beceri öğrenmek mi?

    Bir yan görevi araştırmak mı?

    Ana hikâyeye devam etmek mi?

    Her seçim diğer fırsatlar için kullanabileceğiniz zamandan harcıyor.

    Böylece zaman yalnızca bir sayaç olmaktan çıkıp rol yapma sisteminin parçası haline geliyor.

    Oyun Dünyası Büyük Ama Gereksiz Derecede Büyük Değil

    Dawnwalker modern açık dünya oyunlarıyla karşılaştırıldığında daha kompakt bir haritaya sahip.

    Bu bence avantaj.

    İki önemli nokta arasında dakikalarca boş arazide ilerlemeniz gerekmiyor.

    Dünya yine yeterince büyük hissettiriyor ancak içerik yoğunluğu daha yüksek.

    Mağaralar, kalıntılar, köyler ve gizli bölgeler birbirine daha yakın.

    Haritanın daha küçük olması aynı zamanda zaman mekaniğiyle de uyumlu.

    Dünya Tamamen Tekrardan Kurtulamıyor

    Kompakt yapı monotonluğu azaltıyor ama tamamen ortadan kaldırmıyor.

    Ana düşmanın gücünü azaltmak için bazı tekrar eden aktiviteler yapmanız gerekiyor.

    Kampları temizlemek, mahkumları kurtarmak ve çeşitli düşman noktalarını ortadan kaldırmak bir süre sonra benzer hissettirebiliyor.

    Neyse ki bu etkinliklerin arasında iyi yazılmış görevlerin bulunması oyunun temposunu toparlıyor.

    Şöhret Sistemi Dünyayı Değiştiriyor

    Cohen vampir düzenine karşı daha fazla mücadele ettikçe şöhreti artıyor.

    Bu yalnızca ekrandaki bir sayı değil.

    Brencis sizi daha büyük bir tehdit olarak görmeye başladıkça dünya da buna tepki veriyor.

    Daha fazla devriye ortaya çıkabiliyor, kontrol noktaları sıklaşabiliyor, fiyatlar değişebiliyor ve ödül avcıları peşinize düşebiliyor.

    Ancak bunun olumlu tarafı da var.

    Vampir rejimine karşı olan karakterler Cohen'e daha fazla güvenmeye başlıyor ve yeni görevler açılabiliyor.

    Bu sistem dünyaya hoş bir tepki hissi veriyor.

    Dövüş Sistemi Kâğıt Üzerinde Çok İlginç

    Savaş sistemi yönlü saldırı ve savunma mantığı üzerine kurulmuş.

    Düşman belirli bir yönden saldırıyor.

    Oyuncunun saldırıyı doğru okuması, savuşturması veya kaçması gerekiyor.

    Ardından karşı saldırı fırsatı ortaya çıkıyor.

    Tek rakiple yapılan mücadelelerde sistem oldukça sinematik görünüyor.

    Sorun birden fazla düşman aynı anda saldırdığında başlıyor.

    Kalabalık Çatışmalar Sistemin Zayıf Noktası

    Bir düelloda gayet kontrollü çalışan dövüş sistemi, iki veya üç düşman sizi çevrelediğinde karmaşık hale gelebiliyor.

    Kamera rakipler arasında hızlı şekilde geçiş yapıyor.

    Cohen farklı yönlerden gelen saldırıları savuşturmaya çalışıyor.

    Oyuncunun takip etmesi gereken bilgi miktarı bir anda artıyor.

    Oldukça şık görünen düello sistemi kalabalık savaşlarda zaman zaman yorucu hale geliyor.

    Kaynak incelemede de dövüş sisteminin özellikle birden fazla rakip devreye girdiğinde sorun yaşadığı vurgulanıyor.

    Gece Savaşmak Daha Eğlenceli

    Vampir formu dövüş sisteminin temposunu belirgin şekilde artırıyor.

    Gece Cohen çok daha hareketli.

    Rakiplerle arasındaki mesafeyi hızlı kapatabiliyor, pençe saldırıları yapabiliyor ve düşmanlarını ısırarak sağlık yenileyebiliyor.

    Bu da gündüz kullanılan daha kontrollü kılıç dövüşlerinden farklı bir his oluşturuyor.

    Vampir olarak oynadığınızda karakter daha yırtıcı ve saldırgan hissettiriyor.

    Üç Farklı Yetenek Yolu

    Karakter gelişimi üç temel alan üzerinden ilerliyor.

    Kılıç ustalığı hem gündüz hem gece kullanılabiliyor.

    Büyücülük daha çok insan formunda ön plana çıkıyor.

    Vampirizm ise gece açılan yetenekleri geliştiriyor.

    Bu ayrım gündüz ve gece sisteminin yalnızca hareket açısından değil karakter gelişimi açısından da farklılaşmasını sağlıyor.

    Özellikle vampir yeteneklerinin hikâyeyle mekanik olarak açıklanması güzel bir ayrıntı.

    Vampir Olmanın Gerçek Sonuçları Var

    Cohen'in kan ihtiyacı yalnızca görsel bir ayrıntı değil.

    Susuzluğunu kontrol edemezseniz çevrenizdeki karakterleri besin kaynağı olarak kullanmanız mümkün.

    Daha da ilginci hikâye açısından önemli karakterlerin bile bundan tamamen korunmaması.

    Bir kişiyi öldürmek bazı görevleri veya ilişkileri etkileyebiliyor.

    Oyun daha sonra "ama bu karakter önemliydi" diyerek seçiminizi geri almıyor.

    Vampir gücünü kullanmak avantaj sağlıyor ancak bunun ahlaki ve oynanış açısından bedeli bulunuyor.

    Düşman Çeşitliliği Daha İyi Olabilirdi

    Dövüş sisteminin en önemli problemlerinden biri düşman çeşitliliğinin bir süre sonra yetersiz hissettirmesi.

    İlk saatlerde farklı saldırıları okumak ve savuşturmak eğlenceli.

    Ancak benzer rakiplerle tekrar tekrar karşılaşınca sistemin sınırları ortaya çıkmaya başlıyor.

    Yeni yetenekler bir miktar çeşitlilik sağlıyor fakat oyunun ikinci yarısında daha fazla düşman tipi görmek iyi olurdu.

    Oyun Temposu Genel Olarak Başarılı

    Dawnwalker sürekli savaşmaya zorlamıyor.

    Bir çatışmanın ardından soruşturma bölümü gelebiliyor.

    Ardından sakin bir konuşma veya keşif bölümü başlayabiliyor.

    Bölüm sonlarında ise daha büyük çatışmalar veya patron dövüşleri devreye giriyor.

    Bu değişken tempo oyunun uzun süre tek bir mekaniğe takılıp kalmasını engelliyor.

    Teknik Sorunlar Oyunun En Büyük Eksiklerinden

    Dawnwalker'ın en ciddi problemleri teknik tarafta.

    Kaynak incelemede PC sürümünde donma, çökme, ışınlanma sırasında FPS düşüşleri ve DLSS ile Kare Üretimi tarafında sorunlar yaşandığı belirtiliyor. :contentReference[oaicite:3]{index=3}

    Animasyonlarda da zaman zaman cilasız görünen bölümler bulunuyor.

    Bu nedenle oyun içerik tarafında güçlü olmasına rağmen teknik açıdan biraz daha zamana ihtiyaç duyuyor hissi veriyor.

    Birkaç kapsamlı güncelleme oyunun genel deneyimini ciddi şekilde iyileştirebilir.

    Teknik Sorunlara Rağmen Neden Devam Etmek İstiyorsunuz?

    Dawnwalker'ın en güzel yanı burada ortaya çıkıyor.

    Bir karakterle yalnızca üzerinde görev işareti olduğu için konuşmuyorsunuz.

    Hikâyesini merak ettiğiniz için konuşuyorsunuz.

    Bir masanın üzerinde bulduğunuz not yeni bir soruşturmaya dönüşebiliyor.

    Önemsiz görünen bir karakter birkaç saat sonra çok daha büyük bir hikâyenin merkezine oturabiliyor.

    Ve verdiğiniz bazı kararların sonucunu hemen öğrenemiyorsunuz.

    Bu da oyuncuyu görev listesini tamamlamaktan çok dünyayı anlamaya teşvik ediyor.

    Dawnwalker Witcher 3'ün Kopyası mı?

    Hayır.

    The Witcher 3 etkisini inkâr etmek de gereksiz olur.

    Benzer kamera kullanımı, karanlık Avrupa fantezisi, görev tasarımı ve bazı dünya öğeleri açık şekilde tanıdık geliyor.

    Ancak Dawnwalker'ın kendi fikirleri yeterince güçlü.

    Gündüz ve gece arasında değişen oynanış, vampir yetenekleri, sınırlı zaman, bir görevi yapmamanın bile sonuç doğurması ve karakterleri gerçekten kaybedebilme ihtimali oyunu farklılaştırıyor.

    Oynadıkça Witcher benzerliği tamamen kaybolmuyor ama Dawnwalker'ın kendi kimliği çok daha belirgin hale geliyor.

    Zamanlayıcıyı Kapatmak Gerekir mi?

    Zaman sistemini tamamen kaldıran çözümler oyuncular için cazip görünebilir.

    Ancak bence ilk oynayışta bunu yapmak oyunun temel fikrinin önemli bir bölümünü ortadan kaldırıyor.

    Çünkü Dawnwalker'ın görev sistemi zaman sınırlaması düşünülerek tasarlanmış.

    Her şeye yetişememek bilinçli bir tercih.

    Bazı fırsatları kaçırmak da deneyimin parçası.
    Oyunun amacı bütün haritayı yüzde 100 temizlemek değil, sınırlı zamanda sizin için neyin önemli olduğuna karar vermek.

    The Blood of Dawnwalker'ın Güçlü ve Zayıf Tarafları

    Güçlü taraflarında özellikle görev tasarımı, gündüz ve gece sistemi, vampir oynanışı, zaman mekaniği, seçimlerin sonuçları ve kompakt açık dünya öne çıkıyor.

    Zayıf taraflarında ise teknik sorunlar, sınırlı düşman çeşitliliği, kalabalık çatışmalarda kamera problemleri ve bazı mekaniklerin potansiyelinin tam kullanılmaması bulunuyor.

    Fakat önemli olan nokta şu:

    Oyunun zayıf yanları çoğunlukla düzeltilebilir sorunlardan oluşuyor.

    Temel fikirleri ise oldukça sağlam.

    Sonuç: The Blood of Dawnwalker Oynamaya Değer mi?

    The Blood of Dawnwalker kusursuz bir oyun değil.

    Teknik açıdan cilalanması gereken birçok noktası var.

    Dövüş sistemi her durumda aynı kalitede çalışmıyor.

    Bazı aktiviteler tekrar etmeye başlayabiliyor.

    Ancak bütün bunların altında gerçekten rol yapma oyunu olmaya çalışan oldukça iddialı bir proje bulunuyor.

    Oyuncuya yalnızca "iyi" ve "kötü" seçenekleri vermek yerine zaman, bilgi ve sonuçlar üzerinden karar vermesini istiyor.

    Bazen verdiğiniz karar önemli.

    Bazen vermediğiniz karar daha önemli.

    Ve bazen en doğru seçim diye bir şey bile olmayabiliyor.
    Dawnwalker'ın en büyük başarısı mükemmel olması değil; birkaç saat oynadıktan sonra dünyasında bundan sonra ne olacağını gerçekten merak ettirmesi.
    Benim için bu, onlarca saat oynadıktan sonra hiçbir sahnesini hatırlamadığım kusursuz ama ruhsuz bir açık dünya oyunundan daha değerli.

    Rebel Wolves teknik sorunları çözebilir ve devam oyunlarında mevcut fikirleri daha da geliştirebilirse The Blood of Dawnwalker güçlü bir RPG serisinin başlangıcı olabilir.
    Sizce Dawnwalker'ın 30 günlük zaman sistemi RPG türüne gerçekten farklı bir şey katıyor mu? Yoksa açık dünya oyunlarında zaman sınırı olması sizi oyundan uzaklaştırır mı?
    The Blood of Dawnwalker İncelemesi Vampir RPG'si Witcher 3'ün İzinden Gidiyor mu? CD Projekt RED'den ayrılıp kendi stüdyosunu kurmak ve ardından büyük bütçeli, karanlık fantezi türünde yeni bir RPG geliştirmek oldukça iddialı bir karar. Hele ki ekipte The Witcher serisi üzerinde çalışmış geliştiriciler bulunuyorsa, yeni oyunun çıkacağı ilk günden itibaren Witcher 3 ile karşılaştırılacağı neredeyse kesin. Rebel Wolves'un geliştirdiği The Blood of Dawnwalker tam olarak böyle bir oyun. İlk bakışta karanlık ortaçağ atmosferi, üçüncü şahıs kamera açısı, köyler, canavarlar ve görev yapısıyla Witcher 3'ü hatırlatıyor. Ancak birkaç saat oynadıktan sonra Dawnwalker'ın yalnızca "eski Witcher geliştiricilerinden yeni Witcher" olmadığını anlamaya başlıyorsunuz. Oyunun asıl kimliği gündüz ile gece arasında değişen oynanışta, vampir mekaniklerinde, sınırlı zamanda ve oyuncunun yalnızca yaptığı seçimlerin değil, yapmadığı şeylerin de sonuç doğurmasında ortaya çıkıyor. [i]İncelemede hikâyenin başlangıcı ve bazı oynanış mekanikleri hakkında küçük spoiler'lar bulunmaktadır.[/i] [h2]İlk Bakışta Witcher 3 Hissi Kaçınılmaz[/h2] The Blood of Dawnwalker'ın ilk saatlerinde The Witcher 3 benzetmesi yapmak oldukça kolay. Karanlık bir ortaçağ dünyası, çamurlu köy yolları, eski ahşap evler, tehlikeli yaratıkların bulunduğu mağaralar ve üçüncü şahıs kamera açısı tanıdık bir atmosfer oluşturuyor. Prodüksiyon tasarımında da benzer bir Avrupa karanlık fantezi havası hissediliyor. Fakat bu benzerlik oyunun bütün kimliğini açıklamıyor. Dawnwalker ilerledikçe vampir teması ve zaman sistemi üzerinden kendi oynanış mantığını oluşturmaya başlıyor. [b]Witcher 3'ün izlerini görmek kolay, ancak Dawnwalker'ın amacı aynı oyunu yeniden yapmak değil.[/b] [h2]Hikâye: İnsan ile Vampir Arasında Kalan Bir Kahraman[/h2] Hikâye savaşlar ve salgın hastalıklarla yıpranmış 14. yüzyıl Avrupa'sında geçiyor. Vadiyi yöneten baskıcı düzenin üzerine bir de güçlü vampirlerin hâkimiyeti ekleniyor. Brencis liderliğindeki vampirler bölgenin kontrolünü ele geçirirken insanlar giderek daha ağır şartlarda yaşamaya zorlanıyor. Ana karakter Cohen ise küçük bir maden köyünde yaşayan sıradan bir adam. Ancak vampirlerle yaşadığı karşılaşmanın ardından hayatı tamamen değişiyor ve kendisi de bir Dawnwalker'a dönüşüyor. Bu da Cohen'i iki dünyanın arasında bırakıyor. Gündüz insan. Gece vampir. Oyunun en önemli mekaniklerinden biri tam olarak bu ikilik üzerine kuruluyor. [h2]Gündüz ve Gece Gerçekten Farklı Oynanıyor[/h2] Dawnwalker'ın en ilginç taraflarından biri gündüz ve gece arasında yalnızca görsel bir değişiklik olmaması. Cohen'in yetenekleri de değişiyor. Gündüz vakti daha klasik bir savaşçı gibi hareket ediyor. Kılıç kullanıyor ve büyü temelli yeteneklere erişebiliyor. Gece olduğunda ise vampir tarafı öne çıkıyor. Pençeler, ısırıklar, kan yoluyla sağlık yenileme ve çok daha hareketli yetenekler devreye giriyor. Özellikle gölge adımı ve tırmanma yetenekleri dünyanın dikey yapısını tamamen farklı kullanmanızı sağlıyor. Gündüz ulaşamadığınız bir çatıya gece doğrudan tırmanabiliyorsunuz. Bir binaya gündüz gizlice kapıdan girmeniz gerekirken gece dışarıdan yukarı çıkarak tamamen farklı bir yol bulabiliyorsunuz. [quote]Dawnwalker'ın en başarılı fikirlerinden biri aynı mekânı gündüz ve gece iki farklı oyun alanına dönüştürebilmesi.[/quote] [h2]Keşke Gündüz ve Gece Ayrımı Daha Fazla Kullanılsaydı[/h2] Sistem iyi çalışıyor ancak potansiyelinin her zaman tam olarak kullanıldığını söylemek zor. Bazı görevlerde gündüz ve gece arasındaki fark gerçekten önemli. Farklı giriş yolları açılıyor, bazı yerlere yalnızca belirli zamanda ulaşabiliyorsunuz ve vampir yetenekleri haritanın tamamen başka şekilde kullanılmasını sağlıyor. Fakat bazı bölümlerde bu ayrım daha yüzeysel kalıyor. İnsan ve vampir formu arasındaki fark bazen çok belirginken bazı çatışmalarda iki tarafın oynanışı birbirine fazla yaklaşabiliyor. Bu nedenle oyun çok güzel bir fikir bulmuş ancak her görevde aynı seviyede değerlendirememiş hissi veriyor. [h2]Ailenizi Kurtarmak İçin 30 Gününüz Var[/h2] Cohen'in ailesi Brencis'in elinde. Onları kurtarmak için ise yalnızca 30 gün ve 30 gece bulunuyor. İlk bakışta bu sistem oyunu sürekli acele ettirecekmiş gibi görünebilir. Neyse ki gerçek zaman sürekli akmıyor. Haritada dolaşabilir, çevreyi keşfedebilir, sandık arayabilir ve farklı bölgeleri inceleyebilirsiniz. Zaman yalnızca belirli eylemleri tamamladığınızda ilerliyor. Üstelik oyun bir aktivitenin zaman harcayacağını önceden belirtiyor. Bu sayede oyuncu sürekli saatle yarışmak yerine hangi aktivitenin gerçekten değerli olduğuna karar vermeye başlıyor. [h2]Zaman Sistemi Görevlere Farklı Bakmanızı Sağlıyor[/h2] Açık dünya RPG'lerinde genellikle haritada gördüğümüz bütün soru işaretlerini temizleme alışkanlığımız var. Birisi kaybolan eşyasını arıyorsa ana hikâyeyi bırakıp ona yardım ederiz. Bir kamp görünüyorsa temizleriz. Yeni bir yan görev çıkarsa görev listesine ekleriz. Dawnwalker ise basit bir soru soruyor: [quote]Bunu yapmaya gerçekten değer mi?[/quote] Çünkü bazı görevler zaman harcıyor. Bir yabancıya yardım etmek isteyebilirsiniz ama bu yardım günün önemli bir bölümünü tüketebilir. Yeni bir yetenek öğrenmek bile zaman maliyetine sahip olabilir. Klasik "Burada yapacak ne var?" sorusu yerini "Burada yapılması gerçekten önemli olan ne var?" sorusuna bırakıyor. Bence oyunun en başarılı fikirlerinden biri bu. [h2]Her Şeyi Tek Oynayışta Yapamayabilirsiniz[/h2] Zaman sınırlaması doğal olarak bütün görevleri tamamlamayı zorlaştırıyor. Ancak oyun bunu bir eksiklik gibi değil, tasarımın parçası olarak kullanıyor. Bir görevi yapmamanız da bir seçim. Bir karaktere yardım etmezseniz dünya durup sizi beklemiyor. Olaylar sizin katılımınız olmadan ilerleyebiliyor. Ve bazı durumlarda bunun sonuçlarını daha sonra görebiliyorsunuz. Bu yaklaşım görevleri sıradan bir kontrol listesinden çıkarıyor. [b]Dawnwalker yalnızca yaptığınız seçimleri değil, görmezden geldiğiniz fırsatları da hatırlıyor.[/b] [h2]Yan Görevler Oyunun En Güçlü Taraflarından[/h2] The Witcher 3'ü unutulmaz yapan unsurlardan biri yan görevlerinin basit görevlerden çok küçük hikâyeler gibi hissettirmesiydi. Dawnwalker da benzer bir yaklaşım kullanıyor. Başlangıçta son derece basit görünen bir görev ilerledikçe ahlaki açıdan çok daha karmaşık hale gelebiliyor. Örneğin ölü birinin gümüş takılarını çalan bir mezar hırsızına rastlayabilirsiniz. İlk anda adam açıkça suçlu görünüyor. Ancak ilerledikçe gümüşü vampirlere karşı kullanılacak bir silah yapmak amacıyla topladığı ortaya çıkabiliyor. Bir anda doğru ile yanlış arasındaki çizgi bulanıklaşıyor. Oyunun görev tasarımının iyi olduğu anlar tam olarak bunlar. [h2]Bazı Hikâyeleri Tamamen Kaçırabilirsiniz[/h2] Keşif sırasında bulduğunuz sıradan bir anahtar bile ayrı bir görev zincirini başlatabiliyor. Kilidi açılan bir evin içinde bulunan belgeler sizi farklı karakterlere ve olaylara götürebiliyor. Daha da güzeli bazı hikâye karakterleriyle ne yapacağınız tamamen size bırakılıyor. Bir karakteri doğrudan ortadan kaldırabilirsiniz. Onunla ilgili daha kapsamlı bir görev zincirini takip edebilirsiniz. Ya da hiçbir şey yapmadan oradan ayrılabilirsiniz. Oyun her zaman seçenekleri büyük görev işaretleriyle önünüze koymuyor. Bu da keşfetme hissini güçlendiriyor. [h2]Zaman Bir Baskıdan Çok Karar Mekaniği[/h2] 30 günlük sistem ilk duyulduğunda stres yaratabilecek bir özellik gibi görünebilir. Ancak oynadıkça amacın oyuncuyu acele ettirmek olmadığını fark ediyorsunuz. Asıl amaç karar vermeyi zorlaştırmak. Bir kampı temizlemek mi daha önemli? Yeni bir beceri öğrenmek mi? Bir yan görevi araştırmak mı? Ana hikâyeye devam etmek mi? Her seçim diğer fırsatlar için kullanabileceğiniz zamandan harcıyor. Böylece zaman yalnızca bir sayaç olmaktan çıkıp rol yapma sisteminin parçası haline geliyor. [h2]Oyun Dünyası Büyük Ama Gereksiz Derecede Büyük Değil[/h2] Dawnwalker modern açık dünya oyunlarıyla karşılaştırıldığında daha kompakt bir haritaya sahip. Bu bence avantaj. İki önemli nokta arasında dakikalarca boş arazide ilerlemeniz gerekmiyor. Dünya yine yeterince büyük hissettiriyor ancak içerik yoğunluğu daha yüksek. Mağaralar, kalıntılar, köyler ve gizli bölgeler birbirine daha yakın. Haritanın daha küçük olması aynı zamanda zaman mekaniğiyle de uyumlu. [h2]Dünya Tamamen Tekrardan Kurtulamıyor[/h2] Kompakt yapı monotonluğu azaltıyor ama tamamen ortadan kaldırmıyor. Ana düşmanın gücünü azaltmak için bazı tekrar eden aktiviteler yapmanız gerekiyor. Kampları temizlemek, mahkumları kurtarmak ve çeşitli düşman noktalarını ortadan kaldırmak bir süre sonra benzer hissettirebiliyor. Neyse ki bu etkinliklerin arasında iyi yazılmış görevlerin bulunması oyunun temposunu toparlıyor. [h2]Şöhret Sistemi Dünyayı Değiştiriyor[/h2] Cohen vampir düzenine karşı daha fazla mücadele ettikçe şöhreti artıyor. Bu yalnızca ekrandaki bir sayı değil. Brencis sizi daha büyük bir tehdit olarak görmeye başladıkça dünya da buna tepki veriyor. Daha fazla devriye ortaya çıkabiliyor, kontrol noktaları sıklaşabiliyor, fiyatlar değişebiliyor ve ödül avcıları peşinize düşebiliyor. Ancak bunun olumlu tarafı da var. Vampir rejimine karşı olan karakterler Cohen'e daha fazla güvenmeye başlıyor ve yeni görevler açılabiliyor. Bu sistem dünyaya hoş bir tepki hissi veriyor. [h2]Dövüş Sistemi Kâğıt Üzerinde Çok İlginç[/h2] Savaş sistemi yönlü saldırı ve savunma mantığı üzerine kurulmuş. Düşman belirli bir yönden saldırıyor. Oyuncunun saldırıyı doğru okuması, savuşturması veya kaçması gerekiyor. Ardından karşı saldırı fırsatı ortaya çıkıyor. Tek rakiple yapılan mücadelelerde sistem oldukça sinematik görünüyor. Sorun birden fazla düşman aynı anda saldırdığında başlıyor. [h2]Kalabalık Çatışmalar Sistemin Zayıf Noktası[/h2] Bir düelloda gayet kontrollü çalışan dövüş sistemi, iki veya üç düşman sizi çevrelediğinde karmaşık hale gelebiliyor. Kamera rakipler arasında hızlı şekilde geçiş yapıyor. Cohen farklı yönlerden gelen saldırıları savuşturmaya çalışıyor. Oyuncunun takip etmesi gereken bilgi miktarı bir anda artıyor. Oldukça şık görünen düello sistemi kalabalık savaşlarda zaman zaman yorucu hale geliyor. Kaynak incelemede de dövüş sisteminin özellikle birden fazla rakip devreye girdiğinde sorun yaşadığı vurgulanıyor. [h2]Gece Savaşmak Daha Eğlenceli[/h2] Vampir formu dövüş sisteminin temposunu belirgin şekilde artırıyor. Gece Cohen çok daha hareketli. Rakiplerle arasındaki mesafeyi hızlı kapatabiliyor, pençe saldırıları yapabiliyor ve düşmanlarını ısırarak sağlık yenileyebiliyor. Bu da gündüz kullanılan daha kontrollü kılıç dövüşlerinden farklı bir his oluşturuyor. Vampir olarak oynadığınızda karakter daha yırtıcı ve saldırgan hissettiriyor. [h2]Üç Farklı Yetenek Yolu[/h2] Karakter gelişimi üç temel alan üzerinden ilerliyor. Kılıç ustalığı hem gündüz hem gece kullanılabiliyor. Büyücülük daha çok insan formunda ön plana çıkıyor. Vampirizm ise gece açılan yetenekleri geliştiriyor. Bu ayrım gündüz ve gece sisteminin yalnızca hareket açısından değil karakter gelişimi açısından da farklılaşmasını sağlıyor. Özellikle vampir yeteneklerinin hikâyeyle mekanik olarak açıklanması güzel bir ayrıntı. [h2]Vampir Olmanın Gerçek Sonuçları Var[/h2] Cohen'in kan ihtiyacı yalnızca görsel bir ayrıntı değil. Susuzluğunu kontrol edemezseniz çevrenizdeki karakterleri besin kaynağı olarak kullanmanız mümkün. Daha da ilginci hikâye açısından önemli karakterlerin bile bundan tamamen korunmaması. Bir kişiyi öldürmek bazı görevleri veya ilişkileri etkileyebiliyor. Oyun daha sonra "ama bu karakter önemliydi" diyerek seçiminizi geri almıyor. [b]Vampir gücünü kullanmak avantaj sağlıyor ancak bunun ahlaki ve oynanış açısından bedeli bulunuyor.[/b] [h2]Düşman Çeşitliliği Daha İyi Olabilirdi[/h2] Dövüş sisteminin en önemli problemlerinden biri düşman çeşitliliğinin bir süre sonra yetersiz hissettirmesi. İlk saatlerde farklı saldırıları okumak ve savuşturmak eğlenceli. Ancak benzer rakiplerle tekrar tekrar karşılaşınca sistemin sınırları ortaya çıkmaya başlıyor. Yeni yetenekler bir miktar çeşitlilik sağlıyor fakat oyunun ikinci yarısında daha fazla düşman tipi görmek iyi olurdu. [h2]Oyun Temposu Genel Olarak Başarılı[/h2] Dawnwalker sürekli savaşmaya zorlamıyor. Bir çatışmanın ardından soruşturma bölümü gelebiliyor. Ardından sakin bir konuşma veya keşif bölümü başlayabiliyor. Bölüm sonlarında ise daha büyük çatışmalar veya patron dövüşleri devreye giriyor. Bu değişken tempo oyunun uzun süre tek bir mekaniğe takılıp kalmasını engelliyor. [h2]Teknik Sorunlar Oyunun En Büyük Eksiklerinden[/h2] Dawnwalker'ın en ciddi problemleri teknik tarafta. Kaynak incelemede PC sürümünde donma, çökme, ışınlanma sırasında FPS düşüşleri ve DLSS ile Kare Üretimi tarafında sorunlar yaşandığı belirtiliyor. :contentReference[oaicite:3]{index=3} Animasyonlarda da zaman zaman cilasız görünen bölümler bulunuyor. Bu nedenle oyun içerik tarafında güçlü olmasına rağmen teknik açıdan biraz daha zamana ihtiyaç duyuyor hissi veriyor. Birkaç kapsamlı güncelleme oyunun genel deneyimini ciddi şekilde iyileştirebilir. [h2]Teknik Sorunlara Rağmen Neden Devam Etmek İstiyorsunuz?[/h2] Dawnwalker'ın en güzel yanı burada ortaya çıkıyor. Bir karakterle yalnızca üzerinde görev işareti olduğu için konuşmuyorsunuz. Hikâyesini merak ettiğiniz için konuşuyorsunuz. Bir masanın üzerinde bulduğunuz not yeni bir soruşturmaya dönüşebiliyor. Önemsiz görünen bir karakter birkaç saat sonra çok daha büyük bir hikâyenin merkezine oturabiliyor. Ve verdiğiniz bazı kararların sonucunu hemen öğrenemiyorsunuz. Bu da oyuncuyu görev listesini tamamlamaktan çok dünyayı anlamaya teşvik ediyor. [h2]Dawnwalker Witcher 3'ün Kopyası mı?[/h2] Hayır. The Witcher 3 etkisini inkâr etmek de gereksiz olur. Benzer kamera kullanımı, karanlık Avrupa fantezisi, görev tasarımı ve bazı dünya öğeleri açık şekilde tanıdık geliyor. Ancak Dawnwalker'ın kendi fikirleri yeterince güçlü. Gündüz ve gece arasında değişen oynanış, vampir yetenekleri, sınırlı zaman, bir görevi yapmamanın bile sonuç doğurması ve karakterleri gerçekten kaybedebilme ihtimali oyunu farklılaştırıyor. Oynadıkça Witcher benzerliği tamamen kaybolmuyor ama Dawnwalker'ın kendi kimliği çok daha belirgin hale geliyor. [h2]Zamanlayıcıyı Kapatmak Gerekir mi?[/h2] Zaman sistemini tamamen kaldıran çözümler oyuncular için cazip görünebilir. Ancak bence ilk oynayışta bunu yapmak oyunun temel fikrinin önemli bir bölümünü ortadan kaldırıyor. Çünkü Dawnwalker'ın görev sistemi zaman sınırlaması düşünülerek tasarlanmış. Her şeye yetişememek bilinçli bir tercih. Bazı fırsatları kaçırmak da deneyimin parçası. [quote]Oyunun amacı bütün haritayı yüzde 100 temizlemek değil, sınırlı zamanda sizin için neyin önemli olduğuna karar vermek.[/quote] [h2]The Blood of Dawnwalker'ın Güçlü ve Zayıf Tarafları[/h2] [b]Güçlü taraflarında[/b] özellikle görev tasarımı, gündüz ve gece sistemi, vampir oynanışı, zaman mekaniği, seçimlerin sonuçları ve kompakt açık dünya öne çıkıyor. [b]Zayıf taraflarında[/b] ise teknik sorunlar, sınırlı düşman çeşitliliği, kalabalık çatışmalarda kamera problemleri ve bazı mekaniklerin potansiyelinin tam kullanılmaması bulunuyor. Fakat önemli olan nokta şu: Oyunun zayıf yanları çoğunlukla düzeltilebilir sorunlardan oluşuyor. Temel fikirleri ise oldukça sağlam. [h2]Sonuç: The Blood of Dawnwalker Oynamaya Değer mi?[/h2] The Blood of Dawnwalker kusursuz bir oyun değil. Teknik açıdan cilalanması gereken birçok noktası var. Dövüş sistemi her durumda aynı kalitede çalışmıyor. Bazı aktiviteler tekrar etmeye başlayabiliyor. Ancak bütün bunların altında gerçekten rol yapma oyunu olmaya çalışan oldukça iddialı bir proje bulunuyor. Oyuncuya yalnızca "iyi" ve "kötü" seçenekleri vermek yerine zaman, bilgi ve sonuçlar üzerinden karar vermesini istiyor. Bazen verdiğiniz karar önemli. Bazen vermediğiniz karar daha önemli. Ve bazen en doğru seçim diye bir şey bile olmayabiliyor. [quote]Dawnwalker'ın en büyük başarısı mükemmel olması değil; birkaç saat oynadıktan sonra dünyasında bundan sonra ne olacağını gerçekten merak ettirmesi.[/quote] Benim için bu, onlarca saat oynadıktan sonra hiçbir sahnesini hatırlamadığım kusursuz ama ruhsuz bir açık dünya oyunundan daha değerli. [b]Rebel Wolves teknik sorunları çözebilir ve devam oyunlarında mevcut fikirleri daha da geliştirebilirse The Blood of Dawnwalker güçlü bir RPG serisinin başlangıcı olabilir.[/b] [quote]Sizce Dawnwalker'ın 30 günlük zaman sistemi RPG türüne gerçekten farklı bir şey katıyor mu? Yoksa açık dünya oyunlarında zaman sınırı olması sizi oyundan uzaklaştırır mı?[/quote]
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 3B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal