• Fable oyununa ait yeni bir oynanış videosu yayınlandı
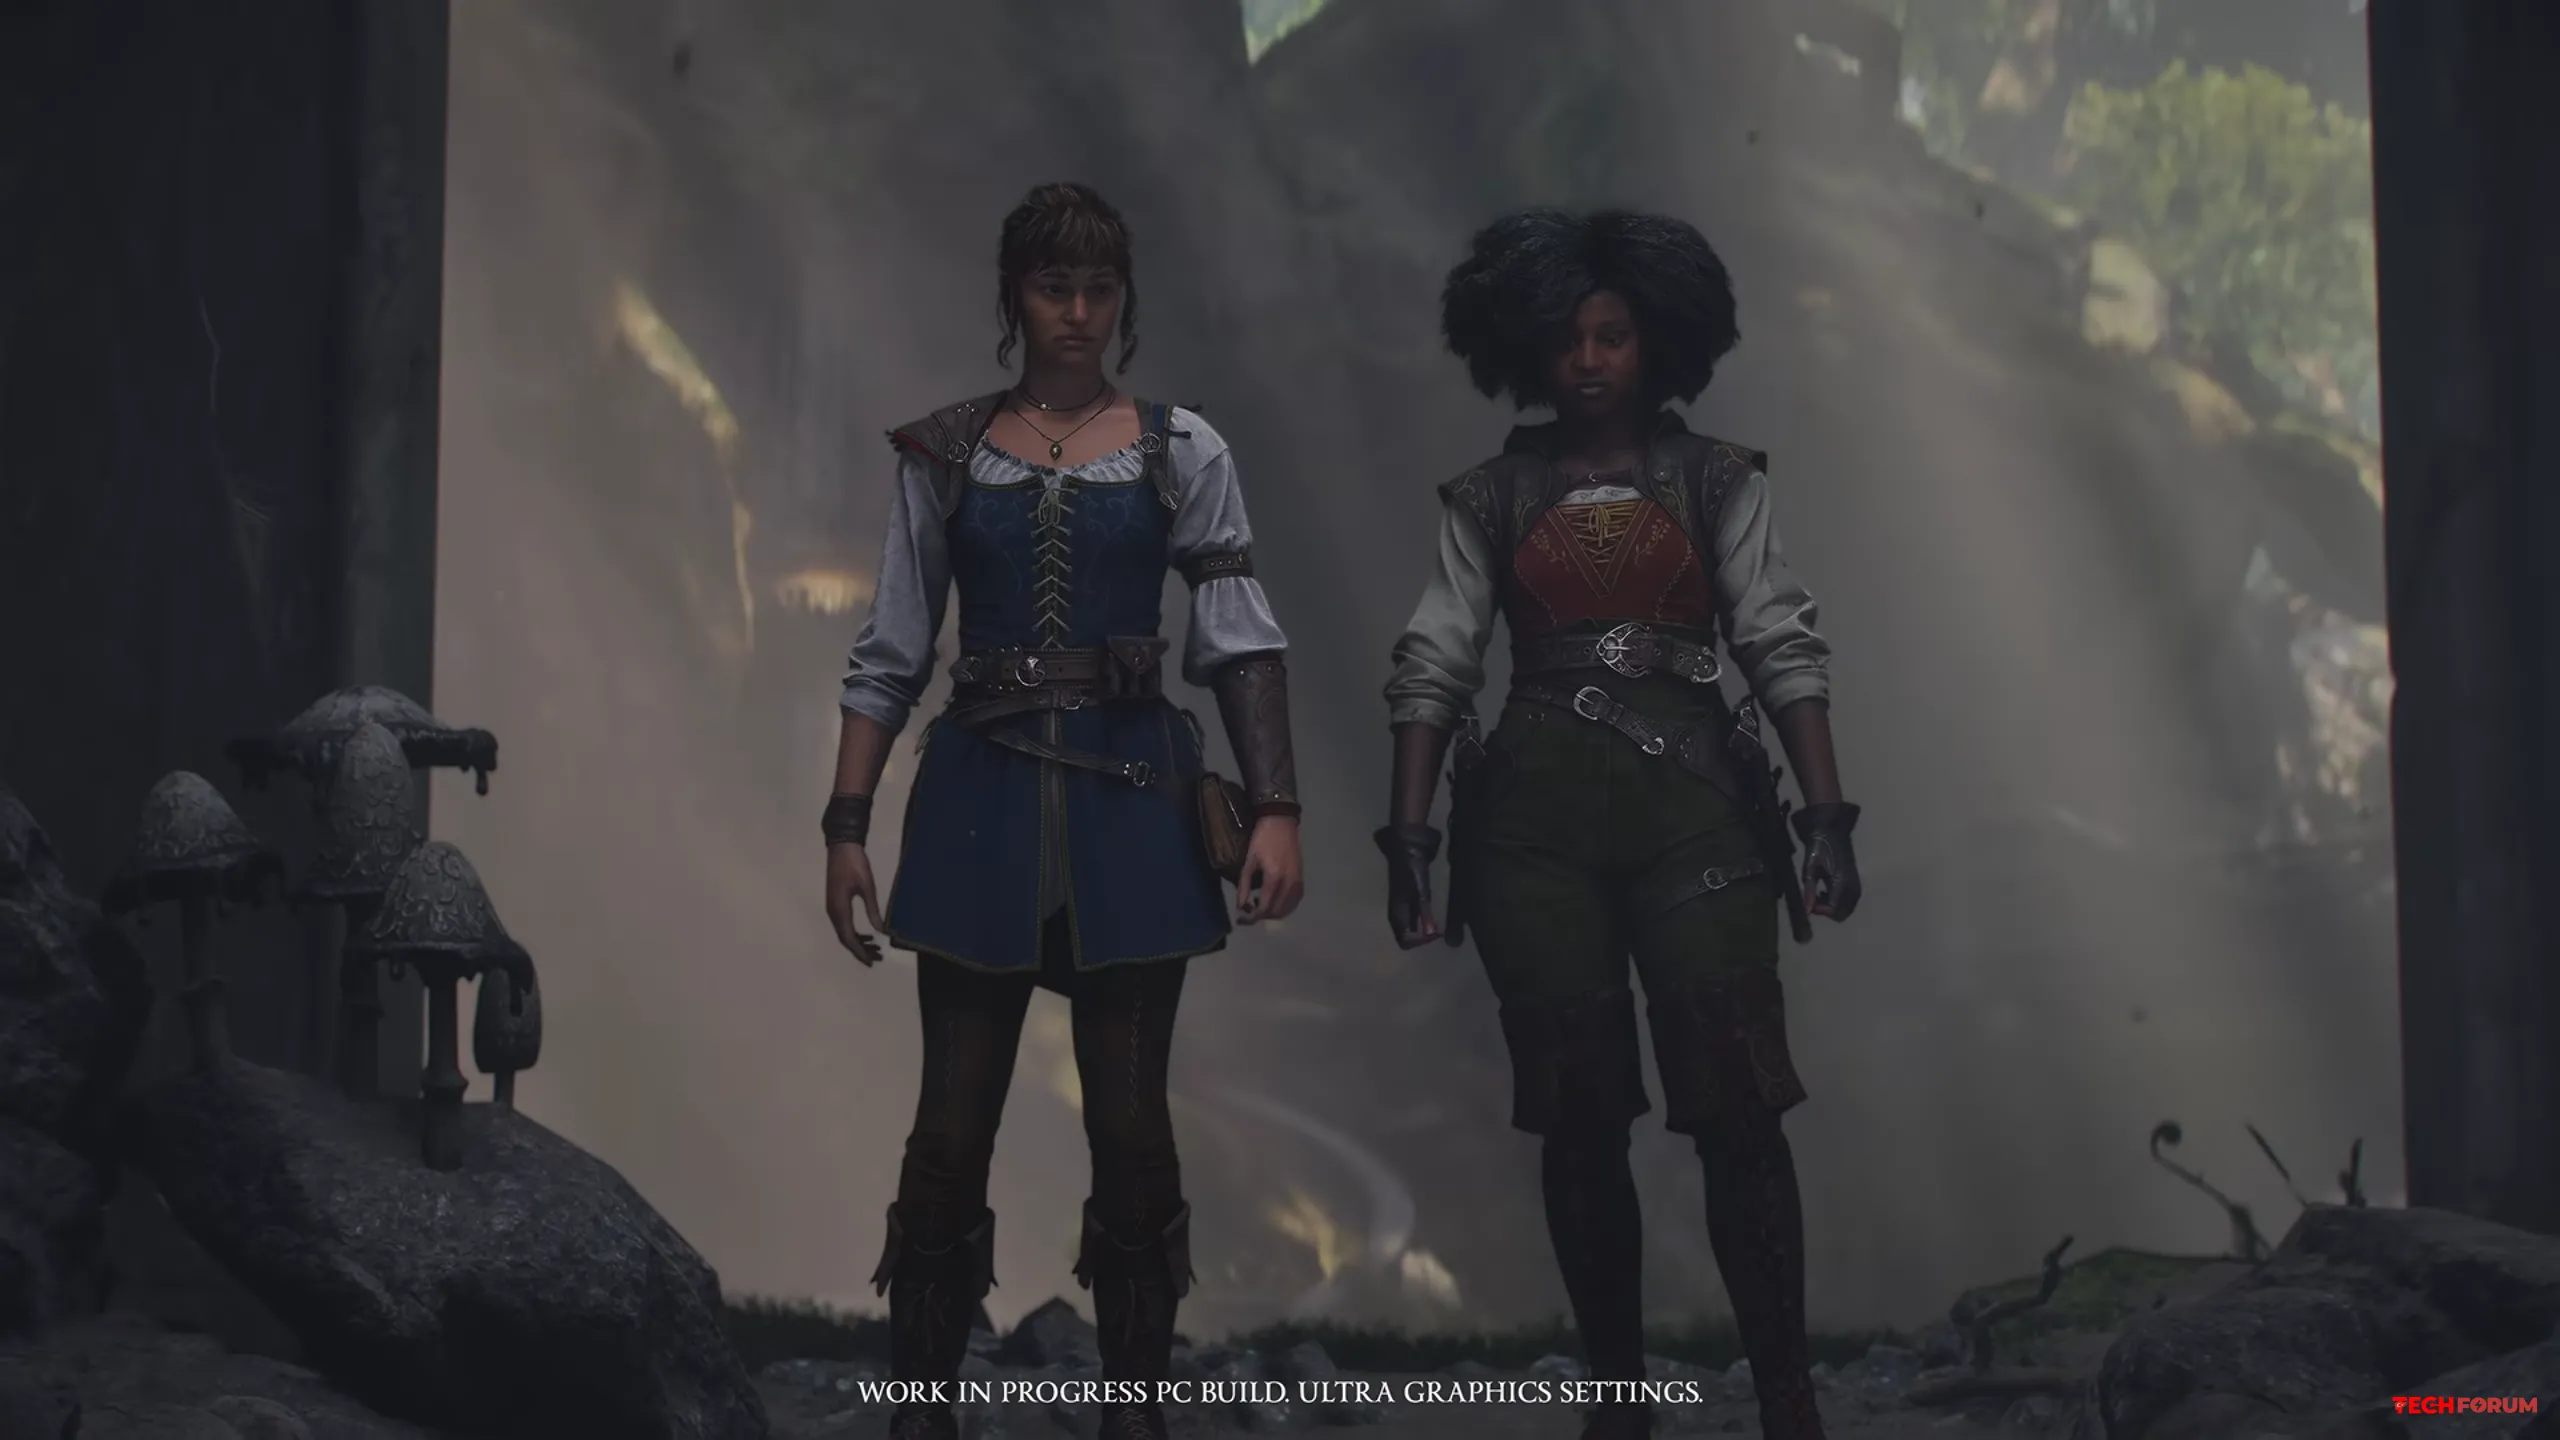
    Fable oyununa ait yeni bir oynanış videosu yayınlandı ve oyuncular buna son derece olumsuz tepki gösterdi.

    Microsoft, yakında çıkacak aksiyon rol yapma oyunu Fable için yeni bir oynanış fragmanı yayınladı.

    Video, hikaye görevlerinden birinin tamamlanmasını gösteriyordu. Diğer şeylerin yanı sıra, çeşitli mekanların keşfini, farklı düşmanlarla savaşları ve NPC'lerle diyalogları içeriyordu. Video, yaklaşmakta olan projeye ilgi uyandırmak amacıyla hazırlanmıştı. Ancak, oyuncular tarafından son derece olumsuz bir tepkiyle karşılandı. Bu yazının yazıldığı sırada, yaklaşık 7.800 olumsuz ve sadece 3.900 olumlu oyu bulunuyordu.

    Yorumlarda kullanıcılar oyunu Dragon Age: The Veilguard, Concord, Gears of War: E-Day ve sol liberal bir gündemden muzdarip olan ve "modern bir kitleyi" hedefleyen diğer projelerle karşılaştırıyor. Birçok kullanıcı projenin mali olarak başarısız olmasını açıkça diliyor.

    Oyunun çıkış tarihi 23 Şubat 2027 olarak planlanıyor. Oyun PC, Xbox Series X/S ve PlayStation 5 platformlarında yayınlanacak.

    https://www.youtube.com/watch?v=228B9kvO_G4
    Fable oyununa ait yeni bir oynanış videosu yayınlandı ve oyuncular buna son derece olumsuz tepki gösterdi. Microsoft, yakında çıkacak aksiyon rol yapma oyunu Fable için yeni bir oynanış fragmanı yayınladı. Video, hikaye görevlerinden birinin tamamlanmasını gösteriyordu. Diğer şeylerin yanı sıra, çeşitli mekanların keşfini, farklı düşmanlarla savaşları ve NPC'lerle diyalogları içeriyordu. Video, yaklaşmakta olan projeye ilgi uyandırmak amacıyla hazırlanmıştı. Ancak, oyuncular tarafından son derece olumsuz bir tepkiyle karşılandı. Bu yazının yazıldığı sırada, yaklaşık 7.800 olumsuz ve sadece 3.900 olumlu oyu bulunuyordu. Yorumlarda kullanıcılar oyunu Dragon Age: The Veilguard, Concord, Gears of War: E-Day ve sol liberal bir gündemden muzdarip olan ve "modern bir kitleyi" hedefleyen diğer projelerle karşılaştırıyor. Birçok kullanıcı projenin mali olarak başarısız olmasını açıkça diliyor. Oyunun çıkış tarihi 23 Şubat 2027 olarak planlanıyor. Oyun PC, Xbox Series X/S ve PlayStation 5 platformlarında yayınlanacak. https://www.youtube.com/watch?v=228B9kvO_G4
    0 Cevaplar 0 Paylaşımlar 398 Görüntülemeler 0 Değerlendirmeler
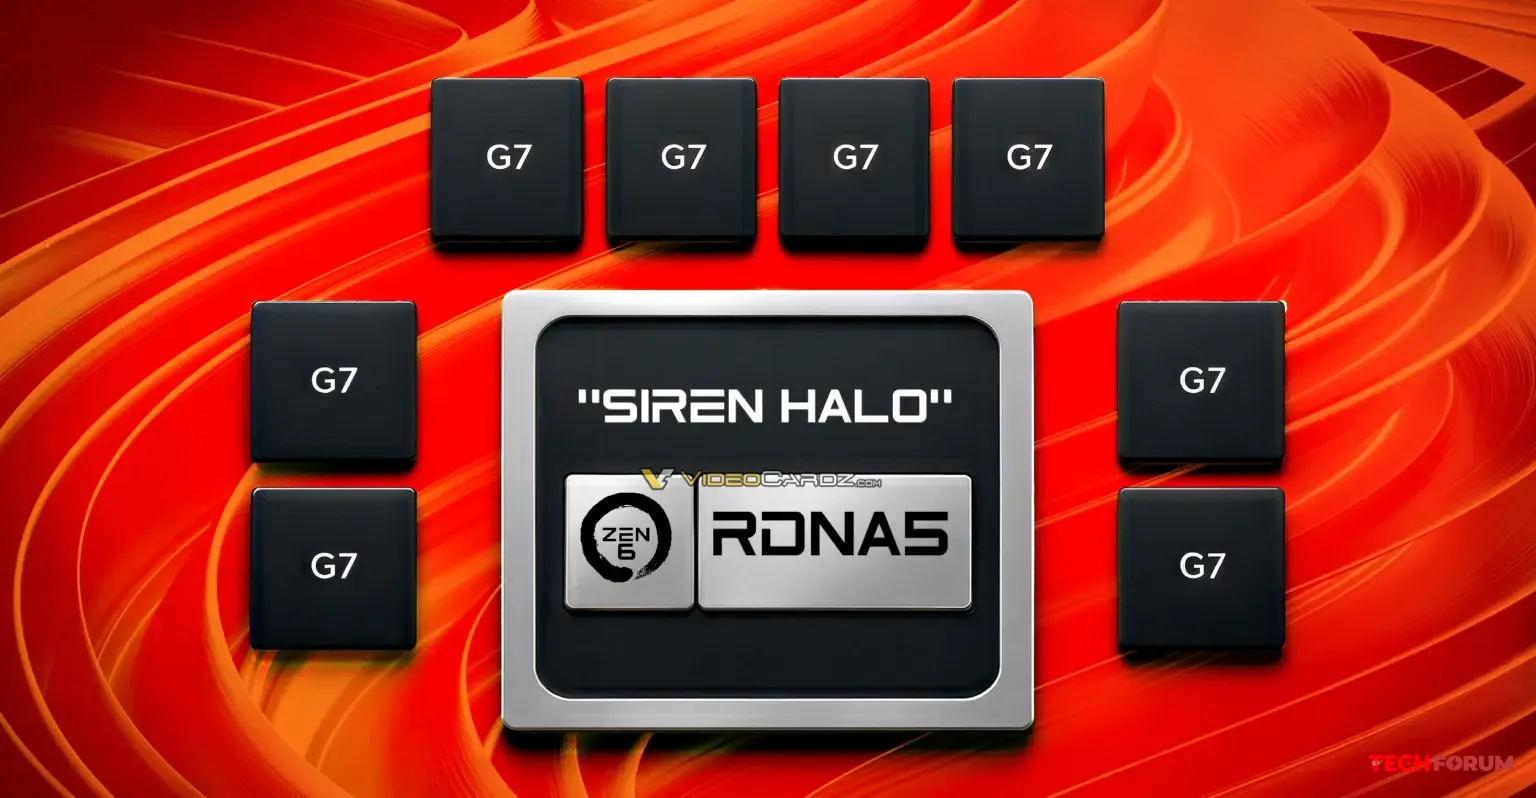
  • AMD, Zen 6 çekirdek RDNA 5 grafik işlemcisi
    AMD, Zen 6 çekirdekleri, RDNA 5 grafik işlemcisi ve GDDR7 desteğiyle Siren Halo hibrit çiplerini hazırlıyor.

    Videocardz'un Gotou_3rd adlı içeriden bilgi sahibi kişiye dayandırdığı habere göre, AMD, GDDR7 video belleğiyle birlikte çalışmak üzere tasarlanmış bir hibrit işlemci ailesi geliştiriyor gibi görünüyor.

    Bu APU serisinin kod adı Siren Halo. Kaynak, bunların Medusa Halo ailesinin yenilenmiş versiyonları olacağını iddia ediyor. Ayrıca Siren Halo çiplerinin, yeni nesil Xbox konsolu için geliştirilen Magnus APU ile yakından ilişkili olduğunu belirtti.

    Ailenin amiral gemisinin, AT2 yongasına dayalı aynı entegre RDNA 5 grafik işlemcisine sahip olması bekleniyor. Güvenilir bir kaynak olan Kepler_L2'nin son verilerine göre, bu GPU'nun tam sürümünde 70'e kadar işlem birimi (CU) bulunuyor. Magnus APU ile karşılaştırıldığında, Siren Halo çiplerinin Zen 6 mimarisine dayalı işlemci çekirdeklerine sahip olması bekleniyor.
    AMD, Zen 6 çekirdekleri, RDNA 5 grafik işlemcisi ve GDDR7 desteğiyle Siren Halo hibrit çiplerini hazırlıyor. Videocardz'un Gotou_3rd adlı içeriden bilgi sahibi kişiye dayandırdığı habere göre, AMD, GDDR7 video belleğiyle birlikte çalışmak üzere tasarlanmış bir hibrit işlemci ailesi geliştiriyor gibi görünüyor. Bu APU serisinin kod adı Siren Halo. Kaynak, bunların Medusa Halo ailesinin [b]yenilenmiş[/b] versiyonları olacağını iddia ediyor. Ayrıca Siren Halo çiplerinin, yeni nesil Xbox konsolu için geliştirilen Magnus APU ile yakından ilişkili olduğunu belirtti. Ailenin amiral gemisinin, AT2 yongasına dayalı aynı entegre RDNA 5 grafik işlemcisine sahip olması bekleniyor. Güvenilir bir kaynak olan Kepler_L2'nin son verilerine göre, bu GPU'nun tam sürümünde 70'e kadar işlem birimi (CU) bulunuyor. Magnus APU ile karşılaştırıldığında, Siren Halo çiplerinin Zen 6 mimarisine dayalı işlemci çekirdeklerine sahip olması bekleniyor.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 560 Görüntülemeler 0 Değerlendirmeler
  • Windows 11 başlangıç hızını arttıran taktik geliştirdi?
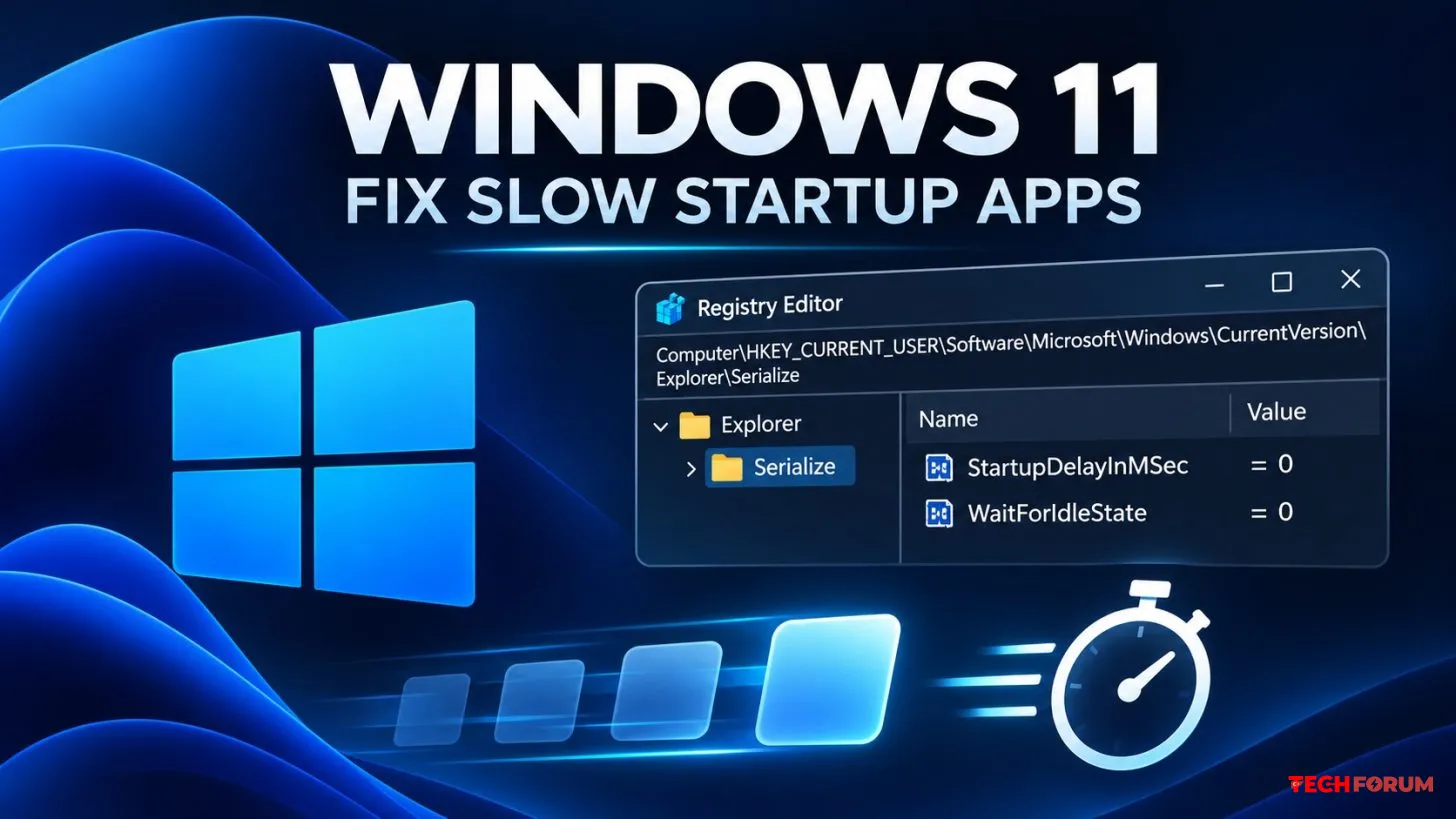
    Bir bilgisayar meraklısı, Windows 11 başlangıcında arka planda çalışan programların başlatılma hızını %80 oranında artırmayı başardı.

    Wccftech haber sitesindeki gazeteciler, PersianMG adlı bir Reddit kullanıcısı tarafından yürütülen oldukça ilginç bir deneyi fark ettiler.

    Yüksek performanslı bilgisayarının arka plan programlarını başlatmada son derece yavaş olması onu hayal kırıklığına uğratmıştı. İşletim sisteminin tamamen yüklenmesi yaklaşık 2 dakika 30 saniye sürüyordu. Bilgisayarın 30 uygulamayı, altı AutoHotkey komut dosyasını ve birkaç arka plan hizmetini başlatması da bu kadar zaman alıyordu.

    Meraklı kişi, sistemi analiz etmek için Windows Performans Araç Kiti tanılama aracını kullandı ve sorunun belirli bir ağır uygulamadan değil, işletim sisteminin kendisindeki uzun süreli hareketsizlikten kaynaklandığını keşfetti. Sorun, Windows 11'in yerleşik başlangıç ​​zamanlayıcısının, bilgisayar başlatıldıktan hemen sonra üzerindeki yükü azaltmak için belirli programların başlatılmasını kasıtlı olarak geciktirmesiydi.

    Bundan sonra, meraklı kişi Windows 11 kayıt defterinde çeşitli düzenlemeler yaparak farklı programların yüklenmesi arasındaki uzun duraklamaları ortadan kaldırdı. Bu, işletim sisteminin tam önyükleme süresini nihayetinde 30 saniyeye indirdi. Bilgisayarınızda benzer değişiklikler yapmak için, kayıt defteri düzenleyicisini açın, HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Serialize yoluna gidin, StartupDelayInMSec ve WaitForIdleState adında iki DWORD (32-bit) değeri oluşturun ve değerlerini 0 olarak ayarlayın.

    Yasal Uyarı : Bu materyal yalnızca bilgilendirme amaçlıdır. TechForumTR editör ekibi bu bilgilerin kullanılmasını önermez ve öngörülemeyen herhangi bir durumda sorumluluk kabul etmez.
    Bir bilgisayar meraklısı, Windows 11 başlangıcında arka planda çalışan programların başlatılma hızını %80 oranında artırmayı başardı. Wccftech haber sitesindeki gazeteciler, PersianMG adlı bir Reddit kullanıcısı tarafından yürütülen oldukça ilginç bir deneyi fark ettiler. Yüksek performanslı bilgisayarının arka plan programlarını başlatmada son derece yavaş olması onu hayal kırıklığına uğratmıştı. İşletim sisteminin tamamen yüklenmesi yaklaşık 2 dakika 30 saniye sürüyordu. Bilgisayarın 30 uygulamayı, altı AutoHotkey komut dosyasını ve birkaç arka plan hizmetini başlatması da bu kadar zaman alıyordu. Meraklı kişi, sistemi analiz etmek için Windows Performans Araç Kiti tanılama aracını kullandı ve sorunun belirli bir ağır uygulamadan değil, işletim sisteminin kendisindeki uzun süreli hareketsizlikten kaynaklandığını keşfetti. Sorun, Windows 11'in yerleşik başlangıç ​​zamanlayıcısının, bilgisayar başlatıldıktan hemen sonra üzerindeki yükü azaltmak için belirli programların başlatılmasını kasıtlı olarak geciktirmesiydi. Bundan sonra, meraklı kişi Windows 11 kayıt defterinde çeşitli düzenlemeler yaparak farklı programların yüklenmesi arasındaki uzun duraklamaları ortadan kaldırdı. Bu, işletim sisteminin tam önyükleme süresini nihayetinde 30 saniyeye indirdi. Bilgisayarınızda benzer değişiklikler yapmak için, kayıt defteri düzenleyicisini açın, HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Serialize yoluna gidin, StartupDelayInMSec ve WaitForIdleState adında iki DWORD (32-bit) değeri oluşturun ve değerlerini 0 olarak ayarlayın. Yasal Uyarı : Bu materyal yalnızca bilgilendirme amaçlıdır. TechForumTR editör ekibi bu bilgilerin kullanılmasını önermez ve öngörülemeyen herhangi bir durumda sorumluluk kabul etmez.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 680 Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
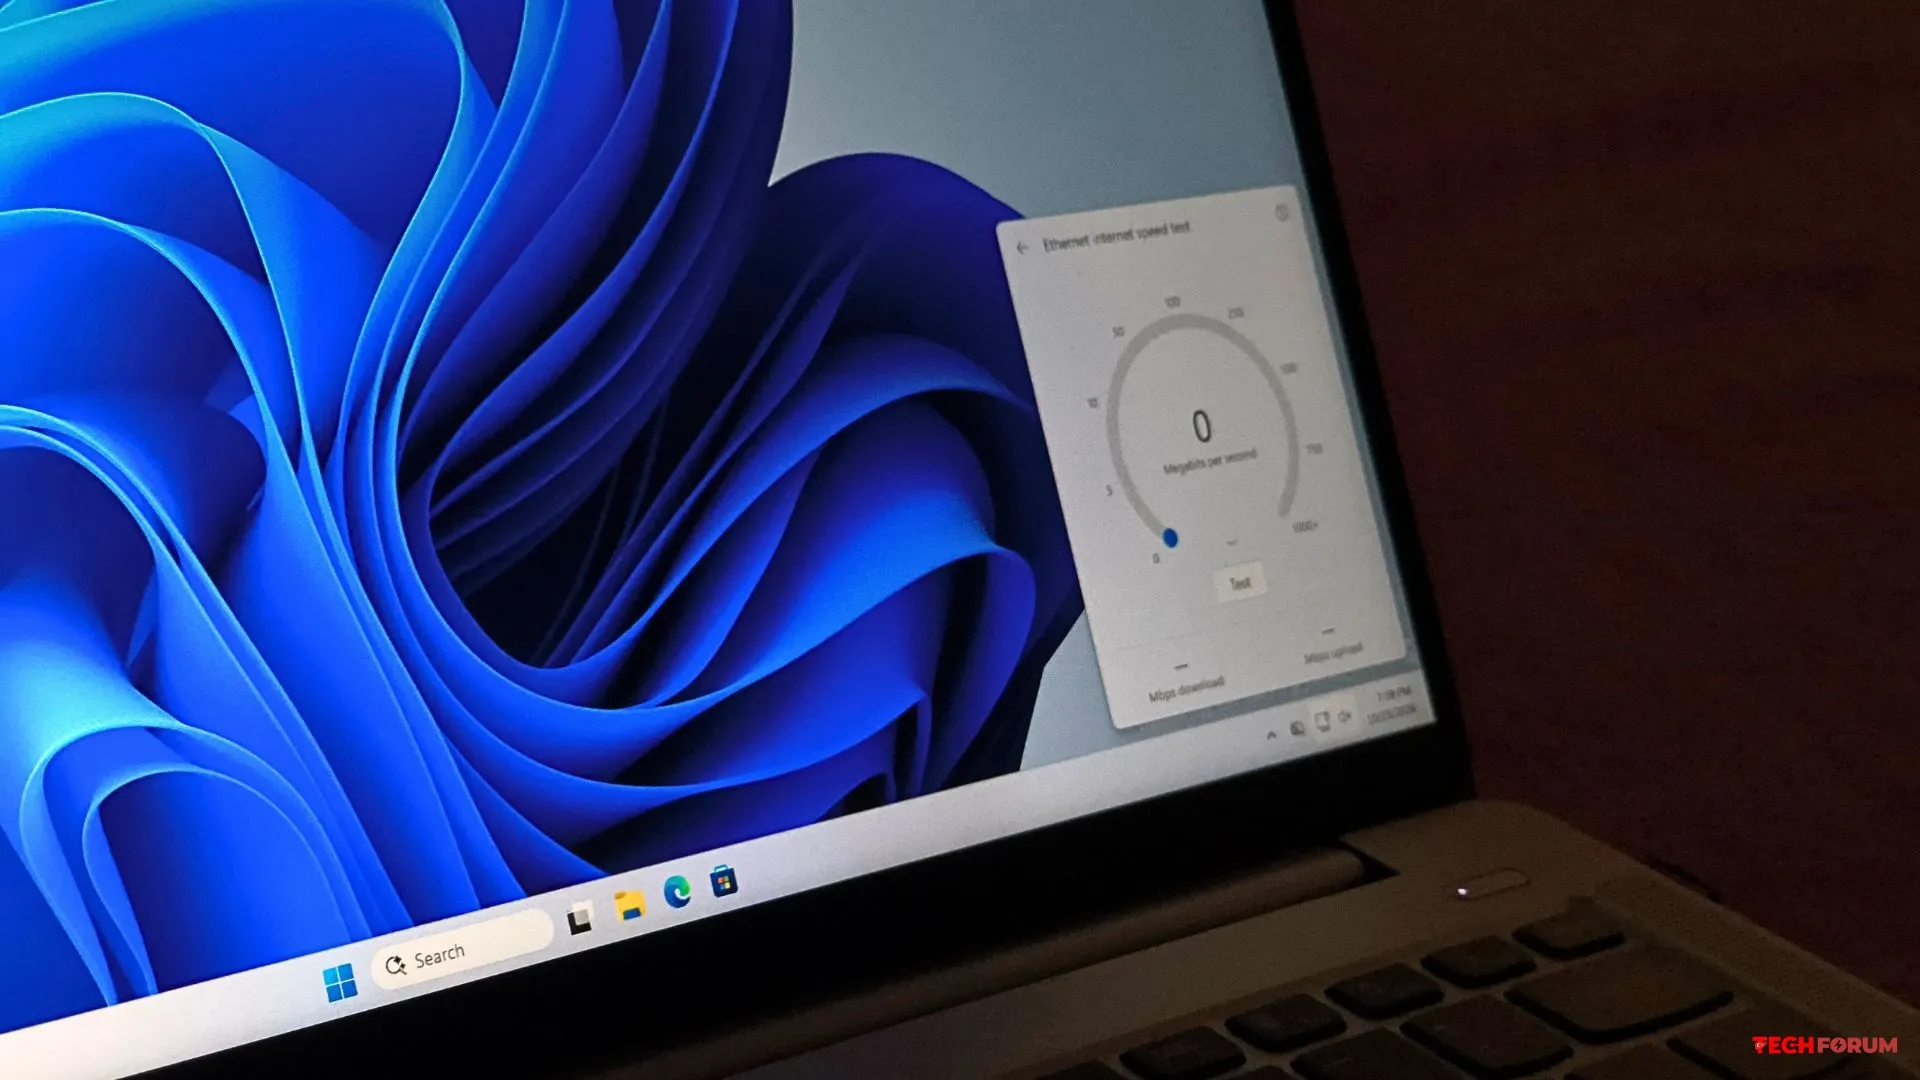
  • Windows 11'de artık tarayıcı kullanmaya gerek kalmadan internet hız testi yapılabiliyor
    Yeni özellik, Ookla'nın Speedtest platformu üzerinden çalışıyor ancak artık bir tarayıcının açık olmasını gerektirmiyor.

    Microsoft, Windows 11'deki Bing kısayolunu, tam özellikli yerleşik bir internet hız testiyle değiştirdi. Artık masaüstünüzden ayrılmadan veya bir tarayıcı açmadan, Hızlı Ayarlar'dan doğrudan bağlantınızı kontrol edebilirsiniz.

    Yeni özellik Insider Build 26340.9767 sürümünde kullanıma sunuldu. Testi üç şekilde çalıştırabilirsiniz: Hızlı Ayarlar'daki yeni "Hız Testi" kutucuğu aracılığıyla, Wi-Fi veya hücresel ağ açılır penceresinden veya görev çubuğundaki ağ simgesine sağ tıklayarak.

    "Test" düğmesine tıkladığınızda, açılan pencere bir sunucu bulur, ping değerini ölçer ve ardından indirme ve yükleme hızlarını hesaplar. Gösterge 1000+ Mbps'ye kadar değerler gösterir. Sonuçlar 30 saniyeden kısa sürede görüntülenir.

    Daha önce, "Hız Testi Yap" kısayolu varsayılan tarayıcıda Bing sayfasını açıyordu. Bu zaman kazandırmıyordu ve sadece kullanıcıları arama motoruna çekmenin bir yoluydu. Yeni sürümde, bu seçenek "İnternet Hızını Kontrol Et" olarak yeniden adlandırıldı ve artık tarayıcıya yönlendirme yapmıyor.

    Pencerenin köşesindeki bilgi düğmesinden de anlaşıldığı gibi, test hala Ookla'nın Speedtest uygulaması kullanılarak gerçekleştiriliyor. Yeni arayüz, yerel bir Windows kabuk öğesine benziyor. Hem açık hem de koyu temalarda doğru çalışıyor ve görev çubuğunu ekranın kenarlarına taşıdıktan sonra bile işlevselliğini koruyor.

    Bu özelliğe erişmek için 26340.9767 veya daha yeni bir sürüme ihtiyacınız olacak. Ancak, bu özelliği yükledikten sonra bile test görünmeyebilir; Microsoft kontrollü bir dağıtım kullanıyor. Bu durumda, Ayarlar, Windows Güncellemesi, Windows Insider Programı, Özellik Bayrakları'na gidip "Hızlı Hız Testi" ayarını etkinleştirmeniz gerekecektir. Şirket, özelliğin tüm kullanıcılara ne zaman sunulacağını henüz açıklamadı.
    Yeni özellik, Ookla'nın Speedtest platformu üzerinden çalışıyor ancak artık bir tarayıcının açık olmasını gerektirmiyor. Microsoft, Windows 11'deki Bing kısayolunu, tam özellikli yerleşik bir internet hız testiyle değiştirdi. Artık masaüstünüzden ayrılmadan veya bir tarayıcı açmadan, Hızlı Ayarlar'dan doğrudan bağlantınızı kontrol edebilirsiniz. Yeni özellik Insider Build 26340.9767 sürümünde kullanıma sunuldu. Testi üç şekilde çalıştırabilirsiniz: Hızlı Ayarlar'daki yeni "Hız Testi" kutucuğu aracılığıyla, Wi-Fi veya hücresel ağ açılır penceresinden veya görev çubuğundaki ağ simgesine sağ tıklayarak. "Test" düğmesine tıkladığınızda, açılan pencere bir sunucu bulur, ping değerini ölçer ve ardından indirme ve yükleme hızlarını hesaplar. Gösterge 1000+ Mbps'ye kadar değerler gösterir. Sonuçlar 30 saniyeden kısa sürede görüntülenir. Daha önce, "Hız Testi Yap" kısayolu varsayılan tarayıcıda Bing sayfasını açıyordu. Bu zaman kazandırmıyordu ve sadece kullanıcıları arama motoruna çekmenin bir yoluydu. Yeni sürümde, bu seçenek "İnternet Hızını Kontrol Et" olarak yeniden adlandırıldı ve artık tarayıcıya yönlendirme yapmıyor. Pencerenin köşesindeki bilgi düğmesinden de anlaşıldığı gibi, test hala Ookla'nın Speedtest uygulaması kullanılarak gerçekleştiriliyor. Yeni arayüz, yerel bir Windows kabuk öğesine benziyor. Hem açık hem de koyu temalarda doğru çalışıyor ve görev çubuğunu ekranın kenarlarına taşıdıktan sonra bile işlevselliğini koruyor. Bu özelliğe erişmek için 26340.9767 veya daha yeni bir sürüme ihtiyacınız olacak. Ancak, bu özelliği yükledikten sonra bile test görünmeyebilir; Microsoft kontrollü bir dağıtım kullanıyor. Bu durumda, Ayarlar, Windows Güncellemesi, Windows Insider Programı, Özellik Bayrakları'na gidip "Hızlı Hız Testi" ayarını etkinleştirmeniz gerekecektir. Şirket, özelliğin tüm kullanıcılara ne zaman sunulacağını henüz açıklamadı.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
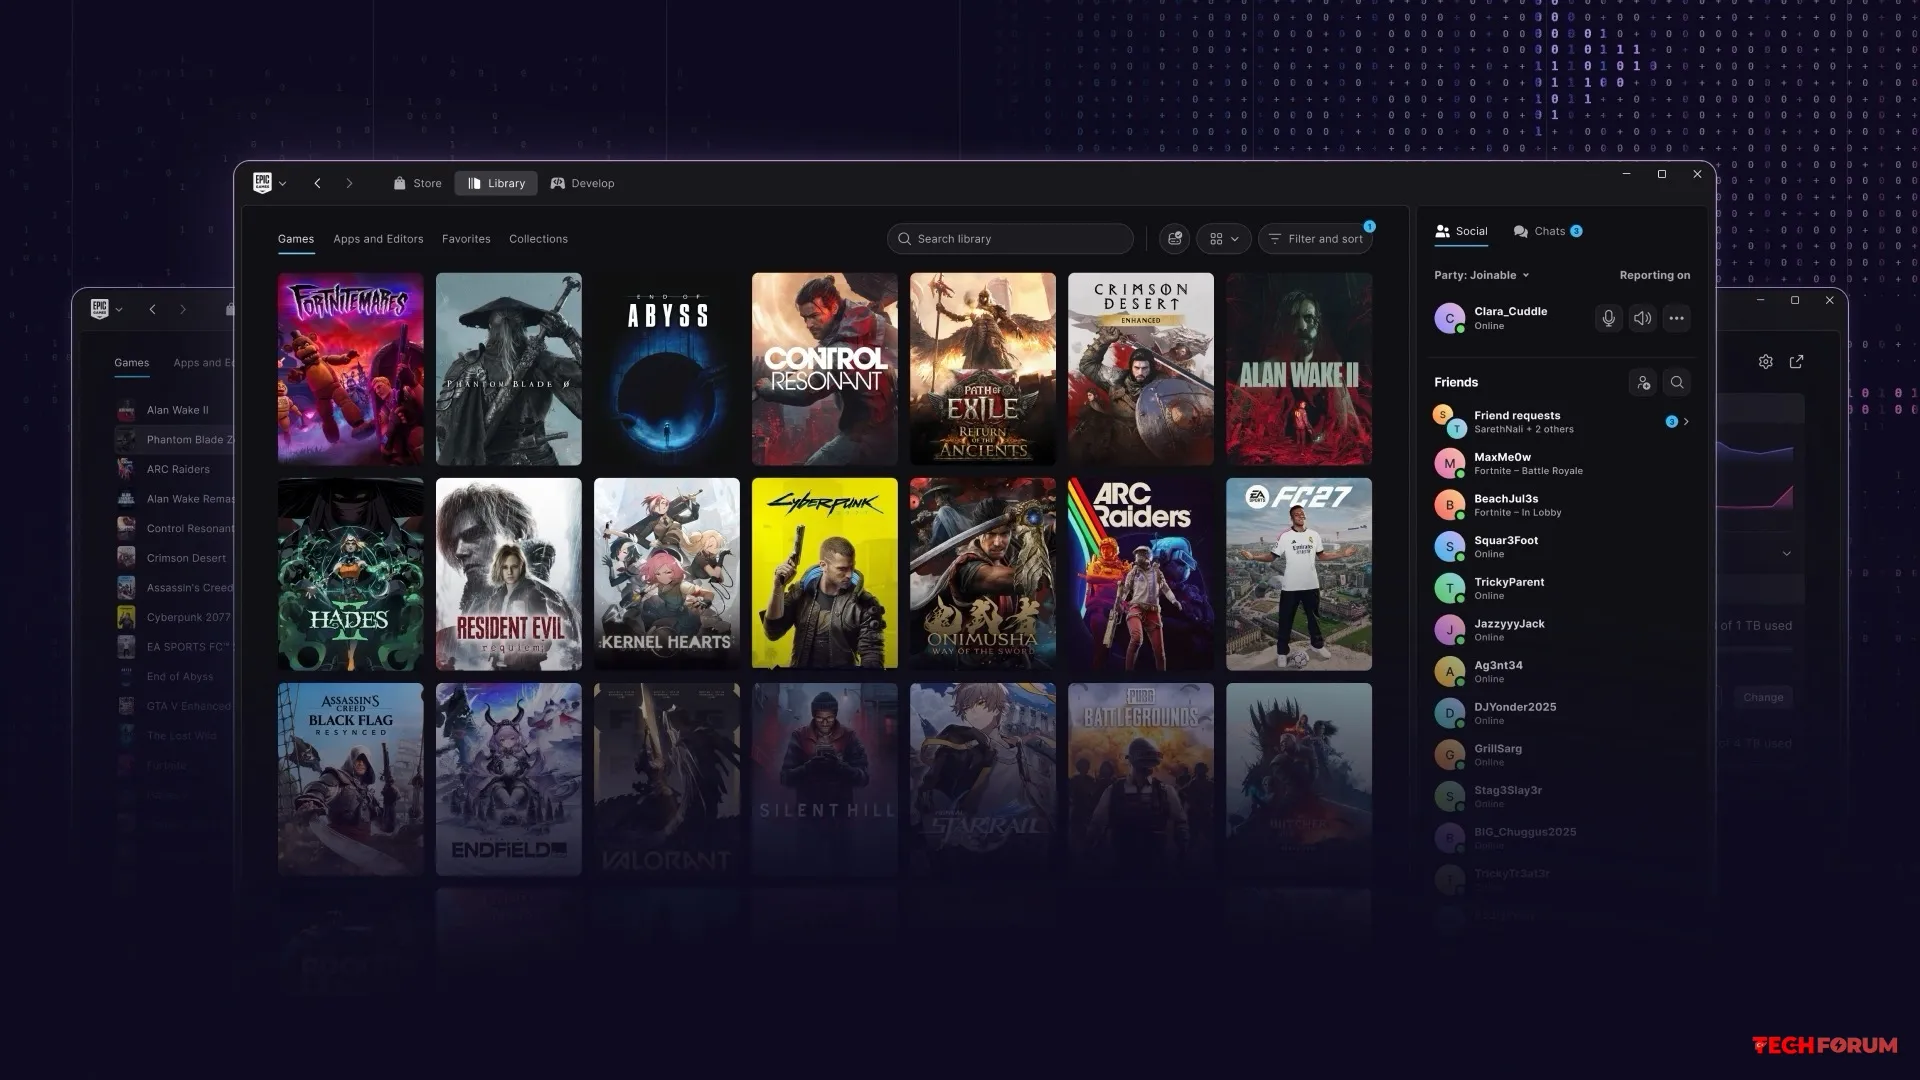
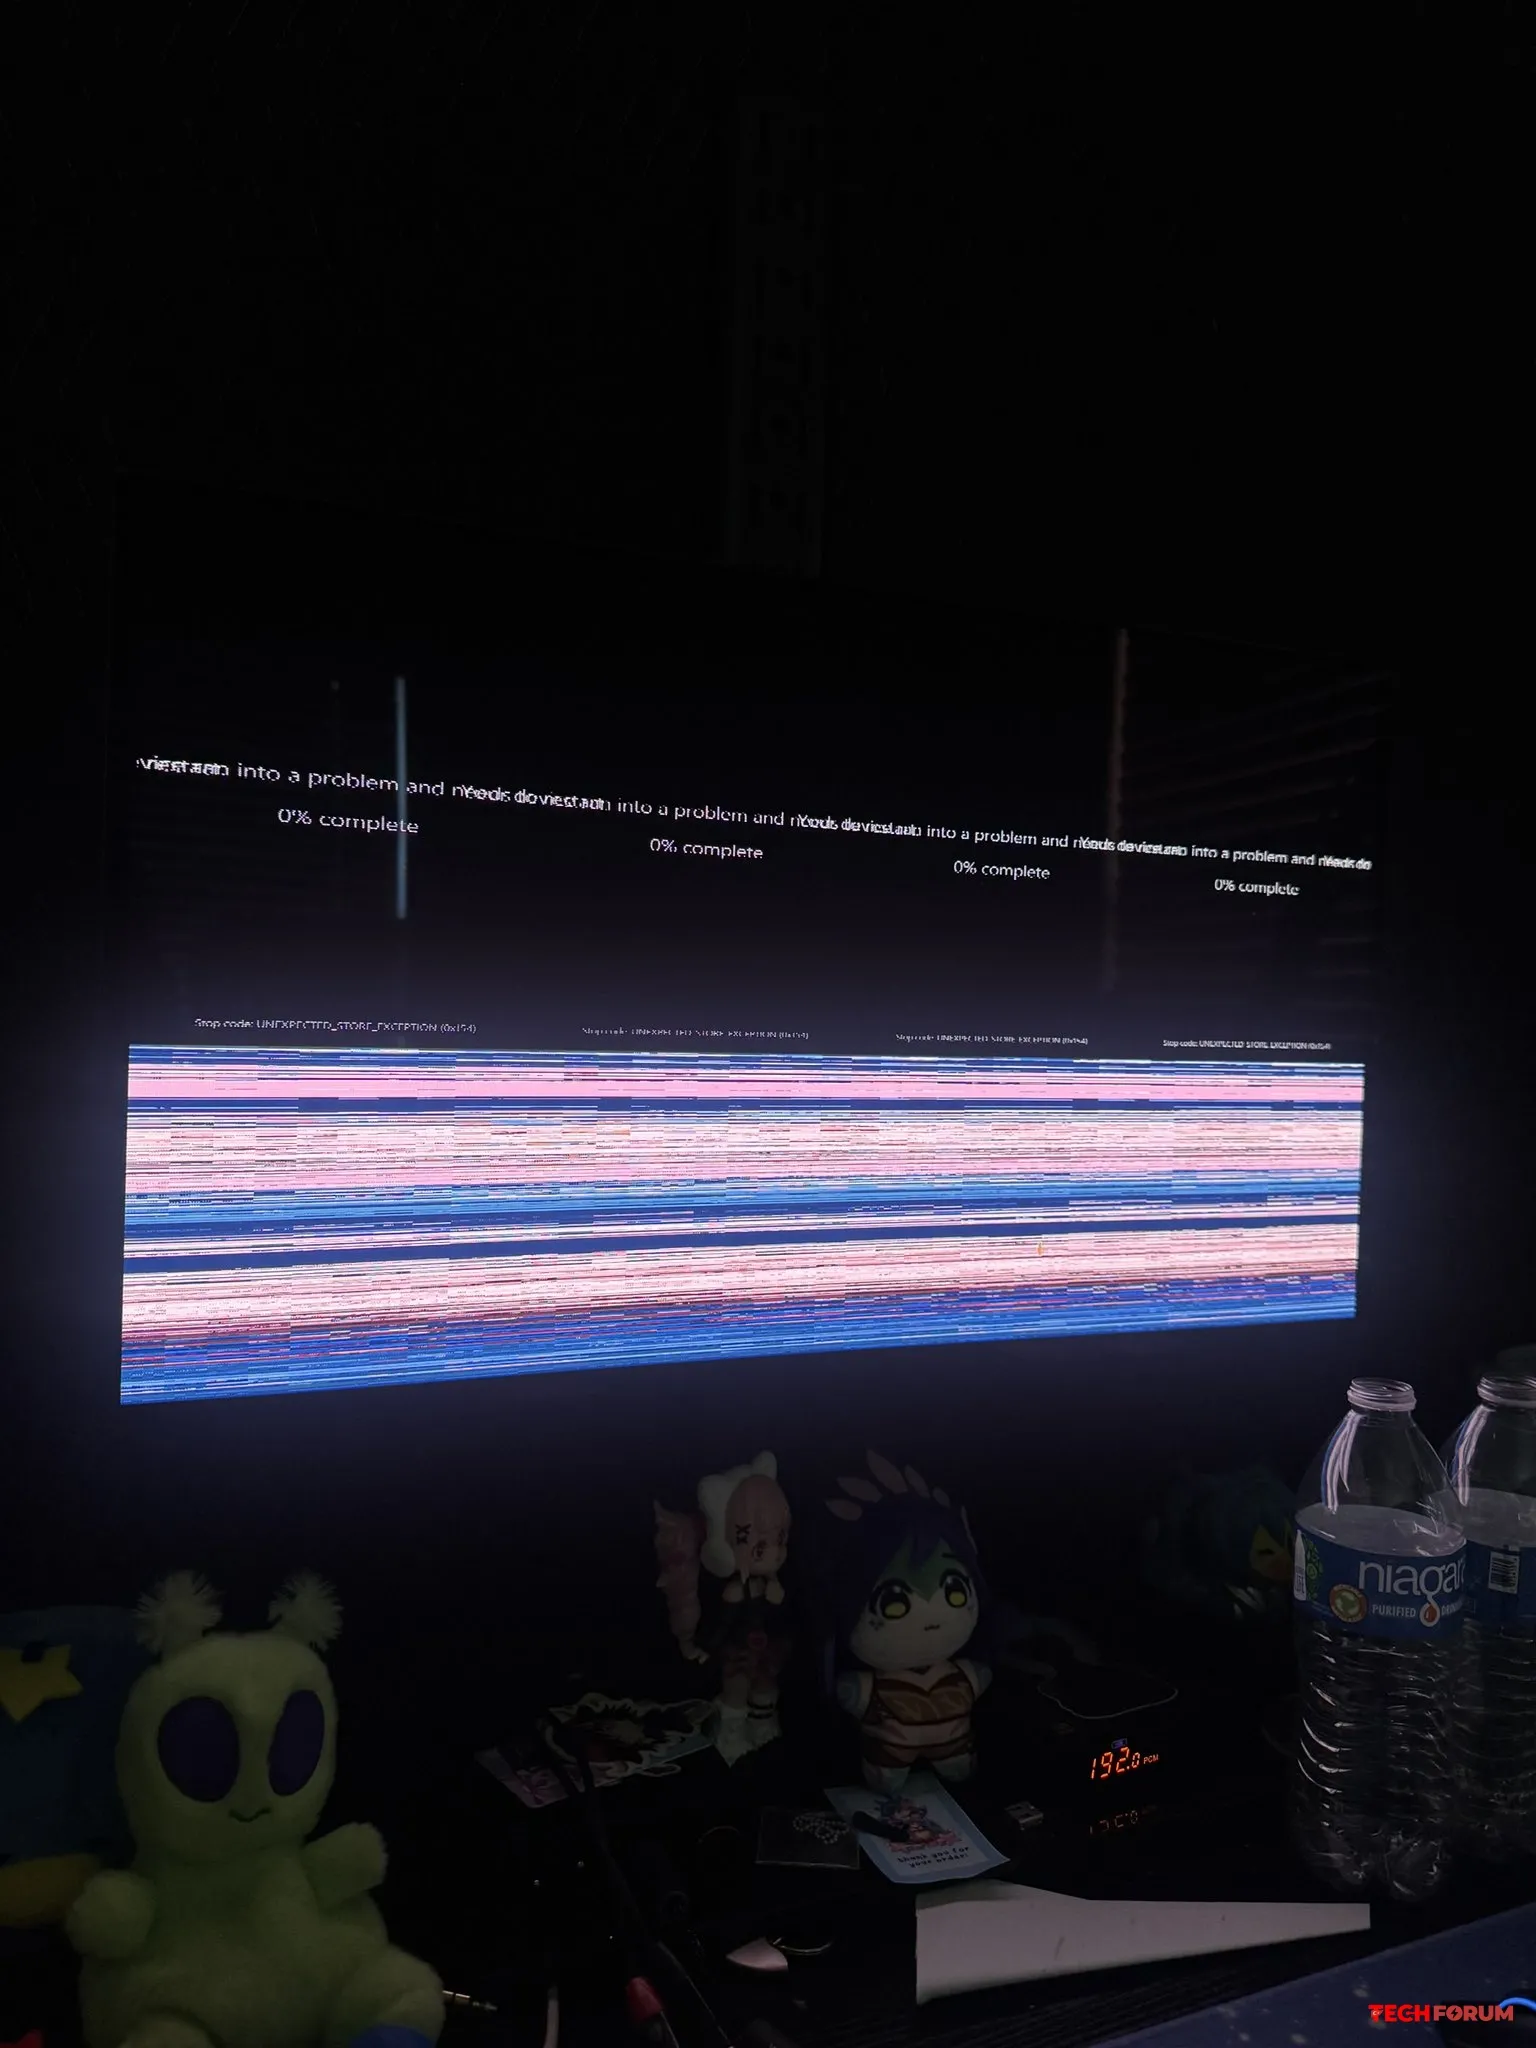
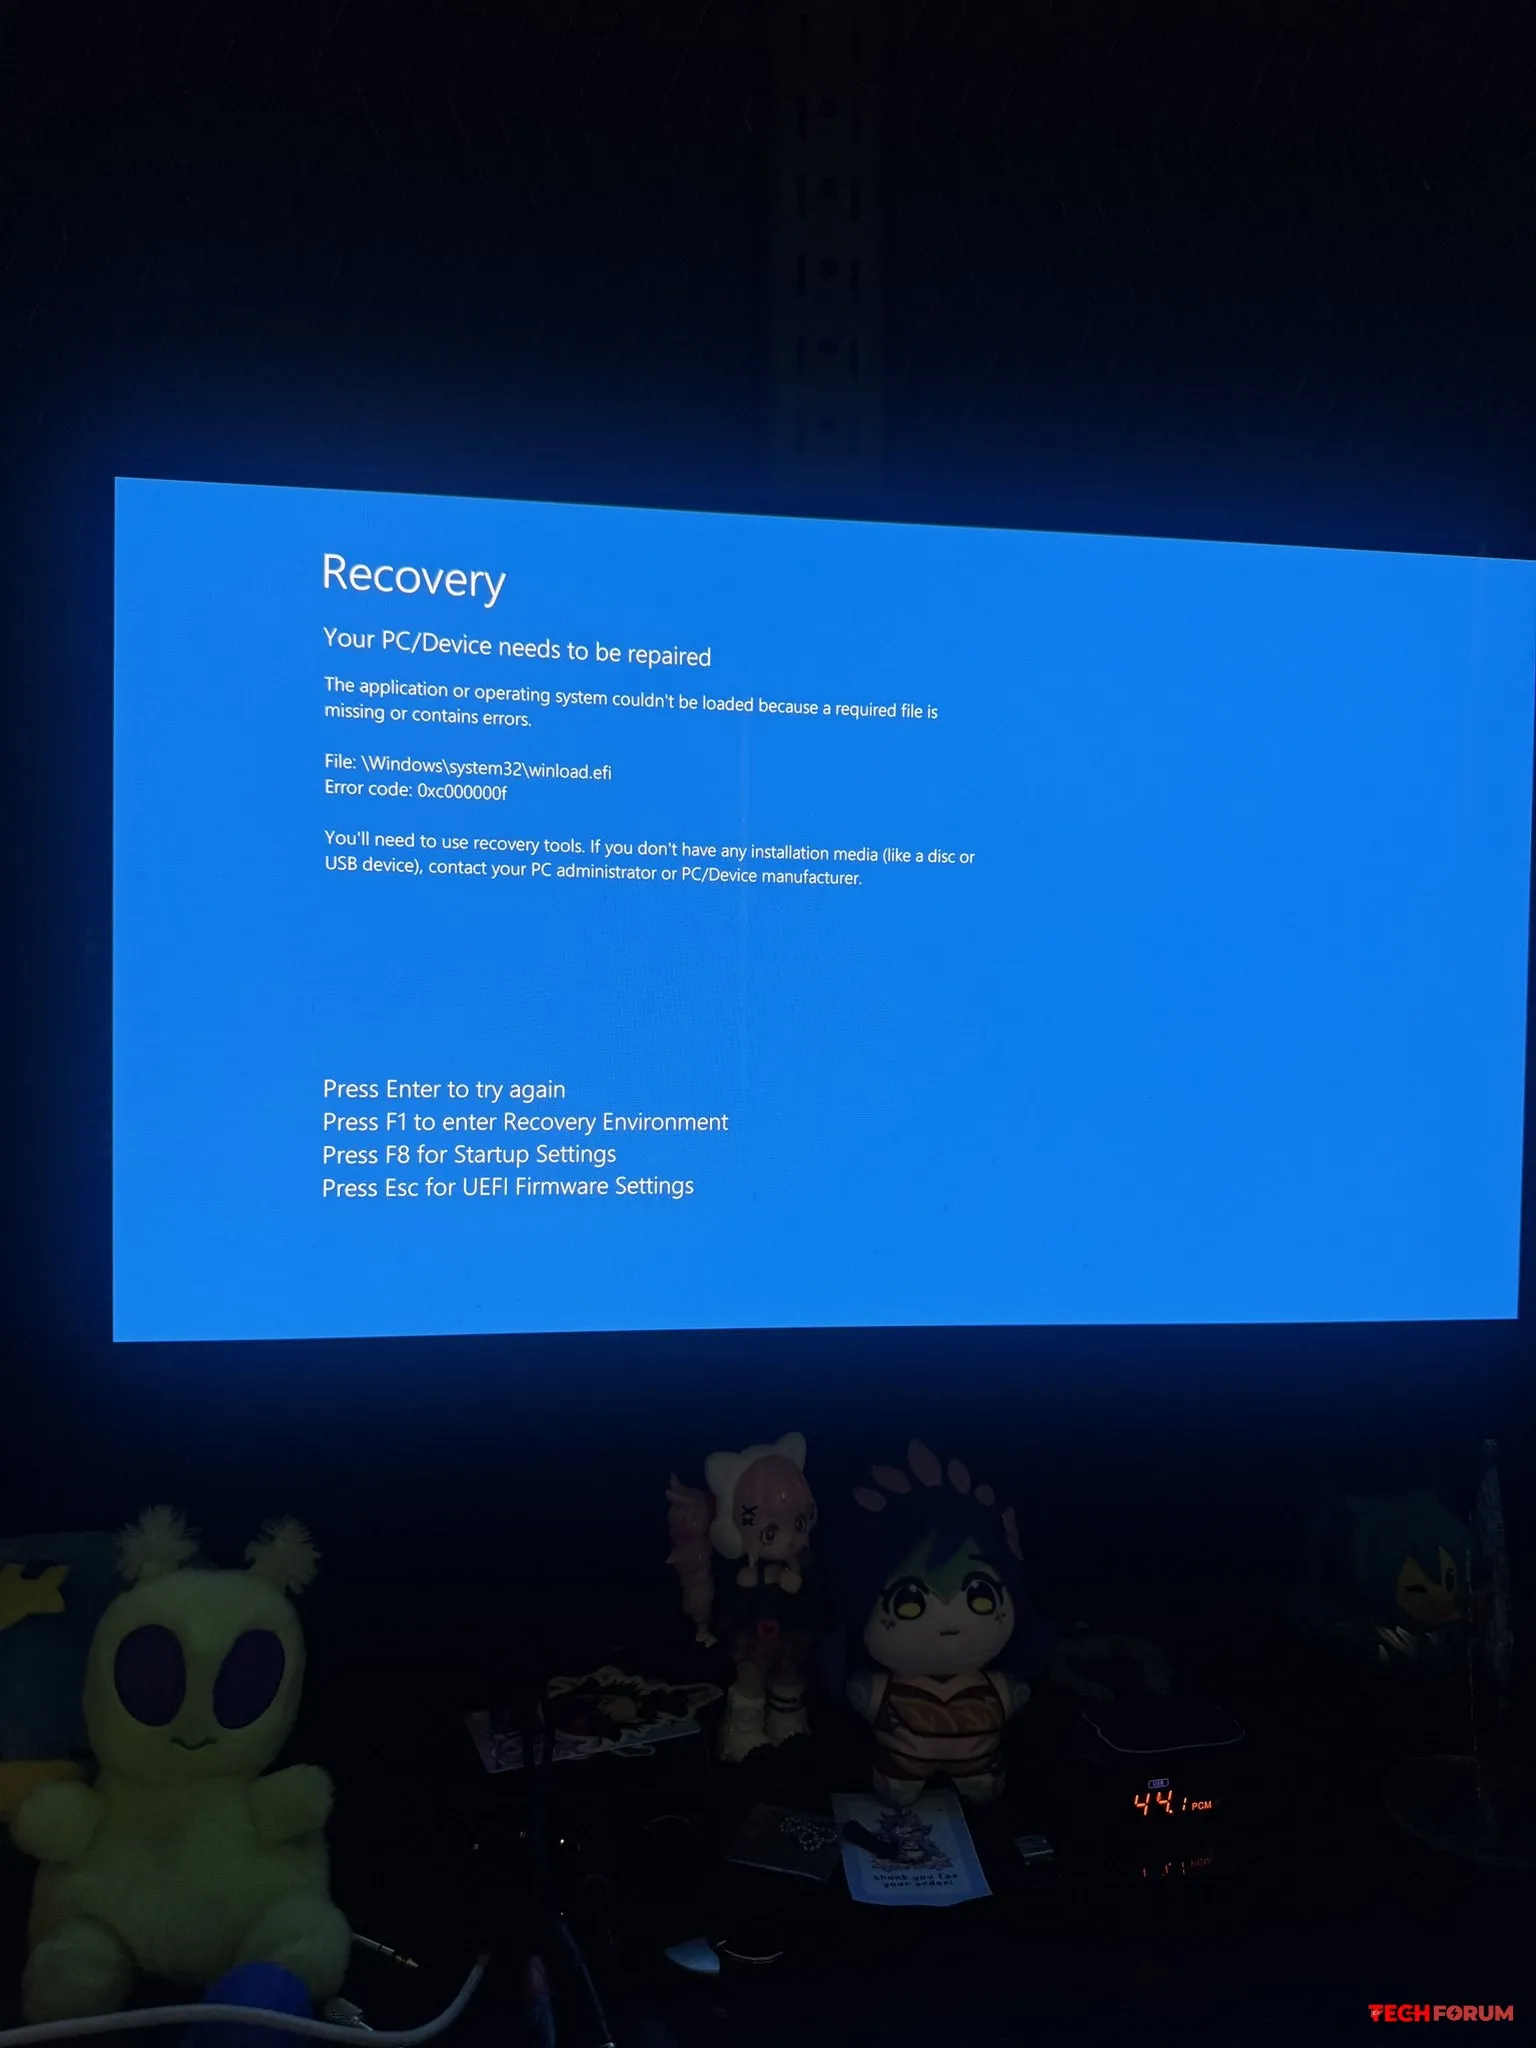
  • Yapay zeka destekli yeni Epic Games başlatıcısı Windows'ta Mavi Ekran Hatasına neden oluyor.
    Güncellenen Epic Games başlatıcısının daha hızlı ve kullanıcı dostu olması bekleniyordu, ancak bazı oyuncular beklenmedik sorunlarla karşılaştı. Bunların en yaygın olanları arasında grafiksel bozukluklar ve hatta Windows Mavi Ekran Hatası yer alıyor.

    Tüm bunlar, şirketin yapay zekayı geliştirme süreçlerine aktif olarak entegre etme taahhüdünün ortasında gerçekleşiyor. Epic Games kısa süre önce yapay zekanın yazılım geliştirme için önemli bir araç haline geldiği, yapay zeka odaklı bir yaklaşıma geçişini duyurdu. Hatta bir ekibin çalışanlarını manuel kod yazmayı bırakmaya teşvik ettiği bile bildiriliyor.

    Şirket kısa süre sonra yapay zeka kullanılarak geliştirilen güncellenmiş bir başlatıcı yayınladı. Epic, etkileyici hız iyileştirmeleri vaat etti. Uygulamanın Steam'den 1,8 kat daha hızlı açılması ve oyun kütüphanesinin önceki sürüme göre 30 kat daha hızlı yüklenmesi bekleniyordu.

    Ancak pratikte işler o kadar da sorunsuz gitmedi. Kullanıcılar hatalar bildirmeye başladı ve bir oyuncu, Windows'un çökmesine neden olan grafiksel bozukluklar yaşadığını belirtti. Diğerleri de uygulamayı başlattıktan sonra bilgisayar çökmelerinden şikayetçi oldu.

    Epic'in iddialı vaatleri göz önüne alındığında, durum oldukça ironik görünüyor. Özellikle de şirket kendi ürünüyle yapay zeka odaklı geliştirmenin faydalarını göstermeyi umuyorsa.
    Güncellenen Epic Games başlatıcısının daha hızlı ve kullanıcı dostu olması bekleniyordu, ancak bazı oyuncular beklenmedik sorunlarla karşılaştı. Bunların en yaygın olanları arasında grafiksel bozukluklar ve hatta Windows Mavi Ekran Hatası yer alıyor. Tüm bunlar, şirketin yapay zekayı geliştirme süreçlerine aktif olarak entegre etme taahhüdünün ortasında gerçekleşiyor. Epic Games kısa süre önce yapay zekanın yazılım geliştirme için önemli bir araç haline geldiği, yapay zeka odaklı bir yaklaşıma geçişini duyurdu. Hatta bir ekibin çalışanlarını manuel kod yazmayı bırakmaya teşvik ettiği bile bildiriliyor. Şirket kısa süre sonra yapay zeka kullanılarak geliştirilen güncellenmiş bir başlatıcı yayınladı. Epic, etkileyici hız iyileştirmeleri vaat etti. Uygulamanın Steam'den 1,8 kat daha hızlı açılması ve oyun kütüphanesinin önceki sürüme göre 30 kat daha hızlı yüklenmesi bekleniyordu. Ancak pratikte işler o kadar da sorunsuz gitmedi. Kullanıcılar hatalar bildirmeye başladı ve bir oyuncu, Windows'un çökmesine neden olan grafiksel bozukluklar yaşadığını belirtti. Diğerleri de uygulamayı başlattıktan sonra bilgisayar çökmelerinden şikayetçi oldu. Epic'in iddialı vaatleri göz önüne alındığında, durum oldukça ironik görünüyor. Özellikle de şirket kendi ürünüyle yapay zeka odaklı geliştirmenin faydalarını göstermeyi umuyorsa.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • PCGH - Oyun çökmeleri, siyah ekranlar ve sürücü çökmeleri sorunlu yazılımlardan değil, RAM ayarlarından kaynaklanıyor olabilir.
    Geçtiğimiz yıl boyunca, oyun çökmeleri, siyah ekranlar ve grafik sürücüsü çökmeleriyle ilgili çok sayıda şikayet internette ortaya çıktı. Kullanıcılar genellikle bu sorunları kötü tasarlanmış yazılım güncellemelerine bağlıyor. Ancak PC Games Hardware yazarları, bazı durumlarda sorunların tamamen farklı nedenlerden kaynaklandığını iddia ediyor.

    Örnek olarak, Reddit kullanıcısı chris519117'nin yakın tarihli bir raporunu gösteriyorlar. Kendisi Ryzen 7 7700X işlemciye, Radeon RX 9070 XT ekran kartına ve 6000 MHz frekansta 32 GB DDR5 RAM'e sahip bir bilgisayara sahip. Son zamanlarda siyah ekranlar, oyun çökmeleri ve sürücü hataları yaşamaya başladı. Başlangıçta AMD yazılımını suçladı. Ancak daha sonra BIOS ayarlarında EXPO profilini devre dışı bırakmayı denedi ve bu da tüm sorunları anında çözdü.

    PCGH, EXPO ve XMP teknolojilerinin tüm işlemci ve anakart kombinasyonlarında kararlı bellek çalışmasını garanti etmediğini vurguluyor. Bu teknolojiler yalnızca önceden tanımlanmış hız aşırtma profillerini yükler ve bu profiller tüm sistemler için uygun olmayabilir. Ayrıca, kullanıcının bellek kitinin yalnızca Intel XMP'yi desteklediğini belirtiyorlar. Üreticinin AMD platformlarıyla uyumluluğunu test etmemiş olması da mümkün.

    Alıntıdır. Kaynak PCGH
    [b]Geçtiğimiz yıl boyunca, oyun çökmeleri, siyah ekranlar ve grafik sürücüsü çökmeleriyle ilgili çok sayıda şikayet internette ortaya çıktı. Kullanıcılar genellikle bu sorunları kötü tasarlanmış yazılım güncellemelerine bağlıyor. Ancak PC Games Hardware yazarları, bazı durumlarda sorunların tamamen farklı nedenlerden kaynaklandığını iddia ediyor.[/b] Örnek olarak, Reddit kullanıcısı chris519117'nin yakın tarihli bir raporunu gösteriyorlar. Kendisi Ryzen 7 7700X işlemciye, Radeon RX 9070 XT ekran kartına ve 6000 MHz frekansta 32 GB DDR5 RAM'e sahip bir bilgisayara sahip. Son zamanlarda siyah ekranlar, oyun çökmeleri ve sürücü hataları yaşamaya başladı. Başlangıçta AMD yazılımını suçladı. Ancak daha sonra BIOS ayarlarında EXPO profilini devre dışı bırakmayı denedi ve bu da tüm sorunları anında çözdü. PCGH, EXPO ve XMP teknolojilerinin tüm işlemci ve anakart kombinasyonlarında kararlı bellek çalışmasını garanti etmediğini vurguluyor. Bu teknolojiler yalnızca önceden tanımlanmış hız aşırtma profillerini yükler ve bu profiller tüm sistemler için uygun olmayabilir. Ayrıca, kullanıcının bellek kitinin yalnızca Intel XMP'yi desteklediğini belirtiyorlar. Üreticinin AMD platformlarıyla uyumluluğunu test etmemiş olması da mümkün. Alıntıdır. Kaynak PCGH
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • OLED monitörler CRT'lerin netliğini ve akıcılığını geri getiriyor, ancak Windows bunu sağlayamıyor
    PC Gamer'a göre, yüksek yenileme hızına sahip modern OLED monitörler, özellikle eski oyunlarda, eski CRT ekranların akıcılığına ve netliğine yaklaşabiliyor. Ancak, tam etkiyi elde etmek karmaşık kurulum ve sabır gerektiriyor.

    Blur Busters geliştiricisi Mark Reyhon, CRT ekranların elektron ışınını simüle eden bir algoritma oluşturdu. Bu algoritma, fosfor solması ve aralıklı tarama gibi eski ekranların performans özelliklerini bile yeniden üretiyor. Bu sayede, hareketli nesneler, geleneksel modern ekranlarda bulanık görünecek ayrıntıları koruyabiliyor. Doğru ayarlarla, 60 fps'de çalışan bir oyun bile, kare hızını 100 fps veya daha fazlasına çıkarmaya gerek kalmadan önemli ölçüde daha keskin görünebiliyor.

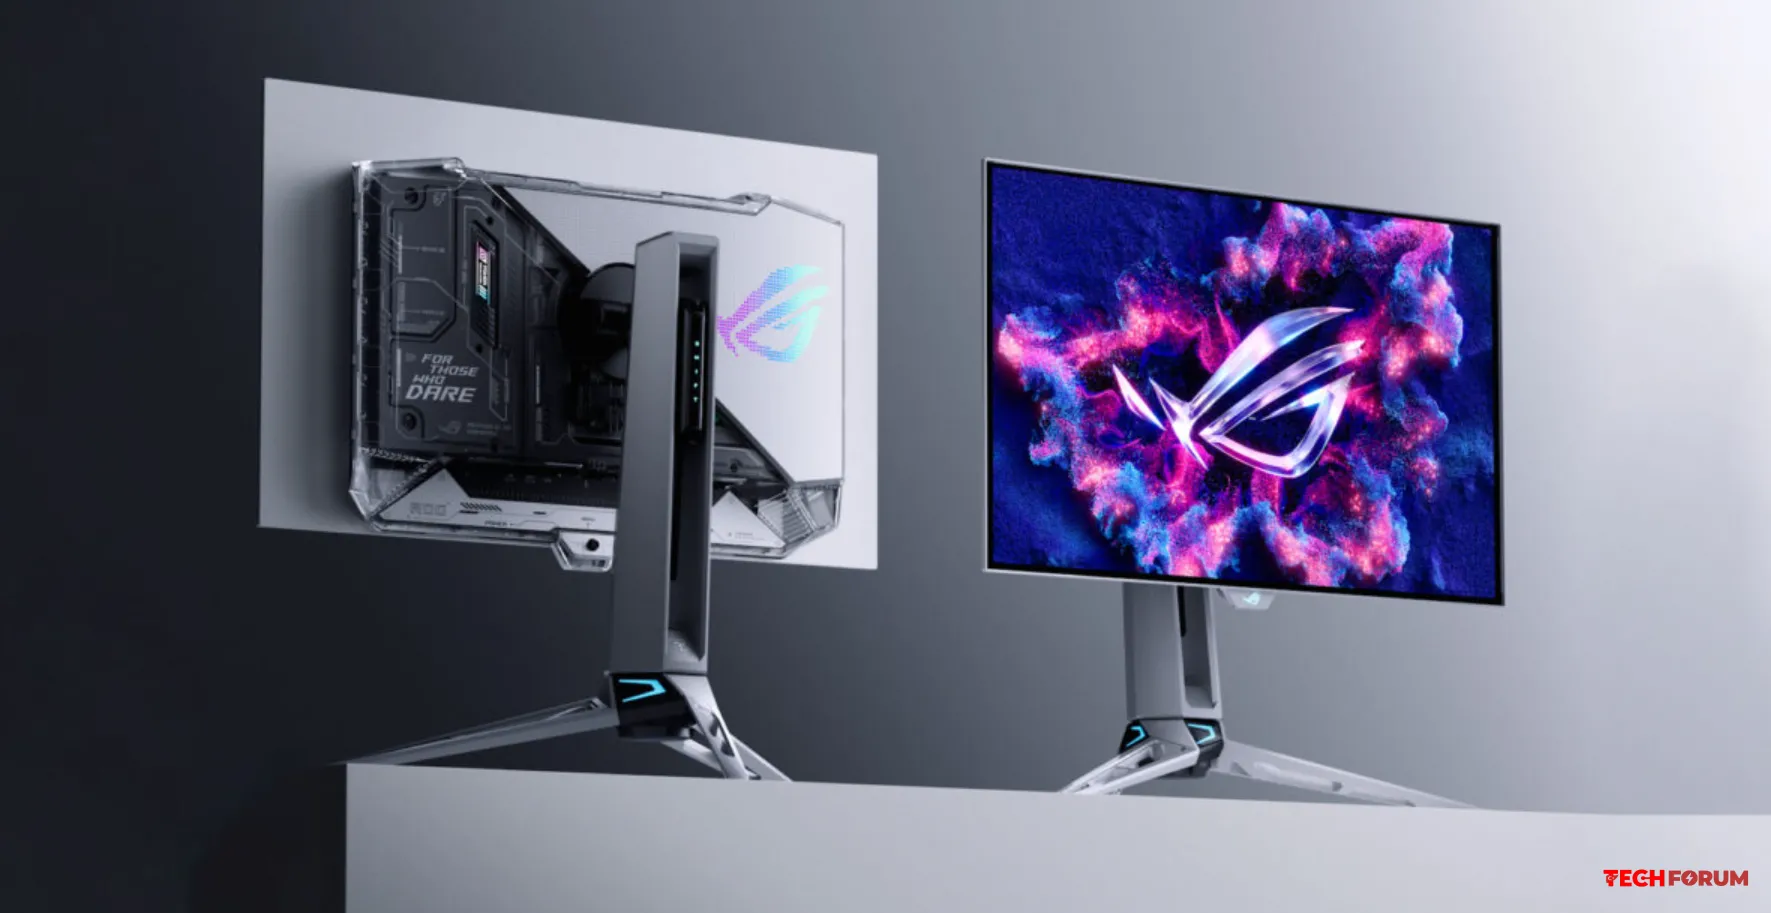
    PC Gamer dergisinden bir gazeteci, teknolojiyi 540 Hz yenileme hızına ve 720p çözünürlükte 720 Hz'e kadar yenileme hızına sahip bir ASUS ROG PG27AQWP-W OLED monitörde test etti. Bu efekt, oyunun üzerine özel bir gölgelendirici ekleyen ayrı bir yardımcı program olan ShaderBeam kullanılarak uygulanıyor.

    Ancak teknoloji hala deneysel aşamada. Windows ve GPU sürücülerindeki sınırlamalar nedeniyle, görüntü işleme ve ekran yenilemesinin senkronize edilmesi son derece zor. Kullanıcılar VRR'yi devre dışı bırakmak, grafik kartı ayarlarını değiştirmek, ek monitörleri kaldırmak ve hatta iş yükünü iki GPU arasında (örneğin, ayrık ve entegre bir GPU) dağıtmak zorunda kalıyorlar. Senkronizasyon hataları titreme ve takılmalara neden oluyor.

    Her durumda, CRT emülasyonu gerçekten de etkileyici bir hareket netliği sağlıyor. Ancak, yaygın kullanımı yazılım sınırlamaları nedeniyle engelleniyor. Teknolojinin etkili bir şekilde çalışması için hem Windows'tan hem de ekranların kendilerinden destek ve yeni sürücüler gerekecektir.
    PC Gamer'a göre, yüksek yenileme hızına sahip modern OLED monitörler, özellikle eski oyunlarda, eski CRT ekranların akıcılığına ve netliğine yaklaşabiliyor. Ancak, tam etkiyi elde etmek karmaşık kurulum ve sabır gerektiriyor. Blur Busters geliştiricisi Mark Reyhon, CRT ekranların elektron ışınını simüle eden bir algoritma oluşturdu. Bu algoritma, fosfor solması ve aralıklı tarama gibi eski ekranların performans özelliklerini bile yeniden üretiyor. Bu sayede, hareketli nesneler, geleneksel modern ekranlarda bulanık görünecek ayrıntıları koruyabiliyor. Doğru ayarlarla, 60 fps'de çalışan bir oyun bile, kare hızını 100 fps veya daha fazlasına çıkarmaya gerek kalmadan önemli ölçüde daha keskin görünebiliyor. PC Gamer dergisinden bir gazeteci, teknolojiyi 540 Hz yenileme hızına ve 720p çözünürlükte 720 Hz'e kadar yenileme hızına sahip bir ASUS ROG PG27AQWP-W OLED monitörde test etti. Bu efekt, oyunun üzerine özel bir gölgelendirici ekleyen ayrı bir yardımcı program olan ShaderBeam kullanılarak uygulanıyor. Ancak teknoloji hala deneysel aşamada. Windows ve GPU sürücülerindeki sınırlamalar nedeniyle, görüntü işleme ve ekran yenilemesinin senkronize edilmesi son derece zor. Kullanıcılar VRR'yi devre dışı bırakmak, grafik kartı ayarlarını değiştirmek, ek monitörleri kaldırmak ve hatta iş yükünü iki GPU arasında (örneğin, ayrık ve entegre bir GPU) dağıtmak zorunda kalıyorlar. Senkronizasyon hataları titreme ve takılmalara neden oluyor. Her durumda, CRT emülasyonu gerçekten de etkileyici bir hareket netliği sağlıyor. Ancak, yaygın kullanımı yazılım sınırlamaları nedeniyle engelleniyor. Teknolojinin etkili bir şekilde çalışması için hem Windows'tan hem de ekranların kendilerinden destek ve yeni sürücüler gerekecektir.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Windows 11 26H2 güncellemesi, beklenmedik bir şekilde düşük özellikli bilgisayar ve dizüstü bilgisayar kullanıcılarını memnun etti.
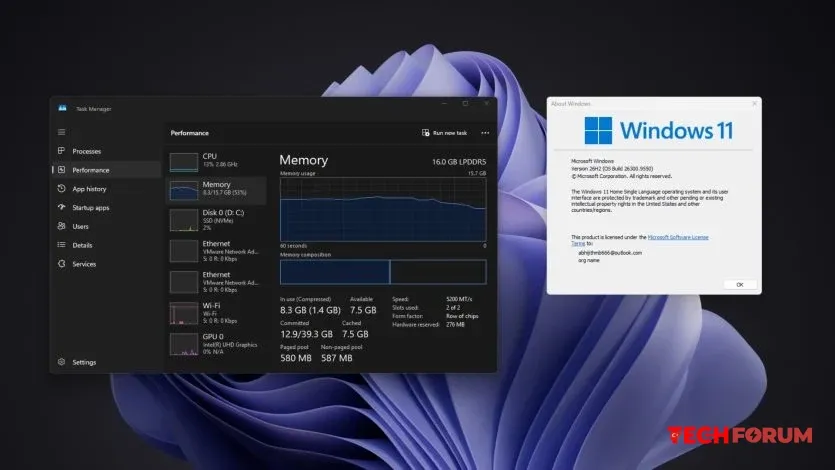
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti.

    Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit.

    İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti.

    Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil.

    26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir.

    Alıntıdır...
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti. Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit. İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti. Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil. 26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir. Alıntıdır...
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Bill Gates yapay zekanın milyarlarca insana zarar verebileceğini söyledi
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu.

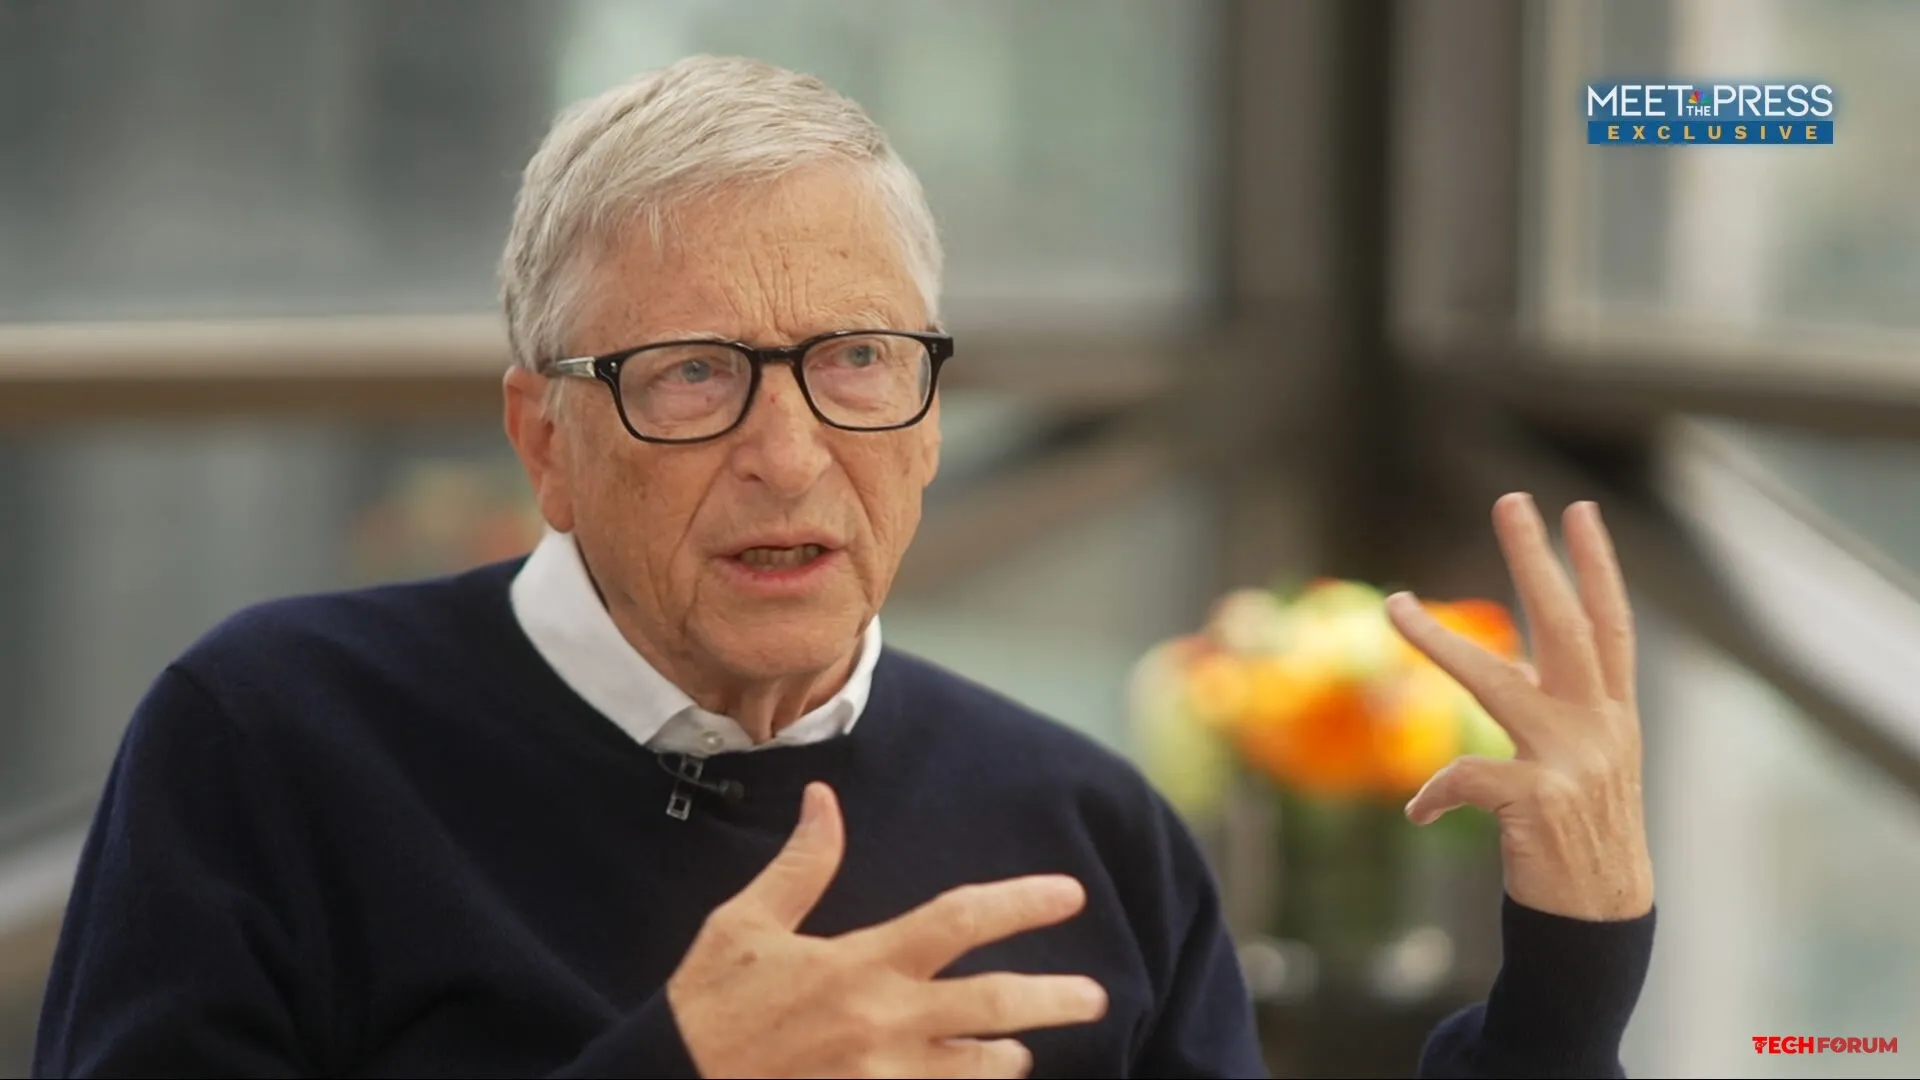
    Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı.

    Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor.

    Gates şunları söyledi:
    "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu. Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı. Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor. Gates şunları söyledi: [quote] "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."[/quote]
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Dizi Tavsiyeleri, The Terror (TV Series 2018)
    https://youtu.be/pjq7Gl_hhPY?si=SZo44zhKztWDdcvB
    The Terror Season 1 Trailer | Rotten Tomatoes TV

    Not: Terror, gemilerden birinin adıdır.
    Roman, 1845 senesinde Atlas Okyanusu'ndan Büyük Okyanus'a bir geçit bulmak için Kuzey Kutbu'na çıktığı yolculuktan dönmeyen, kaybolması çeşitli spekülasyonlara sebep olan İngiliz gezgin ve kaşif Sir John Franklin'in gerçek hayatından hikaye edilmiştir. Kitapta anlatılan tüm karakterler de Franklin'in gerçek mürettebatından esinlenilmiştir. 1859 senesinde aynı bölgeye bir araştırma gemisi gönderilmiştir. Görgü şahidi eskimolardan edinilen bilgiler ve 25 Nisan 1948 tarihli bir seyir defterinin notları ile gerçekler gün yüzüne çıkarılmıştır. Gemilerin 1846 Eylül-1847 Nisan ayları arasında Victoria Boğazı'nda buzullar arasına sıkıştığı ve Franklin'in 1847 Haziran ayında can verdiği ortaya çıkmıştır. Sağ kalan mürettebatın hepsi buzda yürüyerek Kanada'ya erişmeye çalışırken açlık ve hastalıktan can vermiştir.
    Dizide, yoğun soğuk, hastalık ve doğal tehlikelerle beraber, kutup ayılarına karşı hayatta kalma mücadelesi veren Franklin'in mürettebatlarının gerilim ve dram türündeki hikayesi izleyicilere aktarılacaktır.


    Toplam 10 bölümden oluşmaktadır.

    Bağlantı: Buradaki seferdir...
    https://techforum.tr/sosyal/blogs/1695/sor-john-franklin-kesif-gezisi-1845-olen-denizcilerin-mumyalarinin-incelenmesi

    Rottan Tomatoes kritik:
    https://www.rottentomatoes.com/tv/the_terror/s01

    İMBD kritik:
    https://www.imdb.com/title/tt6050236/?ref_=tt_epspo_ep_1
    https://youtu.be/pjq7Gl_hhPY?si=SZo44zhKztWDdcvB The Terror Season 1 Trailer | Rotten Tomatoes TV Not: Terror, gemilerden birinin adıdır. [i]Roman, 1845 senesinde Atlas Okyanusu'ndan Büyük Okyanus'a bir geçit bulmak için Kuzey Kutbu'na çıktığı yolculuktan dönmeyen, kaybolması çeşitli spekülasyonlara sebep olan İngiliz gezgin ve kaşif Sir John Franklin'in gerçek hayatından hikaye edilmiştir. Kitapta anlatılan tüm karakterler de Franklin'in gerçek mürettebatından esinlenilmiştir. 1859 senesinde aynı bölgeye bir araştırma gemisi gönderilmiştir. Görgü şahidi eskimolardan edinilen bilgiler ve 25 Nisan 1948 tarihli bir seyir defterinin notları ile gerçekler gün yüzüne çıkarılmıştır. Gemilerin 1846 Eylül-1847 Nisan ayları arasında Victoria Boğazı'nda buzullar arasına sıkıştığı ve Franklin'in 1847 Haziran ayında can verdiği ortaya çıkmıştır. Sağ kalan mürettebatın hepsi buzda yürüyerek Kanada'ya erişmeye çalışırken açlık ve hastalıktan can vermiştir. Dizide, yoğun soğuk, hastalık ve doğal tehlikelerle beraber, kutup ayılarına karşı hayatta kalma mücadelesi veren Franklin'in mürettebatlarının gerilim ve dram türündeki hikayesi izleyicilere aktarılacaktır.[/i] Toplam 10 bölümden oluşmaktadır. Bağlantı: Buradaki seferdir... https://techforum.tr/sosyal/blogs/1695/sor-john-franklin-kesif-gezisi-1845-olen-denizcilerin-mumyalarinin-incelenmesi Rottan Tomatoes kritik: https://www.rottentomatoes.com/tv/the_terror/s01 İMBD kritik: https://www.imdb.com/title/tt6050236/?ref_=tt_epspo_ep_1
    Dizi Tavsiyeleri, The Terror (TV Series 2018)
    Beğen
    1
    1 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal