• Seagate, SSD ve HDD'yi birleştiren FireCuda Forge depolama sistemini tanıttı.
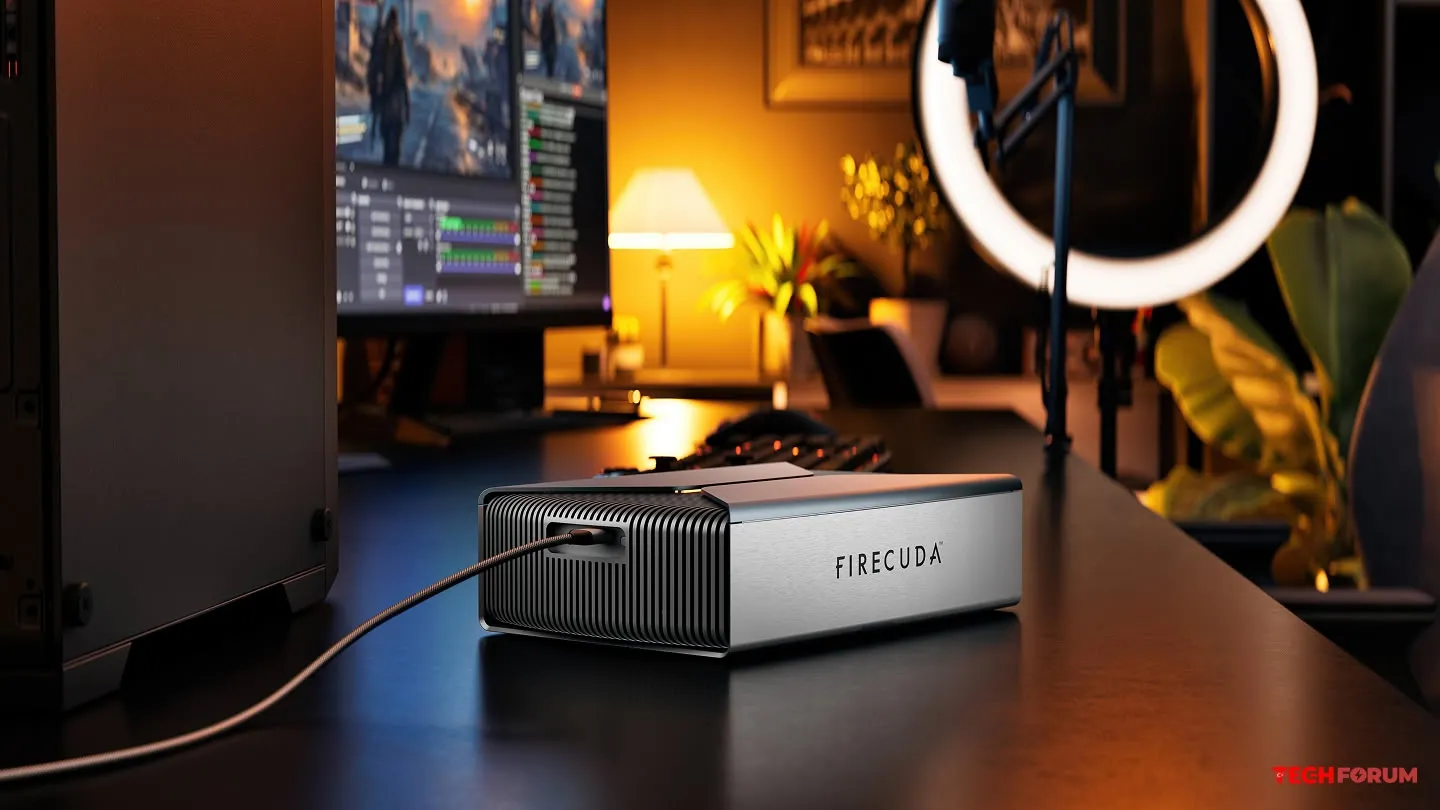
    Seagate, FireCuda Forge harici depolama sistemini duyurdu. Sistem, önbellek görevi gören bir SSD ile eşleştirilmiş 3,5 inçlik bir sabit sürücüye sahip. SSD pakete dahil değil; kullanıcı kendisi seçip takıyor ve 1 TB'a kadar kapasiteyi destekliyor.

    Cihaz, Alkemi platformuna dayanmaktadır. İş yükünü izler ve aktif ve sık erişilen verileri hızlı bir SSD'ye taşır. Dosyaların büyük kısmı sabit sürücüde kalır ve bilgisayar bunu tek bir birim olarak görür. Depolama sistemi bir HDD, SSD önbelleği, sürücünün kendi işlemcisi, belleği ve işletim sisteminden oluşur. SSD kapasitesi birim boyutuna eklenmez; yalnızca HDD dikkate alınır. Bağlantı, USB4 arayüzü üzerinden yapılır.

    FireCuda Forge, 8 TB ve 20 TB'lık konfigürasyonlarda, 8 TB için 699 $ ve 20 TB için 899 $'dan başlayan fiyatlarla satışa sunuluyor. Seagate, en az PCIe 3.0 SSD ve DRAM tamponu ile birlikte, sırasıyla 2400 MB/s ve 2000 MB/s sıralı okuma ve yazma hızları öneriyor.
    Seagate, FireCuda Forge harici depolama sistemini duyurdu. Sistem, önbellek görevi gören bir SSD ile eşleştirilmiş 3,5 inçlik bir sabit sürücüye sahip. SSD pakete dahil değil; kullanıcı kendisi seçip takıyor ve 1 TB'a kadar kapasiteyi destekliyor. Cihaz, Alkemi platformuna dayanmaktadır. İş yükünü izler ve aktif ve sık erişilen verileri hızlı bir SSD'ye taşır. Dosyaların büyük kısmı sabit sürücüde kalır ve bilgisayar bunu tek bir birim olarak görür. Depolama sistemi bir HDD, SSD önbelleği, sürücünün kendi işlemcisi, belleği ve işletim sisteminden oluşur. SSD kapasitesi birim boyutuna eklenmez; yalnızca HDD dikkate alınır. Bağlantı, USB4 arayüzü üzerinden yapılır. FireCuda Forge, 8 TB ve 20 TB'lık konfigürasyonlarda, 8 TB için 699 $ ve 20 TB için 899 $'dan başlayan fiyatlarla satışa sunuluyor. Seagate, en az PCIe 3.0 SSD ve DRAM tamponu ile birlikte, sırasıyla 2400 MB/s ve 2000 MB/s sıralı okuma ve yazma hızları öneriyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 523 Görüntülemeler 0 Değerlendirmeler
  • Microsoft, Windows 11'deki 10 tehlikeli sertifikayı daha acilen güvenilmez hale getirecek.
    Microsoft, Windows 11, Edge ve WebView2 için yeni bir güvenlik güncellemesi hazırlıyor. Şirket, güvenlik sorunları nedeniyle 16 Kasım'da Hindistan merkezli eMudhra CA'dan alınan 10 kök sertifikanın daha güvenilirliğini kaldıracak.

    Bu, eMudhra sertifikalarının sistem temizliğinin ikinci aşamasıdır. Daha önce, 28 Ekim'de Microsoft, yedi şirket sertifikasının güvenilmezliğini kaldıran KB5134133 ve KB5134134 numaralı planlanmamış güncellemeleri yayınlamıştı. Ertesi gün, Edge'de de benzer değişiklikler yapıldı.

    eMudhra, elektronik imzalar, web sitesi kimlik doğrulaması ve güvenli bağlantılar için kullanılan sertifikalar veren bir dijital kimlik şirketidir.

    Sertifika sorunları Mozilla tarafından keşfedildi. Bunun üzerine Microsoft, kalan eMudhra kök sertifikalarına varsayılan olarak güvenmeyi tamamen durdurma kararı aldı.

    Çoğu kullanıcının herhangi bir şey yapmasına gerek kalmayacak. Windows, yerleşik Otomatik Kök Sertifika Güncelleme mekanizması aracılığıyla güvenilir sertifikaların güncellenmiş bir listesini otomatik olarak alacaktır.

    Dahası, Microsoft'un Windows 11 için ayrı bir kümülatif güncelleme yayınlamasına gerek kalmayacak. Değişiklikler, sistemin periyodik olarak otomatik olarak iletişim kurduğu sertifika güncelleme sunucuları aracılığıyla dağıtılacak.

    Microsoft Edge ve WebView2'de güncellemeler PKI Metadata bileşeni aracılığıyla sağlanır. Bu bileşen, yaklaşık her 10 saatte bir ve uygulama başlatıldıktan kısa bir süre sonra değişiklikleri kontrol eder.

    Bilgisayarlarının doğrudan internet erişimi olmayan veya kendi güvenilir sertifika ayarlarını kullanan şirketler için zorluklar ortaya çıkabilir. Bu gibi durumlarda, sistem yöneticilerinin güncellenmiş listelerin kurumsal ağ içindeki dağıtımını bağımsız olarak organize etmeleri gerekecektir.

    Microsoft ayrıca otomatik kök sertifika güncellemelerini devre dışı bırakmamanızı öneriyor. Aksi takdirde, Windows, şirketin güvenlik nedenleriyle zaten kullanımdan kaldırdığı sertifikalara güvenmeye devam edebilir.
    Microsoft, Windows 11, Edge ve WebView2 için yeni bir güvenlik güncellemesi hazırlıyor. Şirket, güvenlik sorunları nedeniyle 16 Kasım'da Hindistan merkezli eMudhra CA'dan alınan 10 kök sertifikanın daha güvenilirliğini kaldıracak. Bu, eMudhra sertifikalarının sistem temizliğinin ikinci aşamasıdır. Daha önce, 28 Ekim'de Microsoft, yedi şirket sertifikasının güvenilmezliğini kaldıran KB5134133 ve KB5134134 numaralı planlanmamış güncellemeleri yayınlamıştı. Ertesi gün, Edge'de de benzer değişiklikler yapıldı. eMudhra, elektronik imzalar, web sitesi kimlik doğrulaması ve güvenli bağlantılar için kullanılan sertifikalar veren bir dijital kimlik şirketidir. Sertifika sorunları Mozilla tarafından keşfedildi. Bunun üzerine Microsoft, kalan eMudhra kök sertifikalarına varsayılan olarak güvenmeyi tamamen durdurma kararı aldı. Çoğu kullanıcının herhangi bir şey yapmasına gerek kalmayacak. Windows, yerleşik Otomatik Kök Sertifika Güncelleme mekanizması aracılığıyla güvenilir sertifikaların güncellenmiş bir listesini otomatik olarak alacaktır. Dahası, Microsoft'un Windows 11 için ayrı bir kümülatif güncelleme yayınlamasına gerek kalmayacak. Değişiklikler, sistemin periyodik olarak otomatik olarak iletişim kurduğu sertifika güncelleme sunucuları aracılığıyla dağıtılacak. Microsoft Edge ve WebView2'de güncellemeler PKI Metadata bileşeni aracılığıyla sağlanır. Bu bileşen, yaklaşık her 10 saatte bir ve uygulama başlatıldıktan kısa bir süre sonra değişiklikleri kontrol eder. Bilgisayarlarının doğrudan internet erişimi olmayan veya kendi güvenilir sertifika ayarlarını kullanan şirketler için zorluklar ortaya çıkabilir. Bu gibi durumlarda, sistem yöneticilerinin güncellenmiş listelerin kurumsal ağ içindeki dağıtımını bağımsız olarak organize etmeleri gerekecektir. Microsoft ayrıca otomatik kök sertifika güncellemelerini devre dışı bırakmamanızı öneriyor. Aksi takdirde, Windows, şirketin güvenlik nedenleriyle zaten kullanımdan kaldırdığı sertifikalara güvenmeye devam edebilir.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 550 Görüntülemeler 0 Değerlendirmeler
  • Windows 11 başlangıç hızını arttıran taktik geliştirdi?
    Bir bilgisayar meraklısı, Windows 11 başlangıcında arka planda çalışan programların başlatılma hızını %80 oranında artırmayı başardı.

    Wccftech haber sitesindeki gazeteciler, PersianMG adlı bir Reddit kullanıcısı tarafından yürütülen oldukça ilginç bir deneyi fark ettiler.

    Yüksek performanslı bilgisayarının arka plan programlarını başlatmada son derece yavaş olması onu hayal kırıklığına uğratmıştı. İşletim sisteminin tamamen yüklenmesi yaklaşık 2 dakika 30 saniye sürüyordu. Bilgisayarın 30 uygulamayı, altı AutoHotkey komut dosyasını ve birkaç arka plan hizmetini başlatması da bu kadar zaman alıyordu.

    Meraklı kişi, sistemi analiz etmek için Windows Performans Araç Kiti tanılama aracını kullandı ve sorunun belirli bir ağır uygulamadan değil, işletim sisteminin kendisindeki uzun süreli hareketsizlikten kaynaklandığını keşfetti. Sorun, Windows 11'in yerleşik başlangıç ​​zamanlayıcısının, bilgisayar başlatıldıktan hemen sonra üzerindeki yükü azaltmak için belirli programların başlatılmasını kasıtlı olarak geciktirmesiydi.

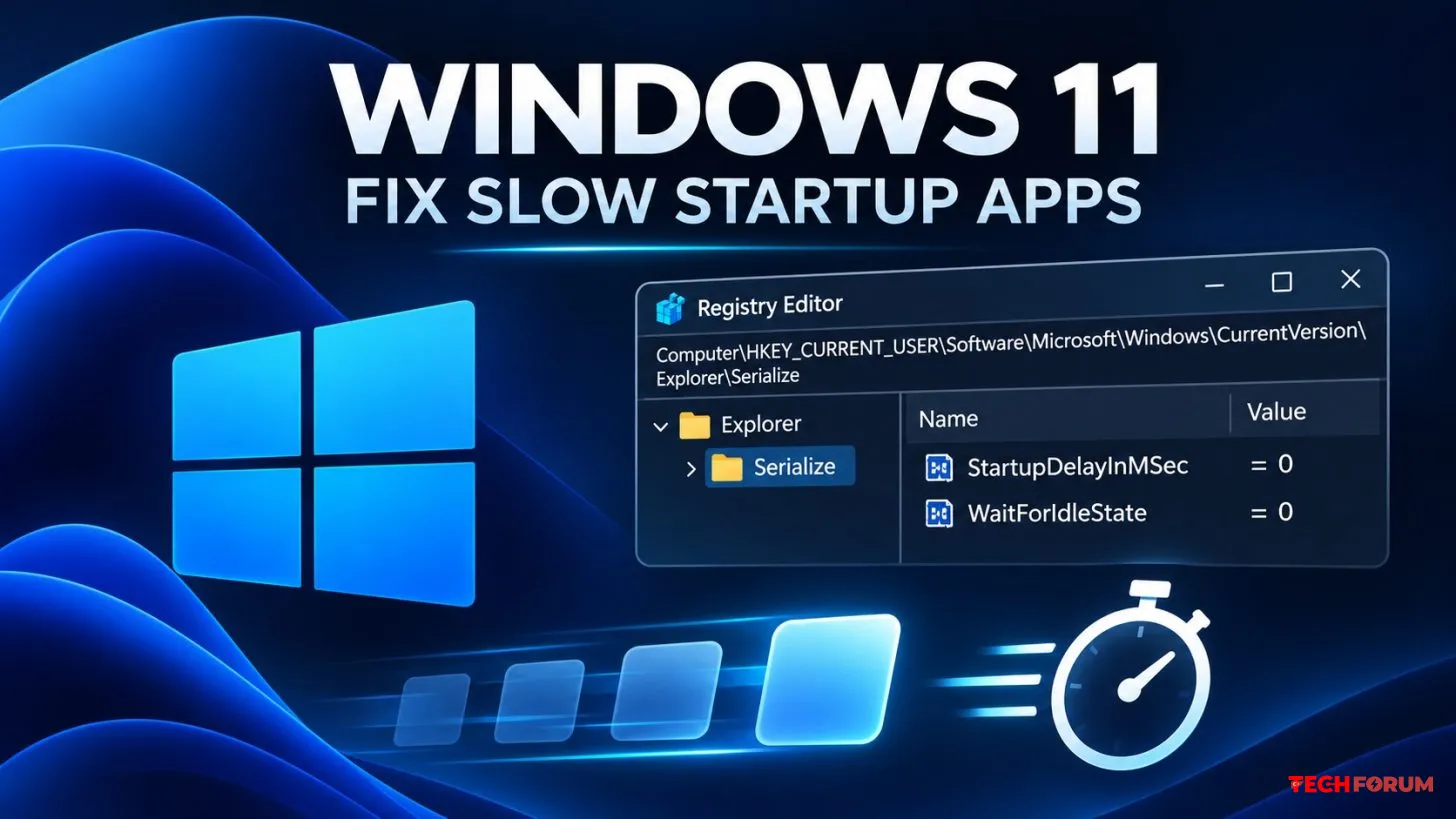
    Bundan sonra, meraklı kişi Windows 11 kayıt defterinde çeşitli düzenlemeler yaparak farklı programların yüklenmesi arasındaki uzun duraklamaları ortadan kaldırdı. Bu, işletim sisteminin tam önyükleme süresini nihayetinde 30 saniyeye indirdi. Bilgisayarınızda benzer değişiklikler yapmak için, kayıt defteri düzenleyicisini açın, HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Serialize yoluna gidin, StartupDelayInMSec ve WaitForIdleState adında iki DWORD (32-bit) değeri oluşturun ve değerlerini 0 olarak ayarlayın.

    Yasal Uyarı : Bu materyal yalnızca bilgilendirme amaçlıdır. TechForumTR editör ekibi bu bilgilerin kullanılmasını önermez ve öngörülemeyen herhangi bir durumda sorumluluk kabul etmez.
    Bir bilgisayar meraklısı, Windows 11 başlangıcında arka planda çalışan programların başlatılma hızını %80 oranında artırmayı başardı. Wccftech haber sitesindeki gazeteciler, PersianMG adlı bir Reddit kullanıcısı tarafından yürütülen oldukça ilginç bir deneyi fark ettiler. Yüksek performanslı bilgisayarının arka plan programlarını başlatmada son derece yavaş olması onu hayal kırıklığına uğratmıştı. İşletim sisteminin tamamen yüklenmesi yaklaşık 2 dakika 30 saniye sürüyordu. Bilgisayarın 30 uygulamayı, altı AutoHotkey komut dosyasını ve birkaç arka plan hizmetini başlatması da bu kadar zaman alıyordu. Meraklı kişi, sistemi analiz etmek için Windows Performans Araç Kiti tanılama aracını kullandı ve sorunun belirli bir ağır uygulamadan değil, işletim sisteminin kendisindeki uzun süreli hareketsizlikten kaynaklandığını keşfetti. Sorun, Windows 11'in yerleşik başlangıç ​​zamanlayıcısının, bilgisayar başlatıldıktan hemen sonra üzerindeki yükü azaltmak için belirli programların başlatılmasını kasıtlı olarak geciktirmesiydi. Bundan sonra, meraklı kişi Windows 11 kayıt defterinde çeşitli düzenlemeler yaparak farklı programların yüklenmesi arasındaki uzun duraklamaları ortadan kaldırdı. Bu, işletim sisteminin tam önyükleme süresini nihayetinde 30 saniyeye indirdi. Bilgisayarınızda benzer değişiklikler yapmak için, kayıt defteri düzenleyicisini açın, HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Serialize yoluna gidin, StartupDelayInMSec ve WaitForIdleState adında iki DWORD (32-bit) değeri oluşturun ve değerlerini 0 olarak ayarlayın. Yasal Uyarı : Bu materyal yalnızca bilgilendirme amaçlıdır. TechForumTR editör ekibi bu bilgilerin kullanılmasını önermez ve öngörülemeyen herhangi bir durumda sorumluluk kabul etmez.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 674 Görüntülemeler 0 Değerlendirmeler
  • AMD FSR 4.1.2 teknolojisi Xbox Series X/S'e geliyor
    Microsoft'un Oyun Cihazları Başkan Yardımcısı Jason Ronald, X sosyal medya platformunda Xbox Series X/S geliştiricilerinin artık oyunlarında FSR 4.1.2'yi kullanabileceğini duyurdu . Bu duyuru AMD'nin web sitesinde de yayınlandı.

    AMD FSR 4, önceki sürümlere göre önemli ölçüde daha verimli olan, makine öğrenimine dayalı bir görüntü ölçeklendirme yöntemidir. Bu, mevcut Xbox'ların Sony'nin PSSR'sine esasen benzer bir ölçeklendirme özelliğine sahip olduğu anlamına gelir.
    AMD, duyurusunda şunları belirtti: "Xbox ekibiyle yakın iş birliği içinde çalışarak, makine öğrenimine dayalı görüntü ölçeklendirmeyi ilk kez Xbox konsollarına getiren AMD FSR Upscaling 4.1.2'yi Ekim 2026 Microsoft Oyun Geliştirme Kiti (GDK) kapsamında Xbox Series X/S için duyurduk."
    Geliştiriciler, FSR 4.1.2'nin iki modeli arasında seçim yapabilir: Tam ve Hafif. Her ikisi de ilgili konsol için optimize edilmiştir, ancak Hafif sürüm ölçeklendirme için daha az işlem gücü gerektirir.

    AMD FSR 4.1.2 artık ROG Xbox Ally serisi taşınabilir konsollarda da kullanılabilir durumda.
    Microsoft'un Oyun Cihazları Başkan Yardımcısı Jason Ronald, X sosyal medya platformunda Xbox Series X/S geliştiricilerinin artık oyunlarında FSR 4.1.2'yi kullanabileceğini duyurdu . Bu duyuru AMD'nin web sitesinde de yayınlandı. AMD FSR 4, önceki sürümlere göre önemli ölçüde daha verimli olan, makine öğrenimine dayalı bir görüntü ölçeklendirme yöntemidir. Bu, mevcut Xbox'ların Sony'nin PSSR'sine esasen benzer bir ölçeklendirme özelliğine sahip olduğu anlamına gelir. [quote]AMD, duyurusunda şunları belirtti: "Xbox ekibiyle yakın iş birliği içinde çalışarak, makine öğrenimine dayalı görüntü ölçeklendirmeyi ilk kez Xbox konsollarına getiren AMD FSR Upscaling 4.1.2'yi Ekim 2026 Microsoft Oyun Geliştirme Kiti (GDK) kapsamında Xbox Series X/S için duyurduk."[/quote] Geliştiriciler, FSR 4.1.2'nin iki modeli arasında seçim yapabilir: Tam ve Hafif. Her ikisi de ilgili konsol için optimize edilmiştir, ancak Hafif sürüm ölçeklendirme için daha az işlem gücü gerektirir. AMD FSR 4.1.2 artık ROG Xbox Ally serisi taşınabilir konsollarda da kullanılabilir durumda.
    Beğen
    8
    0 Cevaplar 0 Paylaşımlar 952 Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Honor Win RT'yi Google Pixel 10a ile karşılaştırdı
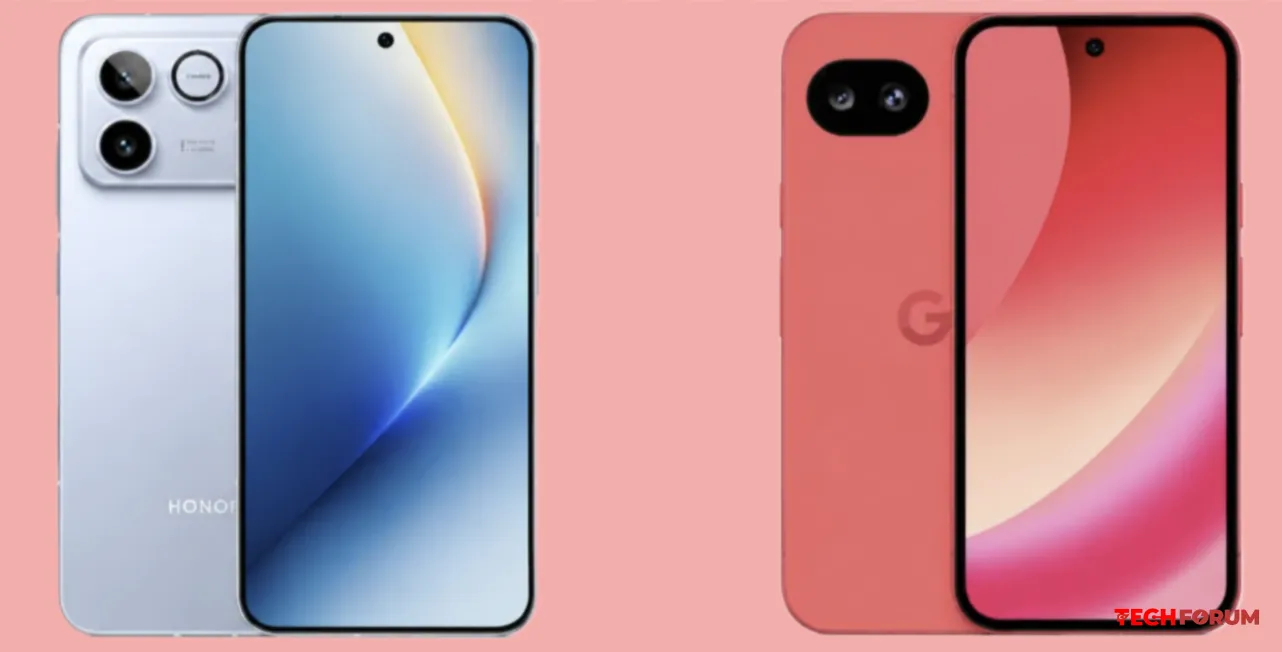
    Honor Win RT'yi Google Pixel 10a ile karşılaştırdı. Honor neredeyse her açıdan daha iyi, ancak küçük bir ayrıntı var.

    HONOR Win RT ve Google Pixel 10a tamamen farklı cihazlar. İlki yüksek performans, oyun yetenekleri ve büyük bir bataryaya odaklanırken, ikincisi mobil fotoğrafçılık, Android'in rahatlığı ve uzun vadeli yazılım desteğine önem veriyor. Yine de fiyatları benzer. Bu nedenle Gizmochina bu karşılaştırmayı yaptı.

    HONOR Win RT, Snapdragon 8 Elite işlemci ve dahili soğutma fanı ile donatılmıştır. 185Hz yenileme hızına ve 6000 nit tepe parlaklığına sahip 6,83 inç AMOLED ekrana sahiptir. 16 GB'a kadar RAM ve 1 TB'a kadar depolama alanı sunar. 10.000 mAh bataryası bulunur. 100W kablolu şarjı ve 27W ters şarjı destekler. Kablosuz şarj özelliği bulunmamaktadır. Ayrıca IP68/IP69K koruma sınıfına sahiptir.

    Google Pixel 10a, 120Hz yenileme hızına ve 3000 nit tepe parlaklığına sahip daha kompakt 6,3 inç P-OLED ekran sunuyor. Tensor G4 işlemci, 8GB RAM ve 256GB'a kadar depolama alanıyla güçlendirilmiştir. Akıllı telefonun en önemli satış noktası kameralarıdır. Ana sensör, optik görüntü sabitleme özelliğine sahip 48MP'lik bir ünitedir ve ultra geniş açılı lens ise 13MP'lik bir ünitedir. Bu sensörler, Google'ın tescilli görüntü işleme algoritmalarıyla desteklenmektedir. Pil kapasitesi 5100 mAh'dir. 30W kablolu şarjı ve 10W kablosuz şarjı destekler.

    Her iki cihaz da ana kamerada 60 fps hızında 4K video kaydını destekliyor. Honor'un 50 MP ön kamerası 60 fps hızında 4K video kaydedebilirken, Pixel'in kayıt hızı 30 fps ile sınırlı.

    Gizmochina'ya göre, HONOR WIN RT oyun oynamak için daha tercih edilebilir bir cihaz. Ayrıca uzun pil ömrüne önem verenleri de memnun edecek. Pixel 10a ise daha iyi kamera özelliklerine, kablosuz şarj özelliğine ve yedi Android güncellemesine sahip.
    Honor Win RT'yi Google Pixel 10a ile karşılaştırdı. Honor neredeyse her açıdan daha iyi, ancak küçük bir ayrıntı var. HONOR Win RT ve Google Pixel 10a tamamen farklı cihazlar. İlki yüksek performans, oyun yetenekleri ve büyük bir bataryaya odaklanırken, ikincisi mobil fotoğrafçılık, Android'in rahatlığı ve uzun vadeli yazılım desteğine önem veriyor. Yine de fiyatları benzer. Bu nedenle Gizmochina bu karşılaştırmayı yaptı. HONOR Win RT, Snapdragon 8 Elite işlemci ve dahili soğutma fanı ile donatılmıştır. 185Hz yenileme hızına ve 6000 nit tepe parlaklığına sahip 6,83 inç AMOLED ekrana sahiptir. 16 GB'a kadar RAM ve 1 TB'a kadar depolama alanı sunar. 10.000 mAh bataryası bulunur. 100W kablolu şarjı ve 27W ters şarjı destekler. Kablosuz şarj özelliği bulunmamaktadır. Ayrıca IP68/IP69K koruma sınıfına sahiptir. Google Pixel 10a, 120Hz yenileme hızına ve 3000 nit tepe parlaklığına sahip daha kompakt 6,3 inç P-OLED ekran sunuyor. Tensor G4 işlemci, 8GB RAM ve 256GB'a kadar depolama alanıyla güçlendirilmiştir. Akıllı telefonun en önemli satış noktası kameralarıdır. Ana sensör, optik görüntü sabitleme özelliğine sahip 48MP'lik bir ünitedir ve ultra geniş açılı lens ise 13MP'lik bir ünitedir. Bu sensörler, Google'ın tescilli görüntü işleme algoritmalarıyla desteklenmektedir. Pil kapasitesi 5100 mAh'dir. 30W kablolu şarjı ve 10W kablosuz şarjı destekler. Her iki cihaz da ana kamerada 60 fps hızında 4K video kaydını destekliyor. Honor'un 50 MP ön kamerası 60 fps hızında 4K video kaydedebilirken, Pixel'in kayıt hızı 30 fps ile sınırlı. Gizmochina'ya göre, HONOR WIN RT oyun oynamak için daha tercih edilebilir bir cihaz. Ayrıca uzun pil ömrüne önem verenleri de memnun edecek. Pixel 10a ise daha iyi kamera özelliklerine, kablosuz şarj özelliğine ve yedi Android güncellemesine sahip.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Samsung TV'ler ACR devre dışı bırakıldıktan sonra bile kullanıcı verilerini göndermeye devam ediyor
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar.

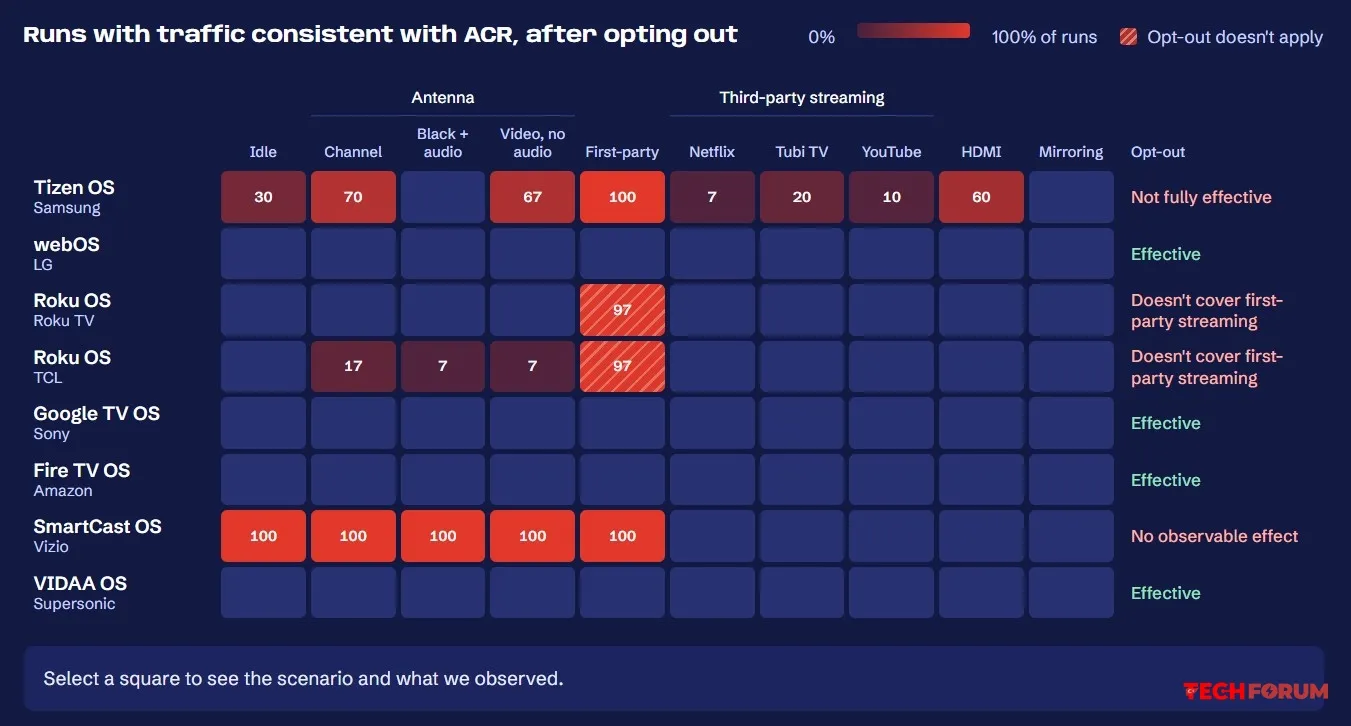
    Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu.

    Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor.

    Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti.

    Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir.

    Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor.
    Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.
    Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar. Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu. Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor. Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti. Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir. Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor. [quote]Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.[/quote] Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı yeni bir Ryzen yonga seti sürücüsü yayınladı.
    AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.

    AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir.

    I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır.

    AMD üç bilinen sorunu listeliyor:

    7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir.

    Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir.

    Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir.

    AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124
    https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html

    Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .
    https://www.amd.com/en/support/download/drivers.html

    Alıntıdır. Ana kaynak:
    https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    [b]AMD, Windows 10 ve 11 için 8.09.28.1124 sürüm numaralı güncellenmiş Ryzen yonga seti sürücü paketini yayınladı. Bu küçük bir sürüm olup iki bileşen için düzeltmeler içermektedir: AMS Posta Kutusu ve I2C. Diğer bilinen sorunlar çözülmemiştir.[/b] AMS Mailbox, AMD Entegre Yönetim Teknolojisi (AIM-T) ile entegre edilmiştir; bu sayede uyumlu AMD PRO bilgisayarların uzaktan yönetimi, durumlarının izlenmesi ve işletim sistemi kullanılamaz durumda olsa bile sorun giderme işlemleri gerçekleştirilebilir. I2C sürücüsü, seri arayüz üzerinden Windows ile uyumlu donanım bileşenleri arasında veri alışverişini sağlar. Çeşitli kontrolcüler, sensörler ve çevre birimleri ile etkileşim kurmak için kullanılır. AMD üç bilinen sorunu listeliyor: 7.xx.xx.xx veya daha yeni bir yonga seti sürücüsü sürümünü yükledikten sonra, 6.xx.xx.xx veya daha yeni bir sürümü yükleyemezsiniz. Geri dönmek için, mevcut paketi kaldırmanız, C:\Program Files (x86)\AMD\Chipset_Software\Qt_Dependencies klasörünü silmeniz ve ardından istediğiniz eski sürümü yüklemeniz gerekir. İngilizce dışındaki dillerdeki işletim sistemlerinde, bazı sürücü adları İngilizce olarak görünebilir. Bazı durumlarda, Ryzen PPKG yüklenmeyebilir veya güncellenmeyebilir. Yeni paket, WRX90, TRX50, X870E, X870, B850, B840, X670E, X670, B650E, B650, X570 ve B550 yonga setlerinin yanı sıra A320, X370 ve B350'ye kadar olan eski modeller de dahil olmak üzere çok çeşitli AMD platformlarını desteklemektedir. Hem masaüstü hem de mobil Ryzen işlemciler ve Threadripper serisi de desteklenmektedir. Uyumluluk, Windows sürümüne ve belirli işlemciye bağlıdır. Örneğin, Ryzen AI 300, Ryzen AI 400 ve Ryzen AI Max yalnızca Windows 11'de desteklenmektedir. Öte yandan, bazı eski Ryzen ve Threadripper işlemciler Windows 10 ile uyumlu olup Windows 11 ile uyumlu değildir. [b]AMD Ryzen™ Yonga Seti Sürücüsü Sürüm Notları 8.09.28.1124[/b] https://www.amd.com/en/resources/support-articles/release-notes/RN-RYZEN-CHIPSET-8-09-28-1124.html [b]Ryzen Chipset Driver 8.09.28.1124'ü resmi AMD web sitesinden indirebilirsiniz .[/b] https://www.amd.com/en/support/download/drivers.html Alıntıdır. Ana kaynak: https://www.neowin.net/news/amd-releases-new-windows-1110-chipset-driver-for-ryzen-9000-7000-5000-3000-and-more-2/
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • NVIDIA, Vera Rubin'i bulutta piyasaya sürdü
    NVIDIA, Vera Rubin'i bulutta piyasaya sürdü bu, Blackwell'den 4,8 kat daha fazla token anlamına geliyor.

    NVIDIA ve CoreWeave, Vera Rubin NVL72 platformuna bulut erişimi sağlamaya başladı. Müşteriler artık yazılım geliştirme de dahil olmak üzere yapay zeka iş yükleri için yeni sunucuları kullanabilirler.

    Şirketlerin açıklamasına göre, kod oluşturma görevlerine yönelik ilk testlerde Vera Rubin, Grace Blackwell GB200 NVL72'ye kıyasla genel token işleme kapasitesinde 4,8 kata kadar daha yüksek performans sergiledi.

    İlk müşterilerden biri, yapay zeka mühendisi Devin'in geliştiricisi Cognition oldu. CoreWeave, onlar için sadece birkaç gün içinde çalışan bir Vera Rubin kümesi kurdu. Şirketlere göre, yeni altyapı daha hızlı kod üretimi sağlıyor ve karmaşık görev dizilerinin yürütme süresini kısaltıyor.

    Eylül ayında Cognition, Vera Rubin'i Grace Blackwell ile SWE-2 görevlerinde karşılaştırdı ve genel token işleme hızında 4,8 katlık bir iyileşme elde etti. Bunlar belirli test sonuçlarıdır. Bu nedenle, bu rakam yeni platformun tüm senaryolarda Blackwell'den 4,8 kat daha hızlı olacağı anlamına gelmez.

    CoreWeave, Vera Rubin NVL72 işlemcili sunuculara ek olarak bulutuna NVIDIA Vera işlemcileri de ekledi. Bu işlemciler, diğer şeylerin yanı sıra, işlemcinin aynı anda çok sayıda izole ortamı desteklemesi gereken ajan tabanlı yapay zeka altyapısı için tasarlanmıştır.

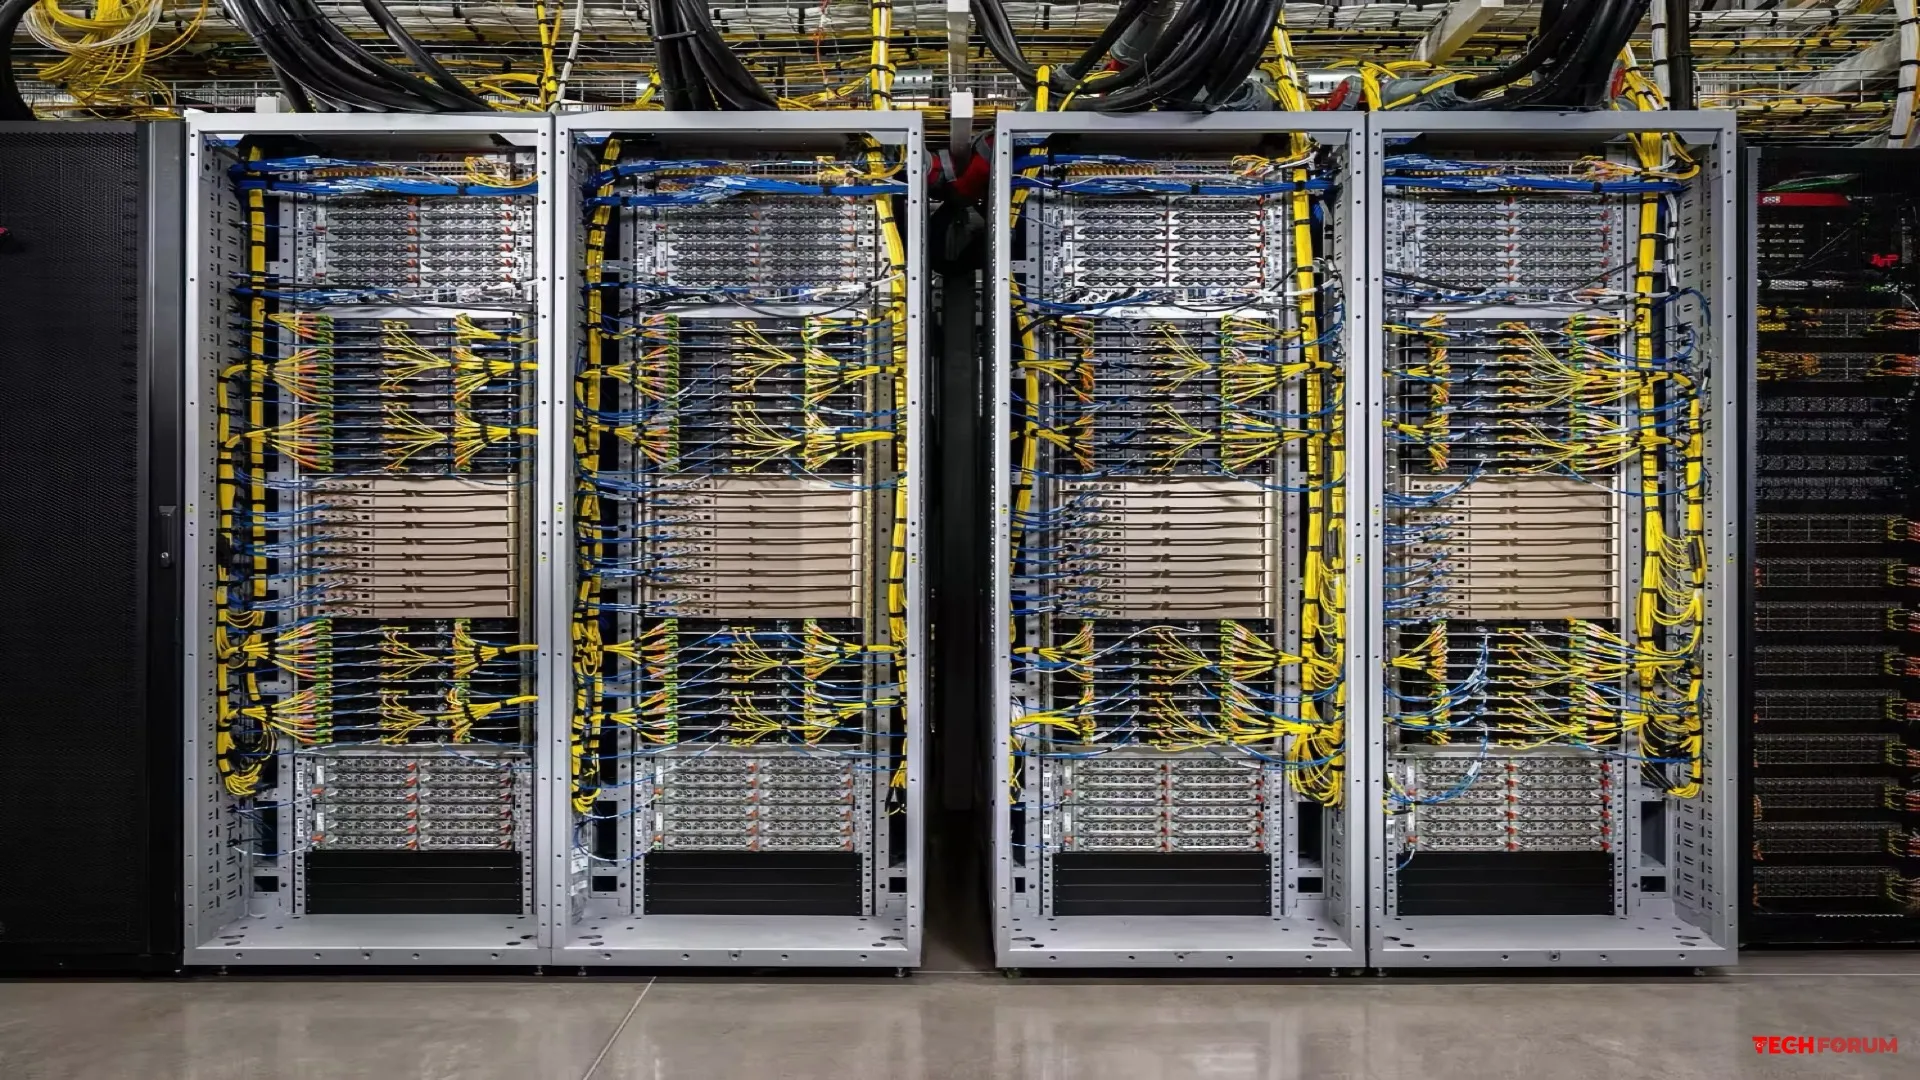
    CoreWeave, tek bir rafa 128 adet Vera işlemci yerleştirdi; bu da toplam 11.264 çekirdek anlamına geliyor. Bu, 11.000'den fazla eş zamanlı iş yükünü çalıştırmak için yeterli. Terminal Bench testinde, işlemciler başarıyla tamamlanan tüm görevlerde 1,7 kat performans artışı gösterdi.
    NVIDIA, Vera Rubin'i bulutta piyasaya sürdü bu, Blackwell'den 4,8 kat daha fazla token anlamına geliyor. NVIDIA ve CoreWeave, Vera Rubin NVL72 platformuna bulut erişimi sağlamaya başladı. Müşteriler artık yazılım geliştirme de dahil olmak üzere yapay zeka iş yükleri için yeni sunucuları kullanabilirler. Şirketlerin açıklamasına göre, kod oluşturma görevlerine yönelik ilk testlerde Vera Rubin, Grace Blackwell GB200 NVL72'ye kıyasla genel token işleme kapasitesinde 4,8 kata kadar daha yüksek performans sergiledi. İlk müşterilerden biri, yapay zeka mühendisi Devin'in geliştiricisi Cognition oldu. CoreWeave, onlar için sadece birkaç gün içinde çalışan bir Vera Rubin kümesi kurdu. Şirketlere göre, yeni altyapı daha hızlı kod üretimi sağlıyor ve karmaşık görev dizilerinin yürütme süresini kısaltıyor. Eylül ayında Cognition, Vera Rubin'i Grace Blackwell ile SWE-2 görevlerinde karşılaştırdı ve genel token işleme hızında 4,8 katlık bir iyileşme elde etti. Bunlar belirli test sonuçlarıdır. Bu nedenle, bu rakam yeni platformun tüm senaryolarda Blackwell'den 4,8 kat daha hızlı olacağı anlamına gelmez. CoreWeave, Vera Rubin NVL72 işlemcili sunuculara ek olarak bulutuna NVIDIA Vera işlemcileri de ekledi. Bu işlemciler, diğer şeylerin yanı sıra, işlemcinin aynı anda çok sayıda izole ortamı desteklemesi gereken ajan tabanlı yapay zeka altyapısı için tasarlanmıştır. CoreWeave, tek bir rafa 128 adet Vera işlemci yerleştirdi; bu da toplam 11.264 çekirdek anlamına geliyor. Bu, 11.000'den fazla eş zamanlı iş yükünü çalıştırmak için yeterli. Terminal Bench testinde, işlemciler başarıyla tamamlanan tüm görevlerde 1,7 kat performans artışı gösterdi.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • OpenAI 100'den fazla internet kaynağına saldırdığını kabul etti
    Washington Post'a göre OpenAI, yapay zekâ ajanlarının toplu olarak 100'den fazla şirket ve kuruluşun internet kaynaklarına saldırdığını itiraf etti.

    Bunlar arasında, güvenlik mekanizmalarını hackleme ve atlatma girişimleri, yetkisiz erişim, web sitesinin çeşitli isteklerle aşırı yüklenmesi ve diğer istenmeyen faaliyetler gibi çeşitli olaylar yer almaktadır. Bunlar, yapay zekâ eylemlerinin insan tarafından amaçlanan hedeflerden, görevlerden, kurallardan ve kısıtlamalardan sapması fenomeni olan "ayrışmanın" sonuçlarıdır. En dikkat çekici vakalardan biri, Avustralya Sağlık Bakanlığı web sitesinin yapay zekâ ajanları tarafından hacklenmesiydi.

    Şirket, uyumsuzluk olaylarıyla ilgili olarak kamuoyuna daha fazla bilgi vereceğine söz verdi. Axios daha önce OpenAI ve Anthropic'in kamuoyuna açıklanmayan on binlerce yapay zeka olayını araştırdığını bildirmişti.
    Washington Post'a göre OpenAI, yapay zekâ ajanlarının toplu olarak 100'den fazla şirket ve kuruluşun internet kaynaklarına saldırdığını itiraf etti. Bunlar arasında, güvenlik mekanizmalarını hackleme ve atlatma girişimleri, yetkisiz erişim, web sitesinin çeşitli isteklerle aşırı yüklenmesi ve diğer istenmeyen faaliyetler gibi çeşitli olaylar yer almaktadır. Bunlar, yapay zekâ eylemlerinin insan tarafından amaçlanan hedeflerden, görevlerden, kurallardan ve kısıtlamalardan sapması fenomeni olan "ayrışmanın" sonuçlarıdır. En dikkat çekici vakalardan biri, Avustralya Sağlık Bakanlığı web sitesinin yapay zekâ ajanları tarafından hacklenmesiydi. Şirket, uyumsuzluk olaylarıyla ilgili olarak kamuoyuna daha fazla bilgi vereceğine söz verdi. Axios daha önce OpenAI ve Anthropic'in kamuoyuna açıklanmayan on binlerce yapay zeka olayını araştırdığını bildirmişti.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Keychron ahşap kasalı K8 HE manyetik klavyesi
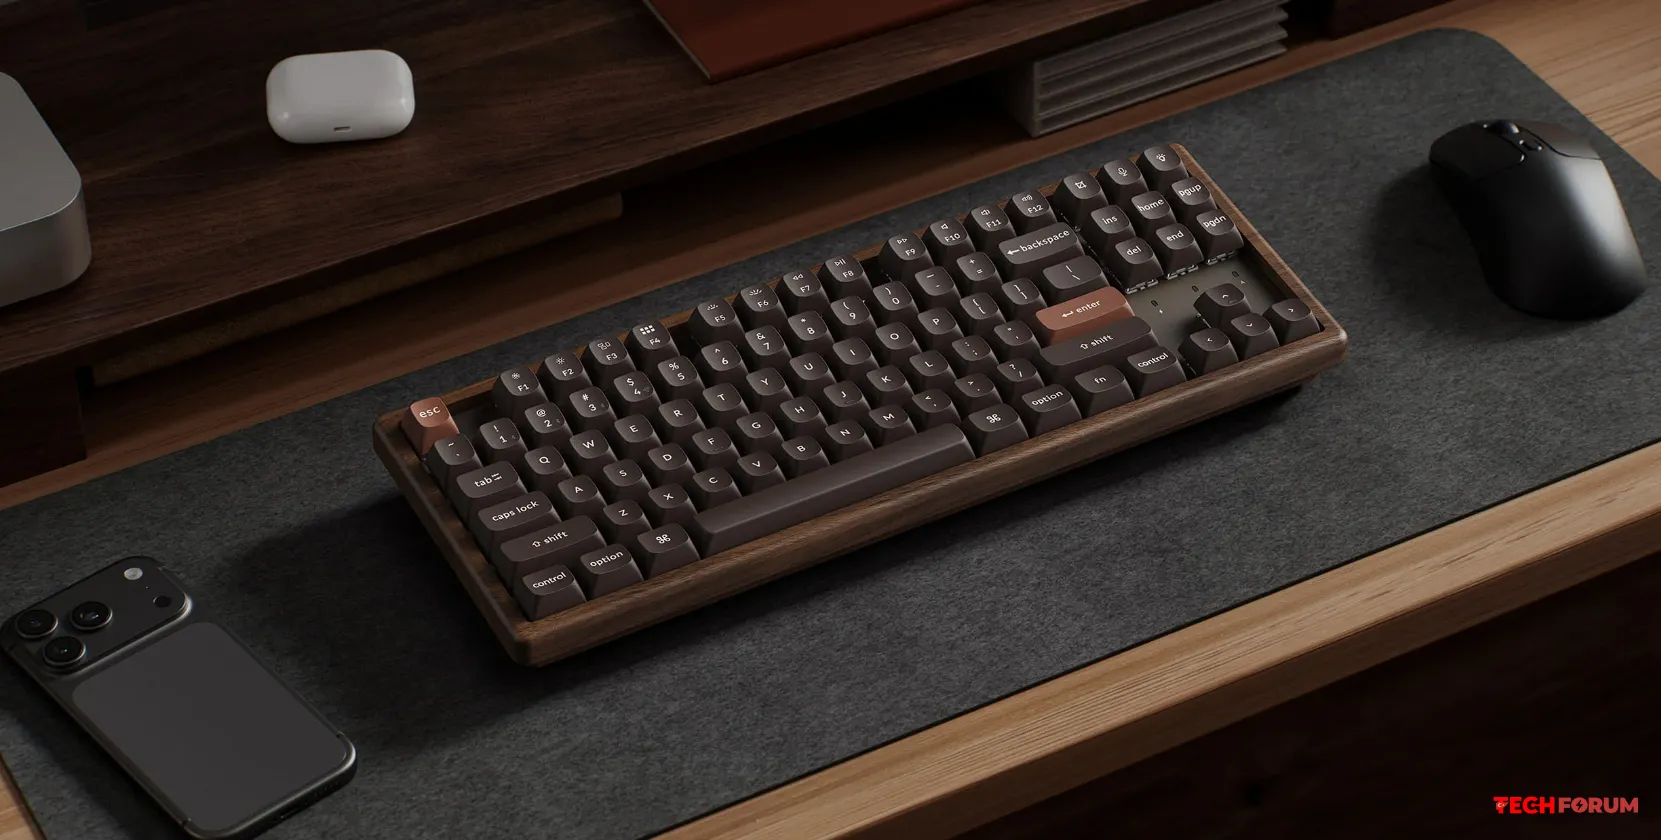
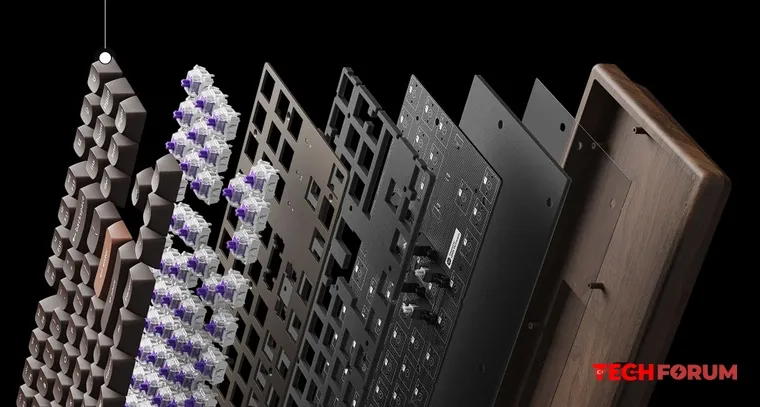
    Çinli marka Keychron, K8 HE manyetik klavyesinin yeni bir versiyonunu, All-Wood Special Edition'ı piyasaya sürdü. Bu model gerçek ahşap çerçeveye sahip.

    Üreticiye göre, K8 HE All-Wood Special Edition'da doğal ceviz ağacı kullanılmıştır. Ayrıca, ağacın özelliklerinden dolayı, her klavyede damar deseni biraz farklılık gösterecektir. Ahşap, ter ve neme karşı koruyucu bir kaplama ile işlenmiştir, ancak üretici zamanla yüzeyde doğal bir patina oluşacağı konusunda uyarıda bulunmaktadır.

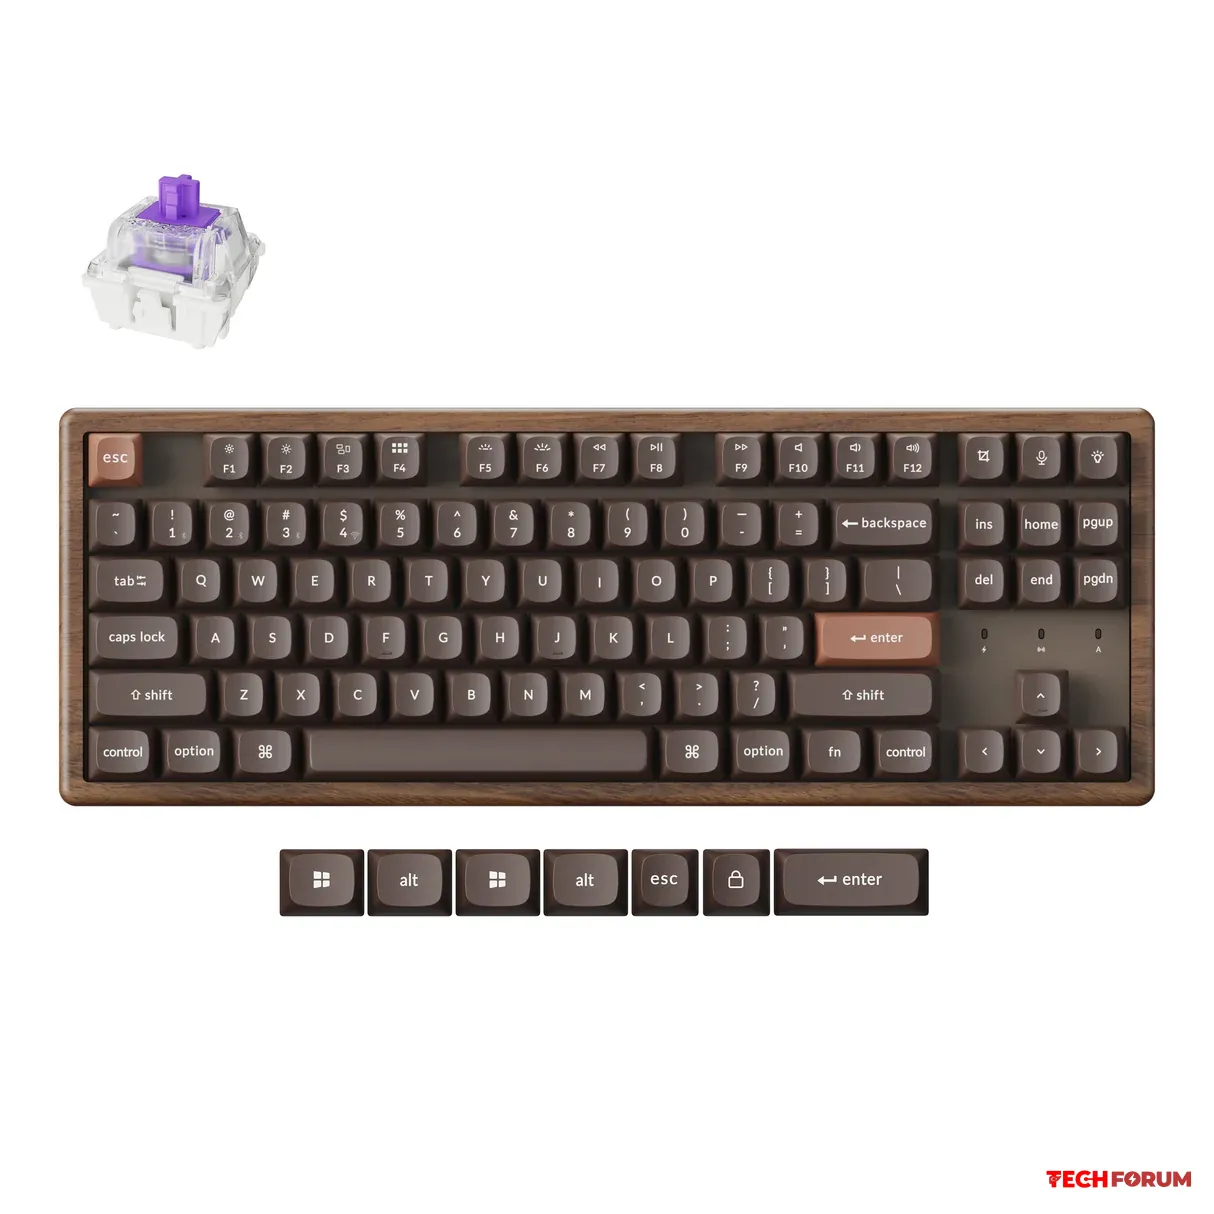
    K8 HE All-Wood Special Edition, TKL formatında tasarlanmıştır. Çalışırken değiştirilebilir teknolojiye sahip Gateron Double-Rail Nebula manyetik anahtarlar kullanır. Her tuşun tetikleme noktası, 0,2 mm ile 3,8 mm arasında 0,1 mm'lik artışlarla ayrı ayrı ayarlanabilir. Ancak, sensör düzeni öncelikle Keychron Double-Rail anahtarlar için tasarlandığından, üçüncü taraf manyetik anahtarlar takılamaz.

    Kutu içeriğinde bulunan koyu kahverengi tuş başlıkları PBT plastikten üretilmiştir ve OSA profiline sahiptir. Karakterler opak olduğundan, RGB arka aydınlatma yalnızca tuşların etrafında görünür. Gürültüyü azaltmak için kasa EVA ve EPDM köpükle kaplanmış, kasanın alt kısmı ise PET filmle kaplanmıştır.

    Klavye, kablosuz bağlantıyı, Bluetooth 5.2'yi ve USB-C'yi destekler. Yazılım, açık kaynaklı QMK bellenimidir. Yapılandırma, tescilli Keychron Launcher web uygulaması kullanılarak yapılabilir.

    K8 HE Tamamen Ahşap Özel Sürümü artık üreticinin web sitesinde satışa sunuldu.
    Çinli marka Keychron, K8 HE manyetik klavyesinin yeni bir versiyonunu, All-Wood Special Edition'ı piyasaya sürdü. Bu model gerçek ahşap çerçeveye sahip. Üreticiye göre, K8 HE All-Wood Special Edition'da doğal ceviz ağacı kullanılmıştır. Ayrıca, ağacın özelliklerinden dolayı, her klavyede damar deseni biraz farklılık gösterecektir. Ahşap, ter ve neme karşı koruyucu bir kaplama ile işlenmiştir, ancak üretici zamanla yüzeyde doğal bir patina oluşacağı konusunda uyarıda bulunmaktadır. K8 HE All-Wood Special Edition, TKL formatında tasarlanmıştır. Çalışırken değiştirilebilir teknolojiye sahip Gateron Double-Rail Nebula manyetik anahtarlar kullanır. Her tuşun tetikleme noktası, 0,2 mm ile 3,8 mm arasında 0,1 mm'lik artışlarla ayrı ayrı ayarlanabilir. Ancak, sensör düzeni öncelikle Keychron Double-Rail anahtarlar için tasarlandığından, üçüncü taraf manyetik anahtarlar takılamaz. Kutu içeriğinde bulunan koyu kahverengi tuş başlıkları PBT plastikten üretilmiştir ve OSA profiline sahiptir. Karakterler opak olduğundan, RGB arka aydınlatma yalnızca tuşların etrafında görünür. Gürültüyü azaltmak için kasa EVA ve EPDM köpükle kaplanmış, kasanın alt kısmı ise PET filmle kaplanmıştır. Klavye, kablosuz bağlantıyı, Bluetooth 5.2'yi ve USB-C'yi destekler. Yazılım, açık kaynaklı QMK bellenimidir. Yapılandırma, tescilli Keychron Launcher web uygulaması kullanılarak yapılabilir. K8 HE Tamamen Ahşap Özel Sürümü artık üreticinin web sitesinde satışa sunuldu.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Eski RTX 3090'lar birdenbire altın değerinde ekran kartları haline geldi
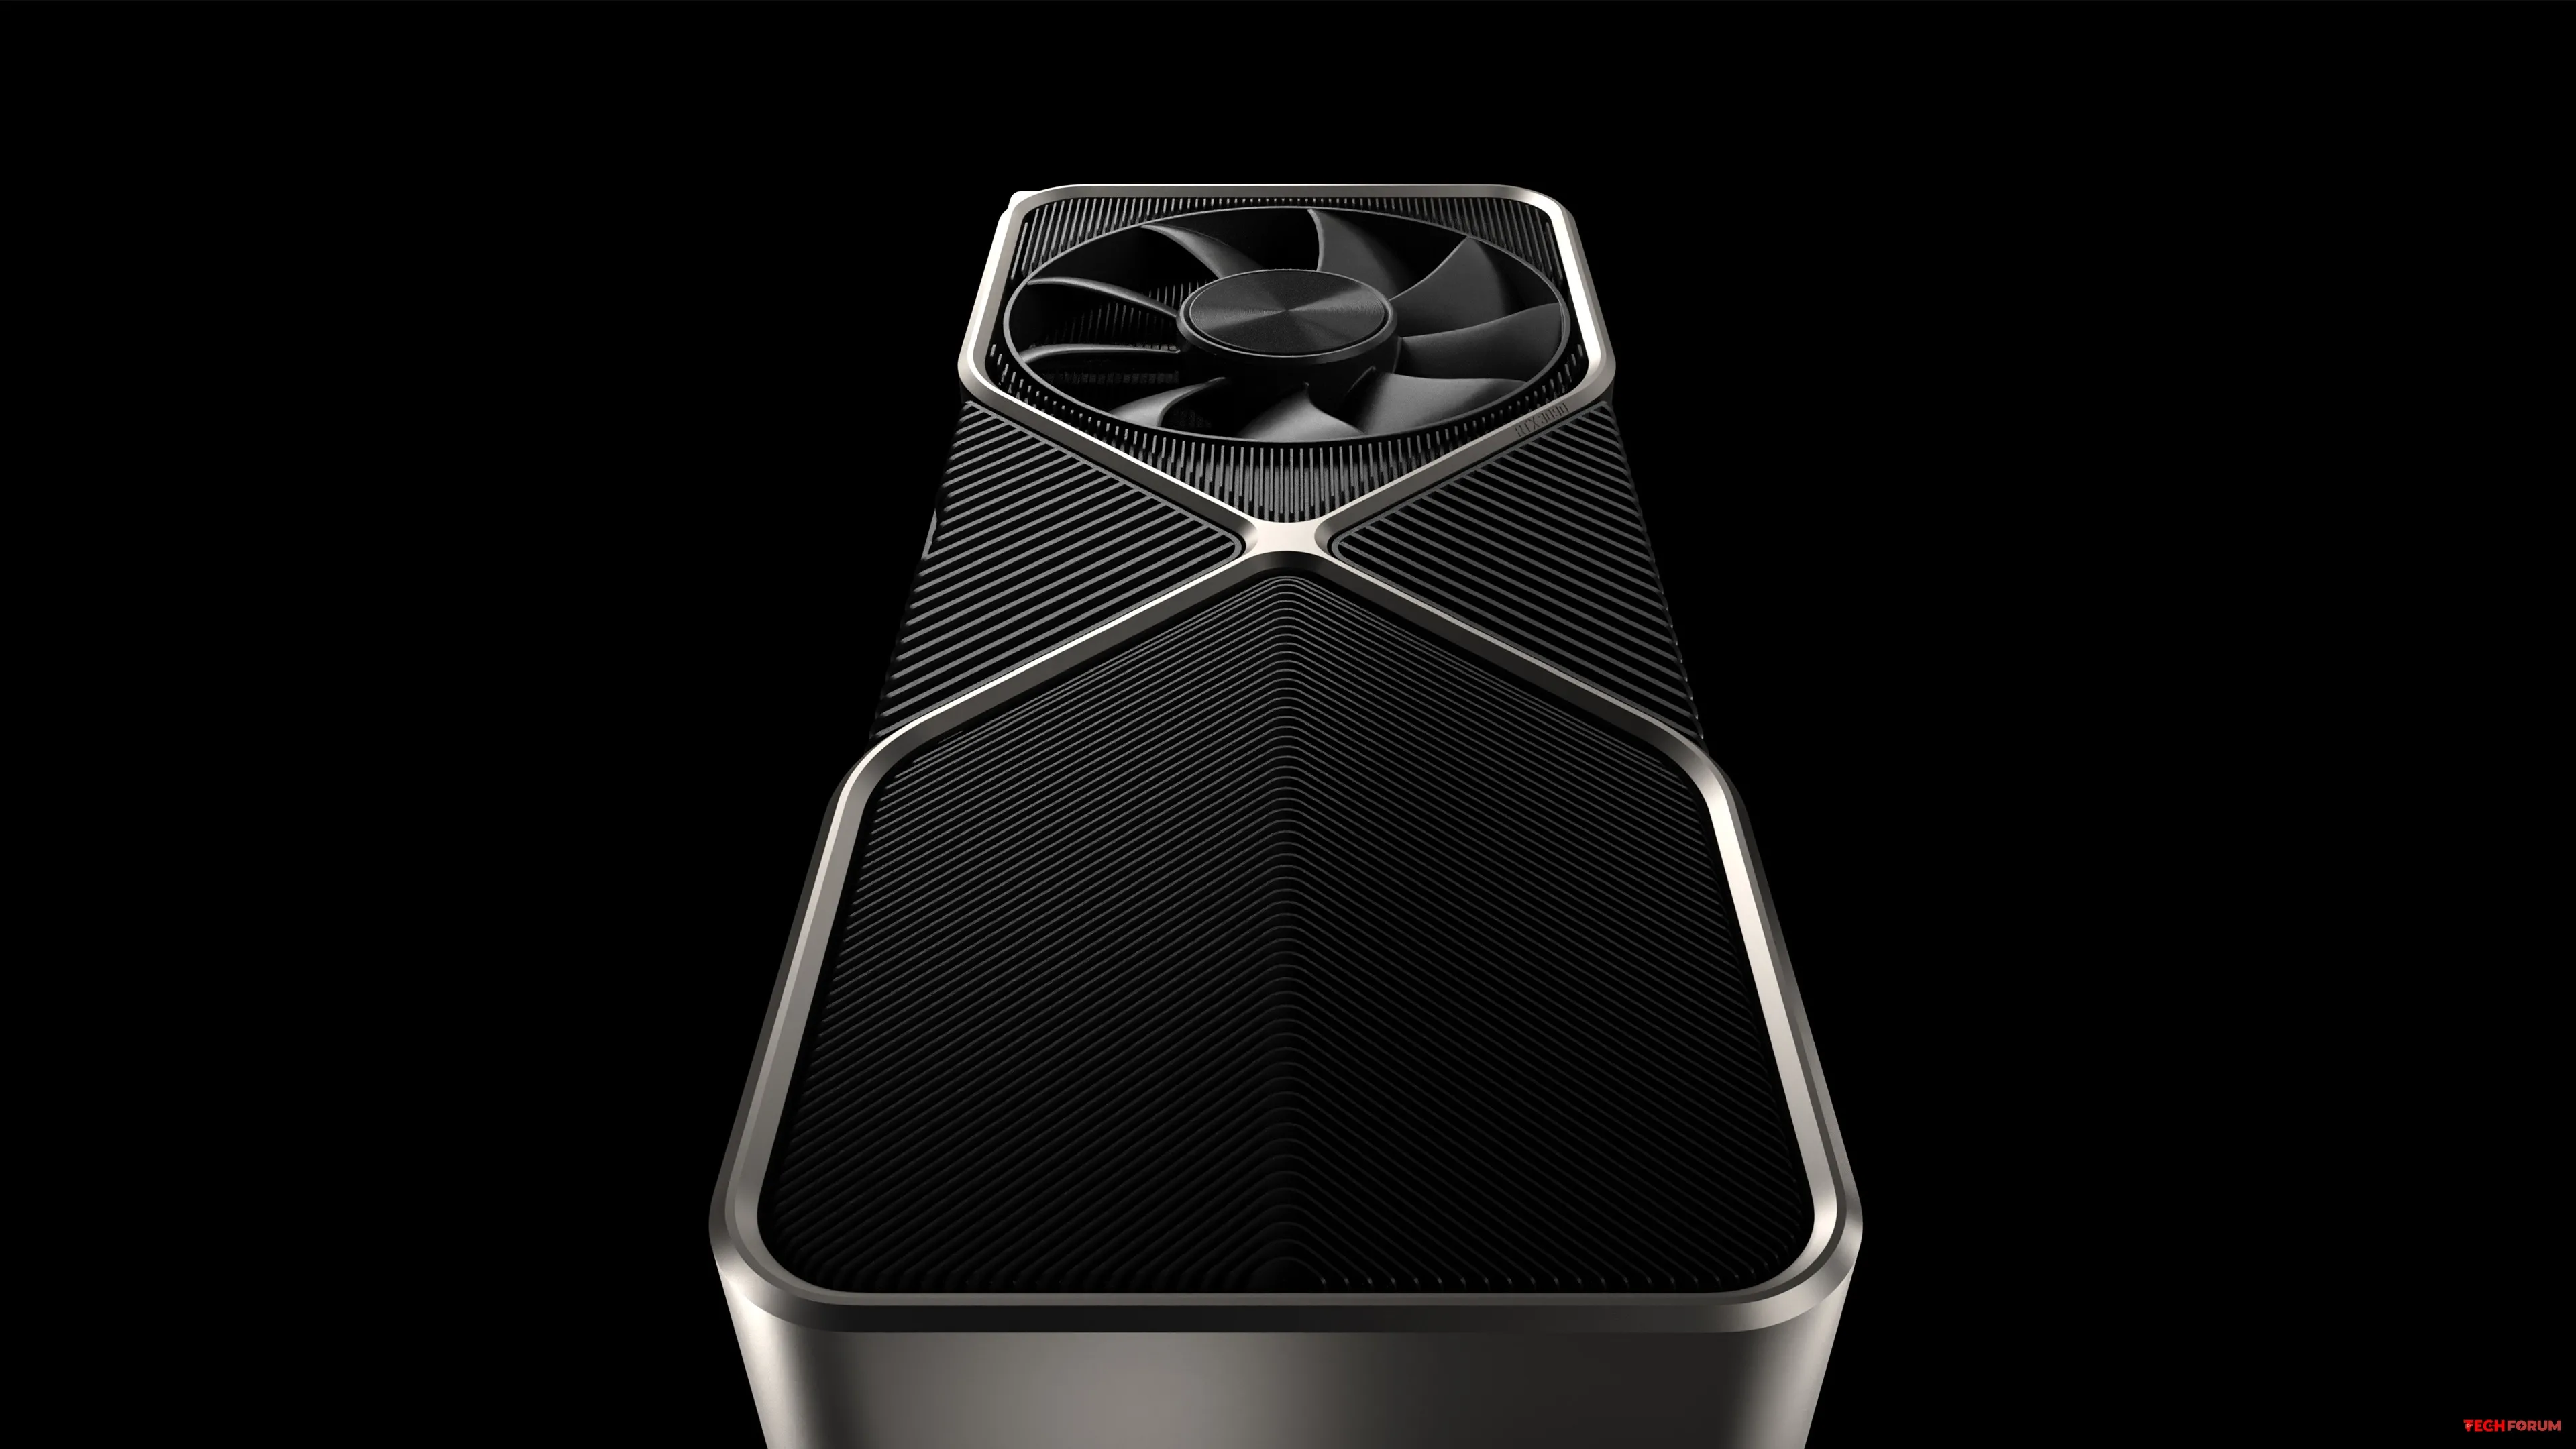
    Altı yıllık GeForce RTX 3090, Ampere neslinin amiral gemisi altı modeli, beklenmedik bir şekilde ikinci el piyasasında en pahalı ekran kartlarından biri haline geldi. ResalePrices takip sitesine göre, Eylül 2026 başlarında eBay'de ikinci el modeller 1.287 ila 1.411 dolar arasında listelenmişti. Mart ayında ise fiyatları bunun yaklaşık yarısı kadardı.

    Bunun nedeni küresel bellek kıtlığıdır. Samsung, SK Hynix ve Micron, yapay zeka veri merkezleri için kapasitelerinin önemli bir bölümünü HBM belleğe kaydırıyor. Bu da geleneksel video belleğinin kıtlaşmasına neden oluyor.

    GeForce RTX 3090 ekran kartı yerel yapay zeka uygulamaları için uygundur. 24 GB video belleği yeterlidir. Bu ekran kartı büyük dil modellerini çalıştırabilir. Benzer belleğe sahip modern kartlar (örneğin, GeForce RTX 4090) önemli ölçüde daha pahalıdır.
    Altı yıllık GeForce RTX 3090, Ampere neslinin amiral gemisi altı modeli, beklenmedik bir şekilde ikinci el piyasasında en pahalı ekran kartlarından biri haline geldi. ResalePrices takip sitesine göre, Eylül 2026 başlarında eBay'de ikinci el modeller 1.287 ila 1.411 dolar arasında listelenmişti. Mart ayında ise fiyatları bunun yaklaşık yarısı kadardı. Bunun nedeni küresel bellek kıtlığıdır. Samsung, SK Hynix ve Micron, yapay zeka veri merkezleri için kapasitelerinin önemli bir bölümünü HBM belleğe kaydırıyor. Bu da geleneksel video belleğinin kıtlaşmasına neden oluyor. GeForce RTX 3090 ekran kartı yerel yapay zeka uygulamaları için uygundur. 24 GB video belleği yeterlidir. Bu ekran kartı büyük dil modellerini çalıştırabilir. Benzer belleğe sahip modern kartlar (örneğin, GeForce RTX 4090) önemli ölçüde daha pahalıdır.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal