• Windows 11 26H2 güncellemesi, beklenmedik bir şekilde düşük özellikli bilgisayar ve dizüstü bilgisayar kullanıcılarını memnun etti.
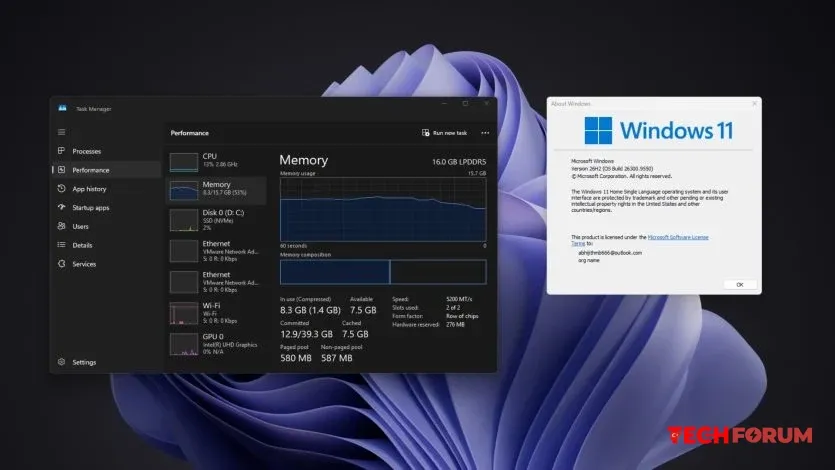
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti.

    Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit.

    İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti.

    Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil.

    26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir.

    Alıntıdır...
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti. Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit. İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti. Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil. 26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir. Alıntıdır...
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 363 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni bir politika nedeniyle Windows'a gelen tüm trafiği engellemeye başladı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi.

    Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler.

    Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü.

    İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu.

    Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi.

    Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi. Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler. Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü. İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu. Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi. Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Beğen
    2
    0 Cevaplar 0 Paylaşımlar 420 Görüntülemeler 0 Değerlendirmeler
  • Bill Gates yapay zekanın milyarlarca insana zarar verebileceğini söyledi
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu.

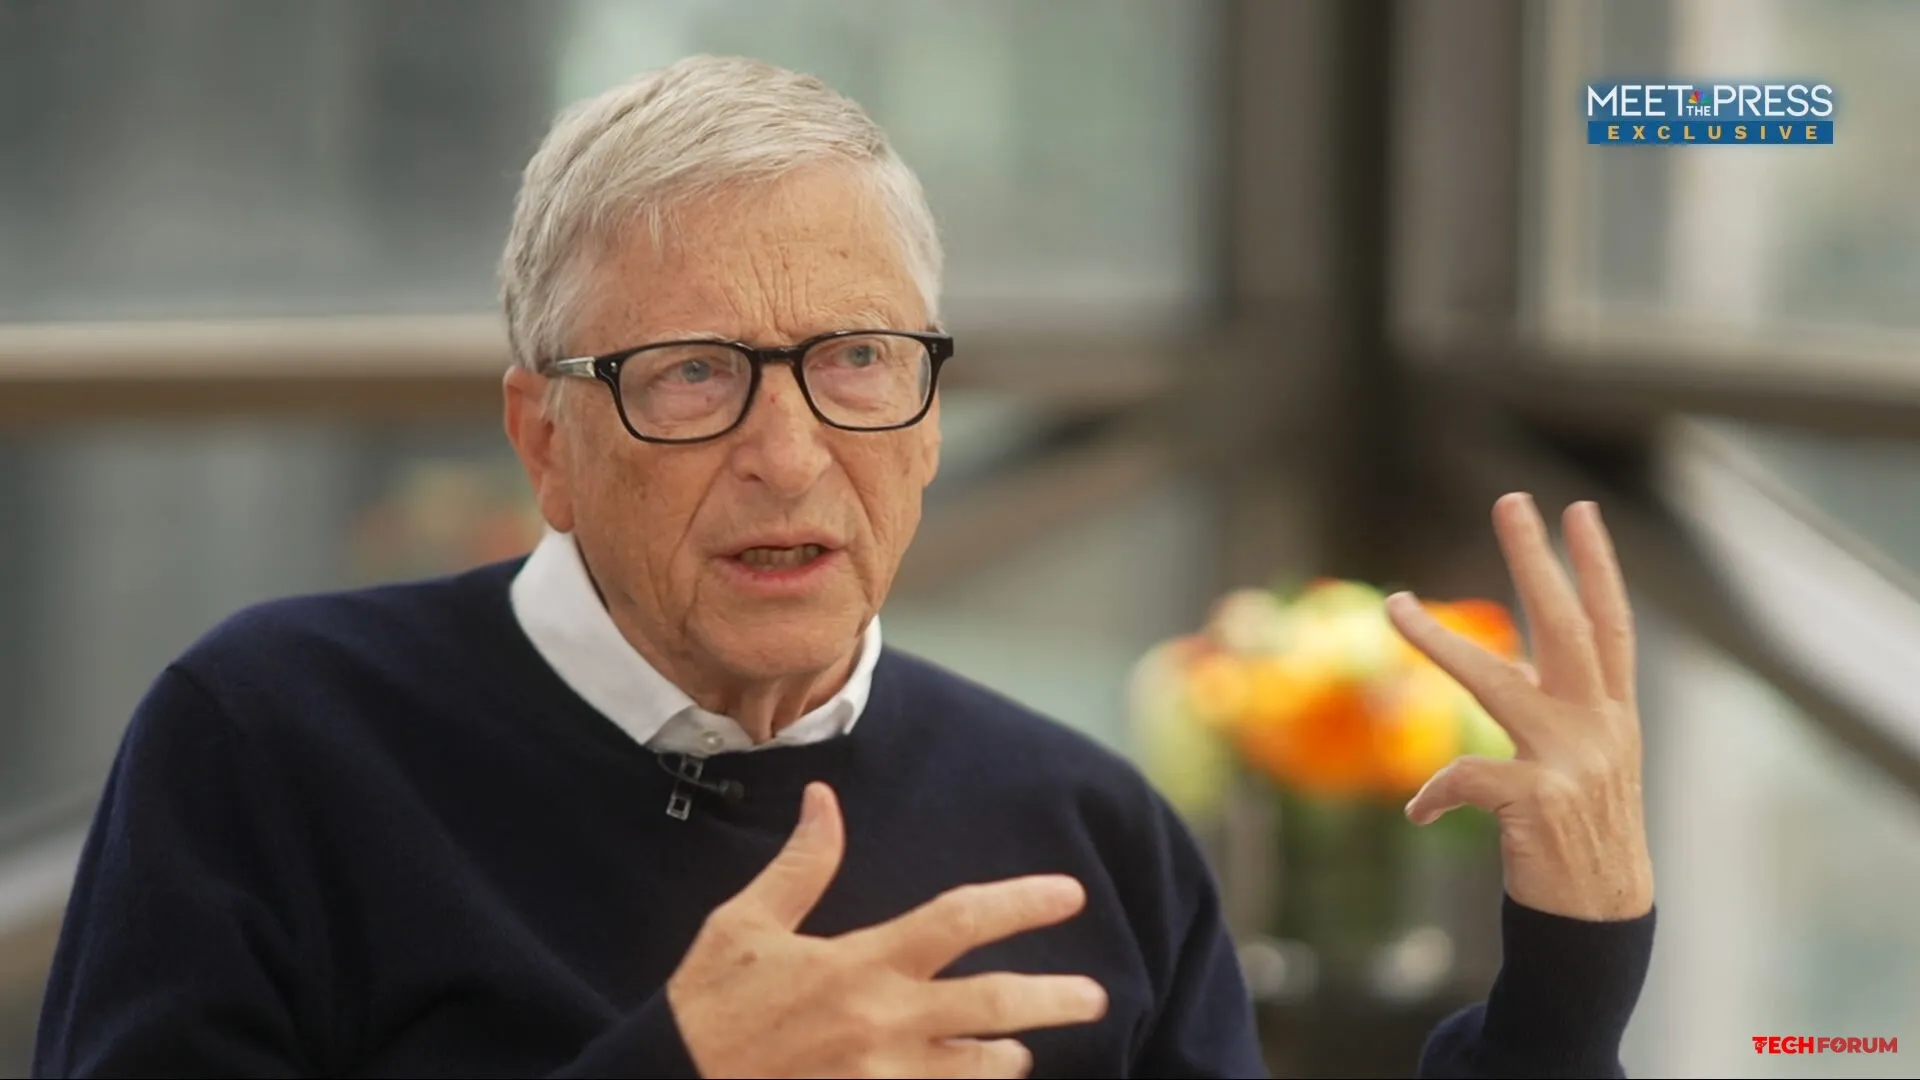
    Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı.

    Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor.

    Gates şunları söyledi:
    "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."
    Bill Gates, yapay zekanın milyarlarca insana zarar verebileceğini söyledi ve sektörün hükümet tarafından düzenlenmesi çağrısında bulundu. Microsoft'un kurucu ortağı ve eski CEO'su Bill Gates, NBC News'e bir röportaj verdi; röportajın tamamı yarın, 27 Eylül'de yayınlanacak. Milyarder, yapay zekanın kötü niyetli kişiler tarafından milyarlarca insana zarar vermek için kullanılabileceğini belirtti ve sektörün hükümet tarafından düzenlenmesinin gerekliliğini vurguladı. Dario Amodei (Anthropic), Sam Altman (OpenAI) ve Elon Musk (xAI/SpaceX/Tesla) dahil olmak üzere birçok başka yönetici de düzenleme konusunda benzer görüşleri paylaşıyor. Jensen Huang (NVIDIA), Mark Zuckerberg (Meta*) ve ABD Başkanı Donald Trump ise buna karşı çıkıyor. Gates şunları söyledi: [quote] "[Yapay zeka üzerinde çalışan teknoloji devlerinin] öz denetimi yeterli değil. Kolluk kuvvetleri ve politikacıların güvenlik önlemlerinin ve izlemenin nasıl olması gerektiği konusunda bir tartışmaya girmeleri gerekiyor. Ve bu bir gereklilik olmalı. Bu, sektör için bazı ek maliyetler yaratacak, ancak keskin bir yavaşlamaya yol açmayacak. [...] Yapay zekâ kesinlikle bir milyar ölüme yol açacak olaylara neden olabilir. [...] Kötü niyetli insanlar ve en yeni yapay zekâ araçlarının birleşimi kadar güçlü bir silah hiç olmadı."[/quote]
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 527 Görüntülemeler 0 Değerlendirmeler
  • Intel'in 14A işlem teknolojisi değerlendiriliyor
    Intel'in 14A işlem teknolojisi NVIDIA, AMD, Apple, Google, Microsoft, Qualcomm ve diğerleri tarafından değerlendiriliyor. Piper Sandler PC Gamer'ın yatırım bankası Piper Sandler'ın bir raporuna atıfta bulunarak bildirdiğine göre, çok sayıda teknoloji devi Intel'in 14A işlem teknolojisini değerlendiriyor ve çip üretmek için üreticiyle işbirliği yapma olasılığını göz önünde bulunduruyor.

    Bu şirketler arasında Amazon, Apple, AMD, Google, Tesla, Microsoft, NVIDIA ve Qualcomm yer alıyor. Artan ilginin üç nedeni var:

    Başarı oranı ve hata yoğunluğu da dahil olmak üzere, daha önce beklenenden çok daha iyi performans.
    TSMC üretim kapasitesi yetersizliği.
    Ürün yelpazesini çeşitlendirme ve Amerika Birleşik Devletleri'nde çip üretme yeteneği kazanma arzusu.
    Piper Sandler şunları söyledi:
    “Şirketin, 2026 yılının sonuna ve 2027 yılının başına kadar bu ilgiyi kilit müşterilerle sözleşmelere dönüştürmesi ve 2028 yılına kadar üretim hacmini artırması gerekiyor.”
    Intel CEO'su Lip-Bu Tan daha önce şirketin büyük dış müşteriler aradığını belirtmişti. Ön verilere göre, 14A çiplerinin üretimi beklenenden daha erken başlayacak.
    Intel'in 14A işlem teknolojisi NVIDIA, AMD, Apple, Google, Microsoft, Qualcomm ve diğerleri tarafından değerlendiriliyor. Piper Sandler PC Gamer'ın yatırım bankası Piper Sandler'ın bir raporuna atıfta bulunarak bildirdiğine göre, çok sayıda teknoloji devi Intel'in 14A işlem teknolojisini değerlendiriyor ve çip üretmek için üreticiyle işbirliği yapma olasılığını göz önünde bulunduruyor. Bu şirketler arasında Amazon, Apple, AMD, Google, Tesla, Microsoft, NVIDIA ve Qualcomm yer alıyor. Artan ilginin üç nedeni var: Başarı oranı ve hata yoğunluğu da dahil olmak üzere, daha önce beklenenden çok daha iyi performans. TSMC üretim kapasitesi yetersizliği. Ürün yelpazesini çeşitlendirme ve Amerika Birleşik Devletleri'nde çip üretme yeteneği kazanma arzusu. Piper Sandler şunları söyledi: [quote]“Şirketin, 2026 yılının sonuna ve 2027 yılının başına kadar bu ilgiyi kilit müşterilerle sözleşmelere dönüştürmesi ve 2028 yılına kadar üretim hacmini artırması gerekiyor.”[/quote] Intel CEO'su Lip-Bu Tan daha önce şirketin büyük dış müşteriler aradığını belirtmişti. Ön verilere göre, 14A çiplerinin üretimi beklenenden daha erken başlayacak.
    Beğen
    7
    0 Cevaplar 0 Paylaşımlar 592 Görüntülemeler 0 Değerlendirmeler
  • Microsoft oyunları duraklatan bir reklamın patentini aldı
    Microsoft, oyun sırasında reklam gösterebilen ve oyunu otomatik olarak duraklatan bir sistemin patentini aldı. Patent, bilgisayarlar ve konsollar için, reklam veya resim göstermek için uygun anı belirleyen ve oyunu geçici olarak duraklatan bir mekanizmayı tanımlıyor.

    Etkileşimli Yazılım Uygulamalarına Erişimin Bağlamsal Olarak Bilinçli Yönetimi başlıklı patent, sistemin oyun motoruyla etkileşimini açıklıyor oyun motoru, reklam için uygun an geldiğinde belirli sinyaller iletiyor.

    Bunlar yükleme ekranları, sahne geçişleri, ara sahnelerin tamamlanması veya önceden belirlenmiş diğer olaylar olabilir. Sistem böyle bir sinyal aldığında oyunu duraklatır ve bir reklam gösterir.

    Reklam bittiğinde oyun devam eder ve bir sonraki olası reklama kadar geri sayım başlar. Reklamın tam zamanlaması oyuna bağlı olarak değişebilir, bu nedenle reklamlar uygunsuz anlarda görünmez.

    Microsoft, normal videolarda reklam aralarının yerini belirlemenin daha kolay olduğunu, içeriğin önceden belirlenmiş bir senaryoyu takip ettiğini belirtiyor. Etkileşimli bir oyunda ise durum daha karmaşık, çünkü oyuncu eylemleri tahmin edilemez. Bu nedenle, patentli sistem oyunun kendisinden gelen ipuçlarına dayanmak zorundadır.

    Bu teknolojinin öncelikle Xbox ve PC için ücretsiz oyunlarda kullanılması bekleniyor. Patentin kendisinin Microsoft'un bu tür reklamları hemen uygulamaya koyacağı anlamına gelmediğini belirtmekte fayda var. Şirket henüz sistemin lansmanını duyurmadı.
    Microsoft, oyun sırasında reklam gösterebilen ve oyunu otomatik olarak duraklatan bir sistemin patentini aldı. Patent, bilgisayarlar ve konsollar için, reklam veya resim göstermek için uygun anı belirleyen ve oyunu geçici olarak duraklatan bir mekanizmayı tanımlıyor. [b]Etkileşimli Yazılım Uygulamalarına Erişimin Bağlamsal Olarak Bilinçli Yönetimi[/b] başlıklı patent, sistemin oyun motoruyla etkileşimini açıklıyor oyun motoru, reklam için uygun an geldiğinde belirli sinyaller iletiyor. Bunlar yükleme ekranları, sahne geçişleri, ara sahnelerin tamamlanması veya önceden belirlenmiş diğer olaylar olabilir. Sistem böyle bir sinyal aldığında oyunu duraklatır ve bir reklam gösterir. Reklam bittiğinde oyun devam eder ve bir sonraki olası reklama kadar geri sayım başlar. Reklamın tam zamanlaması oyuna bağlı olarak değişebilir, bu nedenle reklamlar uygunsuz anlarda görünmez. Microsoft, normal videolarda reklam aralarının yerini belirlemenin daha kolay olduğunu, içeriğin önceden belirlenmiş bir senaryoyu takip ettiğini belirtiyor. Etkileşimli bir oyunda ise durum daha karmaşık, çünkü oyuncu eylemleri tahmin edilemez. Bu nedenle, patentli sistem oyunun kendisinden gelen ipuçlarına dayanmak zorundadır. Bu teknolojinin öncelikle Xbox ve PC için ücretsiz oyunlarda kullanılması bekleniyor. Patentin kendisinin Microsoft'un bu tür reklamları hemen uygulamaya koyacağı anlamına gelmediğini belirtmekte fayda var. Şirket henüz sistemin lansmanını duyurmadı.
    Beğen
    9
    0 Cevaplar 0 Paylaşımlar 612 Görüntülemeler 0 Değerlendirmeler
  • Microsoft 2029 sonrası Edge'den Internet Explorer'ın son kalıntılarını da kaldıracak.
    Microsoft, yöneticilere Edge tarayıcısındaki Internet Explorer modunun 2029 yılının sonuna kadar destekleneceğini hatırlattı. Şirket, bu tarihten sonra eski kurumsal web siteleri ve uygulamalarla uyumluluğu koruyan bu özelliği tamamen kullanımdan kaldırmayı planlıyor.

    Bu, orijinal Internet Explorer'ı da çalıştıran Trident motorunu kullanan bir IE modunu ifade eder. Tarayıcının kendisine verilen desteğin sona ermesine rağmen, bazı kuruluşlar hala eski motoru kullanıyor. Dahili sistemleri onunla çalışabilir, ancak Edge'deki modern Chromium motorunu desteklemeyeceklerdir.

    Microsoft 365 bildirimi MC1473151 standart Worldwide, GCC, GCC High ve Savunma Bakanlığı (DoD) ortamları dahil olmak üzere tüm bulut ortamları için geçerlidir. Yöneticilerin şu anda herhangi bir işlem yapmasına gerek yoktur Microsoft yalnızca gelecekteki destek sonlanması konusunda uyarıda bulunmaktadır.

    Şirket, hangi web sitelerinin ve uygulamaların IE modunu kullandığını önceden kontrol etmenizi ve Kurumsal Mod Site Listesi'ni incelemenizi önerir. Microsoft, her eski uygulama için çeşitli modernizasyon seçenekleri sunar. Seçenekler arasında uygulamayı güncellemek, başka bir platforma taşımak, değiştirmek veya modern teknolojiler için tamamen yeniden tasarlamak yer alır.

    Edge'e geçiş sırasında uyumluluk sorunları yaşayan müşteriler için Microsoft, App Assure programı aracılığıyla ücretsiz destek de sunmaktadır.

    Ekim 2025'te şirket, Chakra JavaScript motorundaki sıfır gün güvenlik açıklarını kullanan saldırıları keşfettikten sonra Internet Explorer moduna erişimi zaten kısıtlamıştı. Ancak bu kısıtlamalar, kurumsal politikalar aracılığıyla IE modu etkinleştirilmiş olan kurumsal kullanıcıları etkilemedi.
    Microsoft, yöneticilere Edge tarayıcısındaki Internet Explorer modunun 2029 yılının sonuna kadar destekleneceğini hatırlattı. Şirket, bu tarihten sonra eski kurumsal web siteleri ve uygulamalarla uyumluluğu koruyan bu özelliği tamamen kullanımdan kaldırmayı planlıyor. Bu, orijinal Internet Explorer'ı da çalıştıran Trident motorunu kullanan bir IE modunu ifade eder. Tarayıcının kendisine verilen desteğin sona ermesine rağmen, bazı kuruluşlar hala eski motoru kullanıyor. Dahili sistemleri onunla çalışabilir, ancak Edge'deki modern Chromium motorunu desteklemeyeceklerdir. Microsoft 365 bildirimi MC1473151 standart Worldwide, GCC, GCC High ve Savunma Bakanlığı (DoD) ortamları dahil olmak üzere tüm bulut ortamları için geçerlidir. Yöneticilerin şu anda herhangi bir işlem yapmasına gerek yoktur Microsoft yalnızca gelecekteki destek sonlanması konusunda uyarıda bulunmaktadır. Şirket, hangi web sitelerinin ve uygulamaların IE modunu kullandığını önceden kontrol etmenizi ve Kurumsal Mod Site Listesi'ni incelemenizi önerir. Microsoft, her eski uygulama için çeşitli modernizasyon seçenekleri sunar. Seçenekler arasında uygulamayı güncellemek, başka bir platforma taşımak, değiştirmek veya modern teknolojiler için tamamen yeniden tasarlamak yer alır. Edge'e geçiş sırasında uyumluluk sorunları yaşayan müşteriler için Microsoft, App Assure programı aracılığıyla ücretsiz destek de sunmaktadır. Ekim 2025'te şirket, Chakra JavaScript motorundaki sıfır gün güvenlik açıklarını kullanan saldırıları keşfettikten sonra Internet Explorer moduna erişimi zaten kısıtlamıştı. Ancak bu kısıtlamalar, kurumsal politikalar aracılığıyla IE modu etkinleştirilmiş olan kurumsal kullanıcıları etkilemedi.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 841 Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti.

    Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi.

    Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor.

    Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu.

    Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü.

    Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti. Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi. Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor. Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu. Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü. Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 971 Görüntülemeler 0 Değerlendirmeler
  • Xbox Series X ve One Oyunları Artık Dijitalleştirilebiliyor
    Oyun İçi İçerik Üreticileri İçin Diskten Dijitale Dönüştürme: Xbox Series X ve One Oyunları Artık Dijitalleştirilebiliyor.

    Xbox Series X ve Xbox One oyunları için diskten dijitale dönüştürme özelliği artık Insider Programı'nda mevcut. Bu özellik, kullanıcıların fiziksel bir diskten oyun için dijital lisans oluşturmasına ve ardından fiziksel diske ihtiyaç duymadan oyunu oynamasına olanak tanır. Topluluk genel bakışı, hangi oyunların desteklendiğini gösterir.

    Dijital lisans diske bağlı kalmaya devam ediyor.

    Xbox konsolları için disk dijitalleştirme söylentileri bir süredir dolaşıyordu ve Microsoft birkaç gün önce Gamescom'da Xbox Series X için diskten dijitale dönüştürme programını resmen duyurdu . Diskten dijitale dönüştürme lisanslama destek sayfasına göre, yeni özellik artık belirli Xbox Insider'lar için kullanılabilir. Kullanmak için ilgili diskin takılması gerekiyor ve lisans dönüştürme işlemi başarıyla tamamlandıktan sonra oyun fiziksel disk olmadan başlatılabiliyor.

    Diskler satıldığında dijital lisans geçerliliğini kaybeder.

    Xbox Series X (Series S'te disk sürücüsü bulunmamaktadır) ve Xbox One'da desteklenen oyunlar için dönüştürme işlemi, kullanıcılar hesaplarıyla oturum açtıklarında, konsollarına bir disk taktıklarında ve özellik Insider Programı'nda kullanıcı için zaten mevcut olduğunda Xbox Series X'te otomatik olarak gerçekleşir. Dijital lisansın başarıyla oluşturulduğunu belirten bir bildirim görüntülenir ve diskten dijitale lisansa sahip oyunlar kullanıcının kütüphanesinde bir rozetle gösterilir. Ancak, bir disk satılır ve daha sonra başka bir oyuncu tarafından kullanılırsa, orijinal diskten dijitale lisansa erişim kaybolur.
    Alternatif olarak, "Aygıtlar ve Bağlantılar" "Disk" ayarlarındaki "Otomatik oynatma diski" seçeneğini devre dışı bırakarak birden fazla fiziksel disk dijital lisansa dönüştürülebilir. Ardından, Xbox Series X ana ekranında ilgili oyun kapağı seçilebilir ve menü düğmesine basılıp "Dijital lisans al" seçeneği seçilerek dijital lisans oluşturulabilir.

    Xbox Play Anywhere ve artık listede olmayan oyunlar

    Ayrıca dikkat çekici bir bilgi: Eğer bir oyun, diskten dijitale lisanslama yoluyla hesabınıza bağlıysa ve Xbox Play Anywhere'i destekliyorsa, oyun sahibinin bilgisayarlarında veya el oyun konsollarında oynanabilir. Dahası, Xbox kullanıcıları, Deadpool gibi Xbox Mağazasında artık listelenmeyen bazı oyunların hala bu lisanslamayı desteklediğini bildiriyor.
    Oyun İçi İçerik Üreticileri İçin Diskten Dijitale Dönüştürme: Xbox Series X ve One Oyunları Artık Dijitalleştirilebiliyor. Xbox Series X ve Xbox One oyunları için diskten dijitale dönüştürme özelliği artık Insider Programı'nda mevcut. Bu özellik, kullanıcıların fiziksel bir diskten oyun için dijital lisans oluşturmasına ve ardından fiziksel diske ihtiyaç duymadan oyunu oynamasına olanak tanır. Topluluk genel bakışı, hangi oyunların desteklendiğini gösterir. [h2]Dijital lisans diske bağlı kalmaya devam ediyor.[/h2] Xbox konsolları için [b]disk dijitalleştirme [/b]söylentileri bir süredir dolaşıyordu ve Microsoft birkaç gün önce Gamescom'da Xbox Series X için diskten dijitale dönüştürme programını resmen duyurdu . Diskten dijitale dönüştürme lisanslama destek sayfasına göre, yeni özellik artık [b]belirli Xbox Insider'lar için kullanılabilir[/b]. Kullanmak için ilgili diskin takılması gerekiyor ve lisans dönüştürme işlemi başarıyla tamamlandıktan sonra oyun fiziksel disk olmadan başlatılabiliyor. [h2]Diskler satıldığında dijital lisans geçerliliğini kaybeder.[/h2] Xbox Series X (Series S'te disk sürücüsü bulunmamaktadır) ve Xbox One'da desteklenen oyunlar için dönüştürme işlemi, kullanıcılar hesaplarıyla oturum açtıklarında, konsollarına bir disk taktıklarında ve özellik Insider Programı'nda kullanıcı için zaten mevcut olduğunda Xbox Series X'te otomatik olarak gerçekleşir. Dijital lisansın başarıyla oluşturulduğunu belirten bir bildirim görüntülenir ve diskten dijitale lisansa sahip oyunlar kullanıcının kütüphanesinde bir rozetle gösterilir. Ancak, bir disk satılır ve daha sonra başka bir oyuncu tarafından kullanılırsa, orijinal diskten dijitale lisansa erişim kaybolur. [quote]Alternatif olarak, "Aygıtlar ve Bağlantılar" "Disk" ayarlarındaki "Otomatik oynatma diski" seçeneğini devre dışı bırakarak birden fazla fiziksel disk dijital lisansa dönüştürülebilir. Ardından, Xbox Series X ana ekranında ilgili oyun kapağı seçilebilir ve menü düğmesine basılıp "Dijital lisans al" seçeneği seçilerek dijital lisans oluşturulabilir.[/quote] [h2]Xbox Play Anywhere ve artık listede olmayan oyunlar[/h2] Ayrıca dikkat çekici bir bilgi: Eğer bir oyun, diskten dijitale lisanslama yoluyla hesabınıza bağlıysa ve Xbox Play Anywhere'i destekliyorsa, oyun sahibinin bilgisayarlarında veya el oyun konsollarında oynanabilir. Dahası, Xbox kullanıcıları, Deadpool gibi Xbox Mağazasında artık listelenmeyen bazı oyunların hala bu lisanslamayı desteklediğini bildiriyor.
    Beğen
    8
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Game Pass kullanıcıları için bulut oyun limitleri, bazı aboneleri etkilemeyecektir
    Eylül ayı başlarında Microsoft, Game Pass üzerinden bulut oyun yayın akışına sınırlamalar getirdiğini duyurdu. Game Pass kullanıcıları için bulut oyun limitleri, bazı aboneleri etkilemeyecektir denildi. Bu değişiklikler, otomatik yenileme özelliğine sahip tarife sahiplerini etkilemeyecektir.

    Kasım ayından itibaren Essential aboneleri beş saat, Premium aboneleri on saat ve Ultimate aboneleri on beş saat yayın akışı hakkına sahip olacak.

    Ancak Fransa, Almanya, Avustralya ve Brezilya dahil olmak üzere bazı ülkelerdeki kullanıcılar, Xbox'tan değişikliklerin bölgeye özgü olduğunu belirten bildirimler almaya başladı.

    Bildirimlerde, oyuncunun otomatik yenileme planında olması durumunda yeni şartların bu pazarlara yönelik aktif aboneliklerini etkilemeyeceği belirtiliyor. Değişiklikler yalnızca istenen plan iptal edilip yeniden satın alındıktan sonra yürürlüğe girecektir.

    Şu anda bu değişiklikler yalnızca yeni satın alımları etkiliyor ve otomatik yenileme planında olmanız koşuluyla, ikamet ettiğiniz pazardaki mevcut aboneliğinizi etkilemeyecektir. Planınızı iptal edip yeniden satın almaya karar verirseniz, aylık olarak belirtilen sayıda saat bulut oyun oynama hakkını almaya devam edeceksiniz.

    Xbox bildiriminden bir alıntı

    ABD, İngiltere ve diğer ülkelerdeki oyuncular için değişiklikler Kasım ayında yürürlüğe girecek. Onlara yayın yapmak için belirli bir süre verilecek.
    Microsoft, Game Pass abonelerine belirlenen limitlerin ötesinde ek bulut oyun saatlerinin ne kadara mal olacağını henüz açıklamadı.
    Eylül ayı başlarında Microsoft, Game Pass üzerinden bulut oyun yayın akışına sınırlamalar getirdiğini duyurdu. Game Pass kullanıcıları için bulut oyun limitleri, bazı aboneleri etkilemeyecektir denildi. Bu değişiklikler, otomatik yenileme özelliğine sahip tarife sahiplerini etkilemeyecektir. Kasım ayından itibaren Essential aboneleri beş saat, Premium aboneleri on saat ve Ultimate aboneleri on beş saat yayın akışı hakkına sahip olacak. Ancak Fransa, Almanya, Avustralya ve Brezilya dahil olmak üzere bazı ülkelerdeki kullanıcılar, Xbox'tan değişikliklerin bölgeye özgü olduğunu belirten bildirimler almaya başladı. Bildirimlerde, oyuncunun otomatik yenileme planında olması durumunda yeni şartların bu pazarlara yönelik aktif aboneliklerini etkilemeyeceği belirtiliyor. Değişiklikler yalnızca istenen plan iptal edilip yeniden satın alındıktan sonra yürürlüğe girecektir. Şu anda bu değişiklikler yalnızca yeni satın alımları etkiliyor ve otomatik yenileme planında olmanız koşuluyla, ikamet ettiğiniz pazardaki mevcut aboneliğinizi etkilemeyecektir. Planınızı iptal edip yeniden satın almaya karar verirseniz, aylık olarak belirtilen sayıda saat bulut oyun oynama hakkını almaya devam edeceksiniz. [h3]Xbox bildiriminden bir alıntı[/h3] [quote]ABD, İngiltere ve diğer ülkelerdeki oyuncular için değişiklikler Kasım ayında yürürlüğe girecek. Onlara yayın yapmak için belirli bir süre verilecek.[/quote] Microsoft, Game Pass abonelerine belirlenen limitlerin ötesinde ek bulut oyun saatlerinin ne kadara mal olacağını henüz açıklamadı.
    Beğen
    9
    0 Cevaplar 0 Paylaşımlar 510 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Work Graphs teknolojisine verdiği desteği sonlandırdı
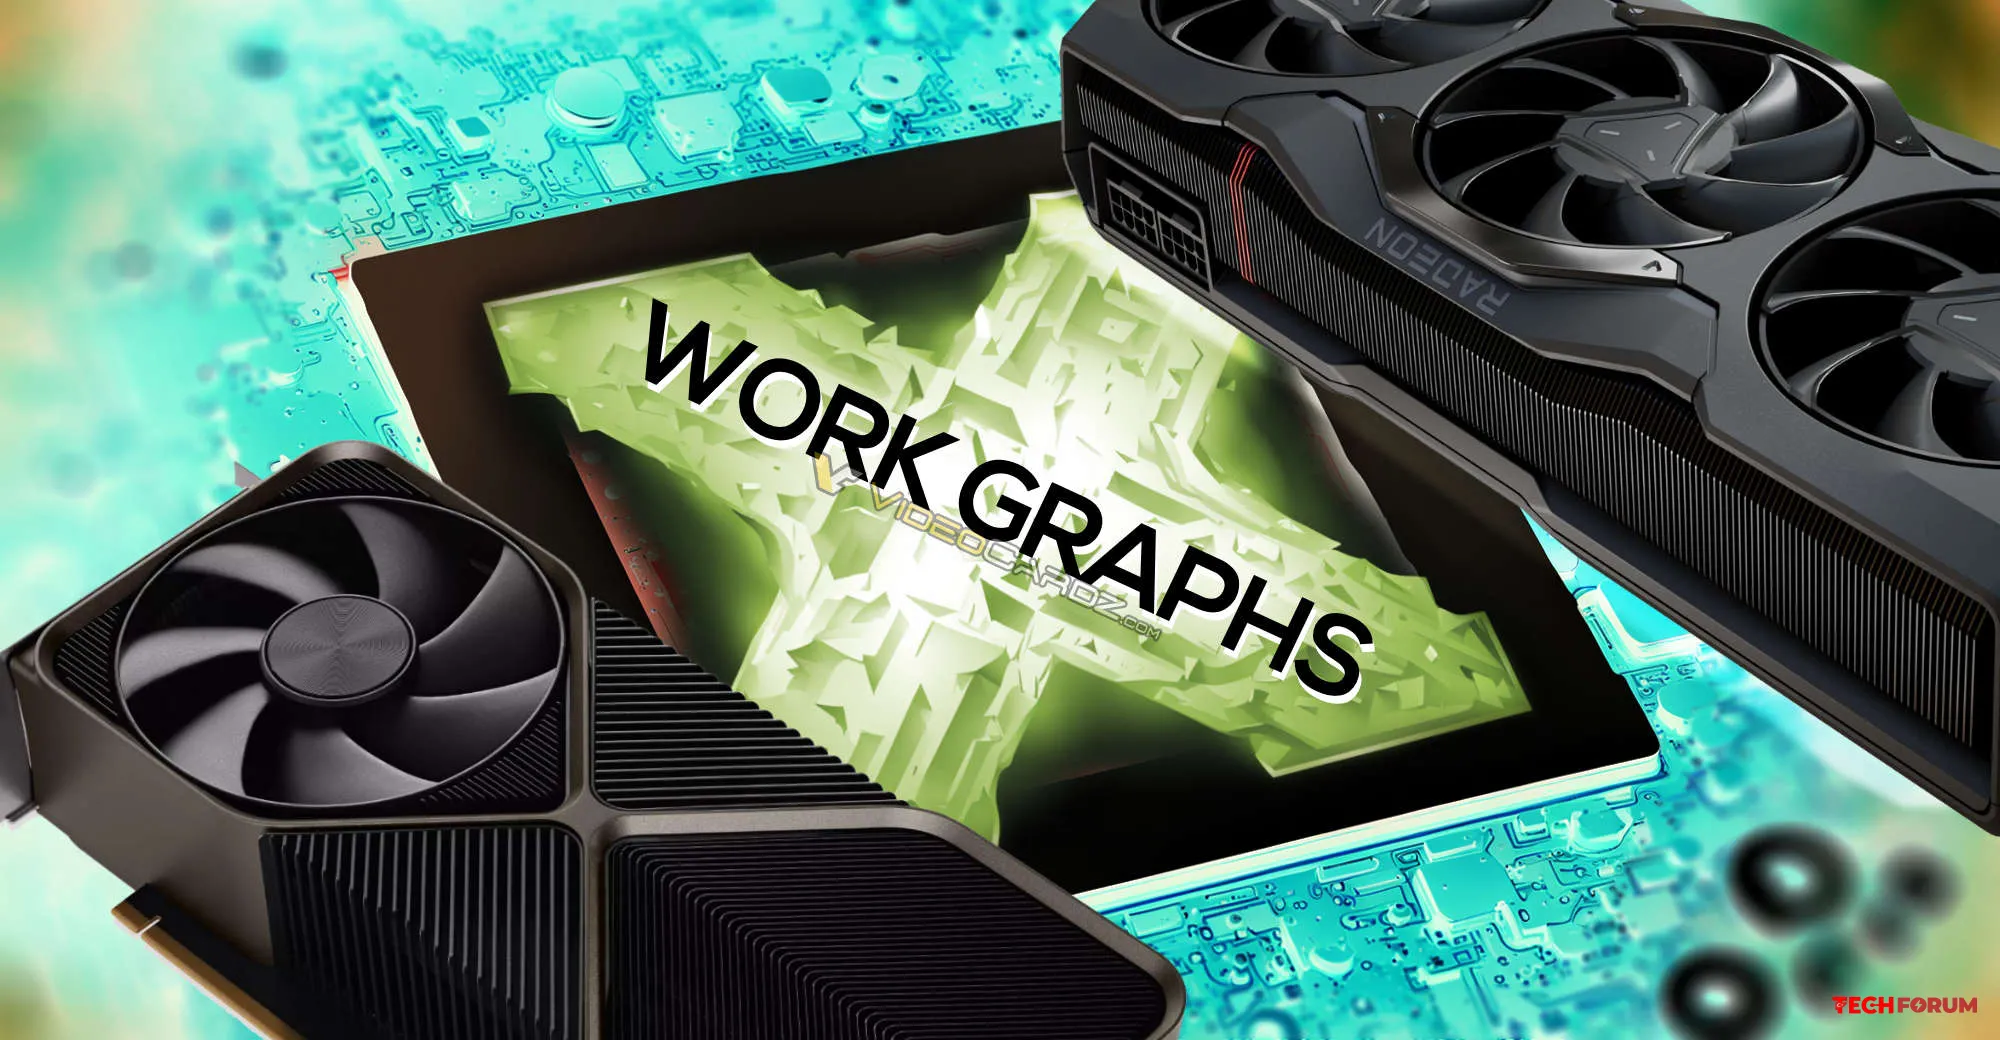
    Microsoft, grafik kartlarının performansını artırmak için tasarlanmış olan Work Graphs teknolojisine verdiği desteği sonlandırdı.

    Birkaç yıl önce Microsoft, işlemcinin shader işleme sorumluluklarının bir kısmını grafik hızlandırıcıya aktaran umut vadeden DirectX 12 Work Graphs teknolojisini tanıttı. AMD testlerine göre , bu teknoloji bazı senaryolarda genel sistem performansını %64'e kadar artırdı.

    Ancak, duyurulmasından birkaç yıl sonra Microsoft bu teknolojinin yaygın olarak benimsenmesini sağlayamadı ve şirket daha fazla tanıtım yapmaktan vazgeçmek zorunda kaldı. Şirket, yakında çıkacak olan Shader Model 6.10'un Work Graphs'ı desteklemeyeceğini duyurdu.

    Bu kararın gerekçesi olarak, teknolojinin oyun geliştiricileri arasında son derece düşük popülaritesi gösteriliyor. Microsoft temsilcilerine göre, mevcut sürücüler ve donanımlar, İş Grafikleri'nin yaygın olarak benimsenmesi için yeterince hızlı veya verimli değil. DirectX ekibi, popüler olmayan bir özellik için daha fazla destek sağlamak için kaynak harcamak istemiyor. Ancak Microsoft, gelecekte bu konuya geri dönebileceğini belirtiyor.

    Microsoft, grafik kartlarının performansını artırmak için tasarlanmış olan Work Graphs teknolojisine verdiği desteği sonlandırdı. Birkaç yıl önce Microsoft, işlemcinin shader işleme sorumluluklarının bir kısmını grafik hızlandırıcıya aktaran umut vadeden DirectX 12 Work Graphs teknolojisini tanıttı. AMD testlerine göre , bu teknoloji bazı senaryolarda genel sistem performansını %64'e kadar artırdı. Ancak, duyurulmasından birkaç yıl sonra Microsoft bu teknolojinin yaygın olarak benimsenmesini sağlayamadı ve şirket daha fazla tanıtım yapmaktan vazgeçmek zorunda kaldı. Şirket, yakında çıkacak olan Shader Model 6.10'un Work Graphs'ı desteklemeyeceğini duyurdu. Bu kararın gerekçesi olarak, teknolojinin oyun geliştiricileri arasında son derece düşük popülaritesi gösteriliyor. Microsoft temsilcilerine göre, mevcut sürücüler ve donanımlar, İş Grafikleri'nin yaygın olarak benimsenmesi için yeterince hızlı veya verimli değil. DirectX ekibi, popüler olmayan bir özellik için daha fazla destek sağlamak için kaynak harcamak istemiyor. Ancak Microsoft, gelecekte bu konuya geri dönebileceğini belirtiyor.
    Beğen
    11
    0 Cevaplar 0 Paylaşımlar 672 Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal