• NVIDIA DLSS'ye meydan okuyan Apex Neural Rendering tanıtıldı
    NVIDIA DLSS'ye meydan okuyan, GPU'ya hazır yapay zeka tabanlı bir görüntü işleme teknolojisi olan Apex Neural Rendering tanıtıldı.

    Apex Compute, herhangi bir üreticinin GPU'larında çalışan ve NVIDIA DLSS'ye evrensel bir alternatif olarak konumlandırılan Apex Neural Rendering (ANR) yapay zeka tabanlı işleme teknolojileri paketini tanıttı.

    Bu paket, ANR Süper Çözünürlük yükselticiyi, ANR Kare Oluşturma kare oluşturucuyu ve ANR Işın Yeniden Yapılandırma ışın yeniden yapılandırma aracını içerir. Şu anda ANR paketi beta test aşamasındadır ve yalnızca kare oluşturma bileşeni kullanılabilir durumdadır.

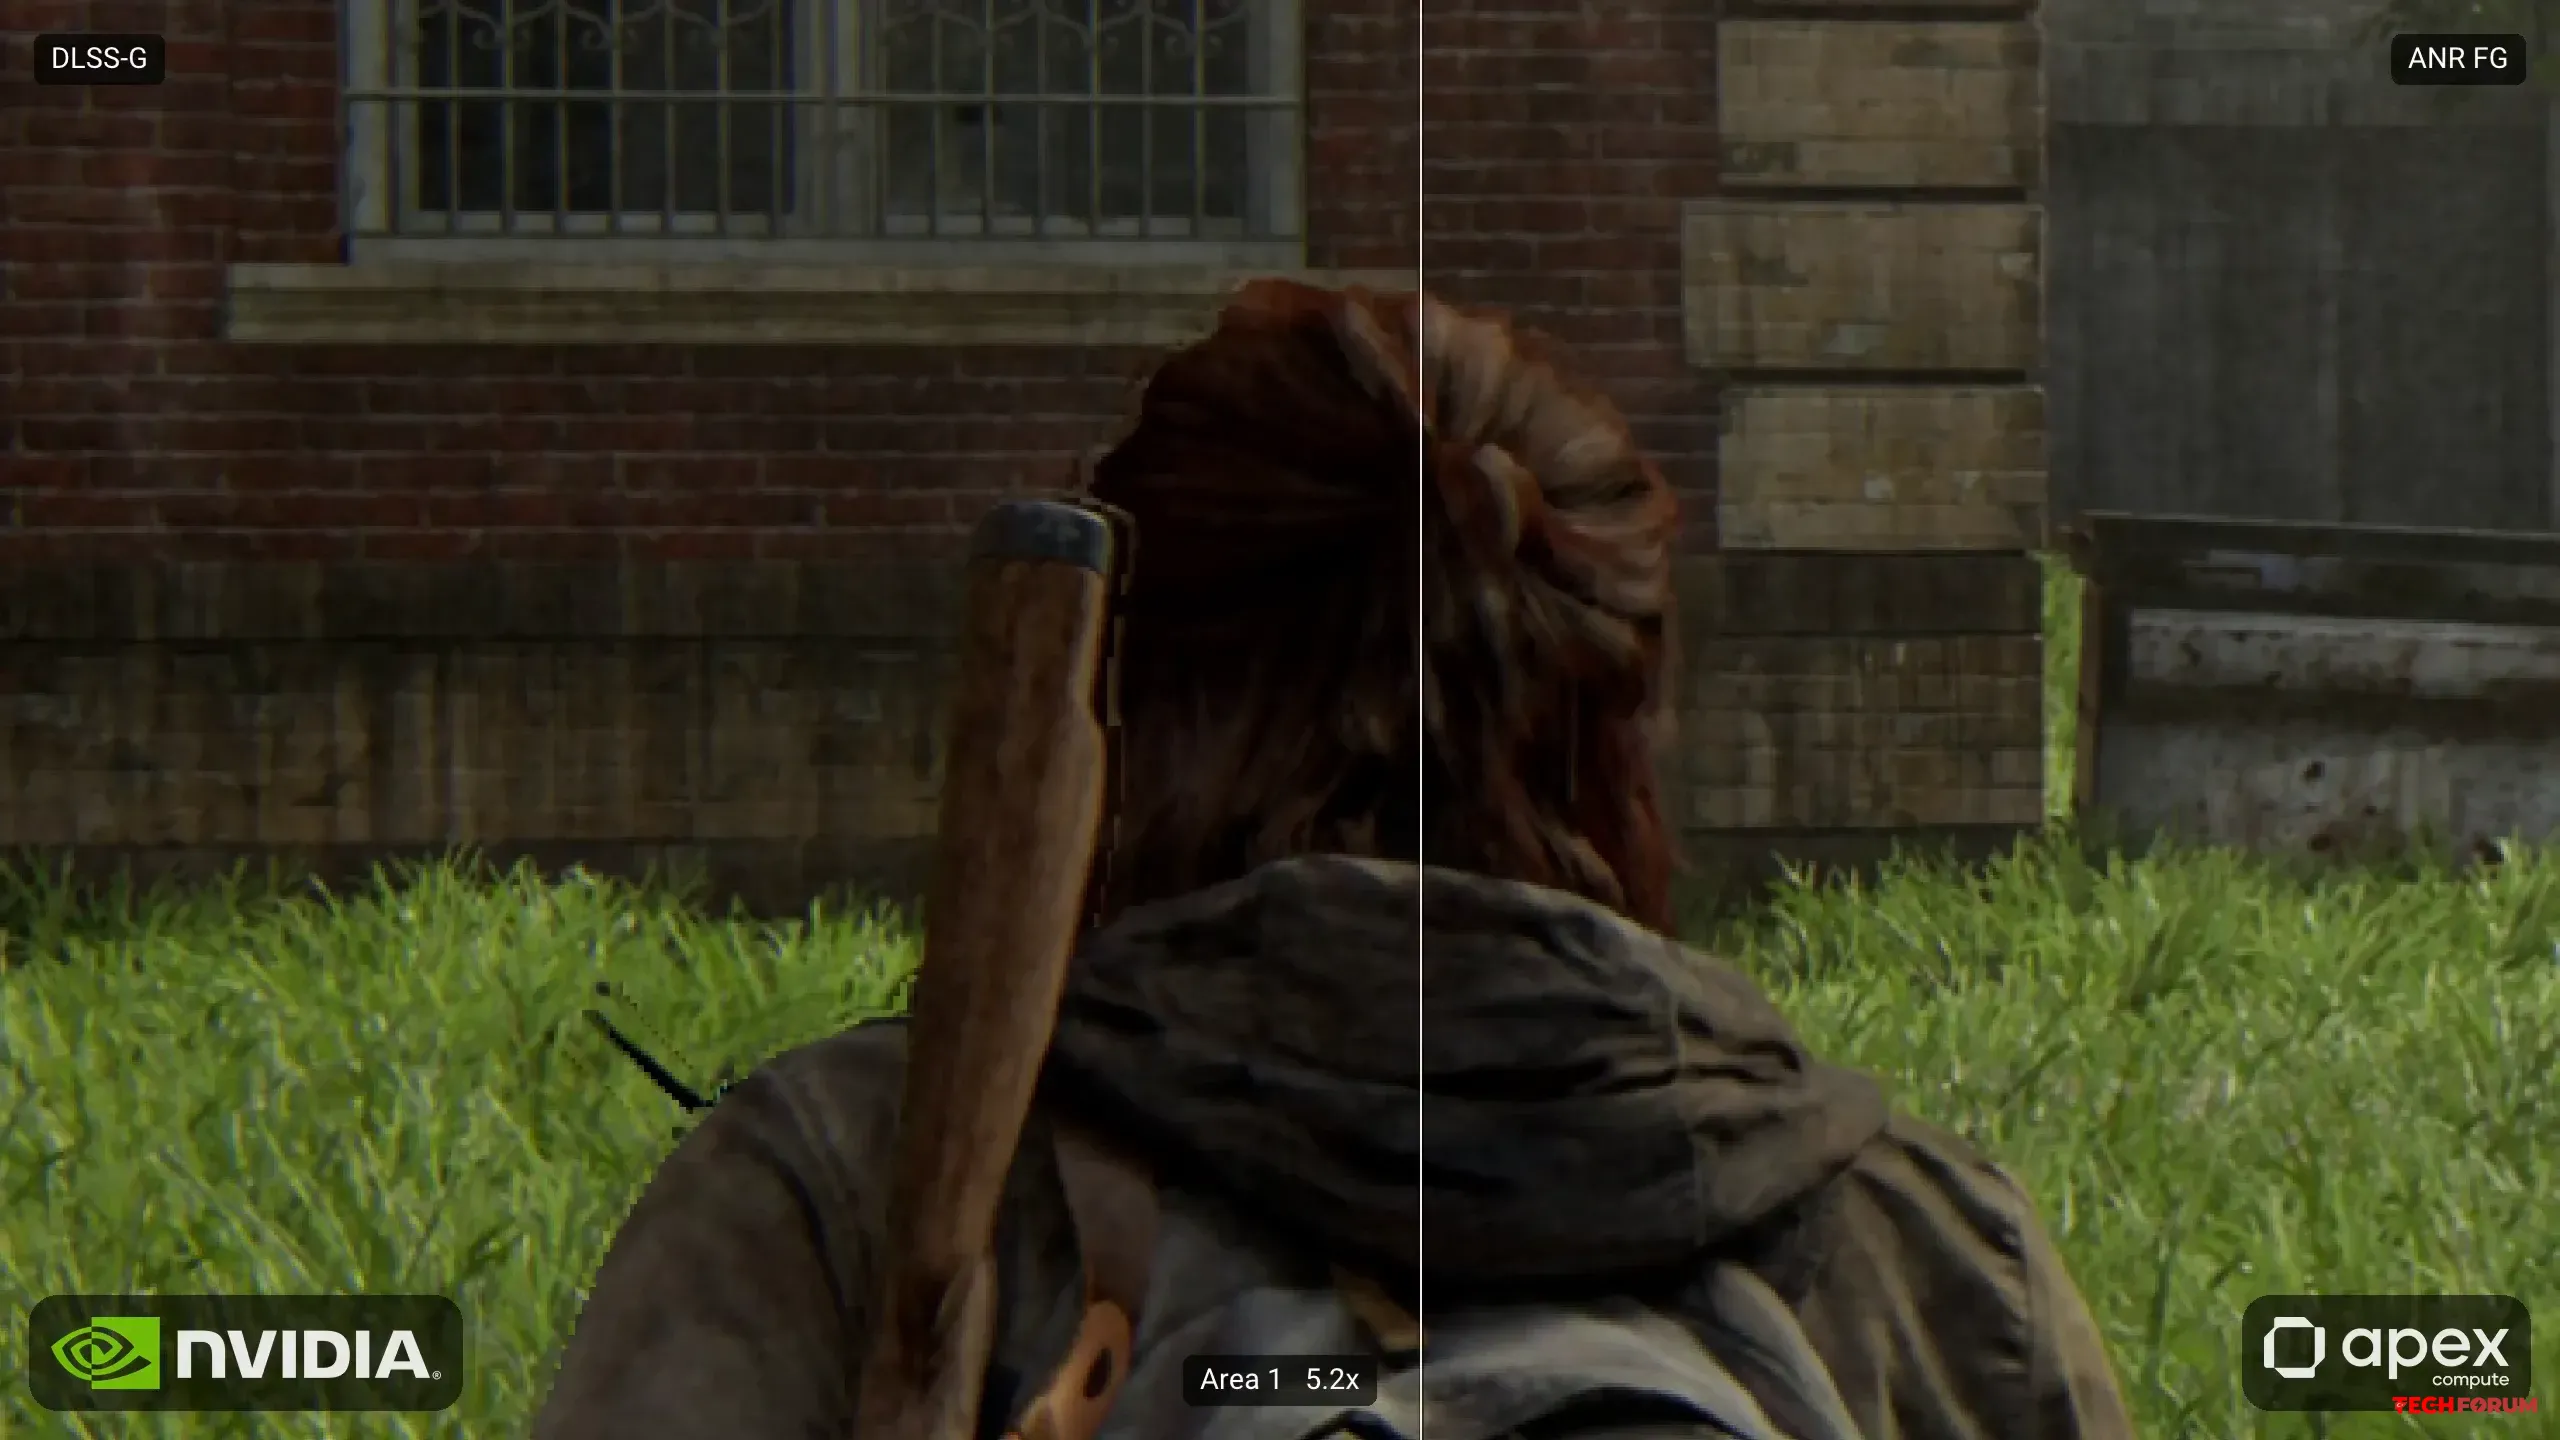
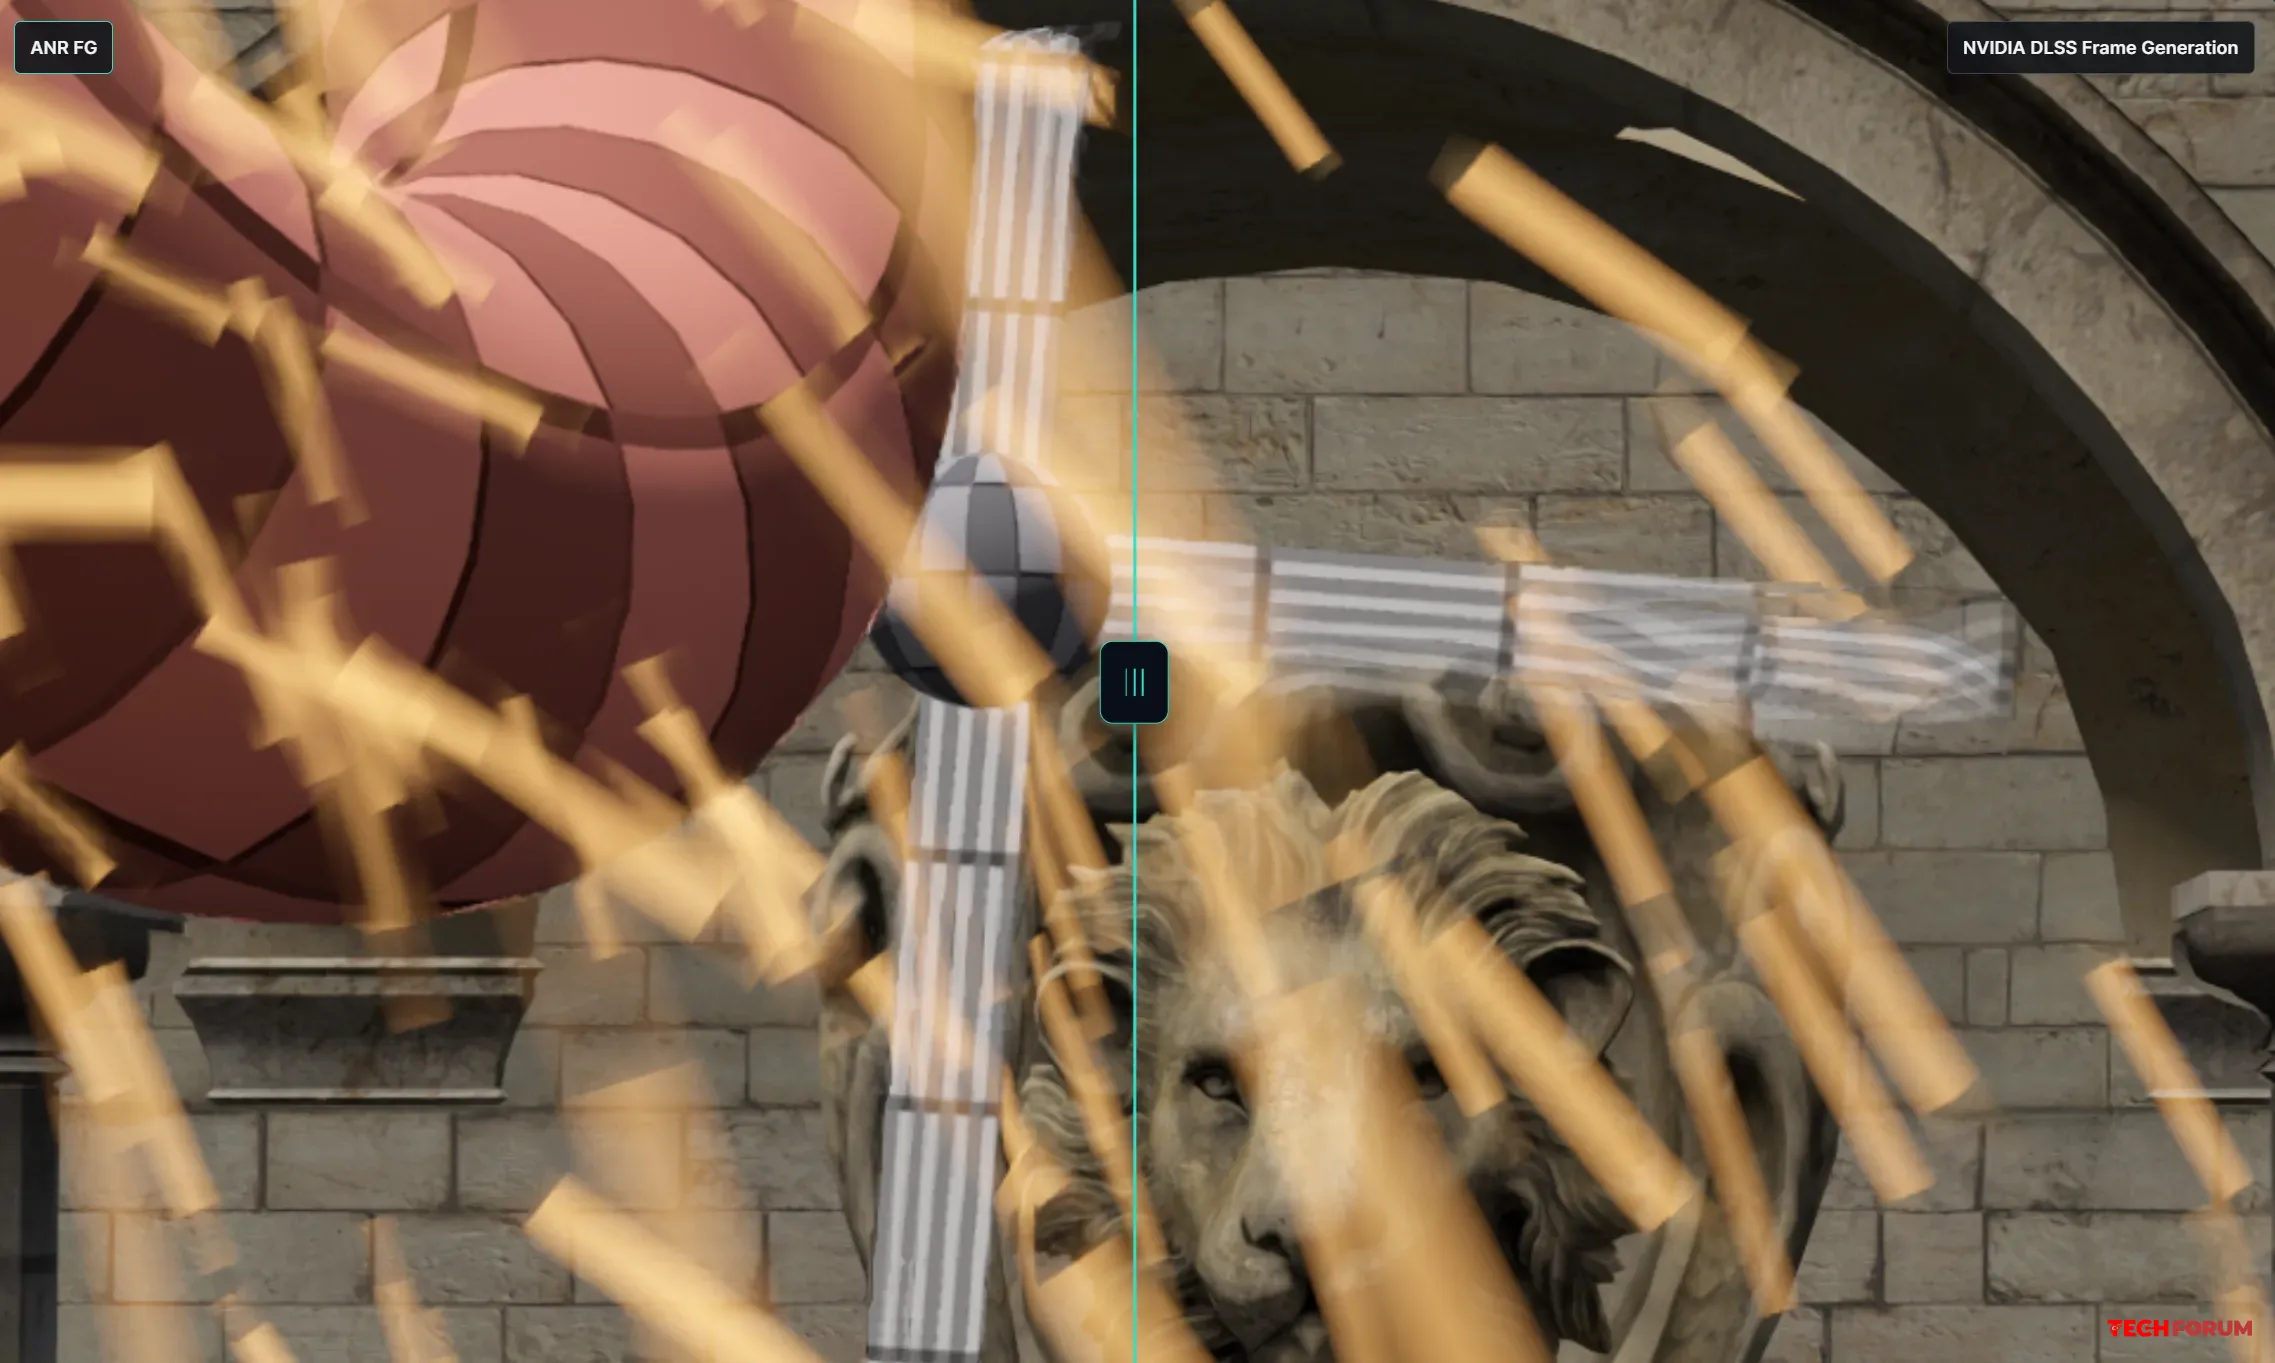
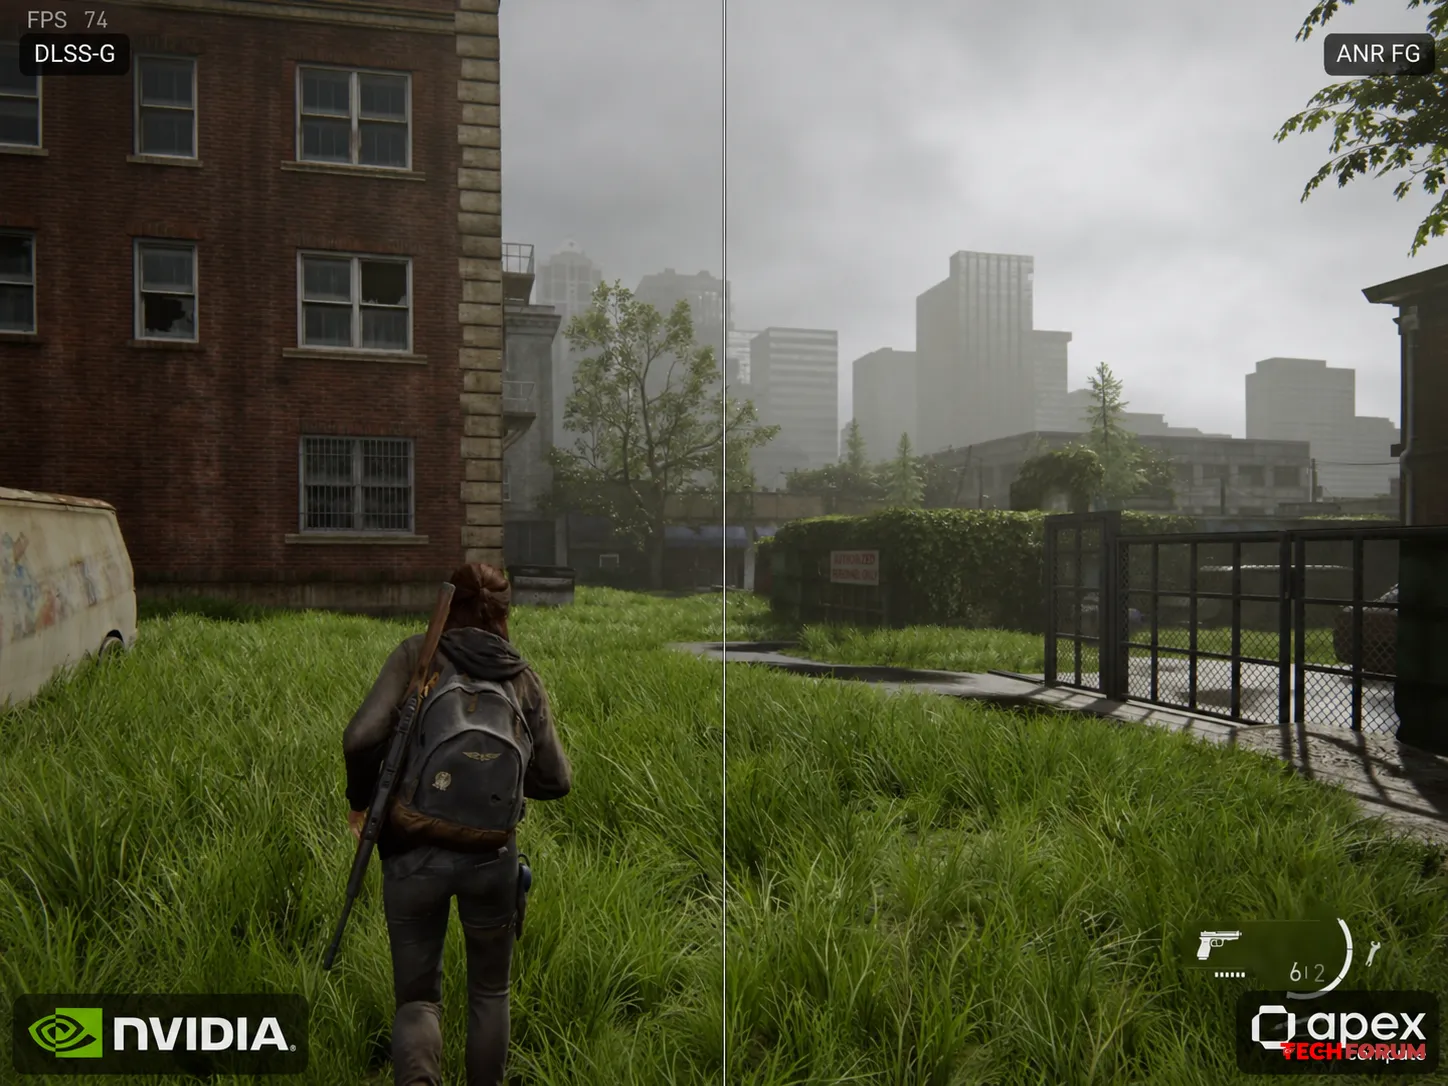
    Geliştiriciler, çözümlerinin DLSS FG'den 2,4 kata kadar daha hızlı olduğunu ve daha yüksek grafik kalitesi sunduğunu iddia ediyor. Teknolojinin The Last of Us Part II Remastered oyununda çeşitli grafik kartları kullanılarak yapılan dahili testlerinin sonuçlarını yayınladılar.

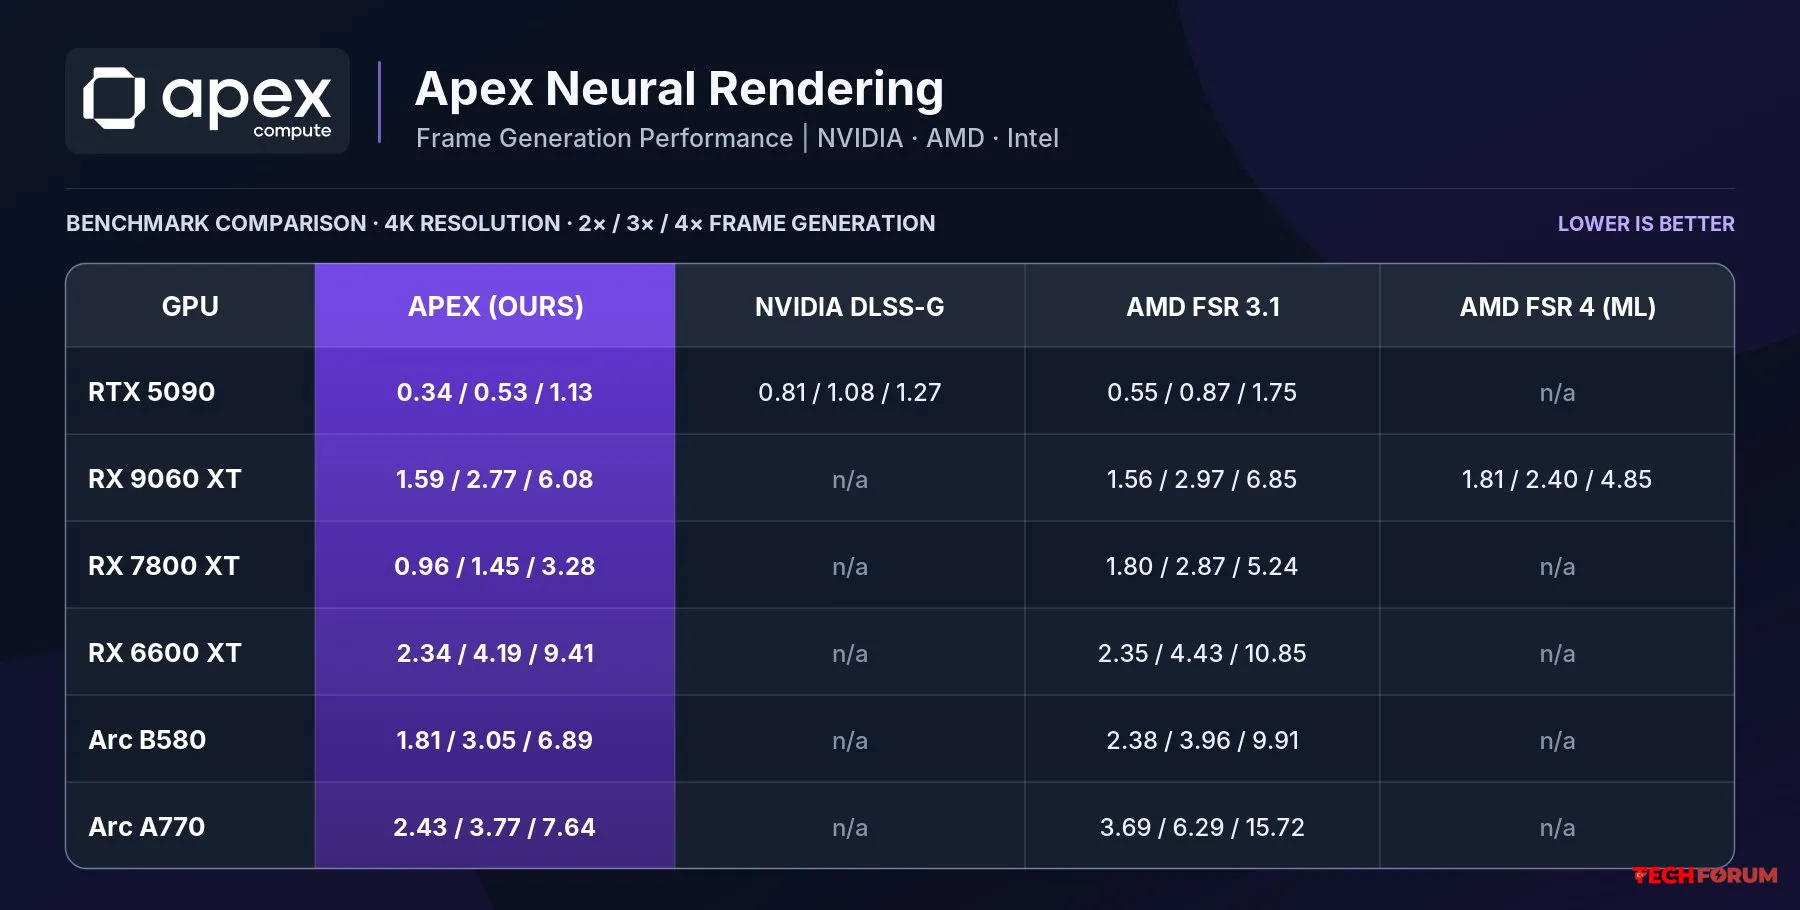
    Verilerine göre, ANR, DLSS FG'ye kıyasla önemli ölçüde daha yüksek kare hızları sunuyor. Örneğin, bir GeForce RTX 5090 sisteminde, ANR FG x2 modunda 0,34 ms'de bir kare oluştururken, DLSS FG 0,81 ms'de aynı işlemi gerçekleştiriyor. x3 ve x4 modlarında ise yeni model sırasıyla 0,53 ve 1,13 ms'lik kare hızlarına ulaşıyor. DLSS FG ise 1,08 ve 1,27 ms'lik kare hızlarına ulaşıyor.

    ANR'yi FSR 3.1 ile karşılaştırdığımızda, RX 9060 XT hariç test edilen neredeyse tüm ekran kartlarında AMD'nin çözümünden daha iyi performans gösteriyor. Yeni teknolojiyi herkes değerlendirebilir. ANR Kare Üretimi'nin test sürümü, OptiScaler yardımcı programı kullanılarak oyunlara entegre edilmek üzere indirilmeye hazır durumda.
    NVIDIA DLSS'ye meydan okuyan, GPU'ya hazır yapay zeka tabanlı bir görüntü işleme teknolojisi olan Apex Neural Rendering tanıtıldı. Apex Compute, herhangi bir üreticinin GPU'larında çalışan ve NVIDIA DLSS'ye evrensel bir alternatif olarak konumlandırılan Apex Neural Rendering (ANR) yapay zeka tabanlı işleme teknolojileri paketini tanıttı. Bu paket, ANR Süper Çözünürlük yükselticiyi, ANR Kare Oluşturma kare oluşturucuyu ve ANR Işın Yeniden Yapılandırma ışın yeniden yapılandırma aracını içerir. Şu anda ANR paketi beta test aşamasındadır ve yalnızca kare oluşturma bileşeni kullanılabilir durumdadır. Geliştiriciler, çözümlerinin DLSS FG'den 2,4 kata kadar daha hızlı olduğunu ve daha yüksek grafik kalitesi sunduğunu iddia ediyor. Teknolojinin The Last of Us Part II Remastered oyununda çeşitli grafik kartları kullanılarak yapılan dahili testlerinin sonuçlarını yayınladılar. Verilerine göre, ANR, DLSS FG'ye kıyasla önemli ölçüde daha yüksek kare hızları sunuyor. Örneğin, bir GeForce RTX 5090 sisteminde, ANR FG x2 modunda 0,34 ms'de bir kare oluştururken, DLSS FG 0,81 ms'de aynı işlemi gerçekleştiriyor. x3 ve x4 modlarında ise yeni model sırasıyla 0,53 ve 1,13 ms'lik kare hızlarına ulaşıyor. DLSS FG ise 1,08 ve 1,27 ms'lik kare hızlarına ulaşıyor. ANR'yi FSR 3.1 ile karşılaştırdığımızda, RX 9060 XT hariç test edilen neredeyse tüm ekran kartlarında AMD'nin çözümünden daha iyi performans gösteriyor. Yeni teknolojiyi herkes değerlendirebilir. ANR Kare Üretimi'nin test sürümü, OptiScaler yardımcı programı kullanılarak oyunlara entegre edilmek üzere indirilmeye hazır durumda.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 723 Görüntülemeler 0 Değerlendirmeler
  • AMD Radeon sürücüleri, günde 432 GB'a kadar ekstra yazma işlemiyle SSD'leri öldürebilecek kapasitede.
    AMD ekran kartı kullanıcıları, Radeon sürücülerinde can sıkıcı bir hata keşfetti: Sistem, bilgisayar neredeyse hiçbir şey yapmıyorken bile SSD'ye sürekli veri yazabiliyor. En kötü durumlarda, aşırı yazma işlemleri günde 432 GB'a ulaşabiliyor. Bu durum, sürücünün aşınmasını ve yıpranmasını hızlandırıyor ve kullanım ömrünü önemli ölçüde kısaltabiliyor.

    Sorunun kaynağının, AMD Harici Olaylar Yardımcı Programı hizmetiyle ilişkili olan atieclxx.exe işlemi olduğu ortaya çıktı. Bu hizmet genellikle monitörlerin bağlanmasından, kısayol tuşlarından ve FreeSync dahil olmak üzere bazı grafik kartı özelliklerinden sorumludur.

    Ancak bir hata nedeniyle servis sürekli olarak diske erişmeye başlıyor. Kullanıcılar yazma hızlarının yaklaşık 1 MB/s, bazı durumlarda ise 5 MB/s'ye kadar çıktığını bildiriyor.

    İlk bakışta rakamlar küçük görünüyor, ancak bir gün içinde etkileyici bir hacim birikiyor:
    1. 0,3 MB/sn - yaklaşık 26 GB;
    2. 0,7 MB/sn - yaklaşık 60 GB;
    3. 1,5 MB/sn - yaklaşık 130 GB;
    4. 5 MB/sn - yaklaşık 432 GB.
    Bu tür bir yük, özellikle QLC belleğe ve kısa yazma dayanıklılığına sahip ucuz SSD'ler için oldukça rahatsız edicidir. Ancak kullanıcı sorunu fark etmeyebilir bile. Modern sürücüler, sürekli arka plan etkinliğinin fark edilebilir yavaşlamalara neden olmayacak kadar hızlıdır.

    AMD temsilcisi Reddit'te hatayı doğruladı. Bunun AMD Harici Olaylar Yardımcı Programı ile Microsoft'un PCIe sürücüsü arasındaki etkileşimle ilgili olduğunu söylüyorlar. Şirket sorunu araştırıyor ve olası bir düzeltme son test için zaten gönderildi.

    Şu anda iki geçici çözüm mevcut. Birincisi, Windows Hizmetleri'nde AMD Harici Olaylar Yardımcı Programını devre dışı bırakmak. Bu, gereksiz girişleri durdurur, ancak kısayol tuşlarıyla ve bazı AMD Adrenalin özellikleriyle çakışabilir. İkinci seçenek ise BIOS'ta Yeniden Boyutlandırılabilir BAR'ı (ReBAR) devre dışı bırakmaktır. Bu, AMD temsilcisi tarafından önerilen yöntemdir.

    Bazı kullanıcılar, sürücü dosyalarının 26.3.1 paketindeki sürümlerle değiştirilmesinin sorunu çözdüğünü de bildirmiştir. Ancak bu yöntem, sistem dosyalarında manuel müdahale gerektirir ve yalnızca deneyimli kullanıcılar için uygundur.
    AMD ekran kartı kullanıcıları, Radeon sürücülerinde can sıkıcı bir hata keşfetti: Sistem, bilgisayar neredeyse hiçbir şey yapmıyorken bile SSD'ye sürekli veri yazabiliyor. En kötü durumlarda, aşırı yazma işlemleri günde 432 GB'a ulaşabiliyor. Bu durum, sürücünün aşınmasını ve yıpranmasını hızlandırıyor ve kullanım ömrünü önemli ölçüde kısaltabiliyor. Sorunun kaynağının, AMD Harici Olaylar Yardımcı Programı hizmetiyle ilişkili olan atieclxx.exe işlemi olduğu ortaya çıktı. Bu hizmet genellikle monitörlerin bağlanmasından, kısayol tuşlarından ve FreeSync dahil olmak üzere bazı grafik kartı özelliklerinden sorumludur. Ancak bir hata nedeniyle servis sürekli olarak diske erişmeye başlıyor. Kullanıcılar yazma hızlarının yaklaşık 1 MB/s, bazı durumlarda ise 5 MB/s'ye kadar çıktığını bildiriyor. İlk bakışta rakamlar küçük görünüyor, ancak bir gün içinde etkileyici bir hacim birikiyor: [ol] [li]0,3 MB/sn - yaklaşık 26 GB;[/li] [li]0,7 MB/sn - yaklaşık 60 GB;[/li] [li]1,5 MB/sn - yaklaşık 130 GB;[/li] [li]5 MB/sn - yaklaşık 432 GB.[/li] [/ol] Bu tür bir yük, özellikle QLC belleğe ve kısa yazma dayanıklılığına sahip ucuz SSD'ler için oldukça rahatsız edicidir. Ancak kullanıcı sorunu fark etmeyebilir bile. Modern sürücüler, sürekli arka plan etkinliğinin fark edilebilir yavaşlamalara neden olmayacak kadar hızlıdır. AMD temsilcisi Reddit'te hatayı doğruladı. Bunun AMD Harici Olaylar Yardımcı Programı ile Microsoft'un PCIe sürücüsü arasındaki etkileşimle ilgili olduğunu söylüyorlar. Şirket sorunu araştırıyor ve olası bir düzeltme son test için zaten gönderildi. Şu anda iki geçici çözüm mevcut. Birincisi, Windows Hizmetleri'nde AMD Harici Olaylar Yardımcı Programını devre dışı bırakmak. Bu, gereksiz girişleri durdurur, ancak kısayol tuşlarıyla ve bazı AMD Adrenalin özellikleriyle çakışabilir. İkinci seçenek ise BIOS'ta Yeniden Boyutlandırılabilir BAR'ı (ReBAR) devre dışı bırakmaktır. Bu, AMD temsilcisi tarafından önerilen yöntemdir. Bazı kullanıcılar, sürücü dosyalarının 26.3.1 paketindeki sürümlerle değiştirilmesinin sorunu çözdüğünü de bildirmiştir. Ancak bu yöntem, sistem dosyalarında manuel müdahale gerektirir ve yalnızca deneyimli kullanıcılar için uygundur.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Galaxy S26 Ultra için One UI 9.5, Samsung sunucularında görüldü ve beta testleri yakında başlayacak
    Samsung sunucularında Galaxy S26 Ultra için One UI 9.5'in beta sürümü keşfedildi. SamMobile, halka açık testlerin Kasım veya Aralık başlarında başlayabileceğini tahmin ediyor. Şirket henüz resmi bir tarih açıklamadı.

    S948BXXU6ZZK3 numaralı yapı, Kailash0729 takma adıyla bilinen X kullanıcısı tarafından keşfedildi. Bu tanımlamaya dayanarak, yayın, Samsung'un Galaxy S26 Ultra'nın bootloader'ını U5'ten U6'ya yükselttiğini belirledi. Firmware'de yapılan değişikliklerin tam olarak ne olduğu henüz bilinmiyor.

    Sürümün sunucularda yayınlanması, beta programının başladığı anlamına gelmiyor katılımcı kayıtları henüz açılmadı. SamMobile'ın tahmini, şirketin önceki güncelleme yayın takvimine dayanmaktadır.

    One UI 9.5, Android 17 tabanlı olarak geliştiriliyor. Bu arada Samsung, uyumlu Galaxy cihazlarına One UI 9.0'ın dağıtımını tamamlıyor. SamMobile'a göre, One UI 9.5'in kararlı sürümü 2027'nin başlarında Galaxy S27 serisinde piyasaya sürülebilir.
    Samsung sunucularında Galaxy S26 Ultra için One UI 9.5'in beta sürümü keşfedildi. SamMobile, halka açık testlerin Kasım veya Aralık başlarında başlayabileceğini tahmin ediyor. Şirket henüz resmi bir tarih açıklamadı. S948BXXU6ZZK3 numaralı yapı, Kailash0729 takma adıyla bilinen X kullanıcısı tarafından keşfedildi. Bu tanımlamaya dayanarak, yayın, Samsung'un Galaxy S26 Ultra'nın bootloader'ını U5'ten U6'ya yükselttiğini belirledi. Firmware'de yapılan değişikliklerin tam olarak ne olduğu henüz bilinmiyor. Sürümün sunucularda yayınlanması, beta programının başladığı anlamına gelmiyor katılımcı kayıtları henüz açılmadı. SamMobile'ın tahmini, şirketin önceki güncelleme yayın takvimine dayanmaktadır. One UI 9.5, Android 17 tabanlı olarak geliştiriliyor. Bu arada Samsung, uyumlu Galaxy cihazlarına One UI 9.0'ın dağıtımını tamamlıyor. SamMobile'a göre, One UI 9.5'in kararlı sürümü 2027'nin başlarında Galaxy S27 serisinde piyasaya sürülebilir.
    Beğen
    7
    0 Cevaplar 0 Paylaşımlar 772 Görüntülemeler 0 Değerlendirmeler
  • Apple, katlanabilir iPhone Duo'nun Samsung Galaxy Z Fold 8'in bir kopyası olmadığını açıklıyor
    Apple, katlanabilir iPhone Duo'yu mevcut cihazları kopyalamak yerine sıfırdan geliştirdiğini belirtti. Bu açıklama, şirketin küresel ürün pazarlama başkan yardımcısı Bob Borchers tarafından Yonhap'a verdiği bir röportajda yapıldı.

    Bu duyuru, akıllı telefonun Samsung Galaxy Z Fold 8 ile olan benzerliklerinin ortasında geldi. Her iki cihaz da açıldığında küçük bir tablete dönüşen geniş bir gövdeye sahip.

    Apple'a göre iPhone Duo, güçlü bir kasa ve ekran tasarımı göz önünde bulundurularak tasarlandı. Akıllı telefonda titanyum ve Ceramic Shield 2 kullanılıyor.

    Şirket, bu malzemelerin önceki nesillere kıyasla yapısal dayanıklılığı %40 oranında artırdığını iddia ediyor. Ayrıca iç ekranın altında ultra ince cam ve polimer katmanları da bulunuyor.

    Akıllı telefonun menteşesi 100'den fazla bileşenden oluşuyor. Montaj hassasiyetini artırmak için, parçaların hizalanmasını sağlamak amacıyla üretim sırasında yapay zeka kullanılıyor. Apple ayrıca, hem harici hem de dahili ekranlar kullanılırken tutarlı görüntü kalitesi sağlamak için 1.4:1 en boy oranını tercih etti.

    iPhone Duo ekranları Samsung Display tarafından tedarik ediliyor. Ancak Apple'ın kendi açıklamasına göre şirket, paneli kendi özelliklerine göre uyarlayarak, katlama yerindeki kırışıklığın görünürlüğünü azaltacak koruyucu katmanlar ekledi. Koruyucu kaplamanın mat yüzeyi ayrıca belirli ışık koşullarında kırışıklığı gizlemeye yardımcı oluyor.
    Apple, katlanabilir iPhone Duo'yu mevcut cihazları kopyalamak yerine sıfırdan geliştirdiğini belirtti. Bu açıklama, şirketin küresel ürün pazarlama başkan yardımcısı Bob Borchers tarafından Yonhap'a verdiği bir röportajda yapıldı. Bu duyuru, akıllı telefonun Samsung Galaxy Z Fold 8 ile olan benzerliklerinin ortasında geldi. Her iki cihaz da açıldığında küçük bir tablete dönüşen geniş bir gövdeye sahip. Apple'a göre iPhone Duo, güçlü bir kasa ve ekran tasarımı göz önünde bulundurularak tasarlandı. Akıllı telefonda titanyum ve Ceramic Shield 2 kullanılıyor. Şirket, bu malzemelerin önceki nesillere kıyasla yapısal dayanıklılığı %40 oranında artırdığını iddia ediyor. Ayrıca iç ekranın altında ultra ince cam ve polimer katmanları da bulunuyor. Akıllı telefonun menteşesi 100'den fazla bileşenden oluşuyor. Montaj hassasiyetini artırmak için, parçaların hizalanmasını sağlamak amacıyla üretim sırasında yapay zeka kullanılıyor. Apple ayrıca, hem harici hem de dahili ekranlar kullanılırken tutarlı görüntü kalitesi sağlamak için 1.4:1 en boy oranını tercih etti. iPhone Duo ekranları Samsung Display tarafından tedarik ediliyor. Ancak Apple'ın kendi açıklamasına göre şirket, paneli kendi özelliklerine göre uyarlayarak, katlama yerindeki kırışıklığın görünürlüğünü azaltacak koruyucu katmanlar ekledi. Koruyucu kaplamanın mat yüzeyi ayrıca belirli ışık koşullarında kırışıklığı gizlemeye yardımcı oluyor.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Samsung TV'ler ACR devre dışı bırakıldıktan sonra bile kullanıcı verilerini göndermeye devam ediyor
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar.

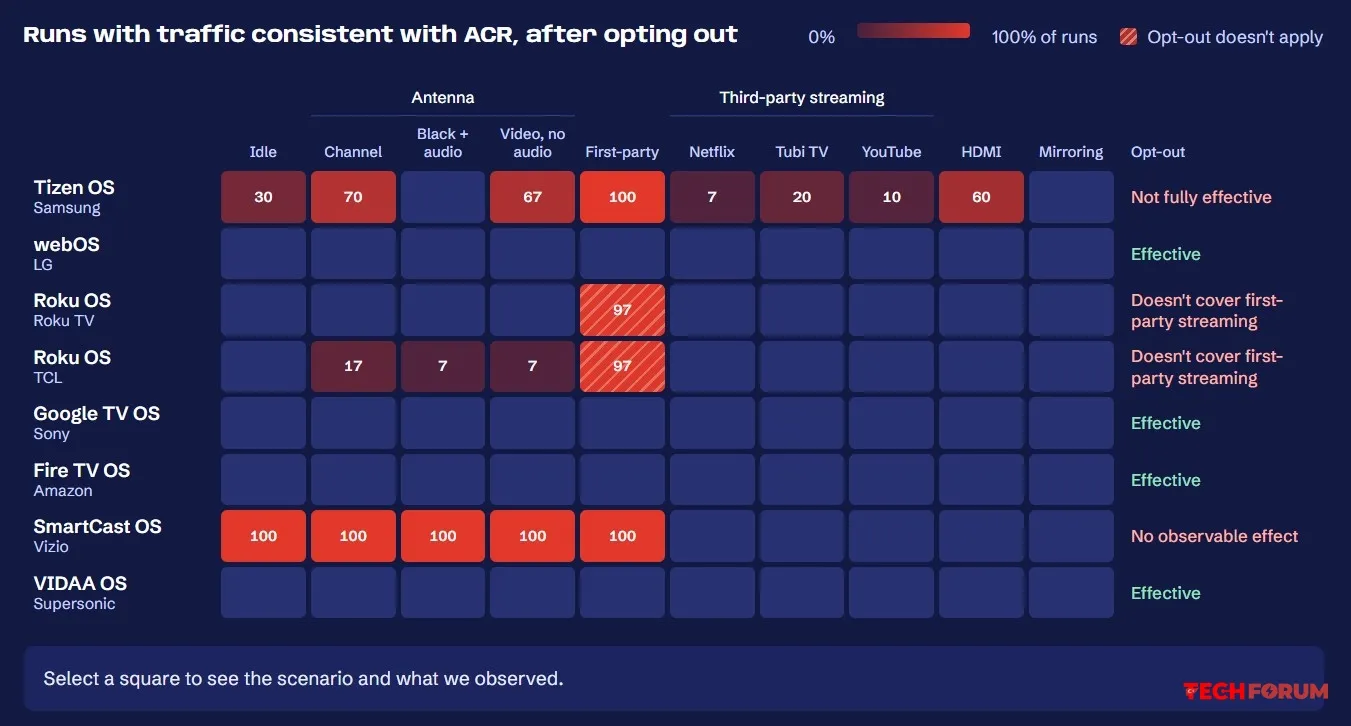
    Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu.

    Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor.

    Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti.

    Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir.

    Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor.
    Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.
    Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar. Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu. Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor. Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti. Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir. Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor. [quote]Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.[/quote] Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Windows 11'de artık tarayıcı kullanmaya gerek kalmadan internet hız testi yapılabiliyor
    Yeni özellik, Ookla'nın Speedtest platformu üzerinden çalışıyor ancak artık bir tarayıcının açık olmasını gerektirmiyor.

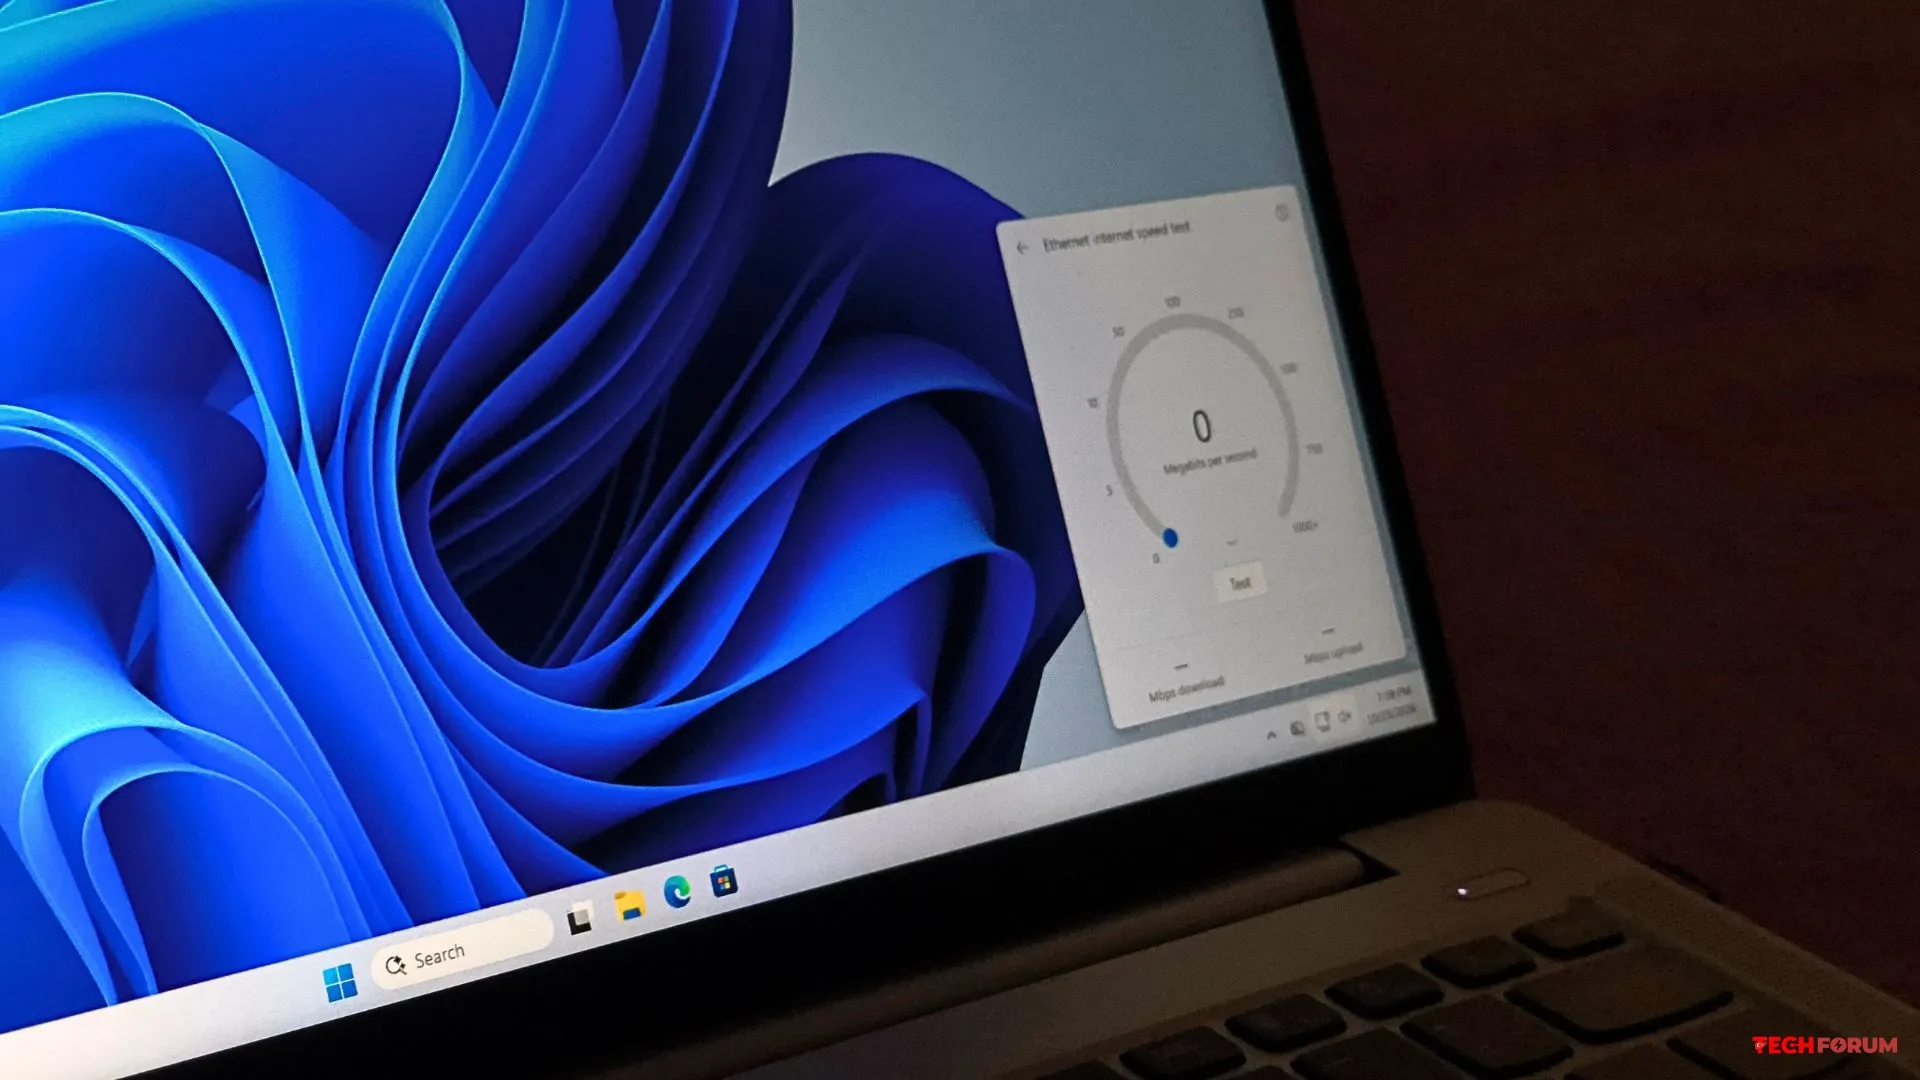
    Microsoft, Windows 11'deki Bing kısayolunu, tam özellikli yerleşik bir internet hız testiyle değiştirdi. Artık masaüstünüzden ayrılmadan veya bir tarayıcı açmadan, Hızlı Ayarlar'dan doğrudan bağlantınızı kontrol edebilirsiniz.

    Yeni özellik Insider Build 26340.9767 sürümünde kullanıma sunuldu. Testi üç şekilde çalıştırabilirsiniz: Hızlı Ayarlar'daki yeni "Hız Testi" kutucuğu aracılığıyla, Wi-Fi veya hücresel ağ açılır penceresinden veya görev çubuğundaki ağ simgesine sağ tıklayarak.

    "Test" düğmesine tıkladığınızda, açılan pencere bir sunucu bulur, ping değerini ölçer ve ardından indirme ve yükleme hızlarını hesaplar. Gösterge 1000+ Mbps'ye kadar değerler gösterir. Sonuçlar 30 saniyeden kısa sürede görüntülenir.

    Daha önce, "Hız Testi Yap" kısayolu varsayılan tarayıcıda Bing sayfasını açıyordu. Bu zaman kazandırmıyordu ve sadece kullanıcıları arama motoruna çekmenin bir yoluydu. Yeni sürümde, bu seçenek "İnternet Hızını Kontrol Et" olarak yeniden adlandırıldı ve artık tarayıcıya yönlendirme yapmıyor.

    Pencerenin köşesindeki bilgi düğmesinden de anlaşıldığı gibi, test hala Ookla'nın Speedtest uygulaması kullanılarak gerçekleştiriliyor. Yeni arayüz, yerel bir Windows kabuk öğesine benziyor. Hem açık hem de koyu temalarda doğru çalışıyor ve görev çubuğunu ekranın kenarlarına taşıdıktan sonra bile işlevselliğini koruyor.

    Bu özelliğe erişmek için 26340.9767 veya daha yeni bir sürüme ihtiyacınız olacak. Ancak, bu özelliği yükledikten sonra bile test görünmeyebilir; Microsoft kontrollü bir dağıtım kullanıyor. Bu durumda, Ayarlar, Windows Güncellemesi, Windows Insider Programı, Özellik Bayrakları'na gidip "Hızlı Hız Testi" ayarını etkinleştirmeniz gerekecektir. Şirket, özelliğin tüm kullanıcılara ne zaman sunulacağını henüz açıklamadı.
    Yeni özellik, Ookla'nın Speedtest platformu üzerinden çalışıyor ancak artık bir tarayıcının açık olmasını gerektirmiyor. Microsoft, Windows 11'deki Bing kısayolunu, tam özellikli yerleşik bir internet hız testiyle değiştirdi. Artık masaüstünüzden ayrılmadan veya bir tarayıcı açmadan, Hızlı Ayarlar'dan doğrudan bağlantınızı kontrol edebilirsiniz. Yeni özellik Insider Build 26340.9767 sürümünde kullanıma sunuldu. Testi üç şekilde çalıştırabilirsiniz: Hızlı Ayarlar'daki yeni "Hız Testi" kutucuğu aracılığıyla, Wi-Fi veya hücresel ağ açılır penceresinden veya görev çubuğundaki ağ simgesine sağ tıklayarak. "Test" düğmesine tıkladığınızda, açılan pencere bir sunucu bulur, ping değerini ölçer ve ardından indirme ve yükleme hızlarını hesaplar. Gösterge 1000+ Mbps'ye kadar değerler gösterir. Sonuçlar 30 saniyeden kısa sürede görüntülenir. Daha önce, "Hız Testi Yap" kısayolu varsayılan tarayıcıda Bing sayfasını açıyordu. Bu zaman kazandırmıyordu ve sadece kullanıcıları arama motoruna çekmenin bir yoluydu. Yeni sürümde, bu seçenek "İnternet Hızını Kontrol Et" olarak yeniden adlandırıldı ve artık tarayıcıya yönlendirme yapmıyor. Pencerenin köşesindeki bilgi düğmesinden de anlaşıldığı gibi, test hala Ookla'nın Speedtest uygulaması kullanılarak gerçekleştiriliyor. Yeni arayüz, yerel bir Windows kabuk öğesine benziyor. Hem açık hem de koyu temalarda doğru çalışıyor ve görev çubuğunu ekranın kenarlarına taşıdıktan sonra bile işlevselliğini koruyor. Bu özelliğe erişmek için 26340.9767 veya daha yeni bir sürüme ihtiyacınız olacak. Ancak, bu özelliği yükledikten sonra bile test görünmeyebilir; Microsoft kontrollü bir dağıtım kullanıyor. Bu durumda, Ayarlar, Windows Güncellemesi, Windows Insider Programı, Özellik Bayrakları'na gidip "Hızlı Hız Testi" ayarını etkinleştirmeniz gerekecektir. Şirket, özelliğin tüm kullanıcılara ne zaman sunulacağını henüz açıklamadı.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Memtest86+, oyun çökmelerine neden olan DDR5 XMP ve EXPO hatalarını tespit etmek için yeni bir stres testi içeriyor.
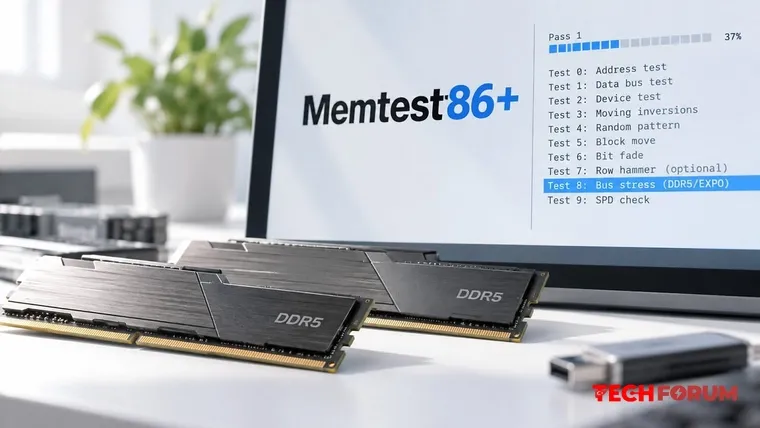
    Memtest86+ 9.0 RAM tanılama yardımcı programının yeni bir sürümü yayınlandı. Yeni test yöntemleri, diğer şeylerin yanı sıra, XMP ve EXPO profilleri kullanılırken uygulama donmalarına ve oyun çökmelerine neden olabilen DDR5 kararsızlığını tespit etmek için tasarlanmıştır.

    Yeni Veri Yolu Stres Testi, yazma ve okuma işlemlerini kısa aralıklarla değiştirerek bellek denetleyicisinin RAM modülleriyle etkileşimini kontrol eder. Geliştiricilere göre, bu iş yükü sinyal iletimindeki kesintileri ve besleme voltajı düşüşlerini tespit etmeyi sağlar. Ortaya çıkan veri iletim hataları, DDR5 çiplerine entegre edilmiş hata düzeltme mekanizması tarafından düzeltilmez. XMP ve EXPO profilleri bellek frekansını artırır ve zamanlamaları ayarlar, ancak kararlılığı garanti etmez.

    Memtest86+ 9.0, x86-64 platformunda SIMD komutları SSE2 ve AVX2, ARM64'te NEON ve LoongArch64'te LASX kullanan yeni tanı algoritmaları sunuyor. Geliştiricilere göre bu algoritmalar bellek veri alışveriş hızlarını artırıyor ve hata tespitini hızlandırıyor.

    Bitişik satırlara birden fazla erişim sırasında DRAM satırlarındaki bit değişikliklerini tespit etmek için Rowhammer testi eklendi (varsayılan olarak devre dışı), Bit-Fade iyileştirildi ve SPD sağlama toplamı doğrulaması uygulandı.

    İlk defa UEFI ve ACPI ile ARM64 desteği eklendi. Program, üçüncü parti UEFI bellenimiyle Raspberry Pi 4 ve 5'te ve Qualcomm Snapdragon X işlemcili dizüstü bilgisayarlarda test edildi.

    Artık F6 tuşuna basarak teşhis sonuçlarını ve sistem bilgilerini FAT32 formatlı bir USB belleğe kaydedebilirsiniz.

    Memtest86+ 9.0 ücretsiz ve açık kaynaklıdır. Program, kurulu işletim sisteminden bağımsız olarak önyüklenebilir bir USB sürücüsünden çalıştırılabilir.

    Alıntıdır...
    [b]Memtest86+ 9.0 RAM tanılama yardımcı programının yeni bir sürümü yayınlandı. Yeni test yöntemleri, diğer şeylerin yanı sıra, XMP ve EXPO profilleri kullanılırken uygulama donmalarına ve oyun çökmelerine neden olabilen DDR5 kararsızlığını tespit etmek için tasarlanmıştır.[/b] Yeni Veri Yolu Stres Testi, yazma ve okuma işlemlerini kısa aralıklarla değiştirerek bellek denetleyicisinin RAM modülleriyle etkileşimini kontrol eder. Geliştiricilere göre, bu iş yükü sinyal iletimindeki kesintileri ve besleme voltajı düşüşlerini tespit etmeyi sağlar. Ortaya çıkan veri iletim hataları, DDR5 çiplerine entegre edilmiş hata düzeltme mekanizması tarafından düzeltilmez. XMP ve EXPO profilleri bellek frekansını artırır ve zamanlamaları ayarlar, ancak kararlılığı garanti etmez. Memtest86+ 9.0, x86-64 platformunda SIMD komutları SSE2 ve AVX2, ARM64'te NEON ve LoongArch64'te LASX kullanan yeni tanı algoritmaları sunuyor. Geliştiricilere göre bu algoritmalar bellek veri alışveriş hızlarını artırıyor ve hata tespitini hızlandırıyor. Bitişik satırlara birden fazla erişim sırasında DRAM satırlarındaki bit değişikliklerini tespit etmek için Rowhammer testi eklendi (varsayılan olarak devre dışı), Bit-Fade iyileştirildi ve SPD sağlama toplamı doğrulaması uygulandı. İlk defa UEFI ve ACPI ile ARM64 desteği eklendi. Program, üçüncü parti UEFI bellenimiyle Raspberry Pi 4 ve 5'te ve Qualcomm Snapdragon X işlemcili dizüstü bilgisayarlarda test edildi. Artık F6 tuşuna basarak teşhis sonuçlarını ve sistem bilgilerini FAT32 formatlı bir USB belleğe kaydedebilirsiniz. Memtest86+ 9.0 ücretsiz ve açık kaynaklıdır. Program, kurulu işletim sisteminden bağımsız olarak önyüklenebilir bir USB sürücüsünden çalıştırılabilir. Alıntıdır...
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor
    Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor.

    Popüler Sınır Tanımayan Oyun aracı geliştiricileri, oldukça ilgi çekici yenilikler içeren büyük bir güncelleme yayınladı.

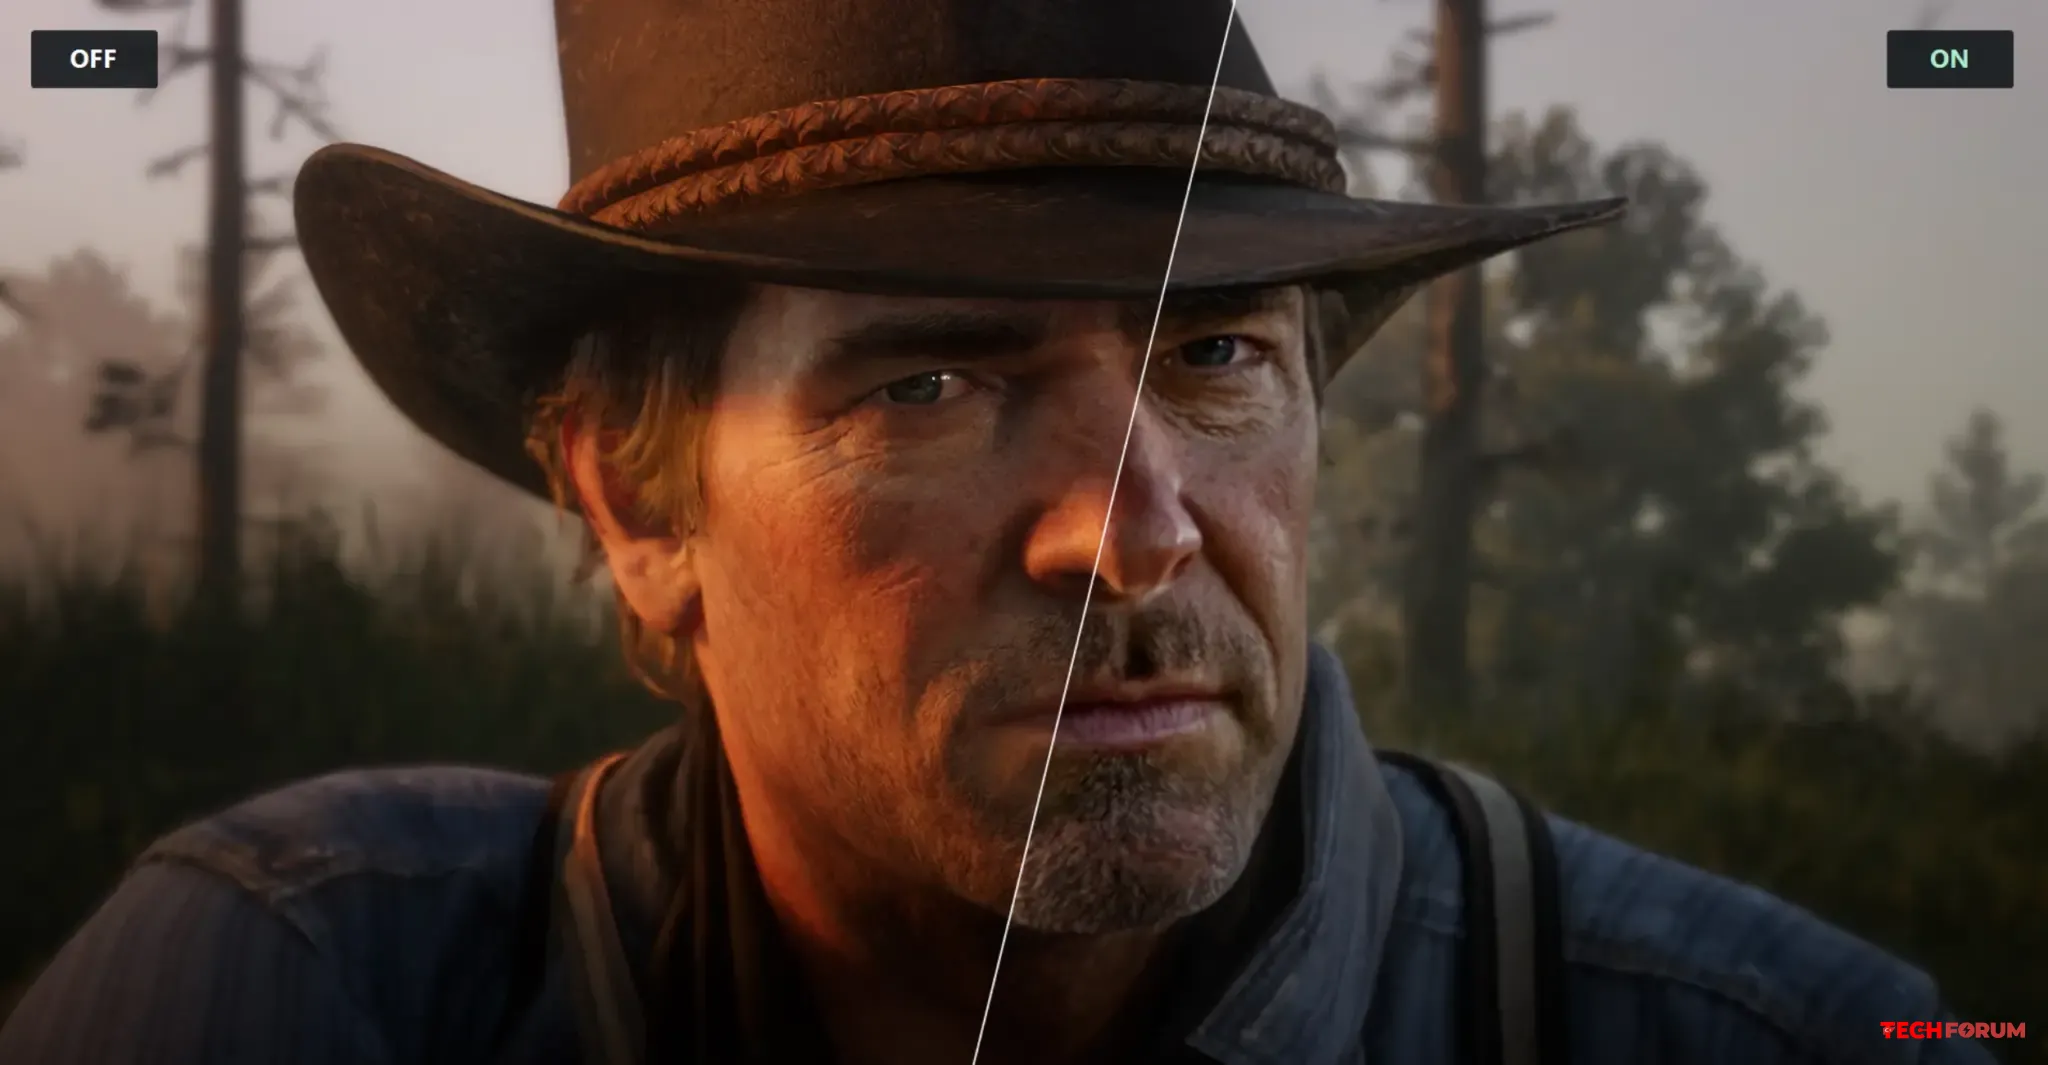
    Bunların en önemlisi, DLL dosyalarını değiştirmeden veya proje dosyalarını başka şekilde manipüle etmeden herhangi bir oyunda DLSS 5 nöral işleme teknolojisini etkinleştirme yeteneğidir. Yapay zeka modeli doğrudan GitHub'dan indirilir ve programın yerleşik BGFX ölçeklendirme sistemi aracılığıyla başlatılır. Kullanıcılar ayrıca DLSS 5 yoğunluğunu ayarlayabilir, aydınlatmayı, detayı, görüntü stilini ve işleme çözünürlüğünü özelleştirebilirler.

    Aynı zamanda, geliştiriciler sızdırılan DLSS 5 sürümünü optimize ederek çalışma prensiplerini biraz değiştirdiler ve en sorunlu darboğazları ortadan kaldırdılar. Bu sayede eski grafik kartlarında bile iyi bir performans sunabiliyor. Geliştiricilerin kendi testlerine göre, GeForce RTX 3090, nöral işleme kullanan birçok oyunda 30 fps'nin üzerinde kare hızı sağlayabiliyor.

    Ek olarak, geliştiriciler Windows efekt düzenleyicisini yeniden tasarladı, BGFX ve BGFG'nin performansını iyileştirdi, çökmeleri düzeltti, parametre kontrollerini geliştirdi ve yüksek çözünürlüklerde ölçeklendirmeyi optimize etti.
    Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor. Popüler Sınır Tanımayan Oyun aracı geliştiricileri, oldukça ilgi çekici yenilikler içeren büyük bir güncelleme yayınladı. Bunların en önemlisi, DLL dosyalarını değiştirmeden veya proje dosyalarını başka şekilde manipüle etmeden herhangi bir oyunda DLSS 5 nöral işleme teknolojisini etkinleştirme yeteneğidir. Yapay zeka modeli doğrudan GitHub'dan indirilir ve programın yerleşik BGFX ölçeklendirme sistemi aracılığıyla başlatılır. Kullanıcılar ayrıca DLSS 5 yoğunluğunu ayarlayabilir, aydınlatmayı, detayı, görüntü stilini ve işleme çözünürlüğünü özelleştirebilirler. Aynı zamanda, geliştiriciler sızdırılan DLSS 5 sürümünü optimize ederek çalışma prensiplerini biraz değiştirdiler ve en sorunlu darboğazları ortadan kaldırdılar. Bu sayede eski grafik kartlarında bile iyi bir performans sunabiliyor. Geliştiricilerin kendi testlerine göre, GeForce RTX 3090, nöral işleme kullanan birçok oyunda 30 fps'nin üzerinde kare hızı sağlayabiliyor. Ek olarak, geliştiriciler Windows efekt düzenleyicisini yeniden tasarladı, BGFX ve BGFG'nin performansını iyileştirdi, çökmeleri düzeltti, parametre kontrollerini geliştirdi ve yüksek çözünürlüklerde ölçeklendirmeyi optimize etti.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Microsoft 2029 sonrası Edge'den Internet Explorer'ın son kalıntılarını da kaldıracak.
    Microsoft, yöneticilere Edge tarayıcısındaki Internet Explorer modunun 2029 yılının sonuna kadar destekleneceğini hatırlattı. Şirket, bu tarihten sonra eski kurumsal web siteleri ve uygulamalarla uyumluluğu koruyan bu özelliği tamamen kullanımdan kaldırmayı planlıyor.

    Bu, orijinal Internet Explorer'ı da çalıştıran Trident motorunu kullanan bir IE modunu ifade eder. Tarayıcının kendisine verilen desteğin sona ermesine rağmen, bazı kuruluşlar hala eski motoru kullanıyor. Dahili sistemleri onunla çalışabilir, ancak Edge'deki modern Chromium motorunu desteklemeyeceklerdir.

    Microsoft 365 bildirimi MC1473151 standart Worldwide, GCC, GCC High ve Savunma Bakanlığı (DoD) ortamları dahil olmak üzere tüm bulut ortamları için geçerlidir. Yöneticilerin şu anda herhangi bir işlem yapmasına gerek yoktur Microsoft yalnızca gelecekteki destek sonlanması konusunda uyarıda bulunmaktadır.

    Şirket, hangi web sitelerinin ve uygulamaların IE modunu kullandığını önceden kontrol etmenizi ve Kurumsal Mod Site Listesi'ni incelemenizi önerir. Microsoft, her eski uygulama için çeşitli modernizasyon seçenekleri sunar. Seçenekler arasında uygulamayı güncellemek, başka bir platforma taşımak, değiştirmek veya modern teknolojiler için tamamen yeniden tasarlamak yer alır.

    Edge'e geçiş sırasında uyumluluk sorunları yaşayan müşteriler için Microsoft, App Assure programı aracılığıyla ücretsiz destek de sunmaktadır.

    Ekim 2025'te şirket, Chakra JavaScript motorundaki sıfır gün güvenlik açıklarını kullanan saldırıları keşfettikten sonra Internet Explorer moduna erişimi zaten kısıtlamıştı. Ancak bu kısıtlamalar, kurumsal politikalar aracılığıyla IE modu etkinleştirilmiş olan kurumsal kullanıcıları etkilemedi.
    Microsoft, yöneticilere Edge tarayıcısındaki Internet Explorer modunun 2029 yılının sonuna kadar destekleneceğini hatırlattı. Şirket, bu tarihten sonra eski kurumsal web siteleri ve uygulamalarla uyumluluğu koruyan bu özelliği tamamen kullanımdan kaldırmayı planlıyor. Bu, orijinal Internet Explorer'ı da çalıştıran Trident motorunu kullanan bir IE modunu ifade eder. Tarayıcının kendisine verilen desteğin sona ermesine rağmen, bazı kuruluşlar hala eski motoru kullanıyor. Dahili sistemleri onunla çalışabilir, ancak Edge'deki modern Chromium motorunu desteklemeyeceklerdir. Microsoft 365 bildirimi MC1473151 standart Worldwide, GCC, GCC High ve Savunma Bakanlığı (DoD) ortamları dahil olmak üzere tüm bulut ortamları için geçerlidir. Yöneticilerin şu anda herhangi bir işlem yapmasına gerek yoktur Microsoft yalnızca gelecekteki destek sonlanması konusunda uyarıda bulunmaktadır. Şirket, hangi web sitelerinin ve uygulamaların IE modunu kullandığını önceden kontrol etmenizi ve Kurumsal Mod Site Listesi'ni incelemenizi önerir. Microsoft, her eski uygulama için çeşitli modernizasyon seçenekleri sunar. Seçenekler arasında uygulamayı güncellemek, başka bir platforma taşımak, değiştirmek veya modern teknolojiler için tamamen yeniden tasarlamak yer alır. Edge'e geçiş sırasında uyumluluk sorunları yaşayan müşteriler için Microsoft, App Assure programı aracılığıyla ücretsiz destek de sunmaktadır. Ekim 2025'te şirket, Chakra JavaScript motorundaki sıfır gün güvenlik açıklarını kullanan saldırıları keşfettikten sonra Internet Explorer moduna erişimi zaten kısıtlamıştı. Ancak bu kısıtlamalar, kurumsal politikalar aracılığıyla IE modu etkinleştirilmiş olan kurumsal kullanıcıları etkilemedi.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • HyperOS 4 yeni cihazlara ulaştı dört akıllı telefon daha küresel beta sürümünü aldı.
    Xiaomi, HyperOS 4 için küresel beta testinin ikinci aşamasına başladı. Dört akıllı telefon daha güncellemeyi aldı: Xiaomi 15, Xiaomi 15 Ultra, Xiaomi 17T ve Xiaomi 17T Pro. Şu anda program yalnızca cihazların küresel ve Avrupa (AEA) sürümleri için geçerli.

    Xiaomi 15 için güncelleme, küresel sürüm için OS4.0.0.7.XOCMIXM ve EEA sürümü için OS4.0.0.9.XOCEUXM numaralarıyla yayınlanıyor. Xiaomi 15 Ultra ise sırasıyla OS4.0.0.6.XOAMIXM ve OS4.0.0.6.XOAEUXM sürümlerini alıyor. Xiaomi 17T ve 17T Pro için beta sürümü yalnızca Avrupa'da mevcut olup, sürümler OS4.0.0.7.XPTEUXM ve OS4.0.0.6.XPSEUXM'dir.

    Yazılım güncellemesi, daha önce HyperOS beta test programına katılan kullanıcılara dağıtılıyor. Güncelleme henüz diğer bölgelerde mevcut değil, ancak Xiaomi önümüzdeki haftalarda listeyi genişletebilir.

    Dolayısıyla, duyurulan ilk iki gruptaki tüm cihazlar HyperOS 4'ün küresel beta sürümünü zaten almış durumda. Ancak Xiaomi, testlere hangi diğer akıllı telefonların katılabileceğini henüz açıklamadı.

    Çin'de şirket, bir dizi amiral gemisi cihaz için HyperOS 4'ün kararlı sürümünü zaten yayınlamaya başladı ve yeni modellerin de Eylül ayı sonlarında bu yazılımı alması bekleniyor. Bu, Xiaomi için beta testini daha da genişletmekten ziyade kararlı sürümün küresel olarak yayınlanmasının daha önemli olabileceği anlamına gelebilir.
    Xiaomi, HyperOS 4 için küresel beta testinin ikinci aşamasına başladı. Dört akıllı telefon daha güncellemeyi aldı: Xiaomi 15, Xiaomi 15 Ultra, Xiaomi 17T ve Xiaomi 17T Pro. Şu anda program yalnızca cihazların küresel ve Avrupa (AEA) sürümleri için geçerli. Xiaomi 15 için güncelleme, küresel sürüm için OS4.0.0.7.XOCMIXM ve EEA sürümü için OS4.0.0.9.XOCEUXM numaralarıyla yayınlanıyor. Xiaomi 15 Ultra ise sırasıyla OS4.0.0.6.XOAMIXM ve OS4.0.0.6.XOAEUXM sürümlerini alıyor. Xiaomi 17T ve 17T Pro için beta sürümü yalnızca Avrupa'da mevcut olup, sürümler OS4.0.0.7.XPTEUXM ve OS4.0.0.6.XPSEUXM'dir. Yazılım güncellemesi, daha önce HyperOS beta test programına katılan kullanıcılara dağıtılıyor. Güncelleme henüz diğer bölgelerde mevcut değil, ancak Xiaomi önümüzdeki haftalarda listeyi genişletebilir. Dolayısıyla, duyurulan ilk iki gruptaki tüm cihazlar HyperOS 4'ün küresel beta sürümünü zaten almış durumda. Ancak Xiaomi, testlere hangi diğer akıllı telefonların katılabileceğini henüz açıklamadı. Çin'de şirket, bir dizi amiral gemisi cihaz için HyperOS 4'ün kararlı sürümünü zaten yayınlamaya başladı ve yeni modellerin de Eylül ayı sonlarında bu yazılımı alması bekleniyor. Bu, Xiaomi için beta testini daha da genişletmekten ziyade kararlı sürümün küresel olarak yayınlanmasının daha önemli olabileceği anlamına gelebilir.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Wi-Fi sinyal kalitesini nasıl kontrol edeceğiz ve erişim noktası kanalını nasıl bulacağız...
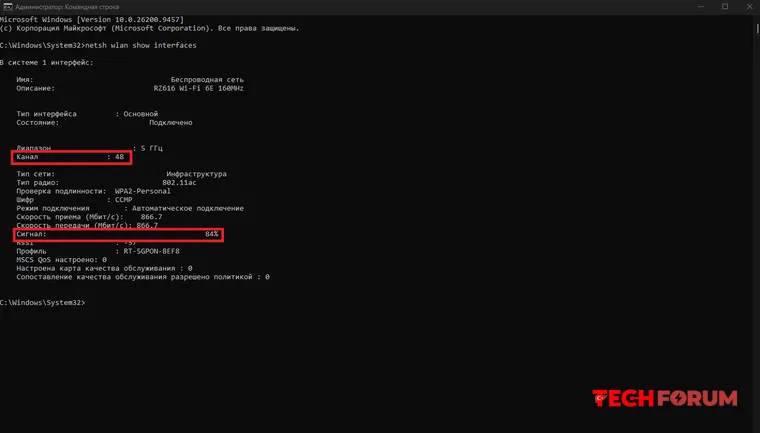
    Windows'ta yerleşik bir ağ yardımcı programı olan netsh bulunur. Bu program, üçüncü taraf programlar indirmenize gerek kalmadan Wi-Fi sinyalinizin kalitesini analiz etmenize ve erişim noktasının kanalını bulmanıza olanak tanır.
    1. Başlat menüsündeki arama çubuğunda Komut İstemi'ni bulun ve yönetici olarak açın.
    2. Açılan pencerede, `netsh wlan show interfaces` komutunu girin ve Enter tuşuna basın.
    Sistem, aktif Wi-Fi ağ bağlantınızın durumu hakkında ayrıntılı bir rapor sunacaktır. Bu veriler arasında iki önemli satıra dikkat edin:

    Kanal, erişim noktasının çalıştığı radyo kanalının numarasıdır.
    Sinyal - iletişim alımının kalitesi (yüzde olarak).
    %60'ın üzerindeki her puan iyi olarak kabul edilir ve istikrarlı bir kablosuz internet bağlantısını gösterir.
    [b]Windows'ta yerleşik bir ağ yardımcı programı olan netsh bulunur. Bu program, üçüncü taraf programlar indirmenize gerek kalmadan Wi-Fi sinyalinizin kalitesini analiz etmenize ve erişim noktasının kanalını bulmanıza olanak tanır. [/b] [ol] [li]Başlat menüsündeki arama çubuğunda Komut İstemi'ni bulun ve yönetici olarak açın.[/li] [li]Açılan pencerede, `netsh wlan show interfaces` komutunu girin ve Enter tuşuna basın.[/li] [/ol] Sistem, aktif Wi-Fi ağ bağlantınızın durumu hakkında ayrıntılı bir rapor sunacaktır. Bu veriler arasında iki önemli satıra dikkat edin: Kanal, erişim noktasının çalıştığı radyo kanalının numarasıdır. Sinyal - iletişim alımının kalitesi (yüzde olarak). %60'ın üzerindeki her puan iyi olarak kabul edilir ve istikrarlı bir kablosuz internet bağlantısını gösterir.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal