• OLED monitörler CRT'lerin netliğini ve akıcılığını geri getiriyor, ancak Windows bunu sağlayamıyor
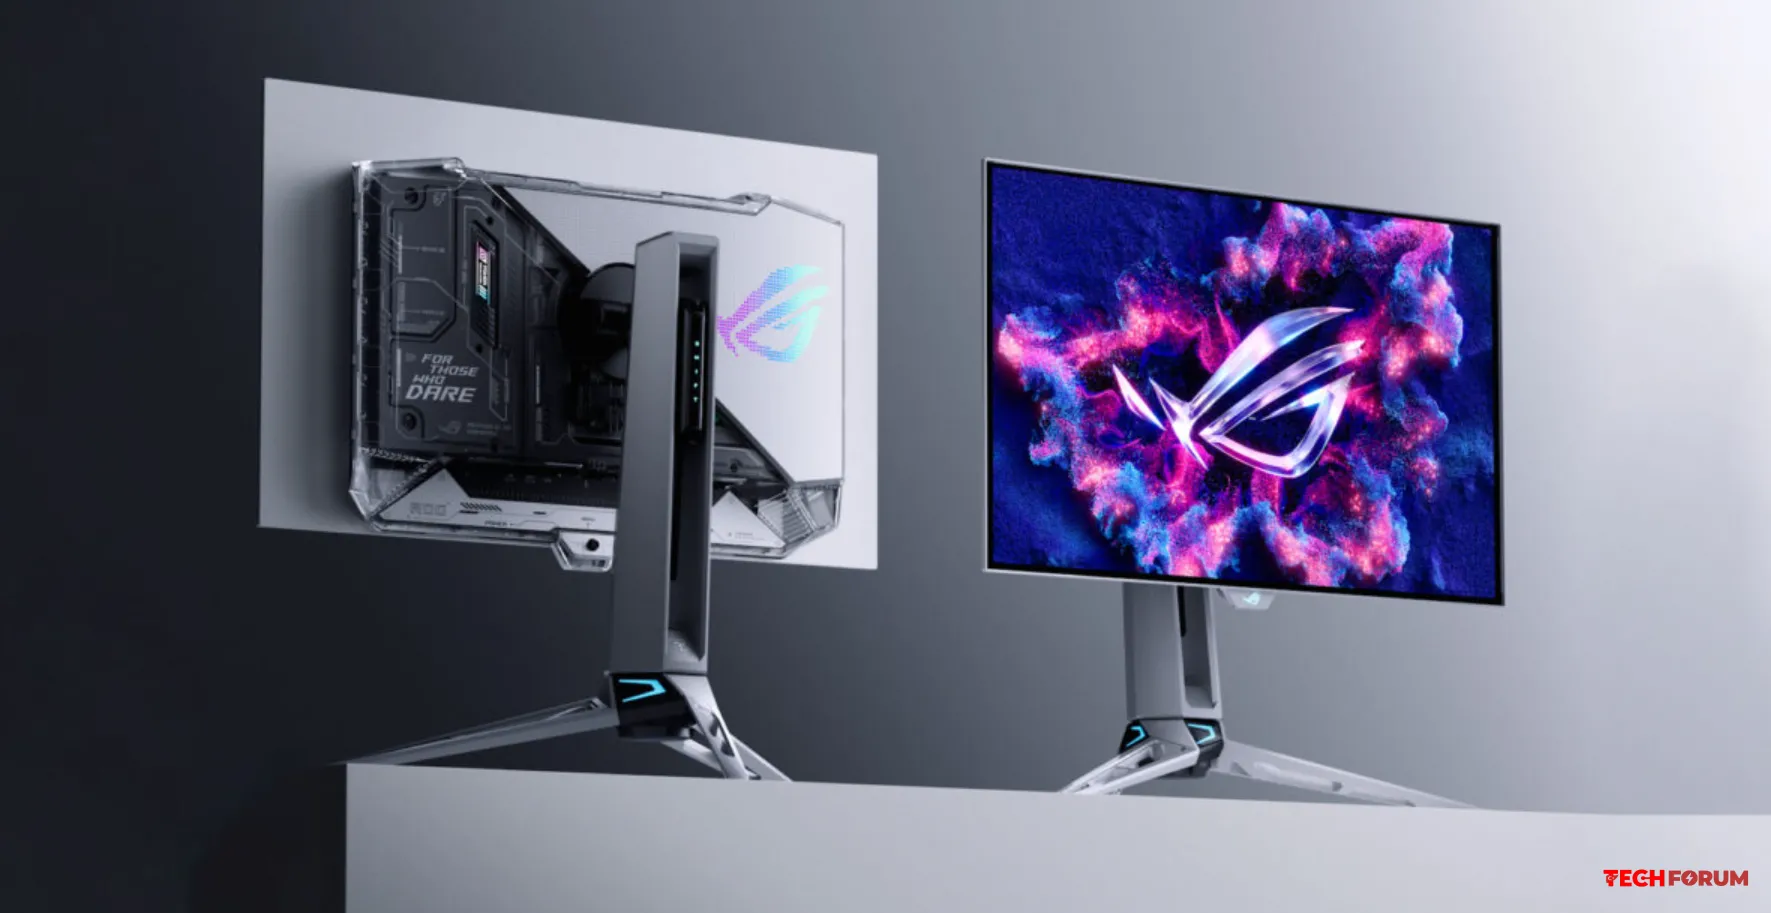
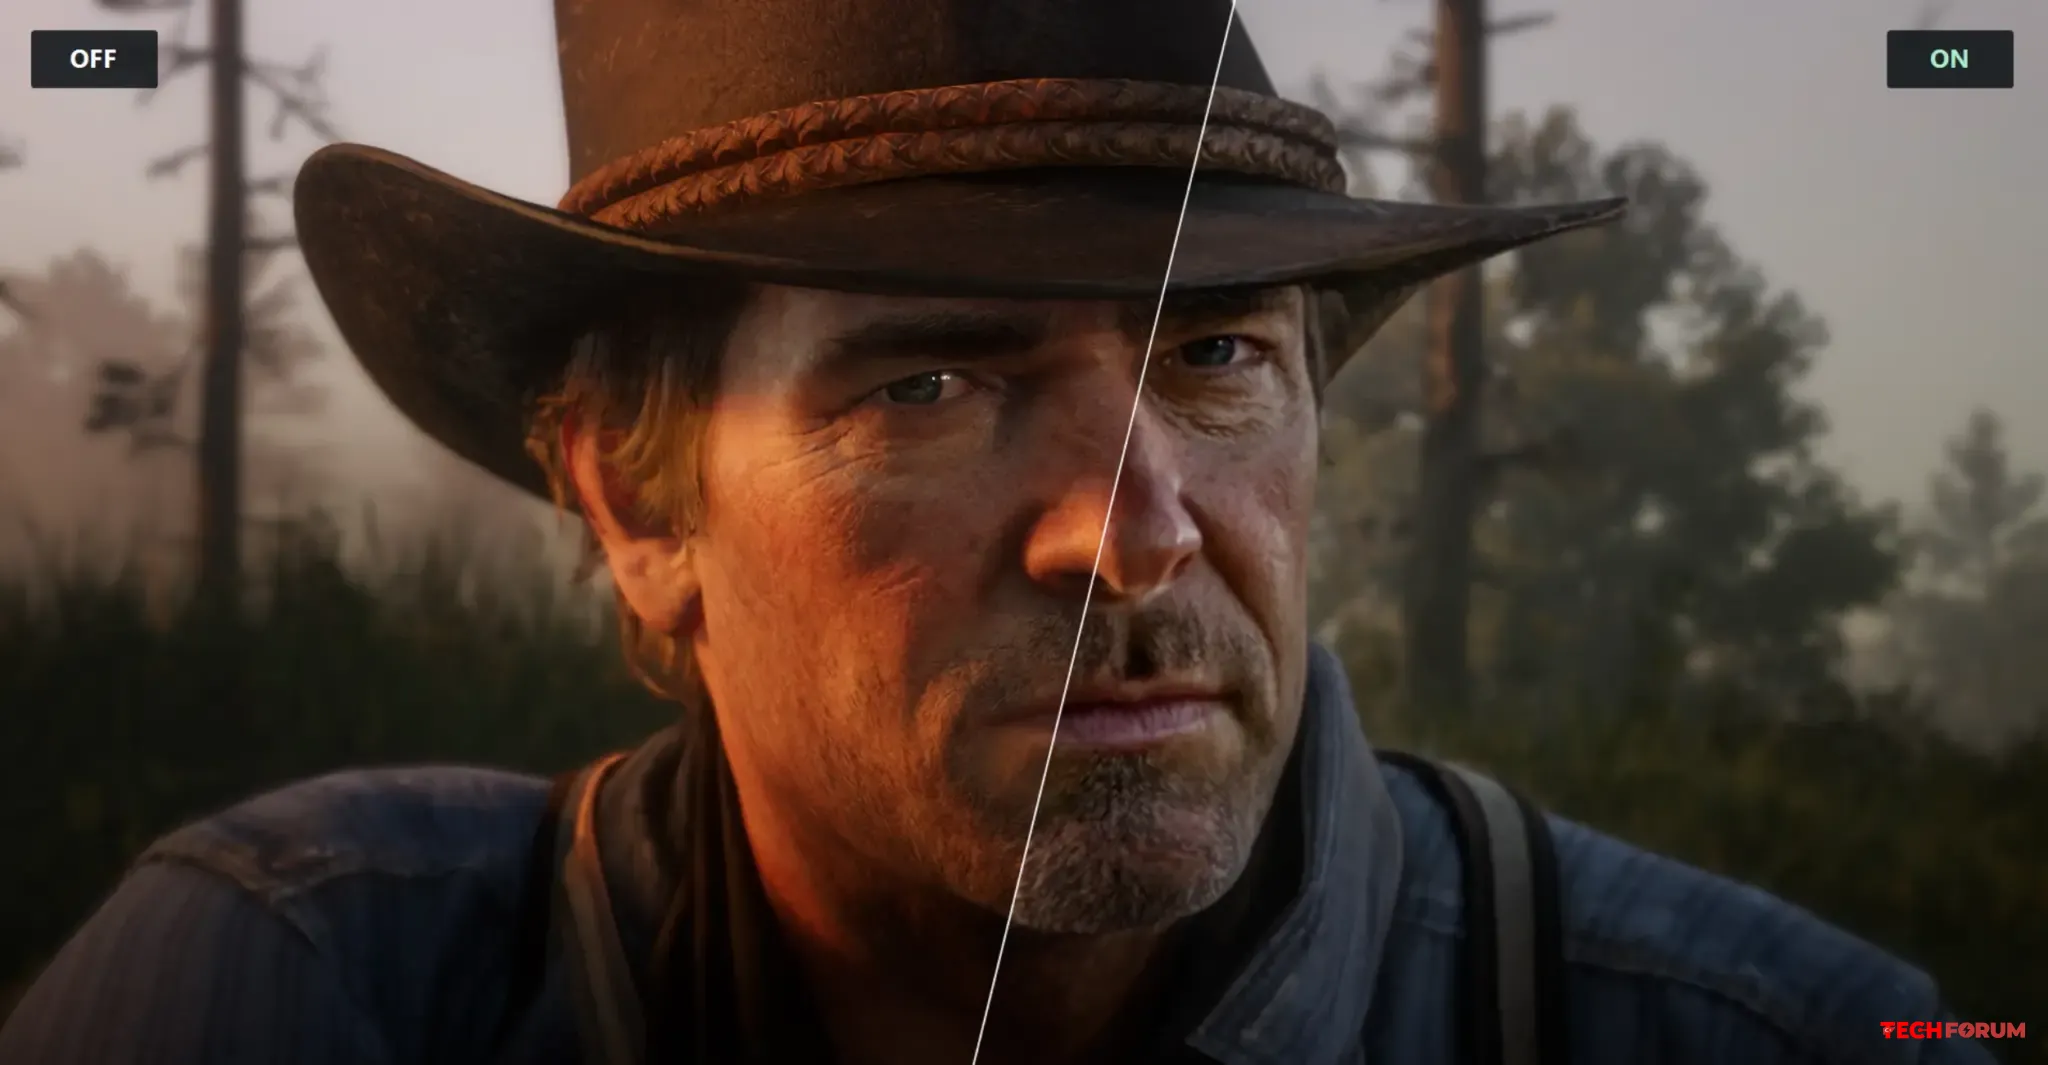
    PC Gamer'a göre, yüksek yenileme hızına sahip modern OLED monitörler, özellikle eski oyunlarda, eski CRT ekranların akıcılığına ve netliğine yaklaşabiliyor. Ancak, tam etkiyi elde etmek karmaşık kurulum ve sabır gerektiriyor.

    Blur Busters geliştiricisi Mark Reyhon, CRT ekranların elektron ışınını simüle eden bir algoritma oluşturdu. Bu algoritma, fosfor solması ve aralıklı tarama gibi eski ekranların performans özelliklerini bile yeniden üretiyor. Bu sayede, hareketli nesneler, geleneksel modern ekranlarda bulanık görünecek ayrıntıları koruyabiliyor. Doğru ayarlarla, 60 fps'de çalışan bir oyun bile, kare hızını 100 fps veya daha fazlasına çıkarmaya gerek kalmadan önemli ölçüde daha keskin görünebiliyor.

    PC Gamer dergisinden bir gazeteci, teknolojiyi 540 Hz yenileme hızına ve 720p çözünürlükte 720 Hz'e kadar yenileme hızına sahip bir ASUS ROG PG27AQWP-W OLED monitörde test etti. Bu efekt, oyunun üzerine özel bir gölgelendirici ekleyen ayrı bir yardımcı program olan ShaderBeam kullanılarak uygulanıyor.

    Ancak teknoloji hala deneysel aşamada. Windows ve GPU sürücülerindeki sınırlamalar nedeniyle, görüntü işleme ve ekran yenilemesinin senkronize edilmesi son derece zor. Kullanıcılar VRR'yi devre dışı bırakmak, grafik kartı ayarlarını değiştirmek, ek monitörleri kaldırmak ve hatta iş yükünü iki GPU arasında (örneğin, ayrık ve entegre bir GPU) dağıtmak zorunda kalıyorlar. Senkronizasyon hataları titreme ve takılmalara neden oluyor.

    Her durumda, CRT emülasyonu gerçekten de etkileyici bir hareket netliği sağlıyor. Ancak, yaygın kullanımı yazılım sınırlamaları nedeniyle engelleniyor. Teknolojinin etkili bir şekilde çalışması için hem Windows'tan hem de ekranların kendilerinden destek ve yeni sürücüler gerekecektir.
    PC Gamer'a göre, yüksek yenileme hızına sahip modern OLED monitörler, özellikle eski oyunlarda, eski CRT ekranların akıcılığına ve netliğine yaklaşabiliyor. Ancak, tam etkiyi elde etmek karmaşık kurulum ve sabır gerektiriyor. Blur Busters geliştiricisi Mark Reyhon, CRT ekranların elektron ışınını simüle eden bir algoritma oluşturdu. Bu algoritma, fosfor solması ve aralıklı tarama gibi eski ekranların performans özelliklerini bile yeniden üretiyor. Bu sayede, hareketli nesneler, geleneksel modern ekranlarda bulanık görünecek ayrıntıları koruyabiliyor. Doğru ayarlarla, 60 fps'de çalışan bir oyun bile, kare hızını 100 fps veya daha fazlasına çıkarmaya gerek kalmadan önemli ölçüde daha keskin görünebiliyor. PC Gamer dergisinden bir gazeteci, teknolojiyi 540 Hz yenileme hızına ve 720p çözünürlükte 720 Hz'e kadar yenileme hızına sahip bir ASUS ROG PG27AQWP-W OLED monitörde test etti. Bu efekt, oyunun üzerine özel bir gölgelendirici ekleyen ayrı bir yardımcı program olan ShaderBeam kullanılarak uygulanıyor. Ancak teknoloji hala deneysel aşamada. Windows ve GPU sürücülerindeki sınırlamalar nedeniyle, görüntü işleme ve ekran yenilemesinin senkronize edilmesi son derece zor. Kullanıcılar VRR'yi devre dışı bırakmak, grafik kartı ayarlarını değiştirmek, ek monitörleri kaldırmak ve hatta iş yükünü iki GPU arasında (örneğin, ayrık ve entegre bir GPU) dağıtmak zorunda kalıyorlar. Senkronizasyon hataları titreme ve takılmalara neden oluyor. Her durumda, CRT emülasyonu gerçekten de etkileyici bir hareket netliği sağlıyor. Ancak, yaygın kullanımı yazılım sınırlamaları nedeniyle engelleniyor. Teknolojinin etkili bir şekilde çalışması için hem Windows'tan hem de ekranların kendilerinden destek ve yeni sürücüler gerekecektir.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 222 Görüntülemeler 0 Değerlendirmeler
  • Windows 11 26H2 güncellemesi, beklenmedik bir şekilde düşük özellikli bilgisayar ve dizüstü bilgisayar kullanıcılarını memnun etti.
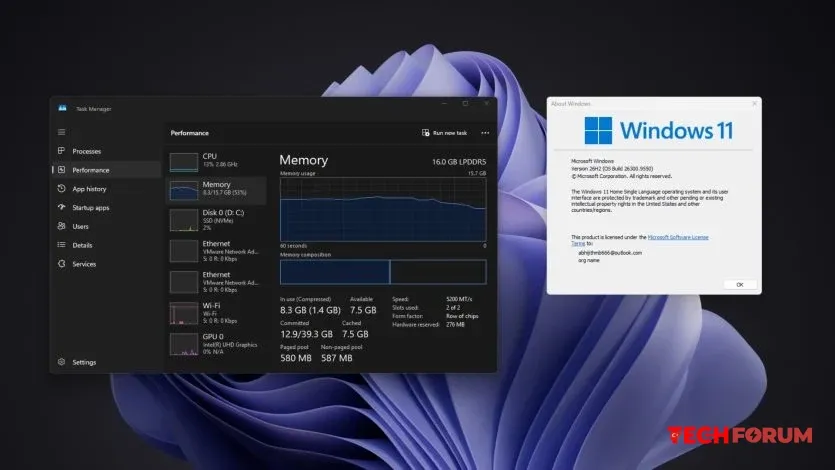
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti.

    Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit.

    İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti.

    Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil.

    26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir.

    Alıntıdır...
    Windows 11, 26H2 sürümüne güncellendikten sonra beklenmedik bir şekilde daha az RAM tüketmeye başladı. Bazı kullanıcılar , sistemin önyüklemeden hemen sonra önceki sürüm olan 25H2'ye göre 1,5-2 GB daha az RAM tükettiğini fark etti. Bazı durumlarda fark daha da büyüktü. Örneğin, 32 GB RAM'e sahip bir bilgisayarda tüketim 9,1 GB'tan 7,5 GB'a düştü. 48 GB RAM'e sahip başka bir kullanıcı ise yaklaşık 6,9 GB'tan 4,8-5 GB'a düşüş bildirdi. Daha da dikkat çekici olanı: 56 GB RAM'e sahip bir sistemde, bir kullanıcı yaklaşık 13,1 GB'tan 7,3 GB'a düşüş bildirdi, ancak bu tür sonuçlar hala münferit. İyileşme, 8 GB RAM'e sahip bilgisayarları da etkileyebilir. Bir örnekte, bellek tüketimi yaklaşık 5,7 GB'tan 4,1 GB'a düştü. Bununla birlikte, hiçbir değişiklik fark etmeyen bilgisayar sahipleri de var: 8 GB RAM'e sahip bir bilgisayarda Windows, yaklaşık 7,4 GB veya neredeyse tüm kullanılabilir belleği kullanmaya devam etti. Bazı kullanıcılar, 26H2'yi yükledikten sonra yalnızca daha az bellek kullanımı değil, aynı zamanda Dosya Gezgini'nin daha hızlı yanıt verdiğini de bildirdi. Ancak burada da durum benzer: Bu durumun güncellemenin kesin bir etkisi olduğunu düşünmek için çok az bağımsız ölçüm var. Bazı bilgisayarlarda fark belirginken, diğerlerinde belirgin değil. 26H2 güncellemesi 30 Eylül'de yayınlandı ve platformun kendisinde büyük değişiklikler yapmadan yeni özellikler içeren küçük bir paket olarak dağıtıldı. Microsoft'un fark edilebilir değişiklikler yapmadan mevcut bileşenleri optimize etmiş olması muhtemeldir. Alıntıdır...
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 360 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni bir politika nedeniyle Windows'a gelen tüm trafiği engellemeye başladı.
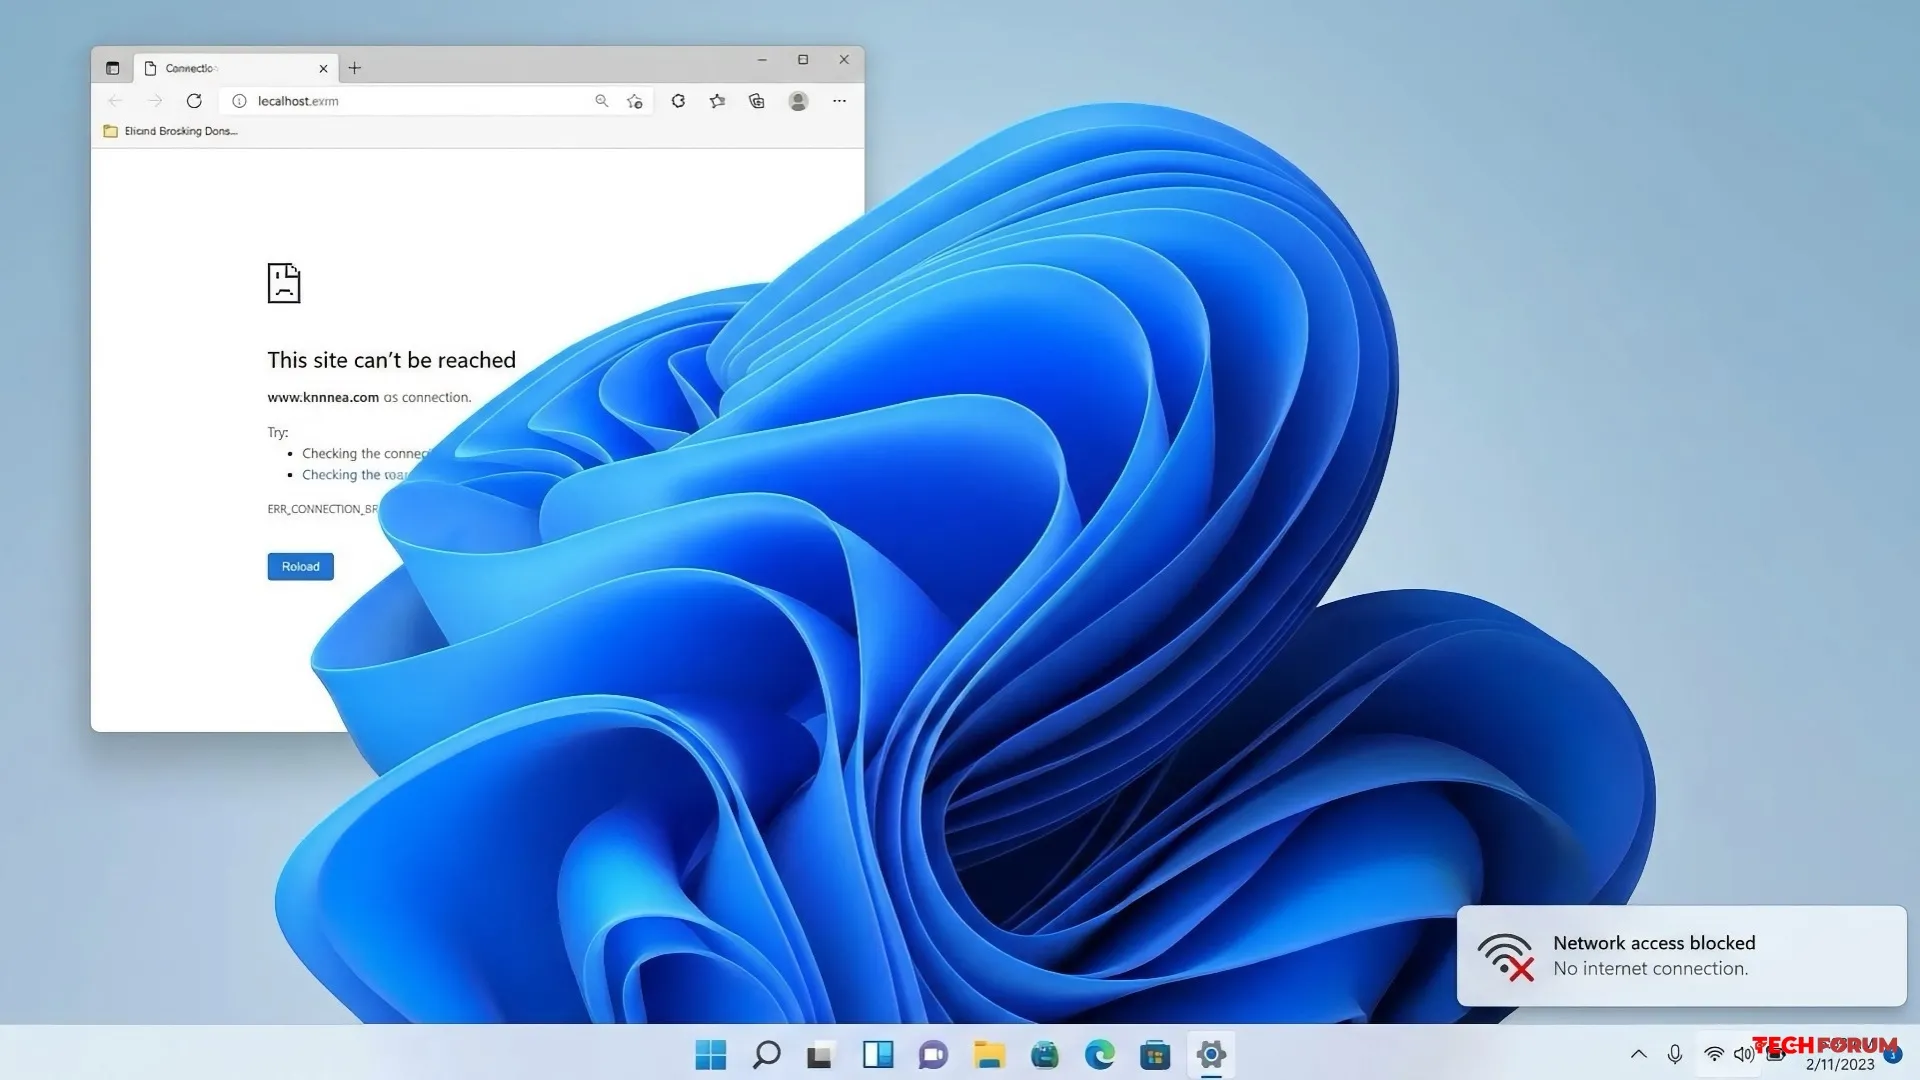
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi.

    Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler.

    Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü.

    İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu.

    Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi.

    Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Microsoft Defender, bazı Windows bilgisayarlarında ağ bağlantı sorunlarına neden oldu. Kullanıcılar, Windows Güvenlik Duvarı'nın aniden tüm trafiği engellemeye başladığını bildirdi. Sorun hem sunucuları hem de normal iş istasyonlarını etkiledi. Reddit kullanıcıları sorunu ilk fark edenler oldu. Windows Güvenlik Duvarı'nı devre dışı bırakmanın ağ bağlantısını anında geri getirdiğini bildirdiler. Ancak etkilenen cihazlar farklı etki alanlarında olduğundan, uzmanlar başlangıçta basit bir Grup İlkesi değişikliğini olası görmediler. Ek bir gösterge de Defender bileşen güncellemeleriyle ilgili sorunun zamanlamasıydı. Bazı bilgisayarların olay günlüklerinde, ağ kesintisiyle aynı zamana denk gelen güvenlik tanımı güncellemeleriyle ilgili değişiklikler görüldü. İlk başta yöneticiler, Windows'un ağ türünü yanlış algılayıp profili genel ağa çevirmiş olabileceğinden şüphelendiler. Ancak bu açıklama doğrulanmadı. Sorun, etki alanına bağlı olmayan bilgisayarlarda bile ortaya çıkarken, test edilen sunucularda özel veya etki alanı ağ profilleri hala mevcuttu. Kullanıcılar daha sonra bu sorunu Microsoft Defender for Endpoint (MDE) ile ilişkilendirdi. Gerçekten de güvenlik ayarlarında Windows Güvenlik Duvarı davranışını değiştirebilecek yeni politikalar ortaya çıkmıştı. Özellikle, bunlardan biri yerel kuralların kullanımını yasaklayabilir veya giden trafik politikasını değiştirebilirdi. Sonunda, sorunların nedeninin yeni MDE politikaları olduğu ortaya çıktı. Değişiklikler geri alındıktan sonra, etkilenen cihazlardaki ağ bağlantısı yeniden sağlandı.
    Beğen
    2
    0 Cevaplar 0 Paylaşımlar 419 Görüntülemeler 0 Değerlendirmeler
  • AOC, 4K çözünürlüğe ve 180 Hz'e kadar yenileme hızına sahip 27 inçlik bir 3D monitör tanıttı.
    Yeni ürün, özel gözlük kullanmadan 3 boyutlu görüntülere kendinizi kaptırmanızı sağlayan amiral gemisi bir çözüm olarak konumlandırılıyor.

    AOC U27G4FD, 3840 x 2160 piksel çözünürlüğe ve 180 Hz yenileme hızına sahip, oksit kalıplama yöntemiyle üretilmiş hızlı 27 inç IPS panele sahiptir. Tepki süresi 1 ms GtG ve 0,5 ms MPRT olarak belirtilmiştir. Renk gamı ​​%100 sRGB ve %95 DCI-P3'e ulaşmaktadır. Cihaz, altı eksenli renk ayarlamasını ve HDR10 standardını desteklemektedir.

    MBR/MBR Sync teknolojisi hareket bulanıklığını azaltır. Monitör, NVIDIA G-SYNC Uyumlu ve AMD FreeSync Premium sertifikalıdır ve ayrıca Adaptive-Sync senkronizasyon teknolojisini de destekler. Modelin önemli bir özelliği de gözlüksüz 3D görüntülemedir.

    Resmi açıklamada belirtildiği gibi, kullanıcıların bilgisayarlarına resmi Windows 3D yazılımını yüklemeleri yeterlidir. Ardından, stereoskopik görüntüleme özelliklerinin kilidini açabileceklerdir. Monitör başlangıçta Delta Force dahil olmak üzere belirli sayıda oyunu destekleyecektir. Desteklenen oyun listesi zamanla genişleyecektir.

    Ürünle birlikte gelen stand, yükseklik, eğim ve döndürme ayarlarını destekler. Monitör dikey modda da kullanılabilir. Birlikte gelen stand, özel bir VESA 100 x 100 mm braket ile değiştirilebilir.

    Arayüzler arasında iki adet HDMI 2.1 bağlantı noktası, bir adet DisplayPort 1.4 ve 3,5 mm ses jakı bulunuyor. Ayrıca her biri 5W gücünde dahili stereo hoparlörler de mevcut. AOC U27G4FD'nin fiyatı ve çıkış tarihi henüz açıklanmadı. Monitör yakında Çin'de satışa sunulacak.
    Yeni ürün, özel gözlük kullanmadan 3 boyutlu görüntülere kendinizi kaptırmanızı sağlayan amiral gemisi bir çözüm olarak konumlandırılıyor. AOC U27G4FD, 3840 x 2160 piksel çözünürlüğe ve 180 Hz yenileme hızına sahip, oksit kalıplama yöntemiyle üretilmiş hızlı 27 inç IPS panele sahiptir. Tepki süresi 1 ms GtG ve 0,5 ms MPRT olarak belirtilmiştir. Renk gamı ​​%100 sRGB ve %95 DCI-P3'e ulaşmaktadır. Cihaz, altı eksenli renk ayarlamasını ve HDR10 standardını desteklemektedir. MBR/MBR Sync teknolojisi hareket bulanıklığını azaltır. Monitör, NVIDIA G-SYNC Uyumlu ve AMD FreeSync Premium sertifikalıdır ve ayrıca Adaptive-Sync senkronizasyon teknolojisini de destekler. Modelin önemli bir özelliği de gözlüksüz 3D görüntülemedir. Resmi açıklamada belirtildiği gibi, kullanıcıların bilgisayarlarına resmi Windows 3D yazılımını yüklemeleri yeterlidir. Ardından, stereoskopik görüntüleme özelliklerinin kilidini açabileceklerdir. Monitör başlangıçta Delta Force dahil olmak üzere belirli sayıda oyunu destekleyecektir. Desteklenen oyun listesi zamanla genişleyecektir. Ürünle birlikte gelen stand, yükseklik, eğim ve döndürme ayarlarını destekler. Monitör dikey modda da kullanılabilir. Birlikte gelen stand, özel bir VESA 100 x 100 mm braket ile değiştirilebilir. Arayüzler arasında iki adet HDMI 2.1 bağlantı noktası, bir adet DisplayPort 1.4 ve 3,5 mm ses jakı bulunuyor. Ayrıca her biri 5W gücünde dahili stereo hoparlörler de mevcut. AOC U27G4FD'nin fiyatı ve çıkış tarihi henüz açıklanmadı. Monitör yakında Çin'de satışa sunulacak.
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 508 Görüntülemeler 0 Değerlendirmeler
  • Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor
    Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor.

    Popüler Sınır Tanımayan Oyun aracı geliştiricileri, oldukça ilgi çekici yenilikler içeren büyük bir güncelleme yayınladı.

    Bunların en önemlisi, DLL dosyalarını değiştirmeden veya proje dosyalarını başka şekilde manipüle etmeden herhangi bir oyunda DLSS 5 nöral işleme teknolojisini etkinleştirme yeteneğidir. Yapay zeka modeli doğrudan GitHub'dan indirilir ve programın yerleşik BGFX ölçeklendirme sistemi aracılığıyla başlatılır. Kullanıcılar ayrıca DLSS 5 yoğunluğunu ayarlayabilir, aydınlatmayı, detayı, görüntü stilini ve işleme çözünürlüğünü özelleştirebilirler.

    Aynı zamanda, geliştiriciler sızdırılan DLSS 5 sürümünü optimize ederek çalışma prensiplerini biraz değiştirdiler ve en sorunlu darboğazları ortadan kaldırdılar. Bu sayede eski grafik kartlarında bile iyi bir performans sunabiliyor. Geliştiricilerin kendi testlerine göre, GeForce RTX 3090, nöral işleme kullanan birçok oyunda 30 fps'nin üzerinde kare hızı sağlayabiliyor.

    Ek olarak, geliştiriciler Windows efekt düzenleyicisini yeniden tasarladı, BGFX ve BGFG'nin performansını iyileştirdi, çökmeleri düzeltti, parametre kontrollerini geliştirdi ve yüksek çözünürlüklerde ölçeklendirmeyi optimize etti.
    Borderless Gaming yardımcı programı artık DLL dosyalarını değiştirmeden herhangi bir oyunda DLSS 5'i etkinleştirmenize olanak tanıyor. Popüler Sınır Tanımayan Oyun aracı geliştiricileri, oldukça ilgi çekici yenilikler içeren büyük bir güncelleme yayınladı. Bunların en önemlisi, DLL dosyalarını değiştirmeden veya proje dosyalarını başka şekilde manipüle etmeden herhangi bir oyunda DLSS 5 nöral işleme teknolojisini etkinleştirme yeteneğidir. Yapay zeka modeli doğrudan GitHub'dan indirilir ve programın yerleşik BGFX ölçeklendirme sistemi aracılığıyla başlatılır. Kullanıcılar ayrıca DLSS 5 yoğunluğunu ayarlayabilir, aydınlatmayı, detayı, görüntü stilini ve işleme çözünürlüğünü özelleştirebilirler. Aynı zamanda, geliştiriciler sızdırılan DLSS 5 sürümünü optimize ederek çalışma prensiplerini biraz değiştirdiler ve en sorunlu darboğazları ortadan kaldırdılar. Bu sayede eski grafik kartlarında bile iyi bir performans sunabiliyor. Geliştiricilerin kendi testlerine göre, GeForce RTX 3090, nöral işleme kullanan birçok oyunda 30 fps'nin üzerinde kare hızı sağlayabiliyor. Ek olarak, geliştiriciler Windows efekt düzenleyicisini yeniden tasarladı, BGFX ve BGFG'nin performansını iyileştirdi, çökmeleri düzeltti, parametre kontrollerini geliştirdi ve yüksek çözünürlüklerde ölçeklendirmeyi optimize etti.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 625 Görüntülemeler 0 Değerlendirmeler
  • PS5 oyunlarını emülasyon kullanmadan PC'ye taşıma
    Bir oyun tutkunu, PS5 oyunlarını emülasyon kullanmadan PC'ye taşımanıza olanak sağlayan AnyPS5 araç kitini geliştirdi.

    Birkaç ay önce Sony, büyük AAA oyunlarının PC'ye çıkışından nihayet vazgeçti. Ancak bu platformun kullanıcılarının oyunlarını cihazlarında oynayamayacakları anlamına gelmiyor.

    Sony'nin eylemleri, PS5 oyunlarını PC'de çalıştırmak için çeşitli çözümlerin geliştirilmesine yeni bir ivme kazandırdı. Bunların en önemlisi geleneksel emülasyondur. KytyPS5 emülatörü bu alanda en dikkat çekici başarıyı gösterdi. Son zamanlarda, özel aksiyon RPG oyunu Demon's Souls Remake'te 30 fps'ye ulaşmayı başardı. Bununla birlikte, PS5 oyunlarını PC'de çalıştırmak için başka yöntemler de mevcuttur.

    Wccftech portalı, boykopovar takma adıyla bilinen bir meraklının, PlayStation 5 projelerini Windows ve Linux işletim sistemlerinde çalışan bilgisayarlara otomatik olarak aktarmaya olanak sağlayan AnyPS5 adlı oldukça ilgi çekici bir araç üzerinde çalıştığını bildiriyor. Çalışma prensibi Wine ve Proton'a benziyor.

    Program, yerel ELF dosyalarını işleyerek bunları yerel Windows ve Linux formatlarına dönüştürebiliyor. Ancak, aracın şu anda geliştirmenin erken aşamalarında olduğunu belirtmekte fayda var. Gerçek bir ticari oyunun temel işleme döngüsüne ulaşmış durumda, ancak konsol gölgelendiricilerini dinamik olarak çevirme mekanizmasının eksikliği nedeniyle işlemenin en başında takılıp kaldı. Boykopovar şu anda konsol gölgelendiricilerini dinamik olarak çevirme mekanizması geliştirmek için yoğun bir şekilde çalışıyor.
    Bir oyun tutkunu, PS5 oyunlarını emülasyon kullanmadan PC'ye taşımanıza olanak sağlayan AnyPS5 araç kitini geliştirdi. Birkaç ay önce Sony, büyük AAA oyunlarının PC'ye çıkışından nihayet vazgeçti. Ancak bu platformun kullanıcılarının oyunlarını cihazlarında oynayamayacakları anlamına gelmiyor. Sony'nin eylemleri, PS5 oyunlarını PC'de çalıştırmak için çeşitli çözümlerin geliştirilmesine yeni bir ivme kazandırdı. Bunların en önemlisi geleneksel emülasyondur. KytyPS5 emülatörü bu alanda en dikkat çekici başarıyı gösterdi. Son zamanlarda, özel aksiyon RPG oyunu Demon's Souls Remake'te 30 fps'ye ulaşmayı başardı. Bununla birlikte, PS5 oyunlarını PC'de çalıştırmak için başka yöntemler de mevcuttur. Wccftech portalı, boykopovar takma adıyla bilinen bir meraklının, PlayStation 5 projelerini Windows ve Linux işletim sistemlerinde çalışan bilgisayarlara otomatik olarak aktarmaya olanak sağlayan AnyPS5 adlı oldukça ilgi çekici bir araç üzerinde çalıştığını bildiriyor. Çalışma prensibi Wine ve Proton'a benziyor. Program, yerel ELF dosyalarını işleyerek bunları yerel Windows ve Linux formatlarına dönüştürebiliyor. Ancak, aracın şu anda geliştirmenin erken aşamalarında olduğunu belirtmekte fayda var. Gerçek bir ticari oyunun temel işleme döngüsüne ulaşmış durumda, ancak konsol gölgelendiricilerini dinamik olarak çevirme mekanizmasının eksikliği nedeniyle işlemenin en başında takılıp kaldı. Boykopovar şu anda konsol gölgelendiricilerini dinamik olarak çevirme mekanizması geliştirmek için yoğun bir şekilde çalışıyor.
    Beğen
    8
    0 Cevaplar 0 Paylaşımlar 740 Görüntülemeler 0 Değerlendirmeler
  • Wi-Fi sinyal kalitesini nasıl kontrol edeceğiz ve erişim noktası kanalını nasıl bulacağız...
    Windows'ta yerleşik bir ağ yardımcı programı olan netsh bulunur. Bu program, üçüncü taraf programlar indirmenize gerek kalmadan Wi-Fi sinyalinizin kalitesini analiz etmenize ve erişim noktasının kanalını bulmanıza olanak tanır.
    1. Başlat menüsündeki arama çubuğunda Komut İstemi'ni bulun ve yönetici olarak açın.
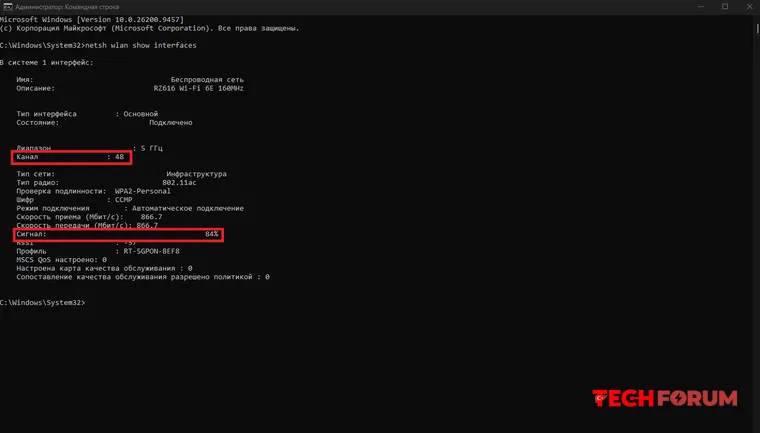
    2. Açılan pencerede, `netsh wlan show interfaces` komutunu girin ve Enter tuşuna basın.
    Sistem, aktif Wi-Fi ağ bağlantınızın durumu hakkında ayrıntılı bir rapor sunacaktır. Bu veriler arasında iki önemli satıra dikkat edin:

    Kanal, erişim noktasının çalıştığı radyo kanalının numarasıdır.
    Sinyal - iletişim alımının kalitesi (yüzde olarak).
    %60'ın üzerindeki her puan iyi olarak kabul edilir ve istikrarlı bir kablosuz internet bağlantısını gösterir.
    [b]Windows'ta yerleşik bir ağ yardımcı programı olan netsh bulunur. Bu program, üçüncü taraf programlar indirmenize gerek kalmadan Wi-Fi sinyalinizin kalitesini analiz etmenize ve erişim noktasının kanalını bulmanıza olanak tanır. [/b] [ol] [li]Başlat menüsündeki arama çubuğunda Komut İstemi'ni bulun ve yönetici olarak açın.[/li] [li]Açılan pencerede, `netsh wlan show interfaces` komutunu girin ve Enter tuşuna basın.[/li] [/ol] Sistem, aktif Wi-Fi ağ bağlantınızın durumu hakkında ayrıntılı bir rapor sunacaktır. Bu veriler arasında iki önemli satıra dikkat edin: Kanal, erişim noktasının çalıştığı radyo kanalının numarasıdır. Sinyal - iletişim alımının kalitesi (yüzde olarak). %60'ın üzerindeki her puan iyi olarak kabul edilir ve istikrarlı bir kablosuz internet bağlantısını gösterir.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 487 Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
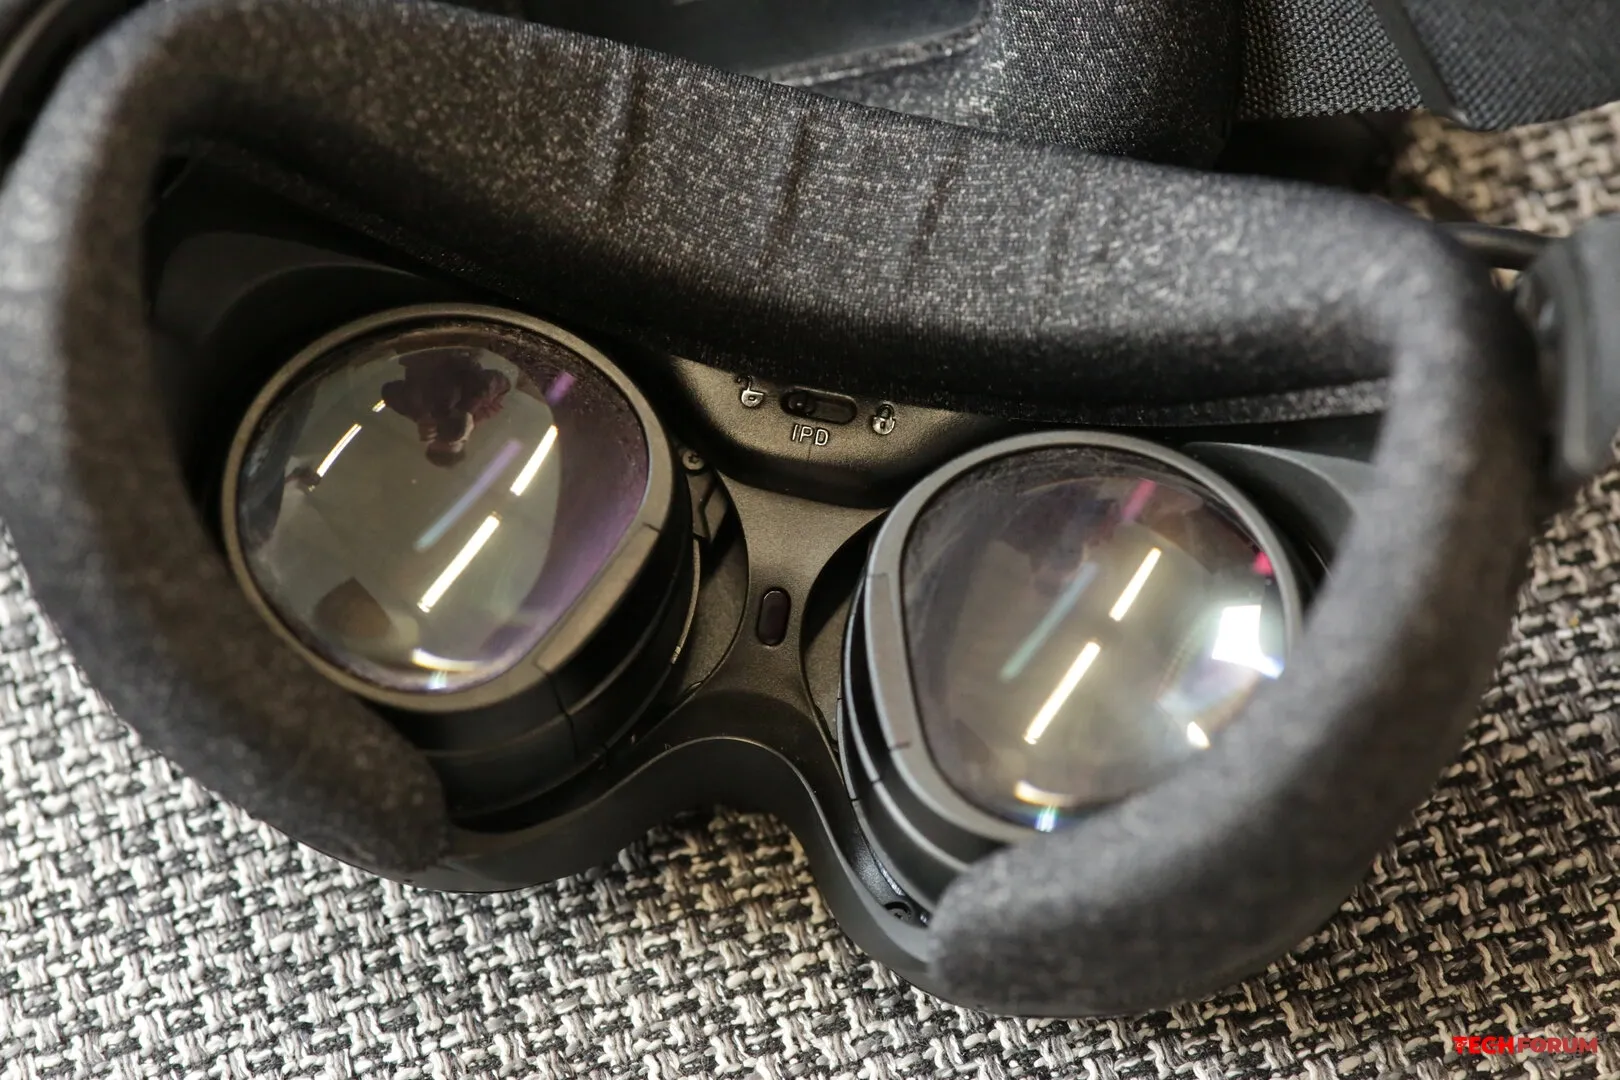
  • Steam Frame incelemesi Valve VR gözlüğü ne kadar iyi?
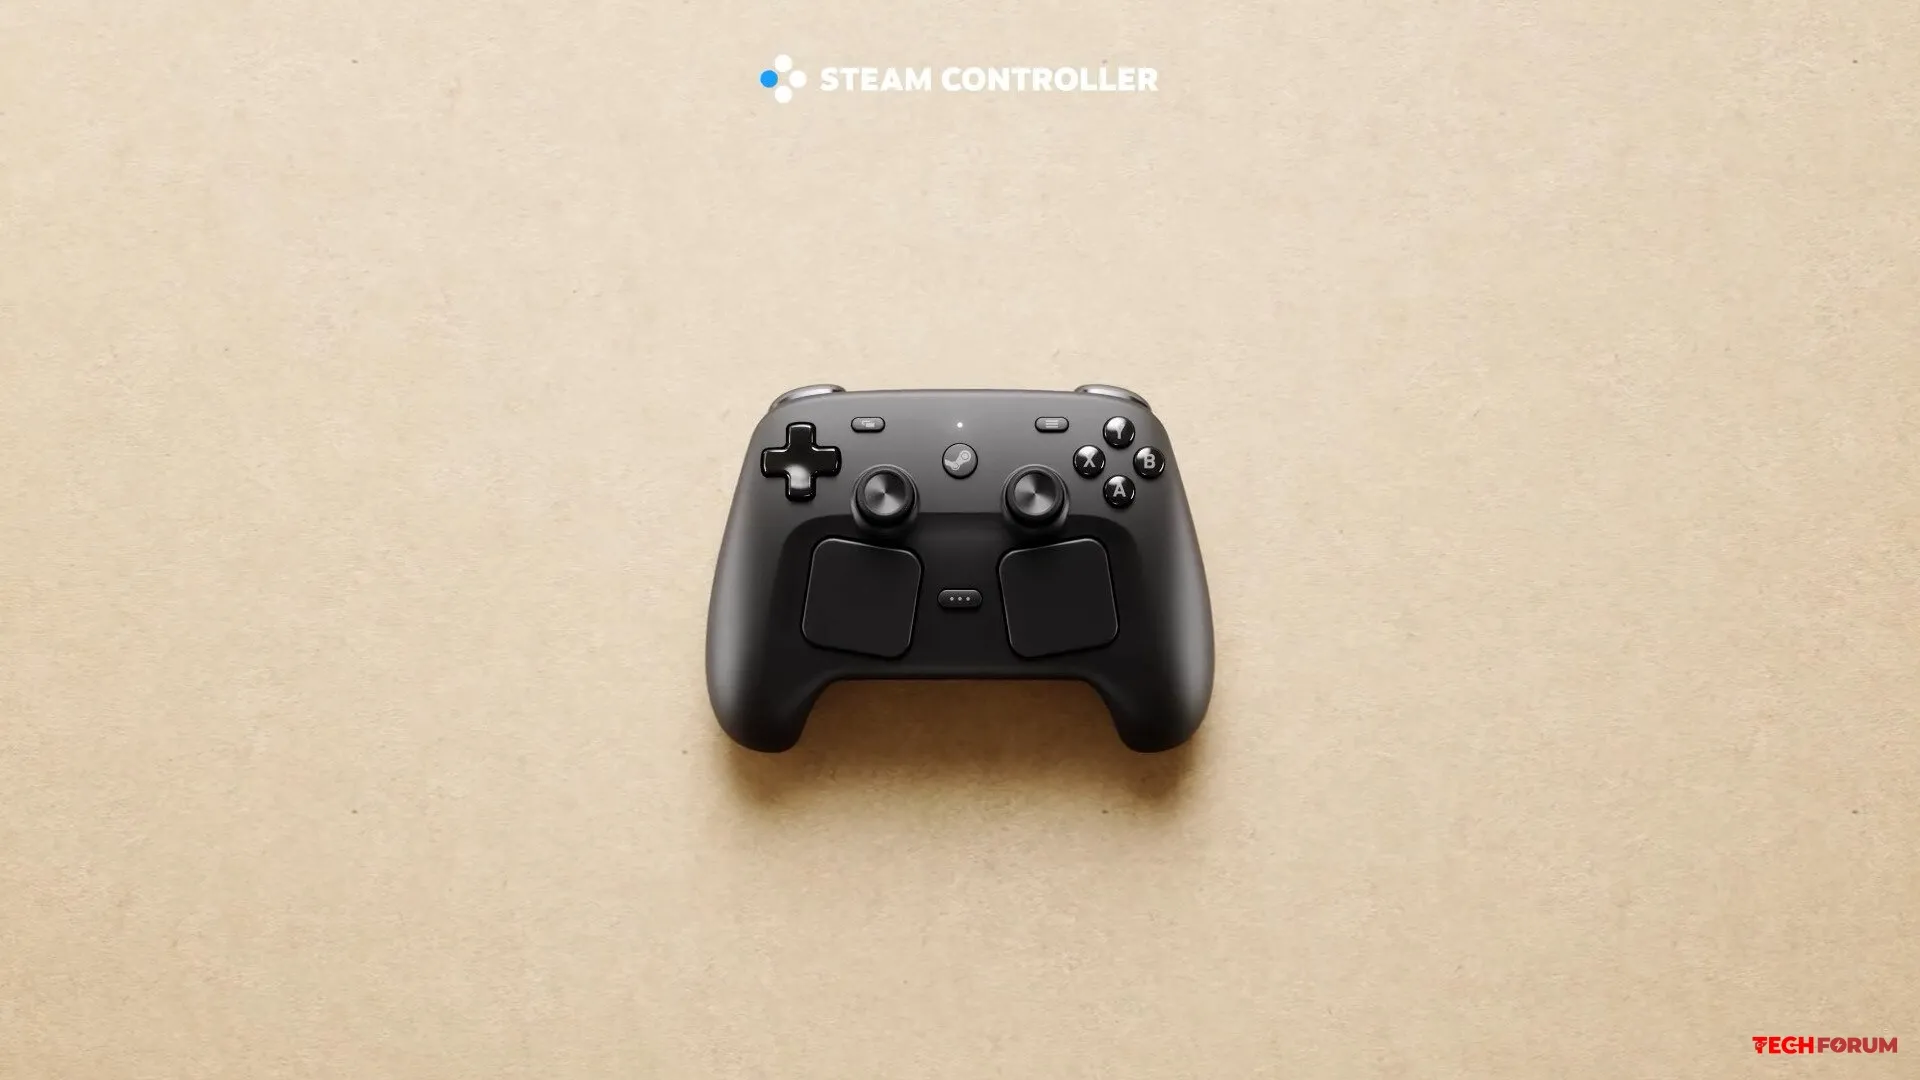
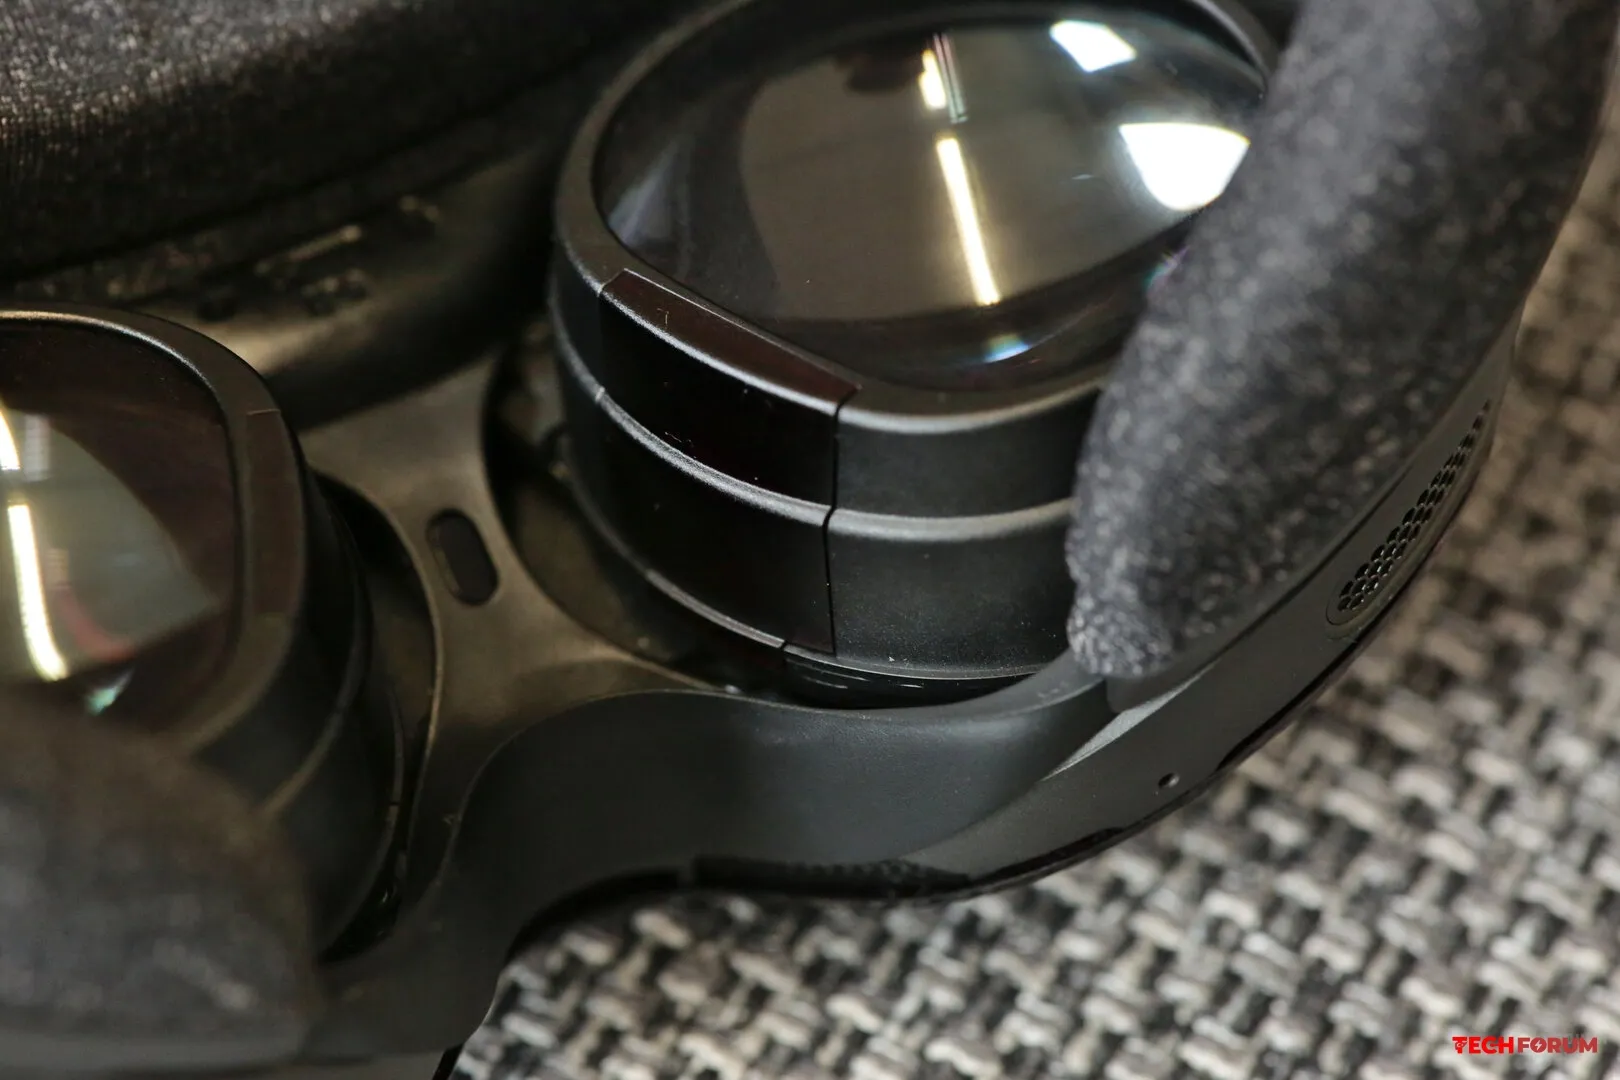
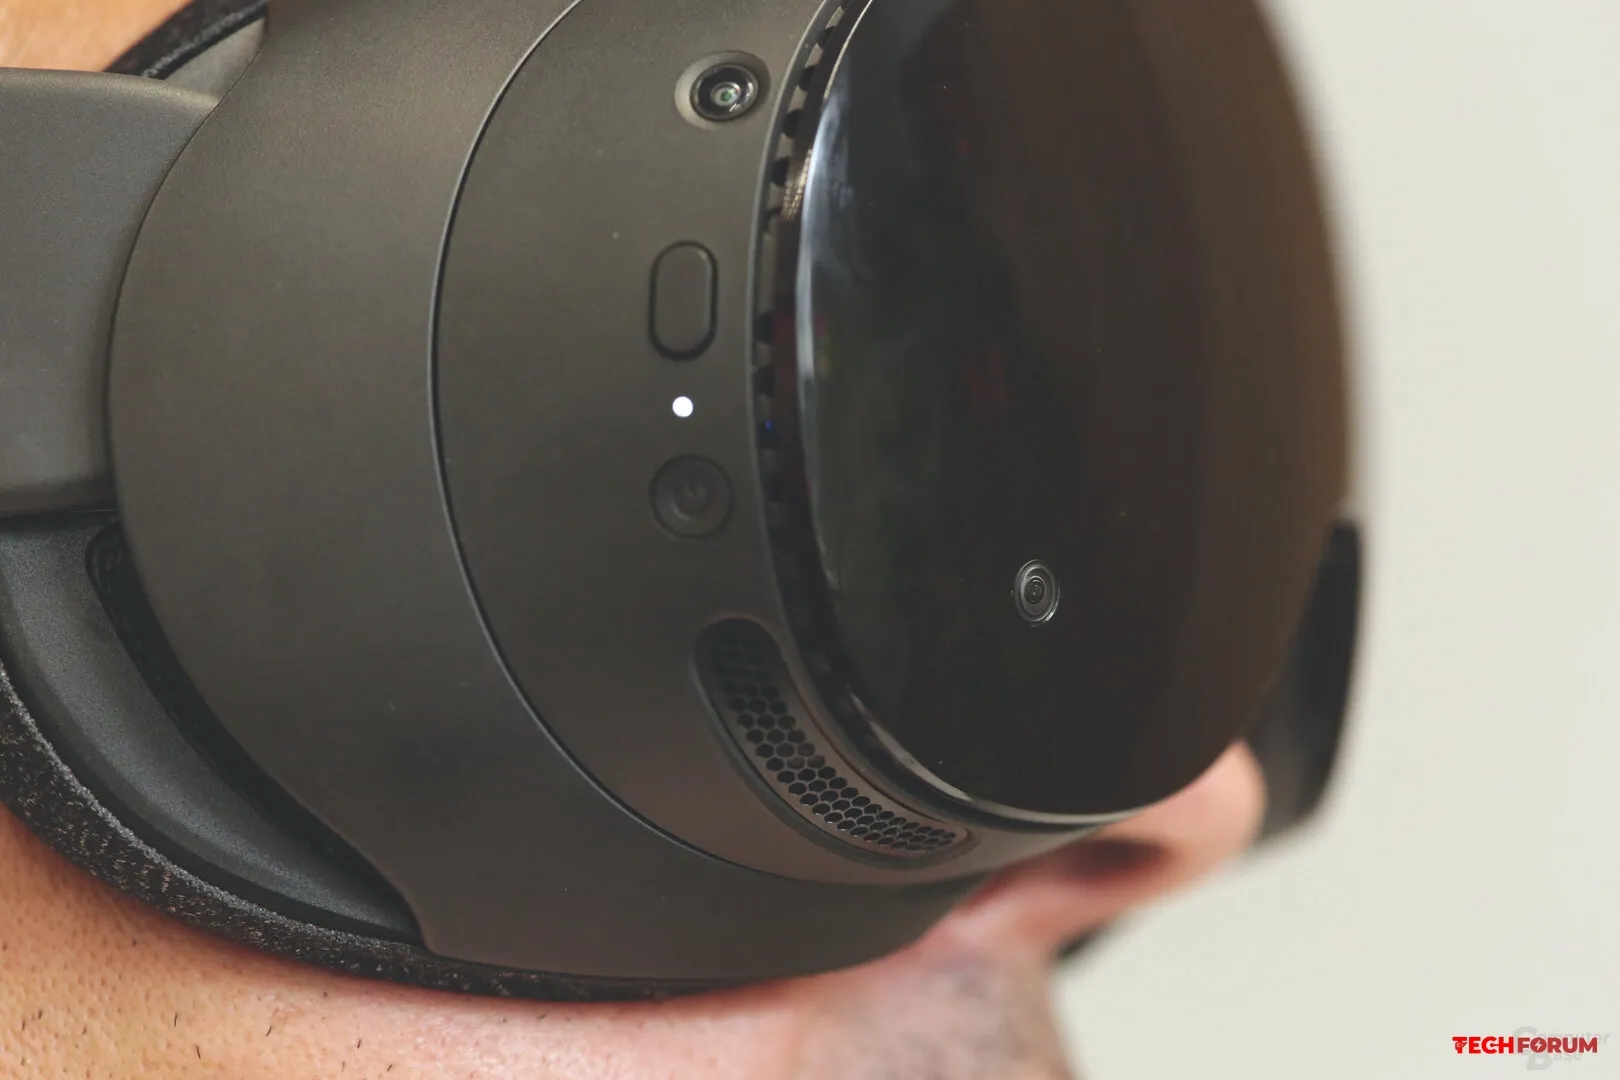
    Mayıs ayında yeni Steam Controller'ı ve Haziran/Temmuz aylarında Steam Machine'i (inceleme) takip eden Valve, bu yılki üçüncü ve son donanım sürümünü piyasaya sürüyor: yeni VR sistemi Steam Frame. Bu inceleme, izleme, görüntü kalitesi ve bağımsız kullanım ile yayın akışı açısından performansını ele alıyor.

    Steam Frame, Valve'ın tamamen kendi bünyesinde geliştirdiği ilk VR sistemi olan 2019 tarihli Valve Index'i (inceleme) takip ediyor . Ancak aslında Steam operatörünün üçüncü VR başlığı: 2016 tarihli HTC Vive (inceleme), HTC ile yakın işbirliği içinde oluşturulmuş ve SteamVR'ı tanıtmıştı.

    Steam Frame ve Valve Index: Önceki modeline göre iyileştirmeler karşılaştırması
    Steam Frame, Quest 3 ve PSVR 2: Valve'ın yeni PC VR kulaklıklarının karşılaştırması
    Peki, 2019'daki Valf Endeksi'ne kıyasla neler değişti? Aşağıdaki tablo kapsamlı bir genel bakış sunmaktadır; özellikle şunlar dikkat çekicidir.
    1. Dıştan izleme yerine içten dışa izleme (6DOF)
    2. Bağımsız Mod (Steam Frame Üzerinde Görüntüleme)
    3. Steam Link ile kablo yerine kablosuz olarak yayın yapın.
    4. Güç kaynağı kablo yerine lityum iyon pil ile sağlanır.
    5. Kilo kaybında belirgin azalma
    6. Göz takibi (odaklanmış görüntüleme ve yayın için) ve el takibi

    İki mod: akışlı ve bağımsız

    Valve Index (inceleme) Steam Link üzerinden içerik oynatmak için kablolu bir PC bağlantısı gerektiriyordu. Steam Frame artık Steam Link üzerinden kablosuz akışı (ve sadece kablosuz olarak) destekliyor ve oyunları kendi başına da işleyebiliyor.

    Valve, Steam Frame öncelikle oyun bilgisayarından veya dizüstü bilgisayardan yayın yapmaya odaklı olarak görüyor. Bağımsız çalışma özelliği de destekleniyor.
    Steam Frame, Steam kütüphanenizin tamamını yönetebilen, öncelikle yayın akışına odaklı, kablosuz bir VR gözlüğü ve kumanda setidir. Sürükleyici VR deneyimine adım atın veya arkanıza yaslanıp VR olmayan oyun kataloğunuzun keyfini çıkarın. Ayrıca bağımsız oyun oynamayı da destekler.
    Oyun yerel olarak işleniyor veya Steam Frame'e aktarılıyor olsun, SteamOS kullanıcı arayüzü varsayılan olarak kulaklıkta her zaman 90 Hz'de işlenir. Oyunun kendisinde ise yenileme hızı moda bağlıdır.

    1. Bağımsız (Steam Frame üzerinde görüntüleme)

    Steam Frame, Valve'ın x86 yerine Arm mimarisine sahip ilk SteamOS platformudur. Steam Deck ve Steam Machine (1. ve mevcut nesiller) x86 işlemciler kullanırken, Steam Frame Arm tabanlı Qualcomm Snapdragon 8 Gen 3 işlemci kullanmaktadır.

    Kullanılan işletim sistemi yine SteamOS, ancak bu sefer Arm için 64 bitlik bir sürüm. Valve ayrıca Steam'i ve Windows'tan Linux'a çeviri yapan Proton'u da buna göre uyarlamak zorunda kaldı (Proton for Arm64).

    Linux için Arm64 oyunları: Lighthouse Half-Life: Alyx

    Çevirinin olmadığı bir dünyada, Steam Frame'in çalışması için Arm64 üzerinde Linux için yazılıma ihtiyaç duyulmaktadır ve bu yazılım mevcuttur.

    Half-Life: Alyx'in Arm64 sürümü (inceleme) ( Linux için Vulkan sürümüne dayanmaktadır) lansmanda sunulan en öne çıkan örnektir, ancak bu "bağımsız sürüm" birkaç gün daha Steam Mağazasında satışta olacaktır. Bir diğer amiral gemisi oyun ise Alyx modu olarak ortaya çıkan ve halihazırda Erken Erişim'de bulunan Gunman Contracts'tır.

    Ancak, özellikle Steam Frame'in "Öncelik Yayın Akışına" verdiği göz önüne alındığında, kaç programcının bu yolu izleyeceği henüz belli değil.

    Odaklanmış akış, göz takibi kullanarak görüntüleme açısına göre görüntü kalitesini ayarlamak yerine, akış için kodlanan videonun bit hızını esas alır: yalnızca odaklanılan alan yüksek bir bit hızında kodlanırken, diğer alanlar daha düşük bir hızda kodlanır. Bu, iletilmesi gereken veri miktarını azaltır ve kablosuz akışı daha fazla durumda güvenilir hale getirmelidir.

    Testte, Half-Life: Alyx'in Windows PC sürümünün akışında bu teknolojinin etkisi, bağımsız moddaki foveal akışın etkisine kıyasla gözle algılanabilir değildi ancak görüntü her zaman pürüzsüzdü ve bağımsız sürüme göre önemli ölçüde daha yüksek kalitedeydi.

    Foveated Streaming, oyun entegrasyonu gerektirmez çünkü SteamVR kodlamayı kendisi halleder. Bu teknoloji, Windows PC'den yayın yaparken herhangi bir oyunla kullanılabilir.

    Şu anda yalnızca Windows bilgisayarlar için mevcuttur.

    Windows PC'den yayın yapma konusuna dikkat etmekte fayda var. Lansman sırasında, içerik yalnızca Windows PC'deki Steam İstemcisi üzerinden Steam Frame'e yayınlanabiliyor. SteamOS dahil olmak üzere alternatif işletim sistemlerine sahip sistemler henüz destek sunmuyor. Benzer şekilde, şu anda Steam Machine'den Steam Frame'e sinyal iletmek mümkün değil.

    Klavyeler, fareler veya üçüncü parti oyun kumandaları gibi diğer çevre birimleri de Bluetooth üzerinden bağlanabilir. Ancak bu ürünler için VR izleme özelliği planlanmamıştır.

    Kulaklıklar ve mikrofonlu kulaklıklar

    Steam Frame'de entegre stereo hoparlörlere ve 2 mikro diziye alternatif olarak, kulaklık veya mikrofonlu kulaklıklar da Bluetooth üzerinden eşleştirilebilir.

    Ekran ünitesinden kulaklara doğru yönlendirilmiş stereo hoparlörler oldukça ikna edici, ancak oyun oynarken başkalarını rahatsız etmek istemiyorsanız, Bluetooth kulaklık kullanmak en mantıklı seçenek.
    Mayıs ayında yeni Steam Controller'ı ve Haziran/Temmuz aylarında Steam Machine'i (inceleme) takip eden Valve, bu yılki üçüncü ve son donanım sürümünü piyasaya sürüyor: yeni VR sistemi Steam Frame. Bu inceleme, izleme, görüntü kalitesi ve bağımsız kullanım ile yayın akışı açısından performansını ele alıyor. Steam Frame, Valve'ın tamamen kendi bünyesinde geliştirdiği ilk VR sistemi olan 2019 tarihli Valve Index'i (inceleme) takip ediyor . Ancak aslında Steam operatörünün üçüncü VR başlığı: 2016 tarihli HTC Vive (inceleme), HTC ile yakın işbirliği içinde oluşturulmuş ve SteamVR'ı tanıtmıştı. Steam Frame ve Valve Index: Önceki modeline göre iyileştirmeler karşılaştırması Steam Frame, Quest 3 ve PSVR 2: Valve'ın yeni PC VR kulaklıklarının karşılaştırması Peki, 2019'daki Valf Endeksi'ne kıyasla neler değişti? Aşağıdaki tablo kapsamlı bir genel bakış sunmaktadır; özellikle şunlar dikkat çekicidir. [ol] [li]Dıştan izleme yerine içten dışa izleme (6DOF)[/li] [li]Bağımsız Mod (Steam Frame Üzerinde Görüntüleme)[/li] [li]Steam Link ile kablo yerine kablosuz olarak yayın yapın.[/li] [li]Güç kaynağı kablo yerine lityum iyon pil ile sağlanır.[/li] [li]Kilo kaybında belirgin azalma[/li] [li]Göz takibi (odaklanmış görüntüleme ve yayın için) ve el takibi[/li] [/ol] [h2]İki mod: akışlı ve bağımsız [/h2]Valve Index (inceleme) Steam Link üzerinden içerik oynatmak için kablolu bir PC bağlantısı gerektiriyordu. Steam Frame artık Steam Link üzerinden kablosuz akışı (ve sadece kablosuz olarak) destekliyor ve oyunları kendi başına da işleyebiliyor. Valve, Steam Frame öncelikle oyun bilgisayarından veya dizüstü bilgisayardan yayın yapmaya odaklı olarak görüyor. Bağımsız çalışma özelliği de destekleniyor. [quote]Steam Frame, Steam kütüphanenizin tamamını yönetebilen, öncelikle yayın akışına odaklı, kablosuz bir VR gözlüğü ve kumanda setidir. Sürükleyici VR deneyimine adım atın veya arkanıza yaslanıp VR olmayan oyun kataloğunuzun keyfini çıkarın. Ayrıca bağımsız oyun oynamayı da destekler.[/quote] Oyun yerel olarak işleniyor veya Steam Frame'e aktarılıyor olsun, SteamOS kullanıcı arayüzü varsayılan olarak kulaklıkta her zaman 90 Hz'de işlenir. Oyunun kendisinde ise yenileme hızı moda bağlıdır. [h3]1. Bağımsız (Steam Frame üzerinde görüntüleme) [/h3]Steam Frame, Valve'ın x86 yerine Arm mimarisine sahip ilk SteamOS platformudur. Steam Deck ve Steam Machine (1. ve mevcut nesiller) x86 işlemciler kullanırken, Steam Frame Arm tabanlı Qualcomm Snapdragon 8 Gen 3 işlemci kullanmaktadır. Kullanılan işletim sistemi yine SteamOS, ancak bu sefer Arm için 64 bitlik bir sürüm. Valve ayrıca Steam'i ve Windows'tan Linux'a çeviri yapan Proton'u da buna göre uyarlamak zorunda kaldı (Proton for Arm64). [h3]Linux için Arm64 oyunları: Lighthouse Half-Life: Alyx [/h3]Çevirinin olmadığı bir dünyada, Steam Frame'in çalışması için Arm64 üzerinde Linux için yazılıma ihtiyaç duyulmaktadır ve bu yazılım mevcuttur. Half-Life: Alyx'in Arm64 sürümü (inceleme) ( Linux için Vulkan sürümüne dayanmaktadır) lansmanda sunulan en öne çıkan örnektir, ancak bu "bağımsız sürüm" birkaç gün daha Steam Mağazasında satışta olacaktır. Bir diğer amiral gemisi oyun ise Alyx modu olarak ortaya çıkan ve halihazırda Erken Erişim'de bulunan Gunman Contracts'tır. Ancak, özellikle Steam Frame'in "Öncelik Yayın Akışına" verdiği göz önüne alındığında, kaç programcının bu yolu izleyeceği henüz belli değil. Odaklanmış akış, göz takibi kullanarak görüntüleme açısına göre görüntü kalitesini ayarlamak yerine, akış için kodlanan videonun bit hızını esas alır: yalnızca odaklanılan alan yüksek bir bit hızında kodlanırken, diğer alanlar daha düşük bir hızda kodlanır. Bu, iletilmesi gereken veri miktarını azaltır ve kablosuz akışı daha fazla durumda güvenilir hale getirmelidir. Testte, Half-Life: Alyx'in Windows PC sürümünün akışında bu teknolojinin etkisi, bağımsız moddaki foveal akışın etkisine kıyasla gözle algılanabilir değildi ancak görüntü her zaman pürüzsüzdü ve bağımsız sürüme göre önemli ölçüde daha yüksek kalitedeydi. Foveated Streaming, oyun entegrasyonu gerektirmez çünkü SteamVR kodlamayı kendisi halleder. Bu teknoloji, Windows PC'den yayın yaparken herhangi bir oyunla kullanılabilir. [h3]Şu anda yalnızca Windows bilgisayarlar için mevcuttur.[/h3] Windows PC'den yayın yapma konusuna dikkat etmekte fayda var. Lansman sırasında, içerik yalnızca Windows PC'deki Steam İstemcisi üzerinden Steam Frame'e yayınlanabiliyor. SteamOS dahil olmak üzere alternatif işletim sistemlerine sahip sistemler henüz destek sunmuyor. Benzer şekilde, şu anda Steam Machine'den Steam Frame'e sinyal iletmek mümkün değil. Klavyeler, fareler veya üçüncü parti oyun kumandaları gibi diğer çevre birimleri de Bluetooth üzerinden bağlanabilir. Ancak bu ürünler için VR izleme özelliği planlanmamıştır. [h3]Kulaklıklar ve mikrofonlu kulaklıklar [/h3]Steam Frame'de entegre stereo hoparlörlere ve 2 mikro diziye alternatif olarak, kulaklık veya mikrofonlu kulaklıklar da Bluetooth üzerinden eşleştirilebilir. Ekran ünitesinden kulaklara doğru yönlendirilmiş stereo hoparlörler oldukça ikna edici, ancak oyun oynarken başkalarını rahatsız etmek istemiyorsanız, Bluetooth kulaklık kullanmak en mantıklı seçenek.
    Beğen
    9
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Çinli Loongson 9A1000 grafik kartı 2027 yılında piyasaya sürülecek
    Çinli Loongson şirketi, 9A1000 grafik kartının satışlarının 2027 yılının ilk yarısında başlayacağını duyurdu. Şirketin ilk GPU'su, Radeon RX 550 ile yaklaşık olarak aynı seviyede grafik performansı ve yapay zeka iş yüklerinde 40 TOPS'a kadar performans sunacak.

    Loongson CEO'su Hu Weiwu, 9A1000'in fiyatının henüz belirlenmediğini ve büyük ölçüde LPDDR4 video belleğinin maliyetine bağlı olacağını belirtti. Geliştirici, cihazı hem giriş seviyesi bir grafik kartı hem de bir yapay zeka hızlandırıcı olarak konumlandırıyor.

    Şirket, ürününün teknolojik bağımsızlığa yönelik artan taleplerin olduğu özel pazarlarda rekabetçi olduğunu düşünüyor.

    Loongson, açık pazardaki rekabet gücünü yeni ürünün Windows'a başarılı bir şekilde uyarlanmasına bağlıyor ve buna uygun bir grafik sürücüsü yayınlama planlarını duyurdu.

    Geliştirici, Loongson 2K3000'in entegre grafiklerine kıyasla performansta beş kattan fazla bir artış olduğunu iddia ediyor. Grafik işlem hattı sayısı iki katına çıkarılmış, frekans %25 artırılmış, akış işlemcilerinin alanı %20 azaltılmış ve düşük yük altında güç tüketimi %70 düşürülmüştür.

    9A1000, OpenGL 4.0 ve OpenGL ES 3.2'yi destekliyor ve 40 TOPS'a kadar yapay zeka performansı sunuyor. Hu Weiwu'ya göre, bazı müşteriler halihazırda 9A1000 tabanlı yapay zeka destekli sistemler geliştiriyor.
    Çinli Loongson şirketi, 9A1000 grafik kartının satışlarının 2027 yılının ilk yarısında başlayacağını duyurdu. Şirketin ilk GPU'su, Radeon RX 550 ile yaklaşık olarak aynı seviyede grafik performansı ve yapay zeka iş yüklerinde 40 TOPS'a kadar performans sunacak. Loongson CEO'su Hu Weiwu, 9A1000'in fiyatının henüz belirlenmediğini ve büyük ölçüde LPDDR4 video belleğinin maliyetine bağlı olacağını belirtti. Geliştirici, cihazı hem giriş seviyesi bir grafik kartı hem de bir yapay zeka hızlandırıcı olarak konumlandırıyor. Şirket, ürününün teknolojik bağımsızlığa yönelik artan taleplerin olduğu özel pazarlarda rekabetçi olduğunu düşünüyor. Loongson, açık pazardaki rekabet gücünü yeni ürünün Windows'a başarılı bir şekilde uyarlanmasına bağlıyor ve buna uygun bir grafik sürücüsü yayınlama planlarını duyurdu. Geliştirici, Loongson 2K3000'in entegre grafiklerine kıyasla performansta beş kattan fazla bir artış olduğunu iddia ediyor. Grafik işlem hattı sayısı iki katına çıkarılmış, frekans %25 artırılmış, akış işlemcilerinin alanı %20 azaltılmış ve düşük yük altında güç tüketimi %70 düşürülmüştür. 9A1000, OpenGL 4.0 ve OpenGL ES 3.2'yi destekliyor ve 40 TOPS'a kadar yapay zeka performansı sunuyor. Hu Weiwu'ya göre, bazı müşteriler halihazırda 9A1000 tabanlı yapay zeka destekli sistemler geliştiriyor.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 800 Görüntülemeler 0 Değerlendirmeler
  • AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti.

    Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi.

    Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor.

    Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu.

    Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü.

    Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    AV-TEST Enstitüsü 2026'nın En İyi ve En Kötü Antivirüs Programlarını Açıkladı. Defender En Üst Sıradaki Yerini Kaybetti. Bağımsız kuruluş AV-TEST, en iyi antivirüs programları sıralamasını güncelledi. Uzmanlar, özel antivirüs yazılımları üzerinde bir dizi test daha gerçekleştirerek koruma etkinliği, hız ve kullanım kolaylığını değerlendirdi. Bu parametrelerin her birine 6 puana kadar puan verilebiliyor ve toplamda 18 puanlık maksimum bir skor elde ediliyor. Bu sefer sekiz program maksimum puanı aldı. Bunlar arasında Avast Free Antivirus ve AVG Antivirus Free gibi ücretsiz çözümlerin yanı sıra ücretli programlar da yer aldı. Ücretli programlar arasında Bitdefender Total Security, ESET Security Ultimate, F-Secure Total, Kaspersky Premium, McAfee Total Protection ve Norton 360 bulunuyordu. Ancak Windows'un yerleşik antivirüs programı Defender, en yüksek puanını kaybetti. Bu sefer 18 üzerinden sadece 17,5 puan aldı. Bunun nedeni, diğer programların kurulumu sırasında artan sistem yüküydü. Defender, program kurulumunu %60 oranında yavaşlatırken, alternatifleri kurulum hızını yalnızca %30 oranında azaltıyor. Bu nedenle Microsoft, nihai puanından yarım puan kesti. Testlerde en büyük performansı göstermeyen ise sadece 16 puan alan EnigmaSoft Spyhunter oldu.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 971 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal