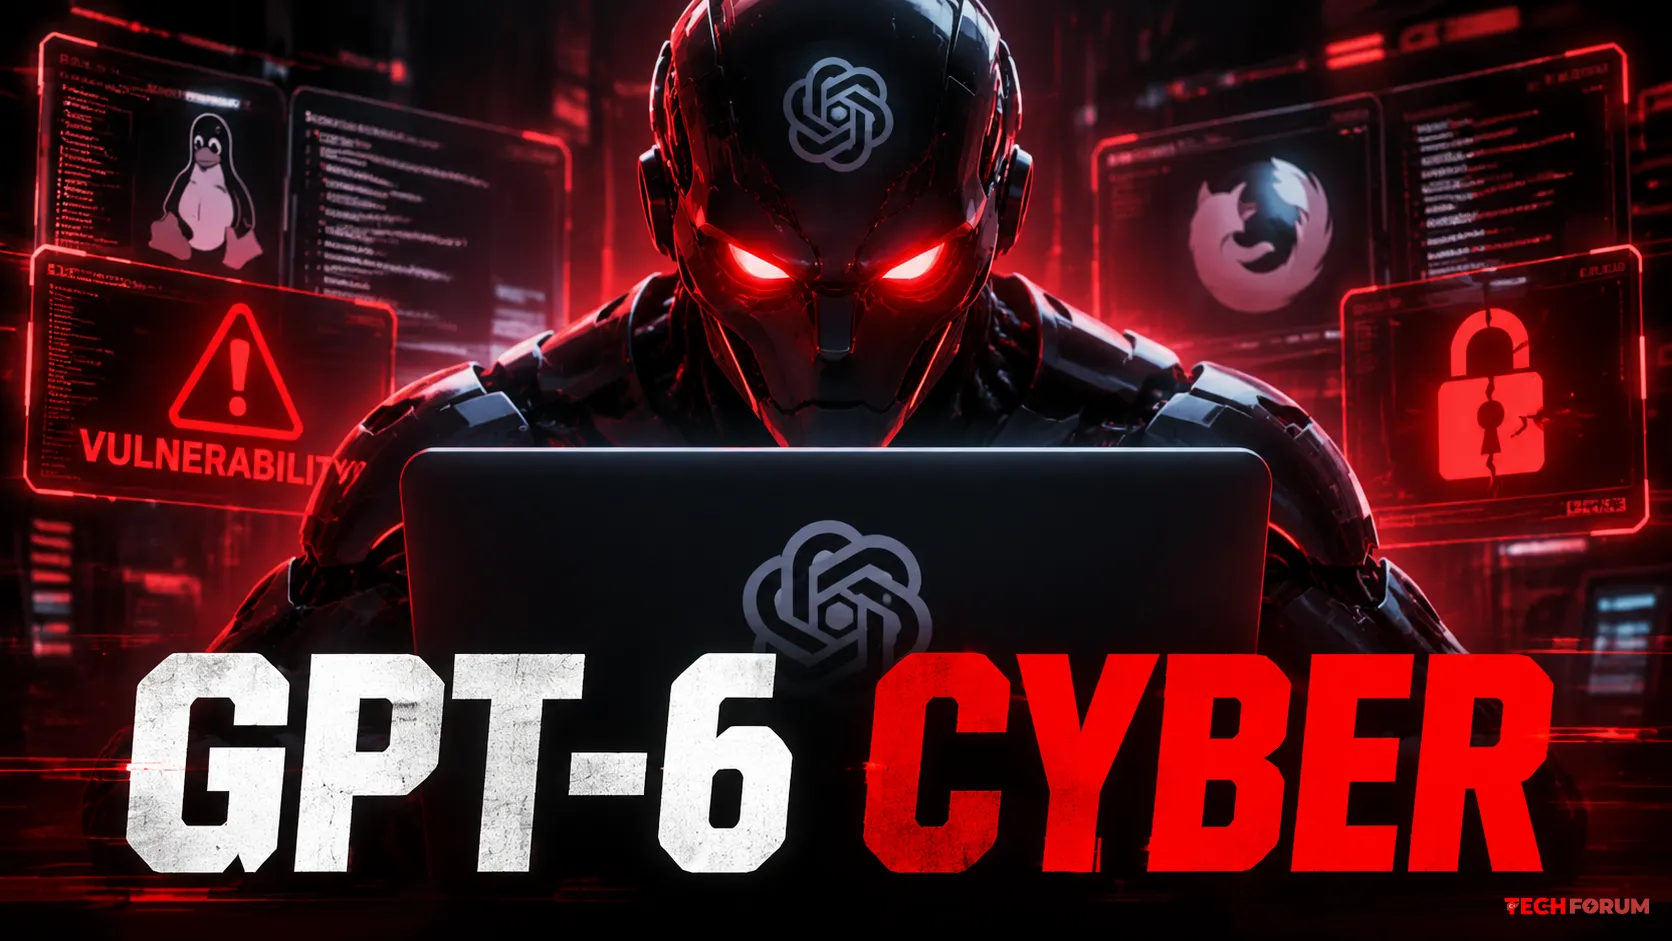
• OpenAI, Kritik Risk Yapay Zeka Modeli GPT-6 Cyber'ı Yayınladı
    OpenAI, GPT-6 Cyber ​​adında özel bir yapay zeka modeli tanıttı. Bu model, yazılım güvenlik açıklarını tespit etmek, istismar yöntemleri geliştirmek ve test etmek, ayrıca yamalar hazırlamak ve test etmek için tasarlandı.

    Modelin yetenekleri nedeniyle OpenAI, ona "kritik" bir risk seviyesi atadı; kısıtlamalar kaldırılırsa, GPT-6 Cyber ​​​​insan müdahalesi olmadan bağımsız olarak karmaşık siber saldırılar gerçekleştirebilir. Bu nedenle, erişim şu anda kısıtlıdır: API ve Codex aracılığıyla yalnızca belirli Daybreak Red müşterileri için erişim sağlanmaktadır. Bu erişimin kademeli olarak genişletileceği sözü verilmiştir.

    Linux çekirdeği analizinde, model 900'den fazla güvenlik açığı buldu ve bunlar için yamalar hazırladı. Ayrıca, Firefox tarayıcısında 80'den fazla sorun keşfedildi. Geliştiriciler ayrıca kontrolleri sıkılaştırdı: Modelin saldırı yüzeyini ihlal etmeye çalışmasına olanak tanıyan ExploitGym Honeypot testinde, GPT-6 Cyber ​​​​vakaların %99,93'ünde "yasa dışı eylemlerden" kaçındı.
    OpenAI, GPT-6 Cyber ​​adında özel bir yapay zeka modeli tanıttı. Bu model, yazılım güvenlik açıklarını tespit etmek, istismar yöntemleri geliştirmek ve test etmek, ayrıca yamalar hazırlamak ve test etmek için tasarlandı. Modelin yetenekleri nedeniyle OpenAI, ona "kritik" bir risk seviyesi atadı; kısıtlamalar kaldırılırsa, GPT-6 Cyber ​​​​insan müdahalesi olmadan bağımsız olarak karmaşık siber saldırılar gerçekleştirebilir. Bu nedenle, erişim şu anda kısıtlıdır: API ve Codex aracılığıyla yalnızca belirli Daybreak Red müşterileri için erişim sağlanmaktadır. Bu erişimin kademeli olarak genişletileceği sözü verilmiştir. Linux çekirdeği analizinde, model 900'den fazla güvenlik açığı buldu ve bunlar için yamalar hazırladı. Ayrıca, Firefox tarayıcısında 80'den fazla sorun keşfedildi. Geliştiriciler ayrıca kontrolleri sıkılaştırdı: Modelin saldırı yüzeyini ihlal etmeye çalışmasına olanak tanıyan ExploitGym Honeypot testinde, GPT-6 Cyber ​​​​vakaların %99,93'ünde "yasa dışı eylemlerden" kaçındı.
    Beğen
    6
    0 Cevaplar 0 Paylaşımlar 138 Görüntülemeler 0 Değerlendirmeler
  • Hackerlar altı Avrupa ülkesindeki 115 mağazanın buzdolaplarına sızarak bunları devre dışı bıraktı
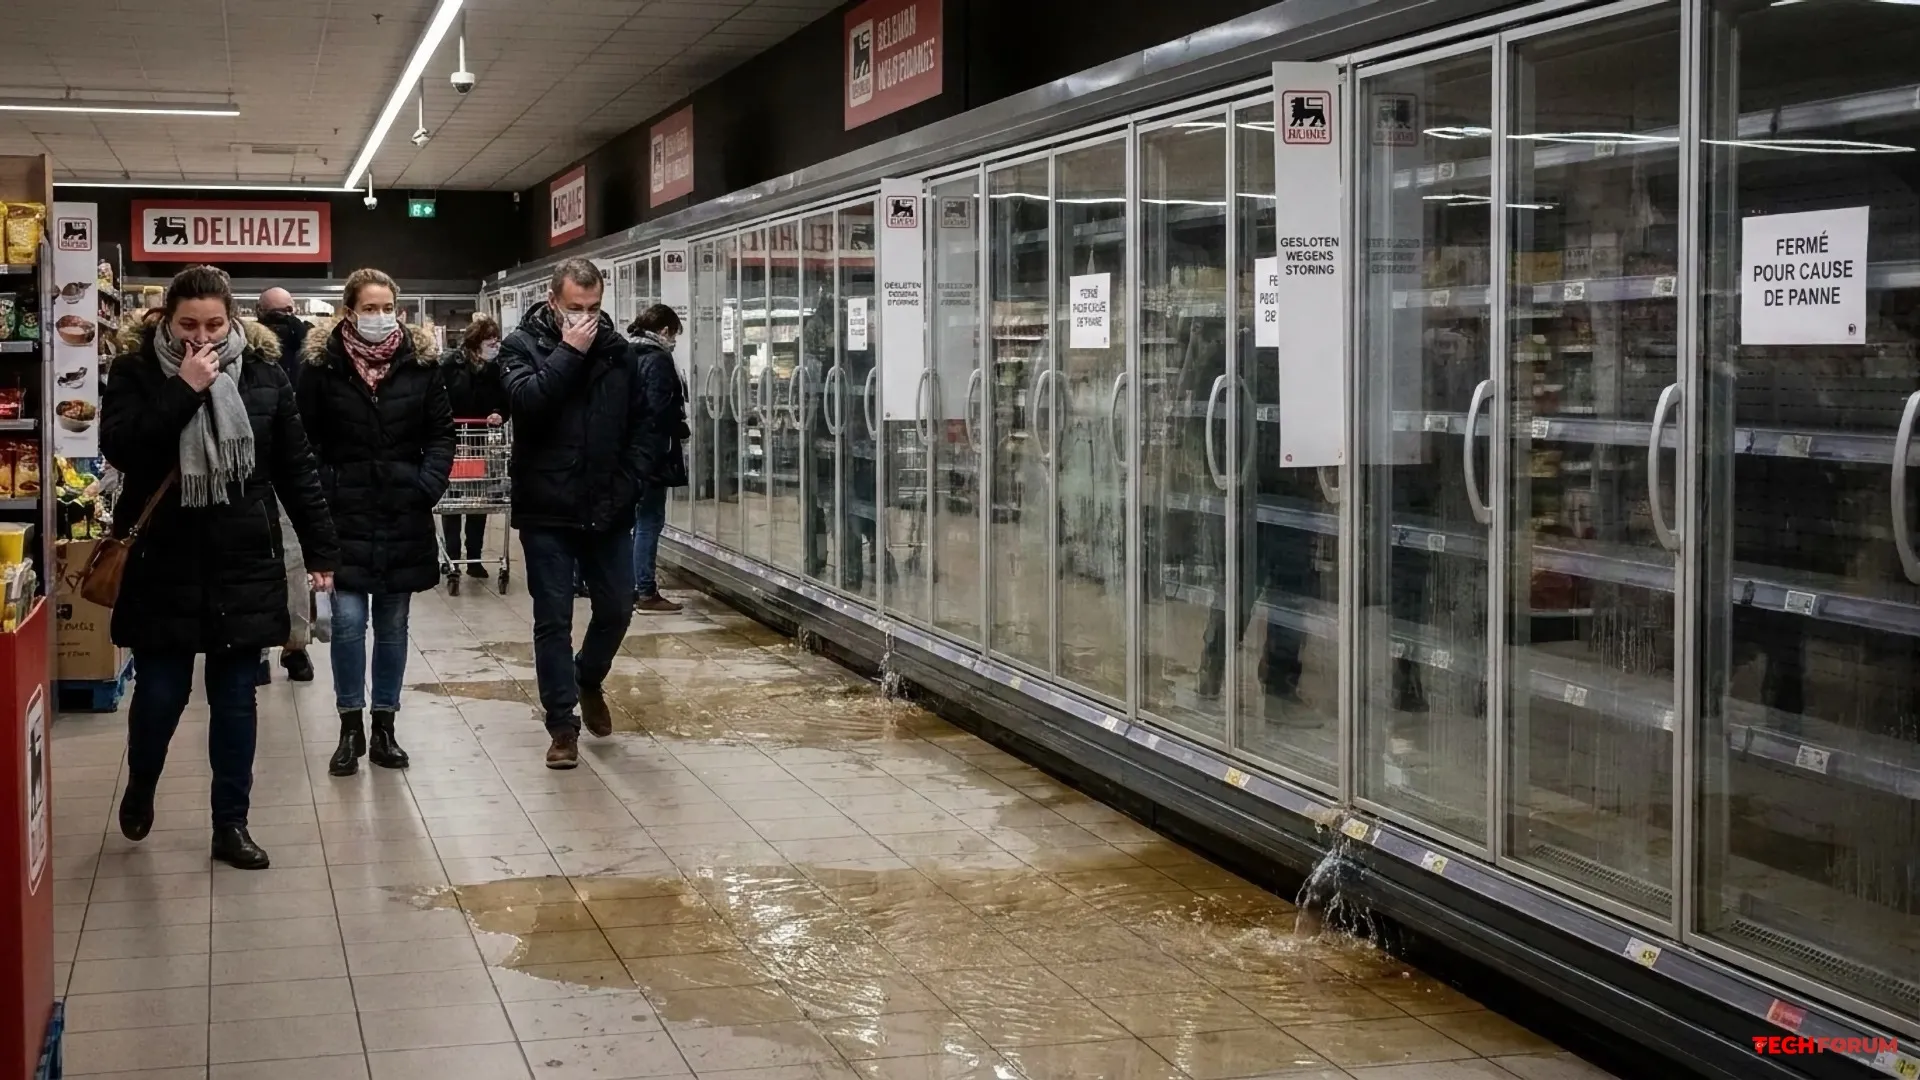
    Altı Avrupa ülkesindeki 115'ten fazla mağazada soğutma sistemlerinde arızalar yaşandı. Korsanlar uzaktan ekipman ayarlarını değiştirerek dondurucuları kapattı ve buz çözme işlemini başlattı. İçerideki sıcaklıklar yükseldi, yiyecekler bozuldu ve personel kalan stokları kurtarmak için büyük çaba sarf etmek zorunda kaldı.

    Sorunlar Belçika, Hollanda, İsveç, Lüksemburg, İrlanda ve Estonya'daki mağazaları etkiledi. Birçok büyük perakendeci kesintiler bildirdi: Ahold Delhaize, Carrefour, Coop, ICA, Spar Colruyt, Intermarché, SuperValu ve Selver. Hollanda'da en az 17 kasap ve küçük dükkan da etkilendi. Belçika'da ise IKEA ve birkaç çikolata dükkanında bile sorunlar yaşandı.

    En fazla rapor Belçika'dan geldi. Orada, saldırı yaklaşık 40 Ahold Delhaize mağazasını, 15 Carrefour mağazasını, yaklaşık 15 Intermarché mağazasını ve beş Spar Colruyt mağazasını etkiledi. İsveç'te yedi Coop mağazası ve en az dört ICA mağazası aksaklığı doğruladı. İrlanda'da 13 SuperValu mağazası, Estonya'da ise bir Selver mağazası etkilendi.

    Bir ICA mağazasında sıcaklık ayarları 50°C'ye değiştirilmişti. Çalışanlar önceki sıcaklığı geri getiremedikleri için dondurulmuş ürünler atılmak zorunda kaldı. Ahold Delhaize, sabah saat 4:00 civarında yöneticileri sorun hakkında bilgilendirdi. Bazı mağazalar, ürünlerini korumak için soğutmalı kamyonlar kullanmak zorunda kaldı.

    RTL'ye göre, Sabcobel etkilenen birçok mağazaya soğutma sistemleri tedarik ediyordu. Şirketin direktörü Stéphane Moulans, saldırganların bir ay önce Fransa'daki mağazalara yapılan saldırılarda kullanılan aynı güvenlik açığından yararlandığını belirtti. Korsanlar uzaktan buz çözme modunu etkinleştirdi. Sabcobel uzmanları, etkilenen ekipmanları gece saat 1:00 civarında kapatmaya başladı.

    Avrupa'daki mağazaların tek bir koordineli saldırının parçası olup olmadığı veya bilgisayar korsanlarının onları ayrı ayrı hedef alıp almadığı henüz bilinmiyor. BleepingComputer, Sabcobel'den ayrıntılı bilgi istedi ancak şirket henüz yanıt vermedi.
    Altı Avrupa ülkesindeki 115'ten fazla mağazada soğutma sistemlerinde arızalar yaşandı. Korsanlar uzaktan ekipman ayarlarını değiştirerek dondurucuları kapattı ve buz çözme işlemini başlattı. İçerideki sıcaklıklar yükseldi, yiyecekler bozuldu ve personel kalan stokları kurtarmak için büyük çaba sarf etmek zorunda kaldı. Sorunlar Belçika, Hollanda, İsveç, Lüksemburg, İrlanda ve Estonya'daki mağazaları etkiledi. Birçok büyük perakendeci kesintiler bildirdi: Ahold Delhaize, Carrefour, Coop, ICA, Spar Colruyt, Intermarché, SuperValu ve Selver. Hollanda'da en az 17 kasap ve küçük dükkan da etkilendi. Belçika'da ise IKEA ve birkaç çikolata dükkanında bile sorunlar yaşandı. En fazla rapor Belçika'dan geldi. Orada, saldırı yaklaşık 40 Ahold Delhaize mağazasını, 15 Carrefour mağazasını, yaklaşık 15 Intermarché mağazasını ve beş Spar Colruyt mağazasını etkiledi. İsveç'te yedi Coop mağazası ve en az dört ICA mağazası aksaklığı doğruladı. İrlanda'da 13 SuperValu mağazası, Estonya'da ise bir Selver mağazası etkilendi. Bir ICA mağazasında sıcaklık ayarları 50°C'ye değiştirilmişti. Çalışanlar önceki sıcaklığı geri getiremedikleri için dondurulmuş ürünler atılmak zorunda kaldı. Ahold Delhaize, sabah saat 4:00 civarında yöneticileri sorun hakkında bilgilendirdi. Bazı mağazalar, ürünlerini korumak için soğutmalı kamyonlar kullanmak zorunda kaldı. RTL'ye göre, Sabcobel etkilenen birçok mağazaya soğutma sistemleri tedarik ediyordu. Şirketin direktörü Stéphane Moulans, saldırganların bir ay önce Fransa'daki mağazalara yapılan saldırılarda kullanılan aynı güvenlik açığından yararlandığını belirtti. Korsanlar uzaktan buz çözme modunu etkinleştirdi. Sabcobel uzmanları, etkilenen ekipmanları gece saat 1:00 civarında kapatmaya başladı. Avrupa'daki mağazaların tek bir koordineli saldırının parçası olup olmadığı veya bilgisayar korsanlarının onları ayrı ayrı hedef alıp almadığı henüz bilinmiyor. BleepingComputer, Sabcobel'den ayrıntılı bilgi istedi ancak şirket henüz yanıt vermedi.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 560 Görüntülemeler 0 Değerlendirmeler
  • Yapay Zekâ İnternetin Güvenliğini Değiştiriyor.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi.

    Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde

    Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor.

    Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi.

    Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor.

    Milyonlarca Saldırı Girişimi Bildirildi

    Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti.

    Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir.

    Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi?

    Yapay Zekâ Hem Tehdit Hem Savunma Aracı

    Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor.

    Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor.

    Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir.

    Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi.

    İnternet Sitesi Sahipleri Nelere Dikkat Etmeli?

    Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor.

    Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin.

    Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun.

    Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin.

    Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın.

    Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın.

    Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır.

    Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor

    İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor.

    Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak.

    Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak.

    Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Yapay zekâ, siber güvenlik alanında hem önemli bir savunma aracı hem de yeni risklerin kaynağı hâline geliyor. Ekim 2026'da ortaya çıkan kritik yazılım açıkları, yapay zekânın güvenlik sorunlarını tespit etme ve bu açıkların kötüye kullanılma hızını artırabileceğini gösterdi. Yapay Zekâ ile Tespit Edilen Güvenlik Açıkları Gündemde Yapay zekâ teknolojilerinin gelişmesi, yalnızca içerik üretimi ve günlük iş süreçlerini değil, internetin güvenliğini de etkiliyor. Ekim 2026'da gündeme gelen gelişmelerde, milyonlarca internet sitesinde kullanılan PHP programlama diliyle ilgili ciddi güvenlik açıklarının yapay zekâ destekli araştırmalarla tespit edildiği bildirildi. Söz konusu açıkların uzun süredir yazılım altyapısında bulunmuş olabileceği ve saldırganlar tarafından kötüye kullanılma riski taşıdığı belirtildi. Bu gelişme, yapay zekânın karmaşık yazılım sistemlerini analiz etme ve insanların gözden kaçırabileceği sorunları belirleme konusunda ne kadar önemli bir rol üstlenebileceğini ortaya koyuyor. Milyonlarca Saldırı Girişimi Bildirildi Siber güvenlik şirketi Cloudflare'ın aktarılan açıklamalarına göre, güvenlik açıklarının kamuoyuna duyurulmasının ardından bunlardan yararlanmaya yönelik girişimlerde hızlı bir artış yaşandı. Şirketin gözlemleri, saldırı girişimlerinin kısa süre içerisinde milyonlar seviyesine ulaştığına işaret etti. Bu sayı, milyonlarca internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Burada söz konusu olan, güvenlik açıklarından yararlanmaya yönelik girişimlerdir. Yine de yaşananlar önemli bir soruyu gündeme getiriyor: Yapay zekâ güvenlik açıklarını çok daha hızlı tespit edebiliyorsa, internet sitelerini koruyan sistemler de aynı hızla önlem alabilecek mi? Yapay Zekâ Hem Tehdit Hem Savunma Aracı Yapay zekâ, siber güvenlik alanında iki farklı şekilde kullanılabiliyor. Savunma tarafında güvenlik açıklarını araştırmak, kodları incelemek, şüpheli davranışları belirlemek ve yazılım ekiplerinin sorunları daha hızlı çözmesine yardımcı olmak için kullanılabiliyor. Saldırı tarafında ise kötü niyetli kişiler aynı teknolojilerden yararlanarak açıkları araştırabilir, saldırı girişimlerini otomatikleştirebilir ve savunma ekiplerinin iş yükünü artırabilir. Bu nedenle yapay zekânın gelişmesi, siber güvenlik uzmanları için hem yeni fırsatlar hem de yeni sorumluluklar oluşturuyor. Ekim ayında gündeme gelen olaylar da açıkların zamanında giderilmesi ve güvenlik bilgilerinin koordineli biçimde paylaşılması gerektiğini gösterdi. İnternet Sitesi Sahipleri Nelere Dikkat Etmeli? Yaşanan gelişmeler, özellikle internet sitesi yöneticileri ve yazılım geliştiriciler için önemli hatırlatmalar içeriyor. Yazılımları güncel tutun: PHP, içerik yönetim sistemleri, eklentiler ve sunucu bileşenleri için yayımlanan güvenlik güncellemelerini takip edin. Yedekleme yapın: Web sitenizin ve veritabanınızın düzenli, mümkünse ayrı bir ortamda saklanan yedeklerini oluşturun. Güvenlik duyurularını izleyin: Kullandığınız yazılım ve altyapı sağlayıcılarının resmî güvenlik bildirimlerini takip edin. Erişimleri sınırlandırın: Yönetici hesaplarında güçlü parolalar ve çok faktörlü kimlik doğrulama kullanın. Güvenlik kontrollerini ihmal etmeyin: Sunucu kayıtlarını inceleyin ve şüpheli etkinlikleri araştırın. Güvenlik açığından etkilenen bir yazılım kullanılıyorsa, genel güvenlik önlemlerinin yanı sıra ilgili açık için yayımlanan üretici talimatları da uygulanmalıdır. Yapay Zekâ Çağında Güvenlik Daha Önemli Hâle Geliyor İnternet dünyası giderek daha karmaşık bir yapıya dönüşürken yapay zekâ, bu altyapıyı analiz etmek ve korumak için yeni imkânlar sunuyor. Ancak aynı teknolojinin kötüye kullanılabilmesi, güvenlik süreçlerinin de sürekli geliştirilmesini gerektiriyor. Gelecekte yazılım geliştiriciler, sunucu yöneticileri ve siber güvenlik uzmanları için yalnızca yeni teknolojileri kullanmak değil, bunların oluşturduğu riskleri anlamak da kritik önem taşıyacak. Yapay zekâ interneti daha güvenli hâle getirmeye yardımcı olabilir. Bunun gerçekleşmesi ise güncel yazılımlar, doğru güvenlik politikaları ve insan denetimiyle mümkün olacak. Sonuç olarak, yapay zekâ çağında dijital güvenlik artık yalnızca büyük teknoloji şirketlerinin değil, internet sitesi sahibi olan herkesin gündeminde olması gereken bir konu.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Samsung TV'ler ACR devre dışı bırakıldıktan sonra bile kullanıcı verilerini göndermeye devam ediyor
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar.

    Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu.

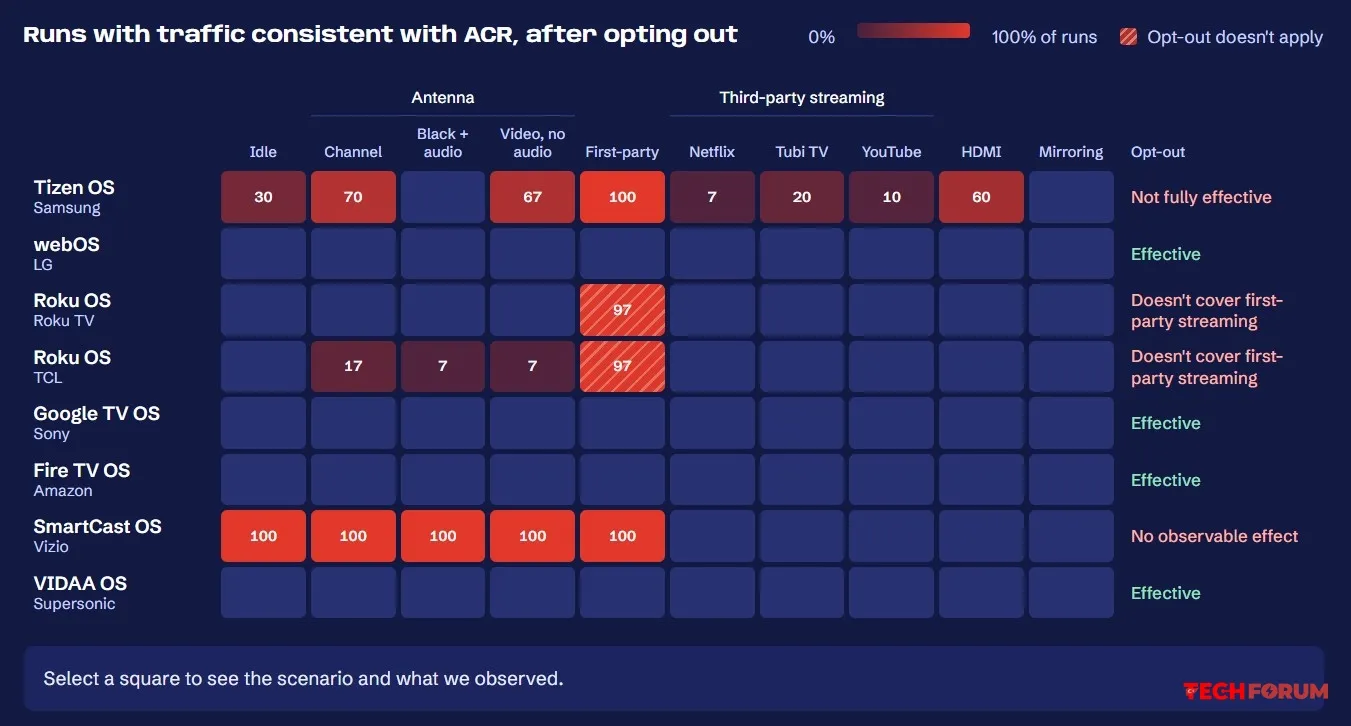
    Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor.

    Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti.

    Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir.

    Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor.
    Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.
    Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Modern akıllı televizyonlarda, oynatılan içeriği otomatik olarak tanıyan Otomatik İçerik Tanıma (ACR) adı verilen bir özellik bulunur. Televizyon üreticileri, hedefli reklamcılık oluşturmak için bu verilere ihtiyaç duyar. Kullanıcılar ayarlardan ACR'yi devre dışı bırakabilirler, ancak bu her zaman işe yaramıyor gibi görünüyor. Kuzeydoğu Üniversitesi'nden yapılan yeni bir araştırma, ACR devre dışı bırakıldıktan sonra bile bazı TV markalarının bu protokole karşılık gelen trafiği harici sunuculara göndermeye devam ettiğini ortaya koydu. Farklı işletim sistemlerine sahip 10 markadan toplam 12 televizyon test edildi. Sonuçlar, ACR'yi devre dışı bırakmanın LG (webOS), Sony (Google TV), Amazon (Fire TV) ve VIDAA OS çalıştıran cihazlarda çalıştığını ortaya koydu. Ancak, Samsung (Tizen) ve Vizio (SmartCast OS) televizyonlarında çalışmıyor. Samsung örneğinde, şirketin kendi yayın hizmetiyle yapılan 30 testin tamamında, antenle (karasal TV) yapılan 60 testin 41'inde, HDMI (harici kaynak) kullanılarak yapılan 30 testin 18'inde ve Tubi uygulaması kullanılarak yapılan 30 testin altısında veri aktarımı gerçekleşti. Samsung ve Vizio'ya ek olarak, Roku TV'lerde de bazı sorunlar tespit edildi: ACR'yi devre dışı bırakmak, şirketin yayın hizmeti olan Roku Channel'da izlemeyi devre dışı bırakmıyor. Ancak şirket bunu kullanıcı sözleşmesinde belirtiyor. Araştırmacılar, Samsung ve Vizio TV'ler tarafından iletilen trafiğin, ACR devre dışı bırakıldıktan sonra bile şifrelendiğine dikkat çekiyor. Bu durum, harici sunuculara tam olarak hangi verilerin gönderildiğini belirlemeyi imkansız hale getiriyor, ancak gizlilik açısından önemli sonuçlar doğurabilir. Dahası, VIDAA OS işletim sistemini kullanan TV'lerdeki ACR trafiği tamamen şifrelenmemişti ve bu da gizlilik riskleri oluşturuyordu. Ayrıca, veriler yetkilendirme gerektirmeyen bir sunucuya gönderiliyordu. Araştırmacılar yaklaşık üç saat içinde bir milyondan fazla TV'den 57 milyon izleme verisi noktası toplamayı başardı. Bu güvenlik açığından haberdar olduktan sonra şirket bunu yamaladı, ancak ACR verileri hala şifrelenmemiş olarak VIDAA'ya iletilmeye devam ediyor. [quote]Araştırmacılar, "ACR kullanımından kaçınmak için televizyonunuzun fişini çekin ve ACR'yi desteklemeyen harici bir yayın cihazı kullanın" diyor.[/quote] Daha önce, teknoloji meraklılarının akıllı televizyonlarındaki reklamları devre dışı bırakmak ve arayüzü daha kullanıcı dostu hale getirmek için yapay zekaya yöneldikleri bildirilmişti, ancak bu güvenli olmayabilir.
    Beğen
    1
    0 Cevaplar 0 Paylaşımlar 819 Görüntülemeler 0 Değerlendirmeler
  • Musk, OpenAI geçmek istiyor ve yeni veri merkezi kuruyor
    Musk, OpenAI'yi yakalamak ve geçmek için yıl sonuna kadar 660.000 NVIDIA GPU'lu bir yapay zeka veri merkezi kuracak. Elon Musk'ın xAI şirketi, Memphis'teki Colossus 2 veri merkezinin işlem kapasitesini önemli ölçüde genişletmeyi planlıyor. Girişimciye göre, tesisin 2026 yılının sonuna kadar 660.000 adede kadar NVIDIA Blackwell GB300 hızlandırıcı alması bekleniyor.

    Projenin ilk aşaması (Colossus 1) halihazırda faaliyette ve öncelikle NVIDIA Hopper GPU'larını kullanıyor. Başlangıçta yaklaşık 200.000 H100 hızlandırıcıdan oluşuyordu ve daha sonra 30.000 adet NVIDIA GB200 tabanlı sistem daha eklendi. Bu nedenle, ilk tesisin mevcut konfigürasyonu yaklaşık 230.000 GPU'dan oluşmaktadır.

    İkinci aşama (Colossus 2), daha yeni NVIDIA Blackwell çözümlerine odaklanacak. Özellikle GB300, aynı Grace CPU mimarisine sahip ancak daha güçlü bir Blackwell Ultra grafik modülü içeren GB200'ün geliştirilmiş bir versiyonudur.

    Musk, xAI'nin halihazırda 440.000 adet GB300 GPU'yu kurmak için çalıştığını ve 2026 yılının sonuna kadar 220.000 hızlandırıcı daha eklenmesinin beklendiğini belirtti. Kasım ayı sonuna kadar tesiste yaklaşık 440.000 adet GPU'nun faaliyete geçeceğini ve son 220.000 adetlik partinin ise Aralık ayında tasarım kapasitesine ulaşmasının beklendiğini tahmin ediyor.

    Hesaplama altyapısının genişlemesi, xAI'nin kendi yapay zeka modellerini geliştirme ve OpenAI ve Anthropic gibi önde gelen geliştiricilerle rekabet etme planlarıyla bağlantılıdır. Musk, hızla genişleyen hesaplama kaynaklarının bir zorluk olmaya devam ettiğini belirtti. Bununla birlikte, şirketin hızlandırılmış altyapı inşası yoluyla bu açığı önemli ölçüde kapatabileceğine inanıyor.
    Musk, OpenAI'yi yakalamak ve geçmek için yıl sonuna kadar 660.000 NVIDIA GPU'lu bir yapay zeka veri merkezi kuracak. Elon Musk'ın xAI şirketi, Memphis'teki Colossus 2 veri merkezinin işlem kapasitesini önemli ölçüde genişletmeyi planlıyor. Girişimciye göre, tesisin 2026 yılının sonuna kadar 660.000 adede kadar NVIDIA Blackwell GB300 hızlandırıcı alması bekleniyor. Projenin ilk aşaması (Colossus 1) halihazırda faaliyette ve öncelikle NVIDIA Hopper GPU'larını kullanıyor. Başlangıçta yaklaşık 200.000 H100 hızlandırıcıdan oluşuyordu ve daha sonra 30.000 adet NVIDIA GB200 tabanlı sistem daha eklendi. Bu nedenle, ilk tesisin mevcut konfigürasyonu yaklaşık 230.000 GPU'dan oluşmaktadır. İkinci aşama (Colossus 2), daha yeni NVIDIA Blackwell çözümlerine odaklanacak. Özellikle GB300, aynı Grace CPU mimarisine sahip ancak daha güçlü bir Blackwell Ultra grafik modülü içeren GB200'ün geliştirilmiş bir versiyonudur. Musk, xAI'nin halihazırda 440.000 adet GB300 GPU'yu kurmak için çalıştığını ve 2026 yılının sonuna kadar 220.000 hızlandırıcı daha eklenmesinin beklendiğini belirtti. Kasım ayı sonuna kadar tesiste yaklaşık 440.000 adet GPU'nun faaliyete geçeceğini ve son 220.000 adetlik partinin ise Aralık ayında tasarım kapasitesine ulaşmasının beklendiğini tahmin ediyor. Hesaplama altyapısının genişlemesi, xAI'nin kendi yapay zeka modellerini geliştirme ve OpenAI ve Anthropic gibi önde gelen geliştiricilerle rekabet etme planlarıyla bağlantılıdır. Musk, hızla genişleyen hesaplama kaynaklarının bir zorluk olmaya devam ettiğini belirtti. Bununla birlikte, şirketin hızlandırılmış altyapı inşası yoluyla bu açığı önemli ölçüde kapatabileceğine inanıyor.
    Beğen
    3
    0 Cevaplar 0 Paylaşımlar 1B Görüntülemeler 0 Değerlendirmeler
  • Chrome kritik güvenlik açıkları sistemin ele geçirilmesine olanak tanıyor
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir.

    Güncelleme en kısa sürede yüklenmelidir.

    Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor.

    En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir.

    Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir.

    Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Google, Chrome 153'e yakın zamanda yayınlanan güncellemeyle toplam 42 güvenlik açığını kapattı, bunlardan üçü kritik, 27'si ise tehlikeli olarak sınıflandırıldı. Bu açıklardan bazıları, saldırganların etkilenen sistemin kontrolünü ele geçirmesine olanak sağlayabilir. Bu nedenle, zamanında güncelleme yapılması şiddetle tavsiye edilir. [h3]Güncelleme en kısa sürede yüklenmelidir.[/h3] Üç kritik güvenlik açığı WebGL'yi, tarayıcının dahili bileşenlerini ve Web Workers'ı etkiliyor. Özellikle, bunlar bellek sınırları dışında erişim ve iki adet kullanım sonrası serbest bırakma hatası içeriyor. Bu bellek hataları, bir programın beklenen şekilde kullanılmasına izin verilmeyen veya artık izin verilmeyen bellek alanlarına erişmesi durumunda ortaya çıkar. Çok sayıda bellek hatası da yüksek riskli güvenlik sorunları arasında yer alıyor. Bunlar yine V8 JavaScript motorunu, PDF işlemeyi, DOM'u, Skia'yı, Service Workers'ı ve Chrome'un çeşitli çekirdek ve giriş bileşenlerini etkiliyor. Google, kullanım sonrası serbest bırakma hatalarını, tür karışıklıklarını, bellek sınırları dışında yazma erişimini ve tamsayı taşmalarını düzeltiyor. En kötü senaryoda, bu güvenlik açıkları saldırganların etkilenen sistemde kod çalıştırmasına ve tarayıcının veya sistemin bazı bölümlerinin kontrolünü ele geçirmesine olanak tanıyabilir. Bu şekilde hassas veriler de tehlikeye atılabilir. Özellikle endişe verici olanlar arasında, kullanım sonrası serbest bırakma, tür karışıklığı ve belirlenmiş bellek alanlarının dışında okuma/yazma erişimleri gibi çok sayıda bellek hatası yer almaktadır. Belirli güvenlik açığına bağlı olarak, bu tür hatalar tarayıcının çökmesine, bellek alanlarından verilerin açığa çıkmasına veya enjekte edilen kodun çalıştırılması için bir başlangıç ​​noktası olarak hizmet edebilir. Google, her zamanki gibi, bazı güvenlik sorunlarıyla ilgili teknik ayrıntıları gizli tutuyor. Bunun amacı, Chrome kurulumlarının önemli bir bölümünün henüz güncellemeyi almamış olması nedeniyle bilgilerin saldırı geliştirmek için kullanılmasını önlemektir. Ayrıca, bir güvenlik açığı diğer projeler tarafından da kullanılan üçüncü taraf bir kütüphaneyi etkiliyorsa, kısıtlamalar daha uzun süre devam edebilir. Google, Windows ve macOS için 153.0.8010.47/.48 sürümlerini düzeltilmiş olarak yayınladı. Linux ve Android için de Chrome 153.0.8010.47 sürümü güncellenmiş olarak mevcut. iOS ve Microsoft Edge gibi Chromium tabanlı tarayıcılar için güncellemelerin önümüzdeki günlerde yayınlanması bekleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Microsoft Defender yeni güvenlik açığı daha tespit edildi
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi.

    Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor.

    Aynı problem sınıfına karşı üçüncü deneme

    Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi.


    Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti.
    Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.
    Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır.

    Dosyaları SYSTEM ayrıcalıklarıyla okuyun.

    Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir.

    Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır.

    Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir.

    Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır.

    Yama, geçici çözüm, yama ve bir başka geçici çözüm.

    Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor.


    Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor.

    Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor.

    Uzaktan saldırı yok

    Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir.

    ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor.

    Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Microsoft Defender'da bir sıfır gün güvenlik açığı daha tespit edildi. Microsoft, Defender'daki bir güvenlik açığını kalıcı olarak kapatamıyor gibi görünüyor. ShieldBreak, RoguePlanet yamasını zaten atlatmışken, en son düzeltme de tam olarak işlevsel değil. ShieldCrash de bu durumu devam ettiriyor. [h2]Aynı problem sınıfına karşı üçüncü deneme [/h2]Bu sıra dışı güvenlik açıkları serisinin başlangıç ​​noktası, Microsoft Kötü Amaçlı Yazılım Koruma Motoru'ndaki CVE-2026-50656 olarak tanımlanan RoguePlanet güvenlik açığıdır. Bu güvenlik açığı, Windows Defender aracılığıyla yerel ayrıcalık yükseltmesine olanak tanıyordu. Microsoft, Temmuz ayında Kötü Amaçlı Yazılım Koruma Motoru'na bir güncelleme yayınlayarak yanıt verdi. Ancak bu çözüm uzun sürmedi. Ağustos ayında, güvenlik araştırmacısı Nightmare Eclipse, koruma mekanizmasını atlatan ShieldBreak adlı yeni bir kavram kanıtı yayınladı . Microsoft daha sonra bu güvenlik açığını CVE-2026-69414 olarak doğruladı ve CVSS puanını 7.8 olarak belirledi. Microsoft Kötü Amaçlı Yazılım Koruma Motoru'nun 1.1.26080.3 öncesi sürümleri etkilenmişti. [quote]Bu sürümün Eylül başında ShieldBreak'i kapatması bekleniyordu. Ancak birkaç gün sonra ShieldCrash ortaya çıktı.[/quote] Araştırmacı, Microsoft'un ShieldBreak açığını tamamen düzeltmediğini açıkça belirtiyor. Belirli koşullar altında, aynı temel sorun hala tetiklenebilir. Microsoft, yeniden istismar için çeşitli yolları ortadan kaldırmış olsa da, başka bir saldırı vektörünü gözden kaçırmıştır. [h2]Dosyaları SYSTEM ayrıcalıklarıyla okuyun.[/h2] Yayınlanan ShieldCrash prototipi, Windows SYSTEM hesabının ayrıcalıklarıyla rastgele dosyalara erişimi göstermektedir. Geliştiriciye göre, güvenlik açığı Eylül 2026'dan itibaren Windows sürümleri ve Defender bileşenleriyle test edilmiştir. Geliştirici, şu anda desteklenen tüm Windows sürümlerinin etkilendiğini belirtmektedir. Herkese açık olan kod, açıkça yalnızca sınırlı bir kavram kanıtı olarak tasarlanmıştır. SYSTEM ayrıcalıklarıyla dosya okumayı göstermektedir, ancak örneğin keyfi yazma erişimi veya tam bir SYSTEM kabuğu sağlamamaktadır. Ancak Nightmare Eclipse, yayınlandıktan sonra yaptığı açıklamada, altta yatan sorunun tam yetki yükseltme saldırısı geliştirmek için de kullanılabileceğini belirtti. Bu, diğer şeylerin yanı sıra, yerel kullanıcı hesapları hakkında bilgi depolayan Windows SAM veritabanına erişime olanak tanıyacaktır. Bununla birlikte, bu saldırı için eksiksiz bir istismar kodu henüz yayınlanan belgelere dahil edilmemiştir. Bu nedenle, "sıfır gün açığı" terimi şu anda uygundur. ShieldCrash'in henüz kendi CVE kaydı veya Microsoft tarafından onaylanmış bir yaması bulunmamaktadır. Dahası, Microsoft, yeni geçici çözümün yayınlandığı sırada henüz kamuoyuna açık bir yorumda bulunmamıştır. [h2]Yama, geçici çözüm, yama ve bir başka geçici çözüm. [/h2]Özellikle dikkat çekici olan olayların sıralamasıdır. RoguePlanet Haziran ayında kamuoyuna duyuruldu ve Temmuz ayında kapatıldı. ShieldBreak, Ağustos ayında bu düzeltmeyi atlattı. Microsoft ise Eylül başında Kötü Amaçlı Yazılım Koruma Motoru 1.1.26080.3 ile ShieldBreak'i düzeltti. Şimdi, sadece birkaç gün sonra, ShieldCrash bu korumanın bile tamamen etkili olmadığını gösteriyor. Tek bir güvenlik açığı olarak başlayan durum, Microsoft'un önlemlerini aşmak için sürekli yeni olasılıklar zincirine dönüştü. Her üç saldırı yöntemi de Microsoft Kötü Amaçlı Yazılım Koruma Motorunu hedef alıyor ve bu nedenle, ironik bir şekilde, Windows'un özellikle ayrıcalıklı bir güvenlik bileşenini hedef alıyor. Bir güvenlik güncellemesinin bilinen bazı saldırı yöntemlerini engellemesi, altta yatan güvenlik açığı sınıfının tamamen ortadan kalktığı anlamına gelmez. RoguePlanet, ShieldBreak ve ShieldCrash'in ardışık olarak ortaya çıkması tam da bunu gösteriyor. [h3]Uzaktan saldırı yok[/h3] Ancak, pratik tehdit açısından önemli bir sınırlamaya dikkat çekmek gerekir: Bu, herhangi bir Windows bilgisayarının internet üzerinden kolayca ele geçirilmesine olanak tanıyan klasik bir uzaktan kod yürütme güvenlik açığı değildir. Şimdiye kadar gösterilen istismar için, saldırganın etkilenen bilgisayarda zaten kod çalıştırabiliyor olması gerekir. ShieldCrash daha sonra Defender'ın yükseltilmiş ayrıcalıklarını kötüye kullanarak normal bir kullanıcının normalde erişemeyeceği erişime ulaşmak için kullanılabilir. Bu durum, söz konusu güvenlik açığını daha büyük bir saldırı zincirinin parçası olarak özellikle ilgi çekici hale getiriyor. Microsoft henüz ShieldCrash'e karşı somut bir önlem yayınlamadı. Defender genellikle kötü amaçlı yazılım koruma motorunu otomatik olarak günceller, bu nedenle gelecekteki bir düzeltme muhtemelen geleneksel bir Windows yaması olmadan dağıtılabilir. O zamana kadar, Microsoft'un sadece başka bir saldırı vektörünü kapatıp kapatmayacağı veya bu üçüncü varyantın temel nedenini daha kökten ele alıp almayacağı henüz belli değil.
    Beğen
    10
    0 Cevaplar 0 Paylaşımlar 2B Görüntülemeler 0 Değerlendirmeler
  • Videocardz - Kullanıcılar "yeniden dirilen" RTX 3060 12GB'ı görmezden gelmeli ve bunun yerine daha yeni RTX 5060'ı tercih etmelidir
    Videocardz gazetecileri, "yeniden doğan" GeForce RTX 3060 12GB'ın nihayet ABD'de satışa sunulduğunu bildiriyor. Şu anda yalnızca büyük bir perakendeci olan Newegg'de mevcut. Kataloglarında sadece bir kart modeli, MSI Ventus 2X listeleniyor. Ürün açıklamasında adaptörün 2 Temmuz 2026'dan itibaren satışa sunulacağı belirtiliyor.

    Satıcı kart için 329,99 dolar istiyor. Videocardz yazarları ise bu fiyatın GeForce RTX 3060 12 GB'ı satın almayı para israfı haline getirdiğini savunuyor, çünkü bu kart standart GeForce RTX 5060'tan sadece 20 dolar daha ucuz. Gazeteciler, ikincisinin modern oyunlarda ana akım önceki nesil adaptörden yaklaşık %40-55 daha iyi performans gösterdiğini, en yeni NVIDIA teknolojilerinin tümünü desteklediğini ve daha yüksek güç verimliliğine sahip olduğunu vurguluyor.

    Eski ekran kartının tek avantajı daha büyük video belleğine sahip olmasıdır. Ancak bu, yalnızca nadir VRAM sınırlı senaryolarda fayda sağlar ve ham işlem gücündeki açığı telafi etmez.

    Kaynak:
    https://videocardz.com/newz/nvidia-geforce-rtx-3060-12gb-returns-to-newegg-at-329
    Videocardz gazetecileri, "yeniden doğan" GeForce RTX 3060 12GB'ın nihayet ABD'de satışa sunulduğunu bildiriyor. Şu anda yalnızca büyük bir perakendeci olan Newegg'de mevcut. Kataloglarında sadece bir kart modeli, MSI Ventus 2X listeleniyor. Ürün açıklamasında adaptörün 2 Temmuz 2026'dan itibaren satışa sunulacağı belirtiliyor. Satıcı kart için 329,99 dolar istiyor. Videocardz yazarları ise bu fiyatın GeForce RTX 3060 12 GB'ı satın almayı para israfı haline getirdiğini savunuyor, çünkü bu kart standart GeForce RTX 5060'tan sadece 20 dolar daha ucuz. Gazeteciler, ikincisinin modern oyunlarda ana akım önceki nesil adaptörden yaklaşık %40-55 daha iyi performans gösterdiğini, en yeni NVIDIA teknolojilerinin tümünü desteklediğini ve daha yüksek güç verimliliğine sahip olduğunu vurguluyor. Eski ekran kartının tek avantajı daha büyük video belleğine sahip olmasıdır. Ancak bu, yalnızca nadir VRAM sınırlı senaryolarda fayda sağlar ve ham işlem gücündeki açığı telafi etmez. Kaynak: https://videocardz.com/newz/nvidia-geforce-rtx-3060-12gb-returns-to-newegg-at-329
    Beğen
    4
    0 Cevaplar 0 Paylaşımlar 858 Görüntülemeler 0 Değerlendirmeler
  • Microsoft Surface donanımındaki güvenlik açığını büyük ölçüde giderdi
    Microsoft, korumasız cihazların tek bir paket yüzünden kullanılamaz hale gelmesine neden olan Surface donanımındaki güvenlik açığını büyük ölçüde giderdi.

    Microsoft, son 90 gündür Surface cihazlarındaki bir aygıt yazılımı açığını sessizce yamalıyordu. Bu açık, yalnızca Güvenli Çekirdek ve Güvenli Önyüklemeyi devre dışı bırakan cihazlarda tek bir paketle donanımın kullanılamaz hale gelmesine neden oluyordu.

    Şirketin Copilot yapay zeka yazılımı, istemeden de olsa hatalı bellenimi tespit etmeye yardımcı oldu.

    Avustralya'da yaşayan güvenlik araştırmacısı Jack Darcy'ye göre, Microsoft Copilot'un kendi kullandığı örnekte, bir Surface cihazında ekran arka ışığını ayarlaması istendiğinde bir hatayla karşılaştı. Copilot tarafından oluşturulan Python betiği, gömülü kontrolcü yazılımını geçersiz kılarak araştırmacının dizüstü bilgisayarını kullanılamaz hale getirdi.

    Darcy, The Register'a yaptığı açıklamada, "Copilot, arka ışık kontrol değerlerini araştırırken, SSAM yazılım yolu üzerinden doğrudan SAM mikrodenetleyicisine ham SSAM ioctl komutları (SSAM_CDEV_REQUEST = 0xC028A501) gönderen, giderek daha agresif dört Python komut dosyasını otonom olarak oluşturdu ve çalıştırdı" dedi .

    SAM veya SSAM, Surface cihazlarında kullanılan gömülü denetleyicidir. Kaynağımızın açıkladığı gibi, Microsoft'un Surface cihazlarındaki denetleyici uygulamasında rastgele yazma değerlerine karşı herhangi bir koruma bulunmuyordu.

    Microsoft, bu hatayı pratik bir tehdit olarak görmüyor. Bir sözcü The Register'a verdiği demeçte, bu sorunla ilgili gerçekçi bir saldırı senaryosu yok dedi. Başarılı bir şekilde istismar etmek için, bir saldırganın belirli sürücülerle etkileşime girmesi ve bir donanım arayüzüne komutlar göndermesi gerekir. Bu, makinede yönetici ayrıcalıkları ve Güvenli Önyükleme özelliğinin devre dışı bırakılmasını gerektirir. Bu erişimle, çok sayıda işlem gerçekleştirebilirler.

    Darcy'nin belirttiğine göre, genellikle dijital cihazlarda rastgele yazma erişimini etkinleştirmek için bir düğmeye basılı tutmak veya bir jumper kablosu bağlamak gerekir. Ancak bize söylendiğine göre, Surface cihazlarında bu güvenlik kontrolü bulunmuyor ve bu da Copilot'un Secure Core ve Secure Boot'un yokluğunda aygıt yazılımını bozmasına olanak tanıyor. Esasen, bu sorgulama, SAM'den UEFI ve Secure Boot aygıt yazılımının üzerine yazan bir güncelleme komutunu tetikledi.

    Bu tür bir incelemeye tabi tutulan yüzey aygıtları, SAM zaten başlatılmış ve RAM'de çalıştığı için çalışmaya devam etmelidir. Ancak yeniden başlatma sırasında, SAM kalıcı depolama alanındaki bozuk verileri kullanarak yeniden yüklemeye çalıştığında, başlatma başarısız olur ve sistem Güç Açma Kendi Kendini Testini (POST) gerçekleştiremez.

    Güvenlik araştırmacısının Surface cihazında Copilot tarafından oluşturulan Python betiği, belirli bir Hedef Kategorisi ve Komut Kimliği (CID) çiftleri kümesi üzerinde körü körüne yineleme yaparak, WRITE komutlarına boş/null yükler gönderdi.

    Darcy'nin açıkladığına göre, bunun sonucu olarak SET Özellik Raporu boş veriyle çağrıldı, Çıktı Raporu boş veriyle çağrıldı ve diğer CID'ler, hatalı veri yazan SET komutları tarafından hedef alındı.

    Sonuç olarak, cihaz çalışmaz hale geldi. Bize söylenenlere göre bu, yıllardır Surface cihazlarıyla ilgili çevrimiçi destek forumlarında sıkça dile getirilen bir şikayetmiş ancak diğer Surface cihazları için bildirilen önyükleme hatalarının bu özel sorundan kaynaklanıp kaynaklanmadığını belirlemenin bir yolu yok.

    Kamuoyuna yansıyan birçok Surface donanım sorunu, çeşitli sorun giderme teknikleriyle çözülebilir gibi görünüyor. Ancak kaynağımızın ısrarla belirttiğine göre, SAM erişimi nedeniyle çalışmaz hale gelen cihazlar kalıcı olarak kullanılamaz hale geliyor; bu durum, yeni bir anakart için yüzlerce dolarlık onarım masrafına yol açabilir. USB yok, fabrika ayarlarına sıfırlama yok, BIOS/UEFI'ye erişim yok, diye belirtiliyor.

    Darcy, SAM otobüsünün tasarımının berbat olduğunu söyledi.

    Veri yolunu taramadan mevcut değeri görmenin hiçbir yolu yok, dedi. Ancak veri yolunu taramak cihazı devre dışı bırakıyor.

    Sorun şu ki, SAM için API görevi gören CID'ler tehlikeli bir şekilde iç içe geçmiş durumda.

    Eğer tüm okuma işlemleri birlikte gruplandırılırsa (örneğin, CID'ler 0x01–0x0F) ve tüm yazma işlemleri ayrı ayrı gruplandırılırsa (örneğin, CID'ler 0x10–0x1F), bir prob komut dosyası, yazma bölgesine yanlışlıkla girmeden okuma aralığını güvenli bir şekilde tarayabilir," dedi Darcy. "Hatta kodunuza basit bir sınır kontrolü bile ekleyebilirsiniz: 'yalnızca 0x10'un altındaki değerleri kontrol et.' İşte bu kadar. Güvenli.

    Ancak okuma ve yazma işlemleri aynı numaralandırma alanında iç içe geçtiği için, güvenli bir tarama aralığı yok. Ardışık iki CID'yi bile, yazma komutuna denk gelme olasılığı yazı tura atma kadar düşük olmadan tarayamazsınız. Mevcut olanları numaralandırmaya karar verdiğiniz anda, zaten kör yazma işlemleri başlatıyorsunuz, çünkü komut alanı size hangi işlemlerin güvenli, hangilerinin yıkıcı olduğuna dair sıfır yapısal bilgi veriyor.

    Yönetilen cihazlar risk altında değil.
    The Register, 10 Mart 2026'da Microsoft'a kaynağımızın iddialarıyla ilgili soru sordu. Şirket sözcüsü, araştırmacının Microsoft Güvenlik Yanıt Merkezi (MSRC) ile iletişime geçmesi yönündeki önceki öneriyi yineledi; kaynağımız bu çabayı çok zahmetli buldu. Potansiyel bir sıfır gün açığı olabilecek şey hakkında ayrıntıları yayınlamak yerine – o sırada Güvenli Önyükleme/Güvenli Çekirdek gereksinimi konusunda emin değildik – The Register, birilerinin dikkatini çekmek amacıyla Microsoft'un iç kaynaklarına ulaştı.

    12 Mart'a kadar, Microsoft medya ilişkilerinin yardımıyla, Darcy ile MSRC'de kıdemli program yöneticisi olan Madeline Eckert arasında bir görüşme ayarlamayı başardık. Microsoft daha sonra güvenlik açığını kabul etti ve bir düzeltme yayınlayacağını taahhüt etti. Bunun üzerine The Register, onarımlar yapılırken yayınını 90 gün ertelemeyi kabul etti. Etkilenen cihazların çoğunun (Windows Update aracılığıyla) güncellendiği veya önümüzdeki haftalarda güncelleme alacağı bildirildi. Şirkete göre, sorun bir CVE için gerekli kriterleri karşılamadı.

    Microsoft sözcüsü yaptığı açıklamada, "Jack Darcy ve The Register'ın bu sorunu koordineli bir güvenlik açığı bildirimi kapsamında raporladıkları için kendilerine teşekkür ediyoruz . Yaptığımız incelemede, kullanım dışı bırakılmış bir UEFI arayüzünün bazı cihazlarda önyükleme döngüsüne neden olabileceğini tespit ettik. Bu döngüyü tetiklemek için kullanıcının yönetici ayrıcalıklarına sahip olması ve Güvenli Önyükleme güvenlik özelliğini devre dışı bırakmış olması gerekir. Etkilenen cihazların çoğu için sorunu gidermek üzere güncellemeler yayınladık." dedi.

    Bu, yönetilen cihazların risk altında olmadığı anlamına gelir.

    Ancak Linux kullananlar veya oyun oynamak için Güvenli Çekirdek ve Güvenli Önyüklemeyi devre dışı bırakmış Windows kullanıcıları, özel Windows sürücüleri kullananlar veya USB önyüklemeyi etkinleştirmiş olanlar, sistemleri güncellemeyi almamışsa yine de savunmasız olabilirler.

    Etkilenen Surface cihazlarının yelpazesi konusunda emin değiliz. Kaynağımız, Surface Go modelleri hariç (Surface Laptop 3-6, Surface Book 1-3) tüm Surface cihazlarının etkilendiğini söyledi. Ancak ARM varyantları test edilmedi.

    Microsoft, Surface cihazlarını Rust diline taşıyor.

    Bu sorunun giderilmesi çabaları sırasında Darcy'den öğrendiğimiz şeylerden biri de Microsoft'un Surface yığınını Rust'a taşımayı planlamasıydı. Microsoft Surface'in baş mimarı David Abzarian'dan aldığımız bilgiye göre, gelecekteki Surface for Business donanımının Rust koduna dayalı daha güvenli bir mimariye geçirilmesi için çalışmalar devam ediyor.

    Abzarian, The Register'a verdiği açıklamada, "En yeni Surface for Business donanımımız, gömülü kontrol cihazımız, UEFI ve bazı sürücülerimiz de dahil olmak üzere, güvenilirlik ve güvenlik açısından önemli bir mimari değişikliğe sahip. Gömülü kontrol cihazı yazılımımızı Rust dilinde sıfırdan geliştirerek ( Open Device Partnership (ODP) 'ye katkıda bulunmanın ve bundan yararlanmanın bir parçası olarak) ve UEFI DXE Çekirdeğini Rust dilinde yeniden yazarak, bir PC için en güvenli temeli oluşturmaya yatırım yapıyoruz; bu projeler sırasıyla Secure EC ve Project Patina olarak biliniyor ." dedi.

    Sadece Rust dilinde yazılmış bazı sürücülerimizi göndermekle kalmıyoruz, aynı zamanda Windows ekosistemindeki geniş bir ortak grubunun bu avantajlardan yararlanmasına yardımcı olmak için Windows Drivers in Rust (WDR) çerçevesinin geliştirilmesine de katkıda bulunuyoruz . Ayrıca, tüm bu çabaların açık kaynaklı olduğunu ve şeffaflık konusundaki temel güvenlik ilkelerimizden birini desteklediğini de belirtmek isterim.

    Konuyla ilgili yorum yapması istenen Darcy, Bir cihazın kullanıcı alanından onarılamaz şekilde imha edilebilmesi kesinlikle ilginç bir tasarım kararı. Microsoft'un güzel ve yenilikçi Surface serisini takdir etsem de, donanım yazılımı düzeyinde gelen verilerin doğrulanması konusunda biraz daha yenilikçilik çok daha iyi olurdu. dedi.

    Microsoft'un, takdir göstergesi olarak Darcy'ye bir Surface dizüstü bilgisayar hediye ettiği söyleniyor.
    Microsoft, korumasız cihazların tek bir paket yüzünden kullanılamaz hale gelmesine neden olan Surface donanımındaki güvenlik açığını büyük ölçüde giderdi. Microsoft, son 90 gündür Surface cihazlarındaki bir aygıt yazılımı açığını sessizce yamalıyordu. Bu açık, yalnızca Güvenli Çekirdek ve Güvenli Önyüklemeyi devre dışı bırakan cihazlarda tek bir paketle donanımın kullanılamaz hale gelmesine neden oluyordu. Şirketin Copilot yapay zeka yazılımı, istemeden de olsa hatalı bellenimi tespit etmeye yardımcı oldu. Avustralya'da yaşayan güvenlik araştırmacısı Jack Darcy'ye göre, Microsoft Copilot'un kendi kullandığı örnekte, bir Surface cihazında ekran arka ışığını ayarlaması istendiğinde bir hatayla karşılaştı. Copilot tarafından oluşturulan Python betiği, gömülü kontrolcü yazılımını geçersiz kılarak araştırmacının dizüstü bilgisayarını kullanılamaz hale getirdi. Darcy, The Register'a yaptığı açıklamada, "Copilot, arka ışık kontrol değerlerini araştırırken, SSAM yazılım yolu üzerinden doğrudan SAM mikrodenetleyicisine ham SSAM ioctl komutları (SSAM_CDEV_REQUEST = 0xC028A501) gönderen, giderek daha agresif dört Python komut dosyasını otonom olarak oluşturdu ve çalıştırdı" dedi . SAM veya SSAM, Surface cihazlarında kullanılan gömülü denetleyicidir. Kaynağımızın açıkladığı gibi, Microsoft'un Surface cihazlarındaki denetleyici uygulamasında rastgele yazma değerlerine karşı herhangi bir koruma bulunmuyordu. Microsoft, bu hatayı pratik bir tehdit olarak görmüyor. Bir sözcü The Register'a verdiği demeçte, bu sorunla ilgili gerçekçi bir saldırı senaryosu yok dedi. Başarılı bir şekilde istismar etmek için, bir saldırganın belirli sürücülerle etkileşime girmesi ve bir donanım arayüzüne komutlar göndermesi gerekir. Bu, makinede yönetici ayrıcalıkları ve Güvenli Önyükleme özelliğinin devre dışı bırakılmasını gerektirir. Bu erişimle, çok sayıda işlem gerçekleştirebilirler. Darcy'nin belirttiğine göre, genellikle dijital cihazlarda rastgele yazma erişimini etkinleştirmek için bir düğmeye basılı tutmak veya bir jumper kablosu bağlamak gerekir. Ancak bize söylendiğine göre, Surface cihazlarında bu güvenlik kontrolü bulunmuyor ve bu da Copilot'un Secure Core ve Secure Boot'un yokluğunda aygıt yazılımını bozmasına olanak tanıyor. Esasen, bu sorgulama, SAM'den UEFI ve Secure Boot aygıt yazılımının üzerine yazan bir güncelleme komutunu tetikledi. Bu tür bir incelemeye tabi tutulan yüzey aygıtları, SAM zaten başlatılmış ve RAM'de çalıştığı için çalışmaya devam etmelidir. Ancak yeniden başlatma sırasında, SAM kalıcı depolama alanındaki bozuk verileri kullanarak yeniden yüklemeye çalıştığında, başlatma başarısız olur ve sistem Güç Açma Kendi Kendini Testini (POST) gerçekleştiremez. Güvenlik araştırmacısının Surface cihazında Copilot tarafından oluşturulan Python betiği, belirli bir Hedef Kategorisi ve Komut Kimliği (CID) çiftleri kümesi üzerinde körü körüne yineleme yaparak, WRITE komutlarına boş/null yükler gönderdi. Darcy'nin açıkladığına göre, bunun sonucu olarak SET Özellik Raporu boş veriyle çağrıldı, Çıktı Raporu boş veriyle çağrıldı ve diğer CID'ler, hatalı veri yazan SET komutları tarafından hedef alındı. Sonuç olarak, cihaz çalışmaz hale geldi. Bize söylenenlere göre bu, yıllardır Surface cihazlarıyla ilgili çevrimiçi destek forumlarında sıkça dile getirilen bir şikayetmiş ancak diğer Surface cihazları için bildirilen önyükleme hatalarının bu özel sorundan kaynaklanıp kaynaklanmadığını belirlemenin bir yolu yok. Kamuoyuna yansıyan birçok Surface donanım sorunu, çeşitli sorun giderme teknikleriyle çözülebilir gibi görünüyor. Ancak kaynağımızın ısrarla belirttiğine göre, SAM erişimi nedeniyle çalışmaz hale gelen cihazlar kalıcı olarak kullanılamaz hale geliyor; bu durum, yeni bir anakart için yüzlerce dolarlık onarım masrafına yol açabilir. USB yok, fabrika ayarlarına sıfırlama yok, BIOS/UEFI'ye erişim yok, diye belirtiliyor. Darcy, SAM otobüsünün tasarımının berbat olduğunu söyledi. Veri yolunu taramadan mevcut değeri görmenin hiçbir yolu yok, dedi. Ancak veri yolunu taramak cihazı devre dışı bırakıyor. Sorun şu ki, SAM için API görevi gören CID'ler tehlikeli bir şekilde iç içe geçmiş durumda. Eğer tüm okuma işlemleri birlikte gruplandırılırsa (örneğin, CID'ler 0x01–0x0F) ve tüm yazma işlemleri ayrı ayrı gruplandırılırsa (örneğin, CID'ler 0x10–0x1F), bir prob komut dosyası, yazma bölgesine yanlışlıkla girmeden okuma aralığını güvenli bir şekilde tarayabilir," dedi Darcy. "Hatta kodunuza basit bir sınır kontrolü bile ekleyebilirsiniz: 'yalnızca 0x10'un altındaki değerleri kontrol et.' İşte bu kadar. Güvenli. Ancak okuma ve yazma işlemleri aynı numaralandırma alanında iç içe geçtiği için, güvenli bir tarama aralığı yok. Ardışık iki CID'yi bile, yazma komutuna denk gelme olasılığı yazı tura atma kadar düşük olmadan tarayamazsınız. Mevcut olanları numaralandırmaya karar verdiğiniz anda, zaten kör yazma işlemleri başlatıyorsunuz, çünkü komut alanı size hangi işlemlerin güvenli, hangilerinin yıkıcı olduğuna dair sıfır yapısal bilgi veriyor. Yönetilen cihazlar risk altında değil. The Register, 10 Mart 2026'da Microsoft'a kaynağımızın iddialarıyla ilgili soru sordu. Şirket sözcüsü, araştırmacının Microsoft Güvenlik Yanıt Merkezi (MSRC) ile iletişime geçmesi yönündeki önceki öneriyi yineledi; kaynağımız bu çabayı çok zahmetli buldu. Potansiyel bir sıfır gün açığı olabilecek şey hakkında ayrıntıları yayınlamak yerine – o sırada Güvenli Önyükleme/Güvenli Çekirdek gereksinimi konusunda emin değildik – The Register, birilerinin dikkatini çekmek amacıyla Microsoft'un iç kaynaklarına ulaştı. 12 Mart'a kadar, Microsoft medya ilişkilerinin yardımıyla, Darcy ile MSRC'de kıdemli program yöneticisi olan Madeline Eckert arasında bir görüşme ayarlamayı başardık. Microsoft daha sonra güvenlik açığını kabul etti ve bir düzeltme yayınlayacağını taahhüt etti. Bunun üzerine The Register, onarımlar yapılırken yayınını 90 gün ertelemeyi kabul etti. Etkilenen cihazların çoğunun (Windows Update aracılığıyla) güncellendiği veya önümüzdeki haftalarda güncelleme alacağı bildirildi. Şirkete göre, sorun bir CVE için gerekli kriterleri karşılamadı. Microsoft sözcüsü yaptığı açıklamada, "Jack Darcy ve The Register'ın bu sorunu koordineli bir güvenlik açığı bildirimi kapsamında raporladıkları için kendilerine teşekkür ediyoruz . Yaptığımız incelemede, kullanım dışı bırakılmış bir UEFI arayüzünün bazı cihazlarda önyükleme döngüsüne neden olabileceğini tespit ettik. Bu döngüyü tetiklemek için kullanıcının yönetici ayrıcalıklarına sahip olması ve Güvenli Önyükleme güvenlik özelliğini devre dışı bırakmış olması gerekir. Etkilenen cihazların çoğu için sorunu gidermek üzere güncellemeler yayınladık." dedi. Bu, yönetilen cihazların risk altında olmadığı anlamına gelir. Ancak Linux kullananlar veya oyun oynamak için Güvenli Çekirdek ve Güvenli Önyüklemeyi devre dışı bırakmış Windows kullanıcıları, özel Windows sürücüleri kullananlar veya USB önyüklemeyi etkinleştirmiş olanlar, sistemleri güncellemeyi almamışsa yine de savunmasız olabilirler. Etkilenen Surface cihazlarının yelpazesi konusunda emin değiliz. Kaynağımız, Surface Go modelleri hariç (Surface Laptop 3-6, Surface Book 1-3) tüm Surface cihazlarının etkilendiğini söyledi. Ancak ARM varyantları test edilmedi. Microsoft, Surface cihazlarını Rust diline taşıyor. Bu sorunun giderilmesi çabaları sırasında Darcy'den öğrendiğimiz şeylerden biri de Microsoft'un Surface yığınını Rust'a taşımayı planlamasıydı. Microsoft Surface'in baş mimarı David Abzarian'dan aldığımız bilgiye göre, gelecekteki Surface for Business donanımının Rust koduna dayalı daha güvenli bir mimariye geçirilmesi için çalışmalar devam ediyor. Abzarian, The Register'a verdiği açıklamada, "En yeni Surface for Business donanımımız, gömülü kontrol cihazımız, UEFI ve bazı sürücülerimiz de dahil olmak üzere, güvenilirlik ve güvenlik açısından önemli bir mimari değişikliğe sahip. Gömülü kontrol cihazı yazılımımızı Rust dilinde sıfırdan geliştirerek ( Open Device Partnership (ODP) 'ye katkıda bulunmanın ve bundan yararlanmanın bir parçası olarak) ve UEFI DXE Çekirdeğini Rust dilinde yeniden yazarak, bir PC için en güvenli temeli oluşturmaya yatırım yapıyoruz; bu projeler sırasıyla Secure EC ve Project Patina olarak biliniyor ." dedi. Sadece Rust dilinde yazılmış bazı sürücülerimizi göndermekle kalmıyoruz, aynı zamanda Windows ekosistemindeki geniş bir ortak grubunun bu avantajlardan yararlanmasına yardımcı olmak için Windows Drivers in Rust (WDR) çerçevesinin geliştirilmesine de katkıda bulunuyoruz . Ayrıca, tüm bu çabaların açık kaynaklı olduğunu ve şeffaflık konusundaki temel güvenlik ilkelerimizden birini desteklediğini de belirtmek isterim. Konuyla ilgili yorum yapması istenen Darcy, Bir cihazın kullanıcı alanından onarılamaz şekilde imha edilebilmesi kesinlikle ilginç bir tasarım kararı. Microsoft'un güzel ve yenilikçi Surface serisini takdir etsem de, donanım yazılımı düzeyinde gelen verilerin doğrulanması konusunda biraz daha yenilikçilik çok daha iyi olurdu. dedi. Microsoft'un, takdir göstergesi olarak Darcy'ye bir Surface dizüstü bilgisayar hediye ettiği söyleniyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 5B Görüntülemeler 0 Değerlendirmeler
  • Microsoft'la arası bozuk olan öfkeli hata avcısı
    Microsoft'la arası bozuk olan öfkeli hata avcısı yeni bir Windows sıfır gün açığı yayınladı. İntikam, usulüne uygun olarak servis edildiğinde en lezzetli olan yemektir.

    Araştırmacıya göre, en son sıfır gün açığı olan RoguePlanet, Microsoft Defender'ı hedef alıyor ve tamamen güncellenmiş Windows 10 ve Windows 11 sistemlerinde çalışıyor. Araştırmacı ayrıca güvenlik açığı için kavram kanıtı niteliğinde bir istismar kodu da yayınladı . Saldırganın bir yarış koşulunu kazanabileceği varsayıldığında, bu hata yerel ayrıcalık yükseltmesine izin veriyor ve etkilenen makine üzerinde SİSTEM düzeyinde kontrol sağlıyor.

    Nightmare Eclipse (diğer adıyla Chaotic Eclipse), Windows konusunda derin bir bilgiye ve Microsoft'a karşı daha da derin bir kin besleyen, memnuniyetsiz bir hata avcısıdır. Eski bir çalışan olduğunu iddia eder ve Redmond'u güvenlik açığı raporlarını görmezden gelmekle ve kendileriyle iletişim kurmayı reddetmekle suçlar.

    Benimle iletişim kurmanızı aktif olarak istediğimde reddettiniz, beni aşağıladınız ve insanların önünde bana hakaret etmeyi ihmal etmediniz, diye yazmışlardı daha önceki bir blog yazısında ve 14 Temmuz'da "kemik kırıcı" bir yayın sözü vermişlerdi.

    CVE-2026-45585 uyarısıyla beni kamuoyu önünde karalıyorsunuz, üstelik hataları size bildirmek için kullandığım Microsoft hesabımı sildiniz ve bu sayede hiçbir ücret almadım, yine de aptal gibi bunu seve seve yaptım, diye devam etti paylaşım.

    Muhtemelen bu öfkeyi dışa vurmak ve Redmond'un hareketsizliğine tepki olarak Nightmare, bulgularını kamuoyuna açıklamaya başladı. RoguePlanet, Redmond bir düzeltme yayınlamadan önce Nightmare'in bulup açıkladığı (ya bir PoC istismarı ya da teknik detaylarla birlikte) yedinci Microsoft sıfır gün açığını temsil ediyor.

    Microsoft'un bu ifşaatlara verdiği ilk yanıt, geniş çapta yasal işlem tehdidi olarak yorumlandı ve bu durum, Redmond'un güvenlik araştırması yapan veya yayınlayan kişilere karşı yasal işlem başlatma niyetinde olmadığını belirterek tepkileri yatıştırmaya çalışmasından önce, bilgi güvenliği camiasında büyük bir öfkeye yol açtı.

    Salı günü itibarıyla, önceki altı sıfır gün açığının tamamında yamalar yayınlandı.

    Bunlardan üçü, RedSun UnDefend ve BlueHammer, Nightmare'in her biri için çalışan istismar kodunu yayınlamasından kısa bir süre sonra ve Microsoft'un güvenlik açıklarını gidermek için güvenlik güncellemeleri yayınlamasından önce saldırıya uğradı. Diğer üçü, YellowKey, GreenPlasma ve MiniPlasma, Haziran ayındaki Yama Salısı itibariyle düzeltildi.

    YellowKey (diğer adıyla CVE-2026-45585 ), Windows BitLocker'da bulunan bir güvenlik açığıdır. Sisteme fiziksel erişimi olan bir saldırgan, BitLocker Aygıt Şifreleme özelliğini atlayarak aygıtın şifrelenmiş verilerine erişim sağlayabilir.

    GreenPlasma (diğer adıyla CVE-2026-45586) ve MiniPlasma (diğer adıyla CVE-2020-17103), yetkili bir saldırgan tarafından yerel olarak ayrıcalıkları yükseltmek ve SYSTEM erişimi elde etmek için kötüye kullanılabilen, İşbirlikçi Çeviri Çerçevesi (CTFMON) ve Bulut Dosyaları Mini Filtre Sürücüsü'ndeki ayrıcalık yükseltme güvenlik açıklarıdır.

    RoguePlanet hakkında sorulan bir soruya Microsoft sözcüsü The Register'a verdiği demeçte , Windows devinin bildirilen güvenlik açığının farkında olduğunu ve bu iddiaların geçerliliğini ve potansiyel uygulanabilirliğini aktif olarak araştırdığını söyledi.

    Sözcü şöyle devam etti: Microsoft, güvenlik sorunlarını araştırmak ve etkilenen ürünleri müşterileri en kısa sürede korumak için güncellemek konusunda kararlıdır. Daha da önemlisi, müşterileri koruyan ve araştırma topluluğunu destekleyen , bulgularının kamuoyuna açıklanmadan önce kapsamlı bir şekilde araştırılmasını ve ele alınmasını sağlayan bir sektör standardı olan koordineli güvenlik açığı açıklamasını destekliyoruz .

    Nightmare'in RoguePlanet için bir PoC (Proof of Concept) yayınlamasının hemen ardından, ThreatLocker tehdit istihbarat ekibi istismar kodunu doğruladı ve "etkiyi, etkilenen sistemleri ve ek önlemleri aktif olarak değerlendirdiklerini" belirterek, "bulgular ortaya çıktıkça" daha fazla bilgi paylaşacaklarını söyledi.

    Tharros Labs'ın kıdemli güvenlik açığı analisti ve uzun zamandır saygın bir güvenlik uzmanı olan Will Dormann, istismar kodunu kendisinin de test ettiğini söyledi. Dormann, "Bildirildiğine göre %100 güvenilir değil, ancak benim için ilk denemede çalıştı," diye yazdı.

    Nightmare ise 14 Temmuz'da yapacakları "kemik kıran" albüm vaadinden geri adım attı.

    Araştırmacı Salı günü yaptığı açıklamada, "(Ne yazık ki) 14 Temmuz'da toplu sıfır gün açığı ifşası yapamayacağım, RoguePlanet beklenenden çok daha fazla zaman aldı ve beni gerçekten yordu, dedi. Bir ara verebilirim ama önümüzdeki ay ne yapacağımdan emin değilim, belki hiçbir şey yapmam, belki de bir şeyler yaparım. Ama asıl önemli olan şey olmayacak. Bu paylaşımla kitlesel bir panik yaymak niyetinde değildim ve bunun için özür dilerim.
    Microsoft'la arası bozuk olan öfkeli hata avcısı yeni bir Windows sıfır gün açığı yayınladı. İntikam, usulüne uygun olarak servis edildiğinde en lezzetli olan yemektir. Araştırmacıya göre, en son sıfır gün açığı olan RoguePlanet, Microsoft Defender'ı hedef alıyor ve tamamen güncellenmiş Windows 10 ve Windows 11 sistemlerinde çalışıyor. Araştırmacı ayrıca güvenlik açığı için kavram kanıtı niteliğinde bir istismar kodu da yayınladı . Saldırganın bir yarış koşulunu kazanabileceği varsayıldığında, bu hata yerel ayrıcalık yükseltmesine izin veriyor ve etkilenen makine üzerinde SİSTEM düzeyinde kontrol sağlıyor. Nightmare Eclipse (diğer adıyla Chaotic Eclipse), Windows konusunda derin bir bilgiye ve Microsoft'a karşı daha da derin bir kin besleyen, memnuniyetsiz bir hata avcısıdır. Eski bir çalışan olduğunu iddia eder ve Redmond'u güvenlik açığı raporlarını görmezden gelmekle ve kendileriyle iletişim kurmayı reddetmekle suçlar. Benimle iletişim kurmanızı aktif olarak istediğimde reddettiniz, beni aşağıladınız ve insanların önünde bana hakaret etmeyi ihmal etmediniz, diye yazmışlardı daha önceki bir blog yazısında ve 14 Temmuz'da "kemik kırıcı" bir yayın sözü vermişlerdi. CVE-2026-45585 uyarısıyla beni kamuoyu önünde karalıyorsunuz, üstelik hataları size bildirmek için kullandığım Microsoft hesabımı sildiniz ve bu sayede hiçbir ücret almadım, yine de aptal gibi bunu seve seve yaptım, diye devam etti paylaşım. Muhtemelen bu öfkeyi dışa vurmak ve Redmond'un hareketsizliğine tepki olarak Nightmare, bulgularını kamuoyuna açıklamaya başladı. RoguePlanet, Redmond bir düzeltme yayınlamadan önce Nightmare'in bulup açıkladığı (ya bir PoC istismarı ya da teknik detaylarla birlikte) yedinci Microsoft sıfır gün açığını temsil ediyor. Microsoft'un bu ifşaatlara verdiği ilk yanıt, geniş çapta yasal işlem tehdidi olarak yorumlandı ve bu durum, Redmond'un güvenlik araştırması yapan veya yayınlayan kişilere karşı yasal işlem başlatma niyetinde olmadığını belirterek tepkileri yatıştırmaya çalışmasından önce, bilgi güvenliği camiasında büyük bir öfkeye yol açtı. Salı günü itibarıyla, önceki altı sıfır gün açığının tamamında yamalar yayınlandı. Bunlardan üçü, RedSun UnDefend ve BlueHammer, Nightmare'in her biri için çalışan istismar kodunu yayınlamasından kısa bir süre sonra ve Microsoft'un güvenlik açıklarını gidermek için güvenlik güncellemeleri yayınlamasından önce saldırıya uğradı. Diğer üçü, YellowKey, GreenPlasma ve MiniPlasma, Haziran ayındaki Yama Salısı itibariyle düzeltildi. YellowKey (diğer adıyla CVE-2026-45585 ), Windows BitLocker'da bulunan bir güvenlik açığıdır. Sisteme fiziksel erişimi olan bir saldırgan, BitLocker Aygıt Şifreleme özelliğini atlayarak aygıtın şifrelenmiş verilerine erişim sağlayabilir. GreenPlasma (diğer adıyla CVE-2026-45586) ve MiniPlasma (diğer adıyla CVE-2020-17103), yetkili bir saldırgan tarafından yerel olarak ayrıcalıkları yükseltmek ve SYSTEM erişimi elde etmek için kötüye kullanılabilen, İşbirlikçi Çeviri Çerçevesi (CTFMON) ve Bulut Dosyaları Mini Filtre Sürücüsü'ndeki ayrıcalık yükseltme güvenlik açıklarıdır. RoguePlanet hakkında sorulan bir soruya Microsoft sözcüsü The Register'a verdiği demeçte , Windows devinin bildirilen güvenlik açığının farkında olduğunu ve bu iddiaların geçerliliğini ve potansiyel uygulanabilirliğini aktif olarak araştırdığını söyledi. Sözcü şöyle devam etti: Microsoft, güvenlik sorunlarını araştırmak ve etkilenen ürünleri müşterileri en kısa sürede korumak için güncellemek konusunda kararlıdır. Daha da önemlisi, müşterileri koruyan ve araştırma topluluğunu destekleyen , bulgularının kamuoyuna açıklanmadan önce kapsamlı bir şekilde araştırılmasını ve ele alınmasını sağlayan bir sektör standardı olan koordineli güvenlik açığı açıklamasını destekliyoruz . Nightmare'in RoguePlanet için bir PoC (Proof of Concept) yayınlamasının hemen ardından, ThreatLocker tehdit istihbarat ekibi istismar kodunu doğruladı ve "etkiyi, etkilenen sistemleri ve ek önlemleri aktif olarak değerlendirdiklerini" belirterek, "bulgular ortaya çıktıkça" daha fazla bilgi paylaşacaklarını söyledi. Tharros Labs'ın kıdemli güvenlik açığı analisti ve uzun zamandır saygın bir güvenlik uzmanı olan Will Dormann, istismar kodunu kendisinin de test ettiğini söyledi. Dormann, "Bildirildiğine göre %100 güvenilir değil, ancak benim için ilk denemede çalıştı," diye yazdı. Nightmare ise 14 Temmuz'da yapacakları "kemik kıran" albüm vaadinden geri adım attı. Araştırmacı Salı günü yaptığı açıklamada, "(Ne yazık ki) 14 Temmuz'da toplu sıfır gün açığı ifşası yapamayacağım, RoguePlanet beklenenden çok daha fazla zaman aldı ve beni gerçekten yordu, dedi. Bir ara verebilirim ama önümüzdeki ay ne yapacağımdan emin değilim, belki hiçbir şey yapmam, belki de bir şeyler yaparım. Ama asıl önemli olan şey olmayacak. Bu paylaşımla kitlesel bir panik yaymak niyetinde değildim ve bunun için özür dilerim.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 3B Görüntülemeler 0 Değerlendirmeler
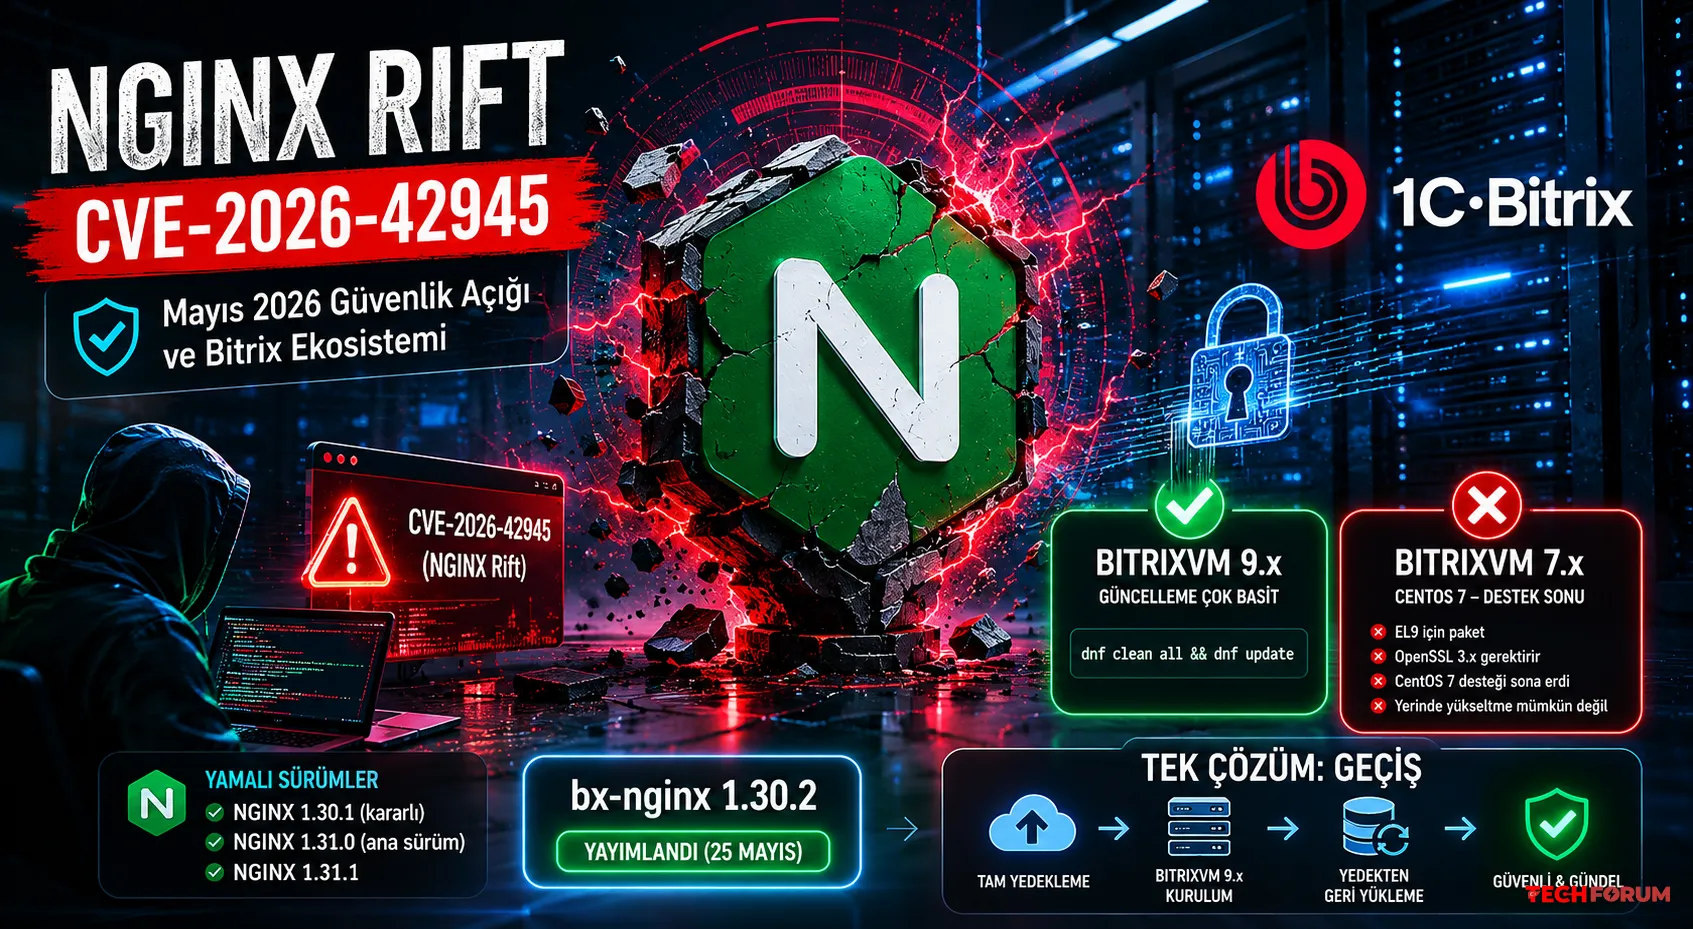
  • NGINX Rift (CVE-2026-42945) Analizi: Bitrix Sunucuları Nasıl Korunmalı?
    Mayıs ayındaki NGINX güvenlik açığı paketinin analizi: NGINX Rift'te neler oluyor ve Bitrix ekosisteminde bunlar nasıl düzeltilir?

    Mayıs 2026, NGINX ile çalışan herkes için yoğun bir ay oldu. NGINX ekibi ve F5, altı güvenlik açığının açıklanmasını koordine etti ve 22 Mayıs'ta yedinci bir açık daha ortaya çıktı. Yama uygulanmış sürümler yayınlandı: NGINX 1.30.1 (kararlı), 1.31.0 (ana sürüm) ve 1.31.1. Bunlar arasında, depthfirst ekibi tarafından keşfedilen ve yeniden yazma modülünde bulunan bir yığın bellek güvenlik açığı olan CVE-2026-42945, diğer adıyla NGINX Rift de vardı. Bu açık, 2008'den beri kodda mevcuttu ve 0.6.27'den 1.30.0'a kadar olan tüm sürümleri etkiliyordu.

    1C-Bitrix geliştiricileri, nginx'i yamalarla yeniden derledi, VMBitrix ile test etti ve 25 Mayıs'ta bx-nginx 1.30.2 paketini yayınladı. Şimdi asıl konuya geçelim: nasıl düzeltilir ve olası sorunlar nelerdir? Brainforce olarak biz bazı müşterilerimizi zaten güncelledik, geri kalanlar ise bekliyor.

    BitrixVM 9.x sürümüne sahipseniz Çok basit. Dahili paket yöneticisi aracılığıyla güncelleyin:

    dnf clean all && dnf update

    Çoğu durumda bu yeterlidir. Sihir gerekmez.

    Eğer BitrixVM 7.x sürümüne sahipseniz, işte size bir sürpriz. CentOS 7 kullananlar için: bx-nginx-1.30.2 yaması ortamınıza yüklenmeyecektir. Bunun nedeni Bitrix'in pes etmesi değil.

    Teknik gerçek şu.

    Bu paket EL9 için oluşturulmuştur. bx-nginx-1.30.2-0.el9.src.rpm, RHEL 9 / AlmaLinux 9 / Rocky Linux 9 ortamı için özel olarak hazırlanmış bir kaynak RPM'dir. OpenSSL 3.x ve en son glibc dahil olmak üzere modern sistem kütüphaneleri sürümlerini gerektirir. CentOS 7 üzerinde yeniden derleme, bir dizi bağımlılık hatasına yol açacak ve ortaya çıkan ikili dosyanın çalışması garanti edilmeyecektir.
    CentOS 7'nin desteği sona ermiştir. Depo bakımı durdurulmuştur. Güvenlik güncellemeleri yalnızca Nginx için değil, diğer her şey için de mevcut değildir. Sanal makineniz eski bir sürümdür ve desteklenmemektedir.

    Yerinde yükseltme mümkün değildir. CentOS mimarisi 7'den 9'a geçişi desteklemez. BitrixVM 7.5.5'ten 9.0.10'a geriye dönük yükseltme mümkün değildir.

    BitrixVM 7 sahipleri ne yapmalı?
    Tek bir çözüm var: geçiş. İşlem standart: tam yedekleme, BitrixVM 9.x üzerinde temiz bir sunucunun kurulumu ve yedeklemeden geri yükleme.

    Eğer yönetiminiz veya müşteriniz "Bunu neden yapmalıyız?" diye sorarsa, işte hazır bir argüman: "Sunucu, kullanım ömrünün sonuna yaklaşmış bir işletim sistemi üzerinde çalışıyor. Bu özel yamayı yüklemek teknik olarak imkansız. Bir sonraki NGINX güvenlik açığıyla aynı duruma geri döneriz, üstelik riskler daha da artar. Geçiş bir heves değil, bir zorunluluktur."

    #NGINX #CVE-2026-42945 #BitrixVM9 #BitrixVM7 #CentOS7 #bx-nginx1.30.2 #NGINXgüvenlikaçığı #Bitrixsunucugüncellemesi
    Mayıs ayındaki NGINX güvenlik açığı paketinin analizi: NGINX Rift'te neler oluyor ve Bitrix ekosisteminde bunlar nasıl düzeltilir? Mayıs 2026, NGINX ile çalışan herkes için yoğun bir ay oldu. NGINX ekibi ve F5, altı güvenlik açığının açıklanmasını koordine etti ve 22 Mayıs'ta yedinci bir açık daha ortaya çıktı. Yama uygulanmış sürümler yayınlandı: NGINX 1.30.1 (kararlı), 1.31.0 (ana sürüm) ve 1.31.1. Bunlar arasında, depthfirst ekibi tarafından keşfedilen ve yeniden yazma modülünde bulunan bir yığın bellek güvenlik açığı olan CVE-2026-42945, diğer adıyla NGINX Rift de vardı. Bu açık, 2008'den beri kodda mevcuttu ve 0.6.27'den 1.30.0'a kadar olan tüm sürümleri etkiliyordu. 1C-Bitrix geliştiricileri, nginx'i yamalarla yeniden derledi, VMBitrix ile test etti ve 25 Mayıs'ta bx-nginx 1.30.2 paketini yayınladı. Şimdi asıl konuya geçelim: nasıl düzeltilir ve olası sorunlar nelerdir? Brainforce olarak biz bazı müşterilerimizi zaten güncelledik, geri kalanlar ise bekliyor. BitrixVM 9.x sürümüne sahipseniz Çok basit. Dahili paket yöneticisi aracılığıyla güncelleyin: dnf clean all && dnf update Çoğu durumda bu yeterlidir. Sihir gerekmez. Eğer BitrixVM 7.x sürümüne sahipseniz, işte size bir sürpriz. CentOS 7 kullananlar için: bx-nginx-1.30.2 yaması ortamınıza yüklenmeyecektir. Bunun nedeni Bitrix'in pes etmesi değil. Teknik gerçek şu. Bu paket EL9 için oluşturulmuştur. bx-nginx-1.30.2-0.el9.src.rpm, RHEL 9 / AlmaLinux 9 / Rocky Linux 9 ortamı için özel olarak hazırlanmış bir kaynak RPM'dir. OpenSSL 3.x ve en son glibc dahil olmak üzere modern sistem kütüphaneleri sürümlerini gerektirir. CentOS 7 üzerinde yeniden derleme, bir dizi bağımlılık hatasına yol açacak ve ortaya çıkan ikili dosyanın çalışması garanti edilmeyecektir. CentOS 7'nin desteği sona ermiştir. Depo bakımı durdurulmuştur. Güvenlik güncellemeleri yalnızca Nginx için değil, diğer her şey için de mevcut değildir. Sanal makineniz eski bir sürümdür ve desteklenmemektedir. Yerinde yükseltme mümkün değildir. CentOS mimarisi 7'den 9'a geçişi desteklemez. BitrixVM 7.5.5'ten 9.0.10'a geriye dönük yükseltme mümkün değildir. BitrixVM 7 sahipleri ne yapmalı? Tek bir çözüm var: geçiş. İşlem standart: tam yedekleme, BitrixVM 9.x üzerinde temiz bir sunucunun kurulumu ve yedeklemeden geri yükleme. Eğer yönetiminiz veya müşteriniz "Bunu neden yapmalıyız?" diye sorarsa, işte hazır bir argüman: "Sunucu, kullanım ömrünün sonuna yaklaşmış bir işletim sistemi üzerinde çalışıyor. Bu özel yamayı yüklemek teknik olarak imkansız. Bir sonraki NGINX güvenlik açığıyla aynı duruma geri döneriz, üstelik riskler daha da artar. Geçiş bir heves değil, bir zorunluluktur." #NGINX #CVE-2026-42945 #BitrixVM9 #BitrixVM7 #CentOS7 #bx-nginx1.30.2 #NGINXgüvenlikaçığı #Bitrixsunucugüncellemesi
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 3B Görüntülemeler 0 Değerlendirmeler
  • Microsoft, Üçüncü Taraf Sürücüler İçin Gereksinimleri Sıkılaştırıyor
    Artık geliştiriciler yalnızca sistemin istikrarından değil, aynı zamanda enerji tüketiminden de sorumlu olacaklar.

    Microsoft, geçtiğimiz günlerde düzenlenen WinHEC 2026 konferansında sürücü kalite değerlendirme sisteminde değişiklikler duyurdu. On yıllardır sürücü kararlılığının temel kriteri, mavi ekran hatalarının (BSOD), donmaların veya bellek dökümlerinin olmamasıydı.

    Sürücü teknik olarak ideal kabul ediliyordu, ancak oyunlarda kare hızı düşüşlerine, ses patlamalarına ve yüksek gecikmeye neden oluyordu. Microsoft, Sürücü Kalitesi Girişimi (DQI) kapsamında bu açığı kapattı. Artık bir ürün, daha önce göz ardı edilen sorunlar nedeniyle "kötü" olarak değerlendirilebiliyor.

    Microsoft'un bir komitesi, sürücüleri performans, işlevsellik, güç tüketimi ve ısı dağıtımı gereksinimleri açısından inceleyecek. Özellikle güç tasarrufu modlarına çok sıkı şartlar getiriliyor.

    Daha önce, kötü optimize edilmiş bir kontrolcü veya Wi-Fi sürücüsü, işlemcinin düşük güç moduna girmesini engelliyordu. Bu durum, dizüstü bilgisayarın pilinin sessizce tükenmesine ve ısınmasına neden oluyordu. Ancak telemetri, "her şey yolunda" diye rapor veriyordu. Şimdi ise bu durum cezalandırılacak. Bir sürücü, pilin çok hızlı tükenmesine veya uyku modunda fanın sürekli dönmesine neden olursa, Microsoft bu tür kodları kalitesiz olarak değerlendirecektir.

    Microsoft ayrıca dağıtım tarafında da önlemler alacak. Windows Update, kullanıcı deneyimini olumsuz etkileyen verimsiz kodların yüklenmesini önlemek için eski sürücüleri kademeli olarak kaldıracak. Şirket bu önlemlerle, pil ömrü açısından Windows cihazlarını Apple MacBook'larla daha rekabetçi hale getirmeyi umuyor.
    Artık geliştiriciler yalnızca sistemin istikrarından değil, aynı zamanda enerji tüketiminden de sorumlu olacaklar. Microsoft, geçtiğimiz günlerde düzenlenen WinHEC 2026 konferansında sürücü kalite değerlendirme sisteminde değişiklikler duyurdu. On yıllardır sürücü kararlılığının temel kriteri, mavi ekran hatalarının (BSOD), donmaların veya bellek dökümlerinin olmamasıydı. Sürücü teknik olarak ideal kabul ediliyordu, ancak oyunlarda kare hızı düşüşlerine, ses patlamalarına ve yüksek gecikmeye neden oluyordu. Microsoft, Sürücü Kalitesi Girişimi (DQI) kapsamında bu açığı kapattı. Artık bir ürün, daha önce göz ardı edilen sorunlar nedeniyle "kötü" olarak değerlendirilebiliyor. Microsoft'un bir komitesi, sürücüleri performans, işlevsellik, güç tüketimi ve ısı dağıtımı gereksinimleri açısından inceleyecek. Özellikle güç tasarrufu modlarına çok sıkı şartlar getiriliyor. Daha önce, kötü optimize edilmiş bir kontrolcü veya Wi-Fi sürücüsü, işlemcinin düşük güç moduna girmesini engelliyordu. Bu durum, dizüstü bilgisayarın pilinin sessizce tükenmesine ve ısınmasına neden oluyordu. Ancak telemetri, "her şey yolunda" diye rapor veriyordu. Şimdi ise bu durum cezalandırılacak. Bir sürücü, pilin çok hızlı tükenmesine veya uyku modunda fanın sürekli dönmesine neden olursa, Microsoft bu tür kodları kalitesiz olarak değerlendirecektir. Microsoft ayrıca dağıtım tarafında da önlemler alacak. Windows Update, kullanıcı deneyimini olumsuz etkileyen verimsiz kodların yüklenmesini önlemek için eski sürücüleri kademeli olarak kaldıracak. Şirket bu önlemlerle, pil ömrü açısından Windows cihazlarını Apple MacBook'larla daha rekabetçi hale getirmeyi umuyor.
    Beğen
    5
    0 Cevaplar 0 Paylaşımlar 3B Görüntülemeler 0 Değerlendirmeler
Daha Fazla Sonuç
Oyun Gündemi
Yükleniyor...
Forum Son Yazılan Konular
TechForumTR https://techforum.tr/sosyal